#1
Ferramentas para manter o acesso, explorar e expandir o controle em sistemas e redes comprometidos.
Recomendado pelo Kitploit
 parrotsec/mimikatz
Ferramenta para extrair credenciais do Windows (senhas, hashes, tickets Kerberos) da memória e executar ataques pass-the-hash, pass-the-ticket e…
 flangvik/teamfiltration
Estrutura multiplataforma para enumerar contas O365, pulverização de senhas, exfiltração de dados de e-mails/Teams/OneDrive e backdoor em contas do…
 garrettfoster13/sccmhunter
Ferramenta de pós-exploração para identificar, perfilar e atacar ativos do Microsoft SCCM em domínios do Active Directory, simplificando a…
 arno0x/dnsexfiltrator
Exfiltração de dados via canal oculto de requisições DNS
 aegrah/panix
Ferramenta de Persistência Linux Personalizável para Pesquisa de Segurança e Engenharia de Detecção.
 tanc7/exocet-av-evasion
EXOCET - Ferramenta de entrega de payload com evasão de AV e indetectável
 sh3lldon/fullbypass
Uma ferramenta que contorna o AMSI (Interface de Verificação AntiMalware) e o CLM do PowerShell (Modo de Linguagem Restrita) e fornece um reverse…
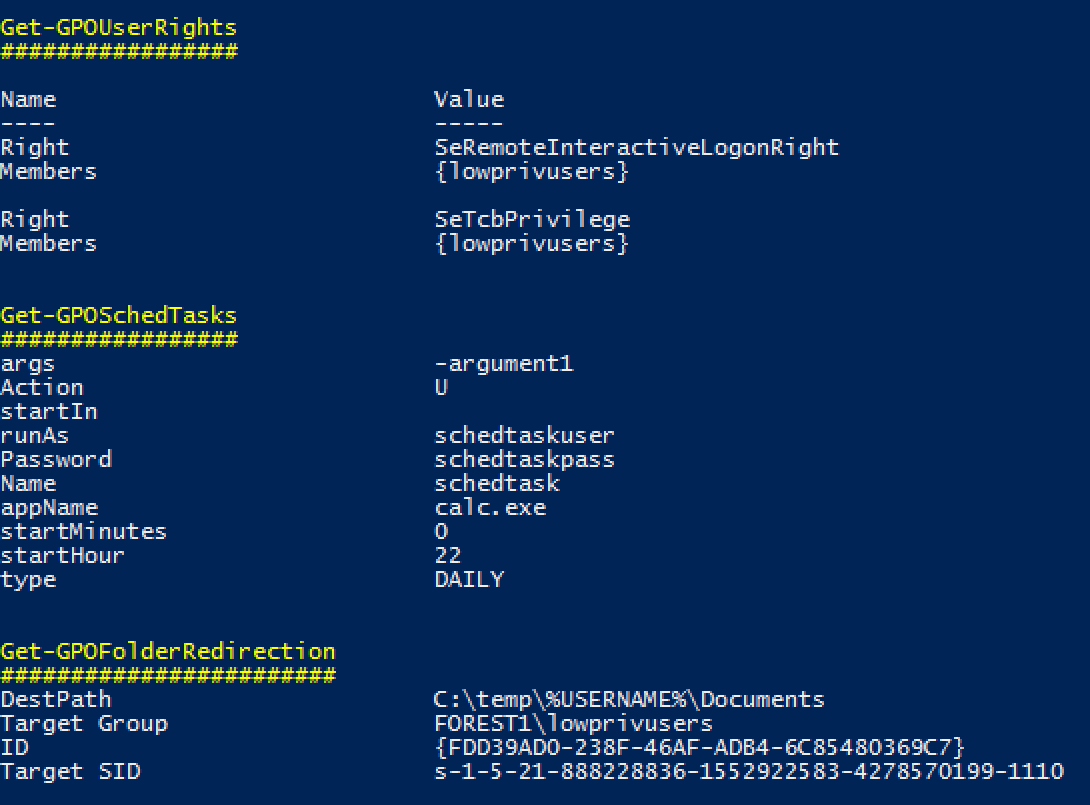 l0ss/grouper
Um script PowerShell para ajudar a encontrar configurações vulneráveis na Política de Grupo do AD. (descontinuado, use Grouper2 em vez disso!)
 mayyhem/sharpsccm
Ferramenta de pós-exploração em C# para abusar do Microsoft Configuration Manager (SCCM) e realizar movimento lateral, coleta de credenciais e…
 darkcodersc/subseven
SubSeven Legacy Repositório Oficial de Código-Fonte
 defaultnamehere/cookie_crimes
Leia cookies locais do Chrome sem root ou descriptografar.
 aaaddress1/pr0cess
alguns gadgets sobre processos do Windows e prontos para usar :)
 3v4si0n/http-revshell
Shell reverso do Powershell usando protocolo HTTP/S com bypass do AMSI e consciente de proxy
 qax-a-team/cobaltstrike-toolset
Aggressor Script, Kits, Malleable C2 Profiles, External C2 e assim por diante
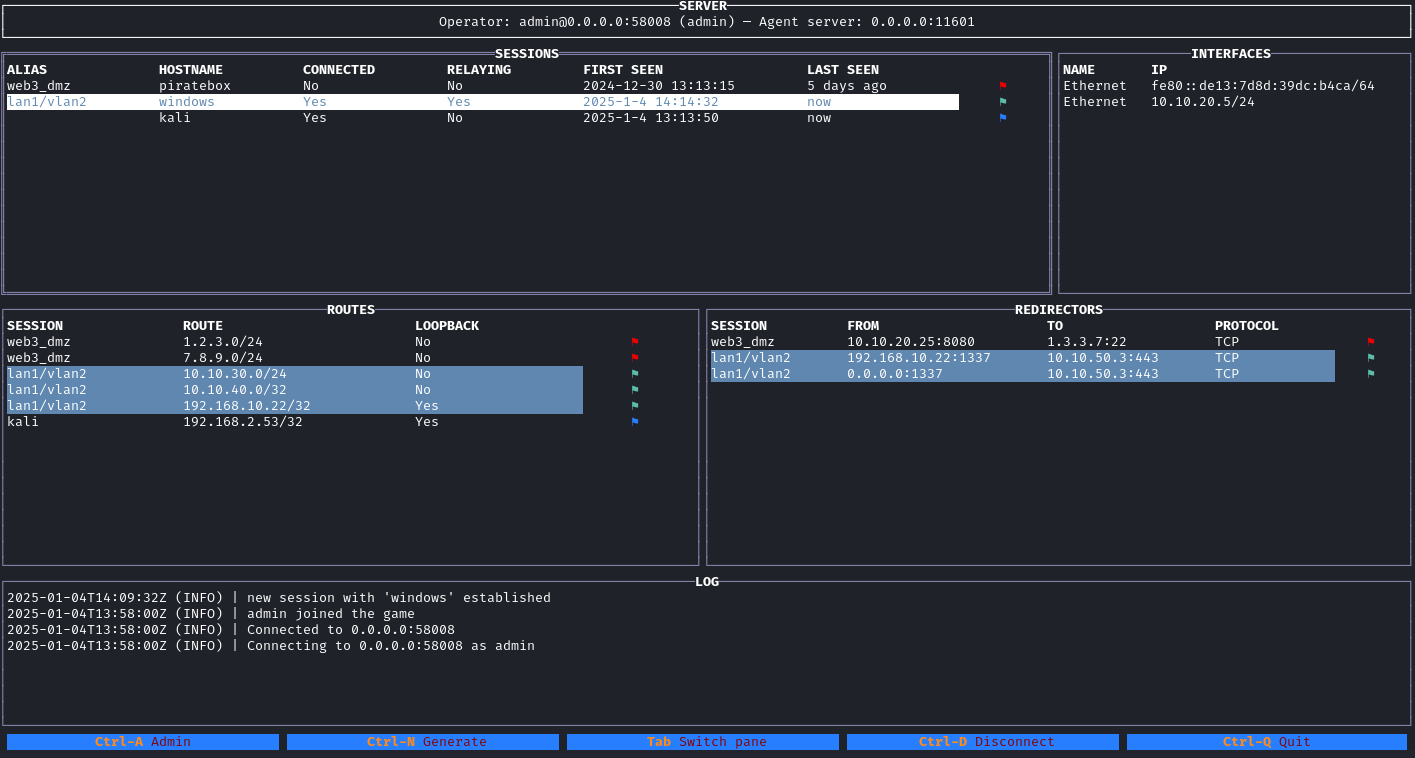 ttpreport/ligolo-mp
Solução de pivoting multiplayer
 byt3bl33d3r/offensivedlr
Toolbox contendo notas de pesquisa e código PoC para weaponizar o DLR do .NET.
 ghostpack/koh
Captura tokens de sessão de logon do Windows através de vazamento de tokens para permitir reutilização de credenciais e impersonação, com integração…