
 #1
Ferramentas para descobrir portas abertas, serviços e potenciais pontos de entrada em dispositivos de rede.
Recomendado pelo Kitploit
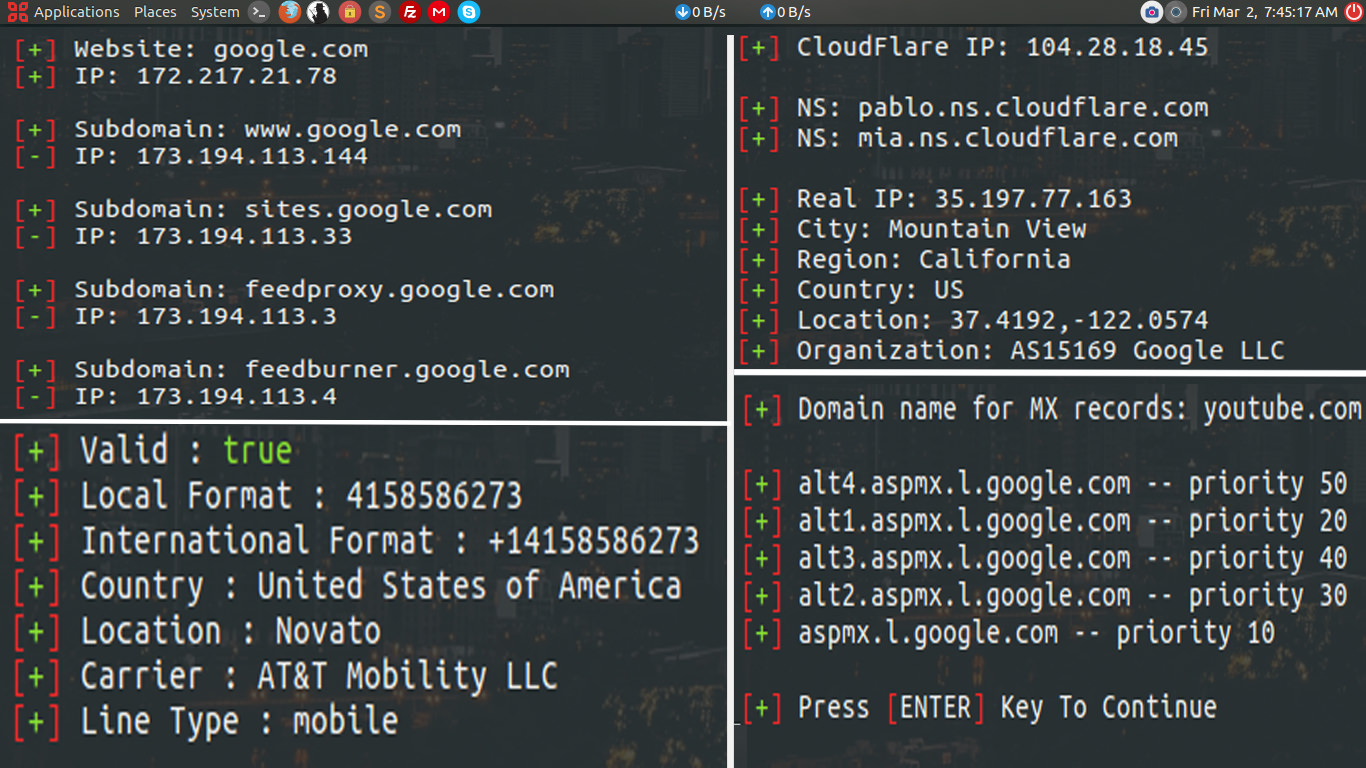
 moham3driahi/th3inspector
Th3Inspector 🕵️ Melhor Ferramenta para Coleta de Informações 🔎
 besimorhino/powercat
netshell inclui todos os recursos na versão 2 do powershell
 microsoft/ethr
CLI multiplataforma para testes de desempenho de rede via TCP, UDP, HTTP, HTTPS e ICMP: largura de banda, conexões/s, pacotes/s, latência, perda,…
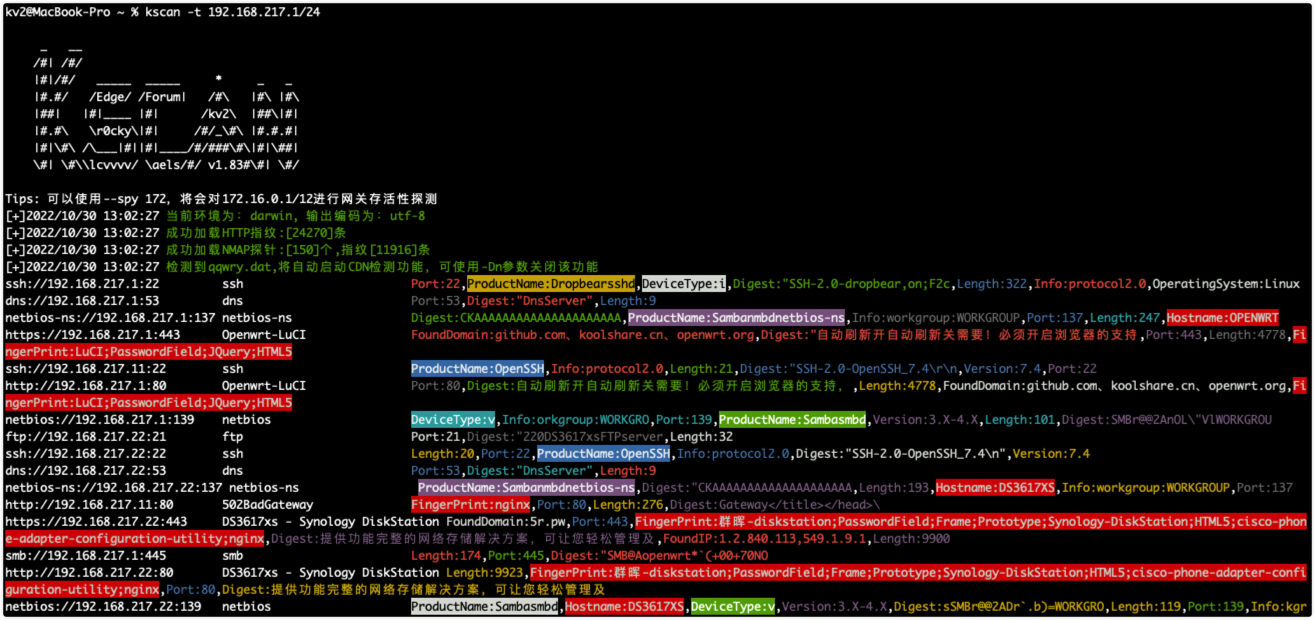 lcvvvv/kscan
Scanner de portas multiprotocolo com reconhecimento de impressões digitais, detecção de serviços e teste de autenticação por força bruta. Suporta…
 thewhiteh4t/finalrecon
Ferramenta automatizada de reconhecimento web que fornece análise de cabeçalhos, enumeração de DNS, descoberta de subdomínios, varredura de…
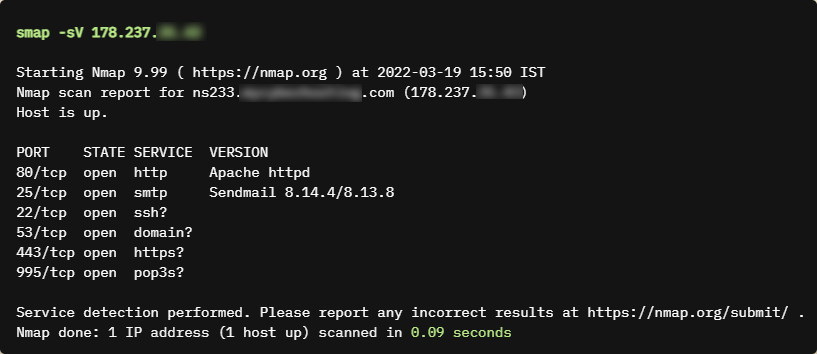 s0md3v/smap
um substituto direto para o Nmap alimentado pelo shodan.io
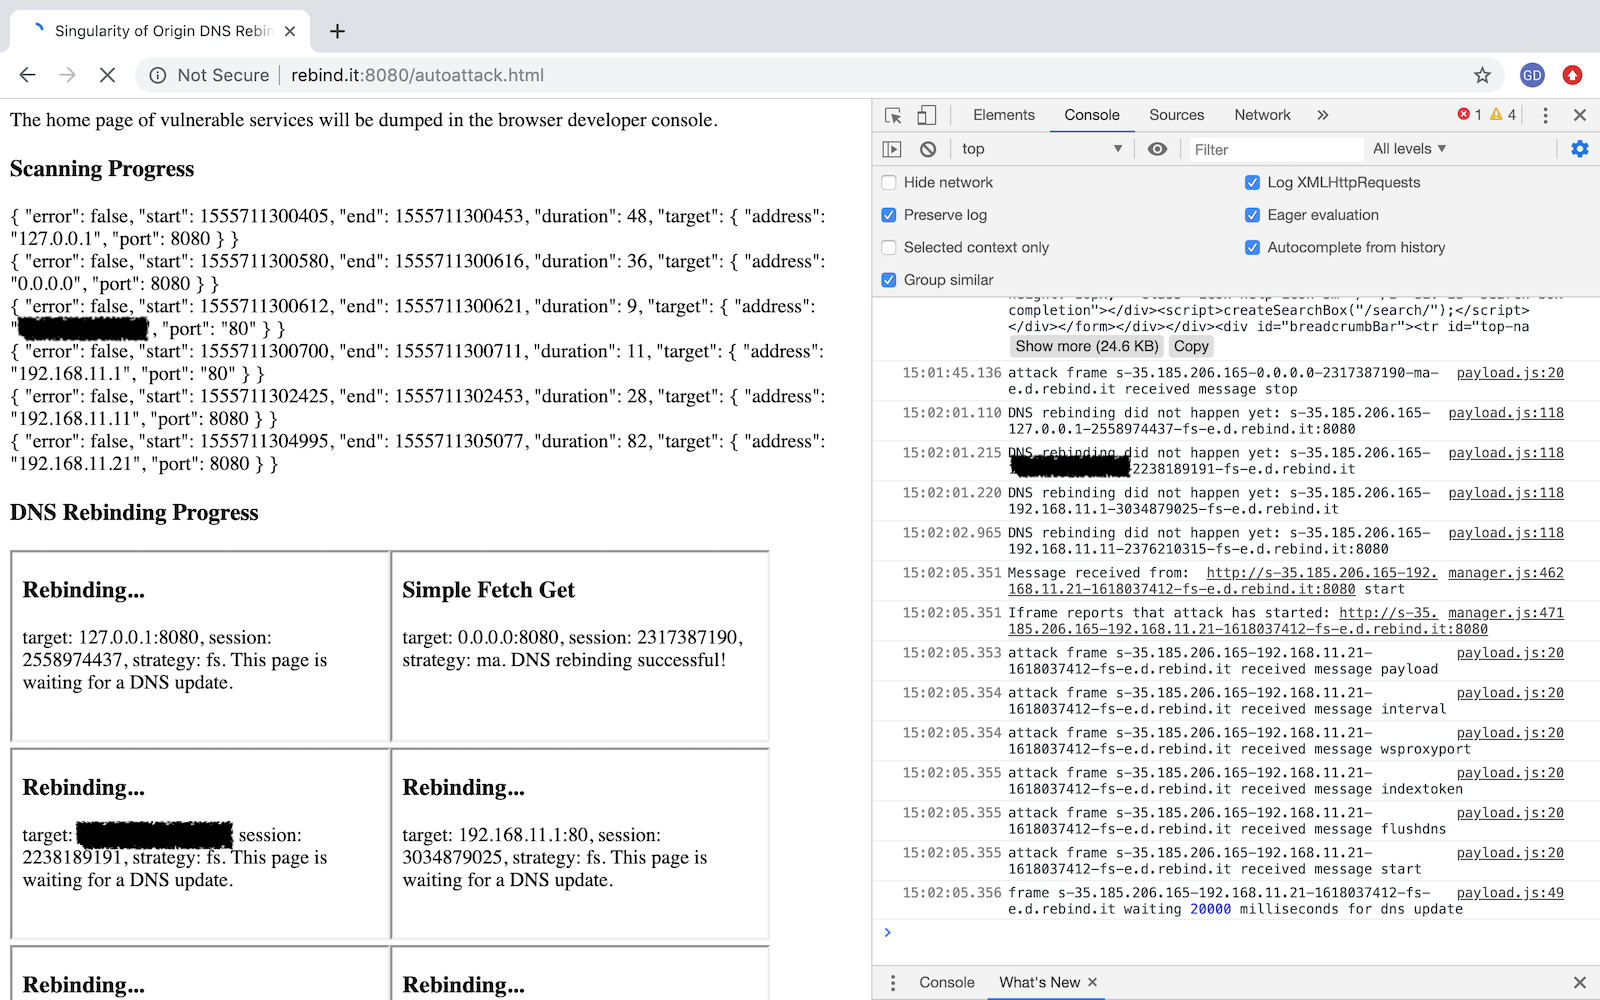 nccgroup/singularity
Um framework de ataque de DNS rebinding.
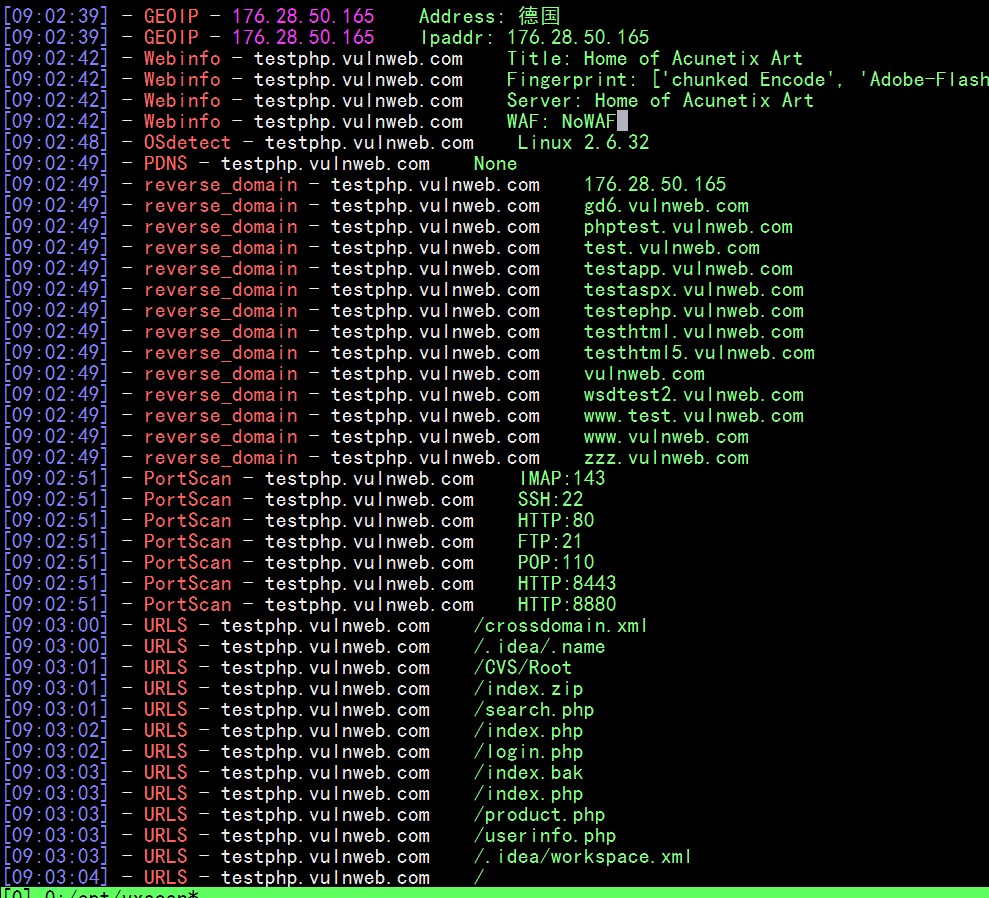 al0ne/vxscan
Ferramenta de varredura abrangente escrita em Python3, usada principalmente para verificação de sobrevivência, detecção de arquivos sensíveis…
 lionsec/xerosploit
Framework man in the middle eficiente e avançado
 tomnomnom/httprobe
Pegue uma lista de domínios e teste quais servidores HTTP e HTTPS estão funcionando.
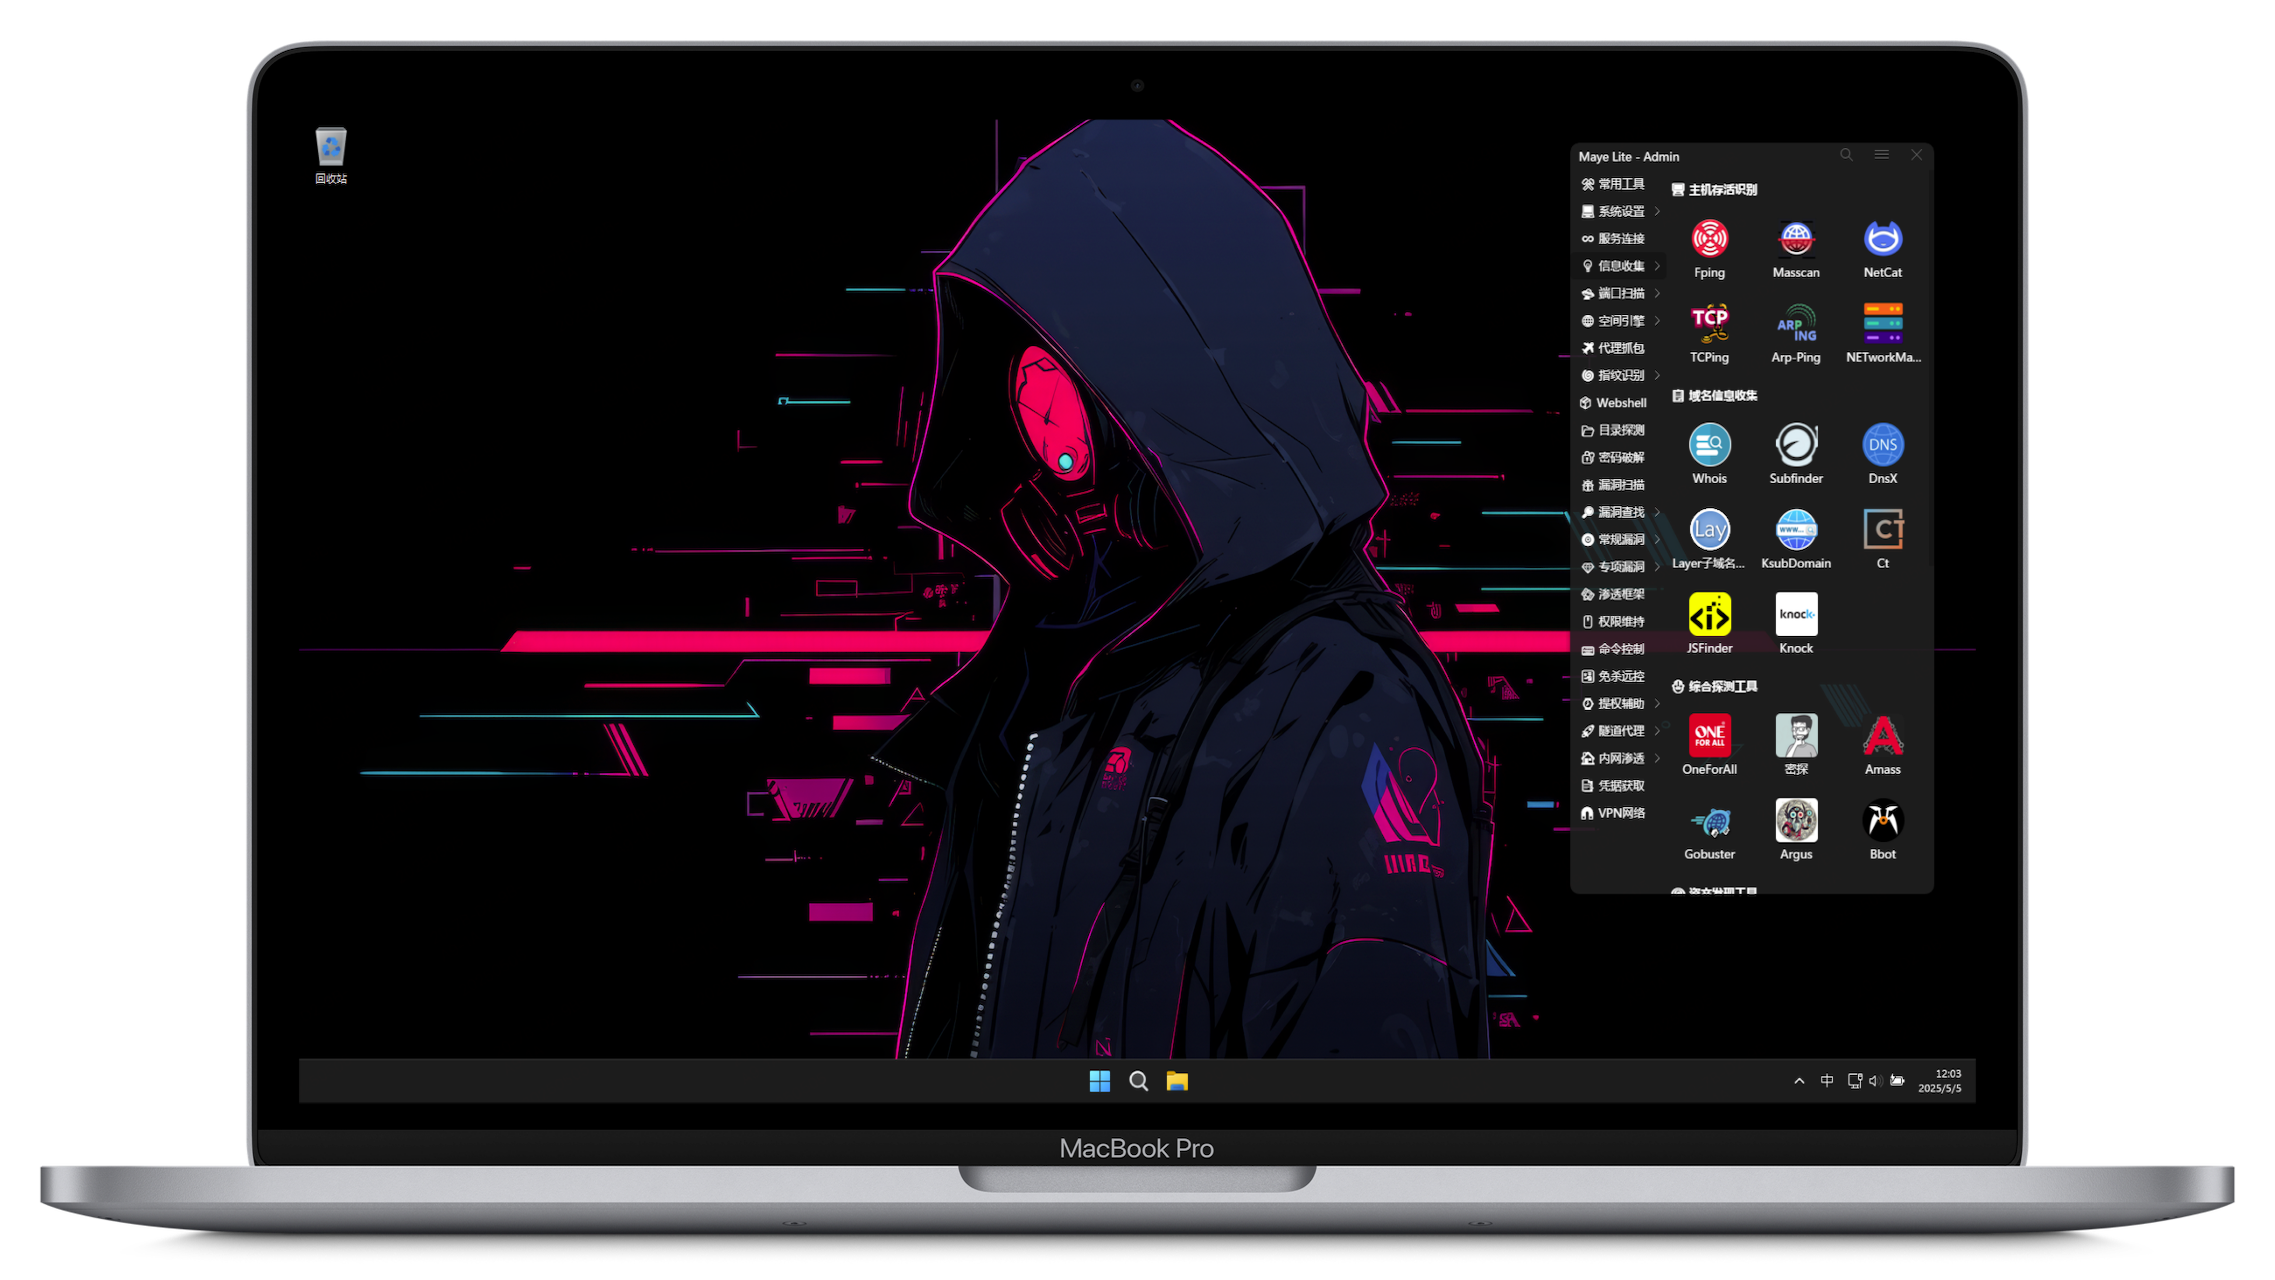 arch3rpro/pentest-windows
⚔️Windows11 Penetration Suite Toolkit 🔰 O Primeiro Ambiente de Teste de Penetração para Windows em Chips Mac M
 eldraco/domain_analyzer
Analise a segurança de qualquer domínio encontrando todas as informações possíveis. Feito em Python.
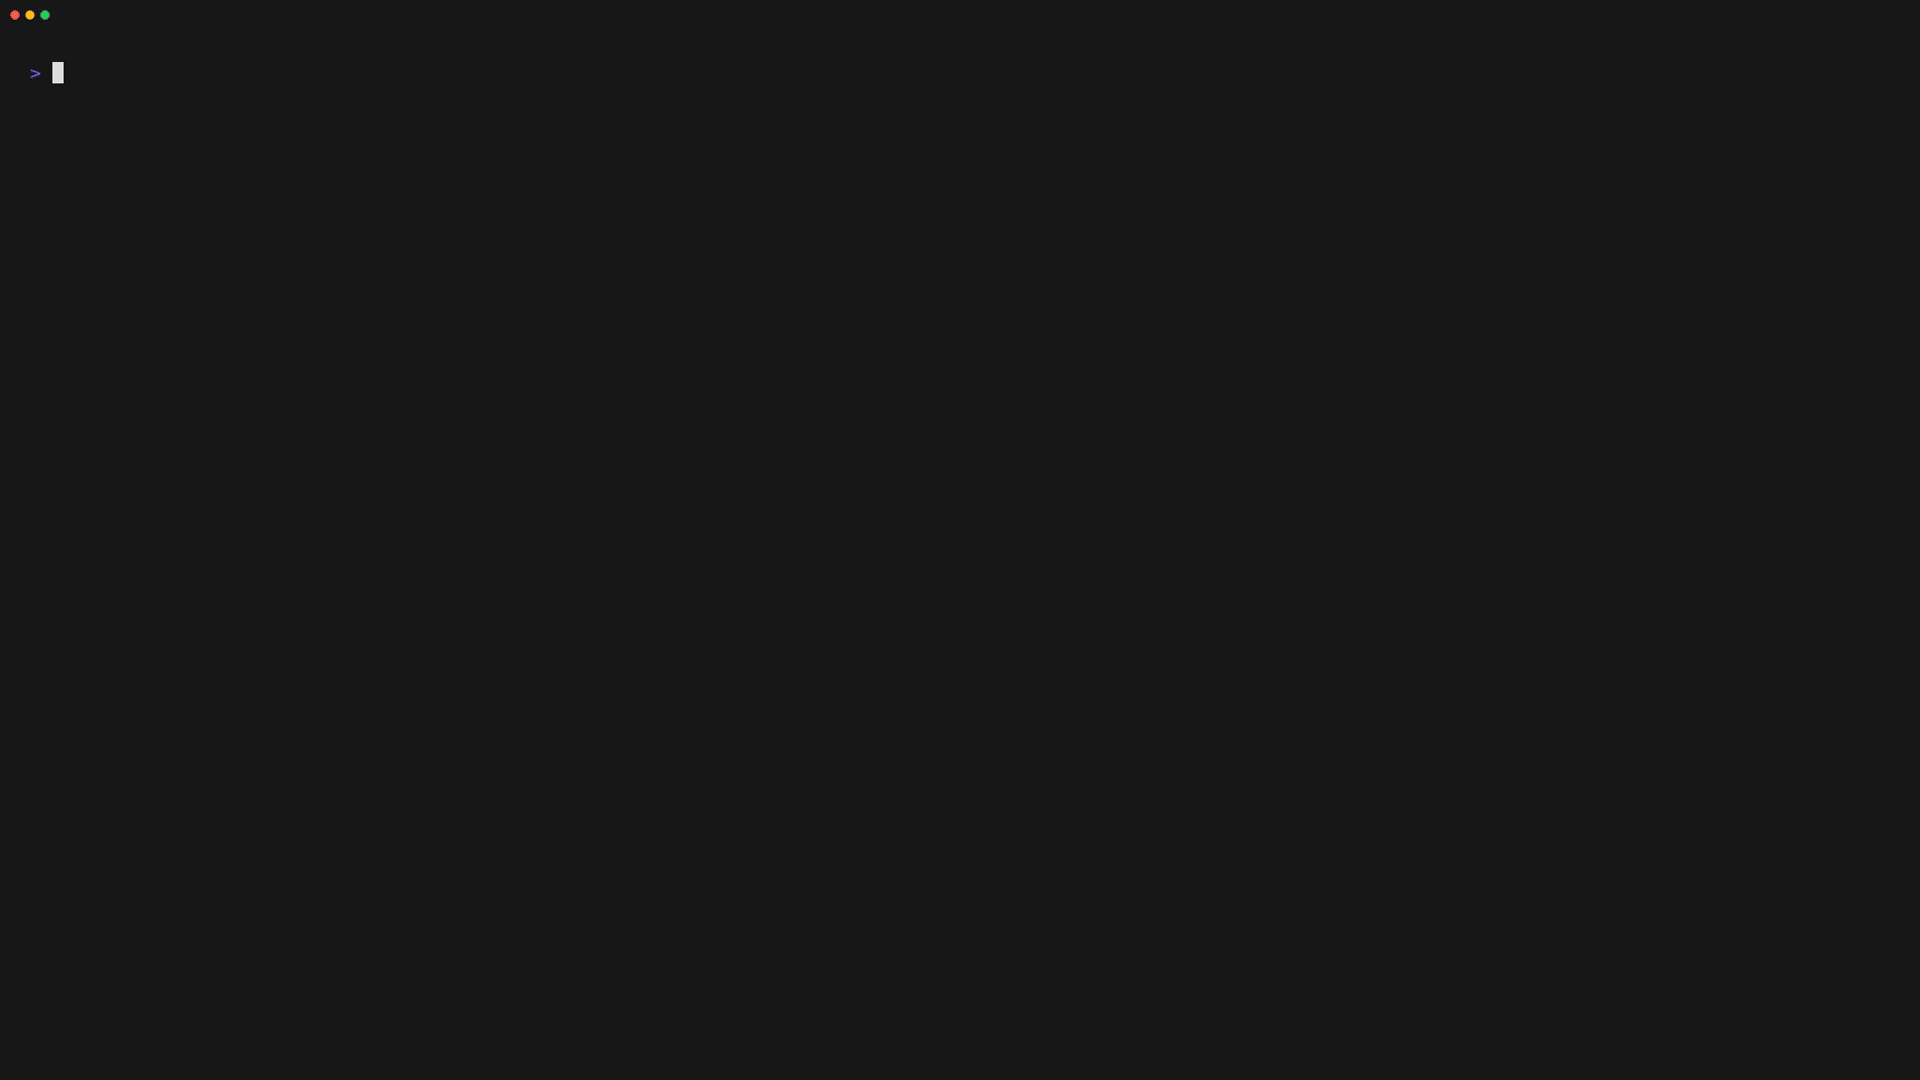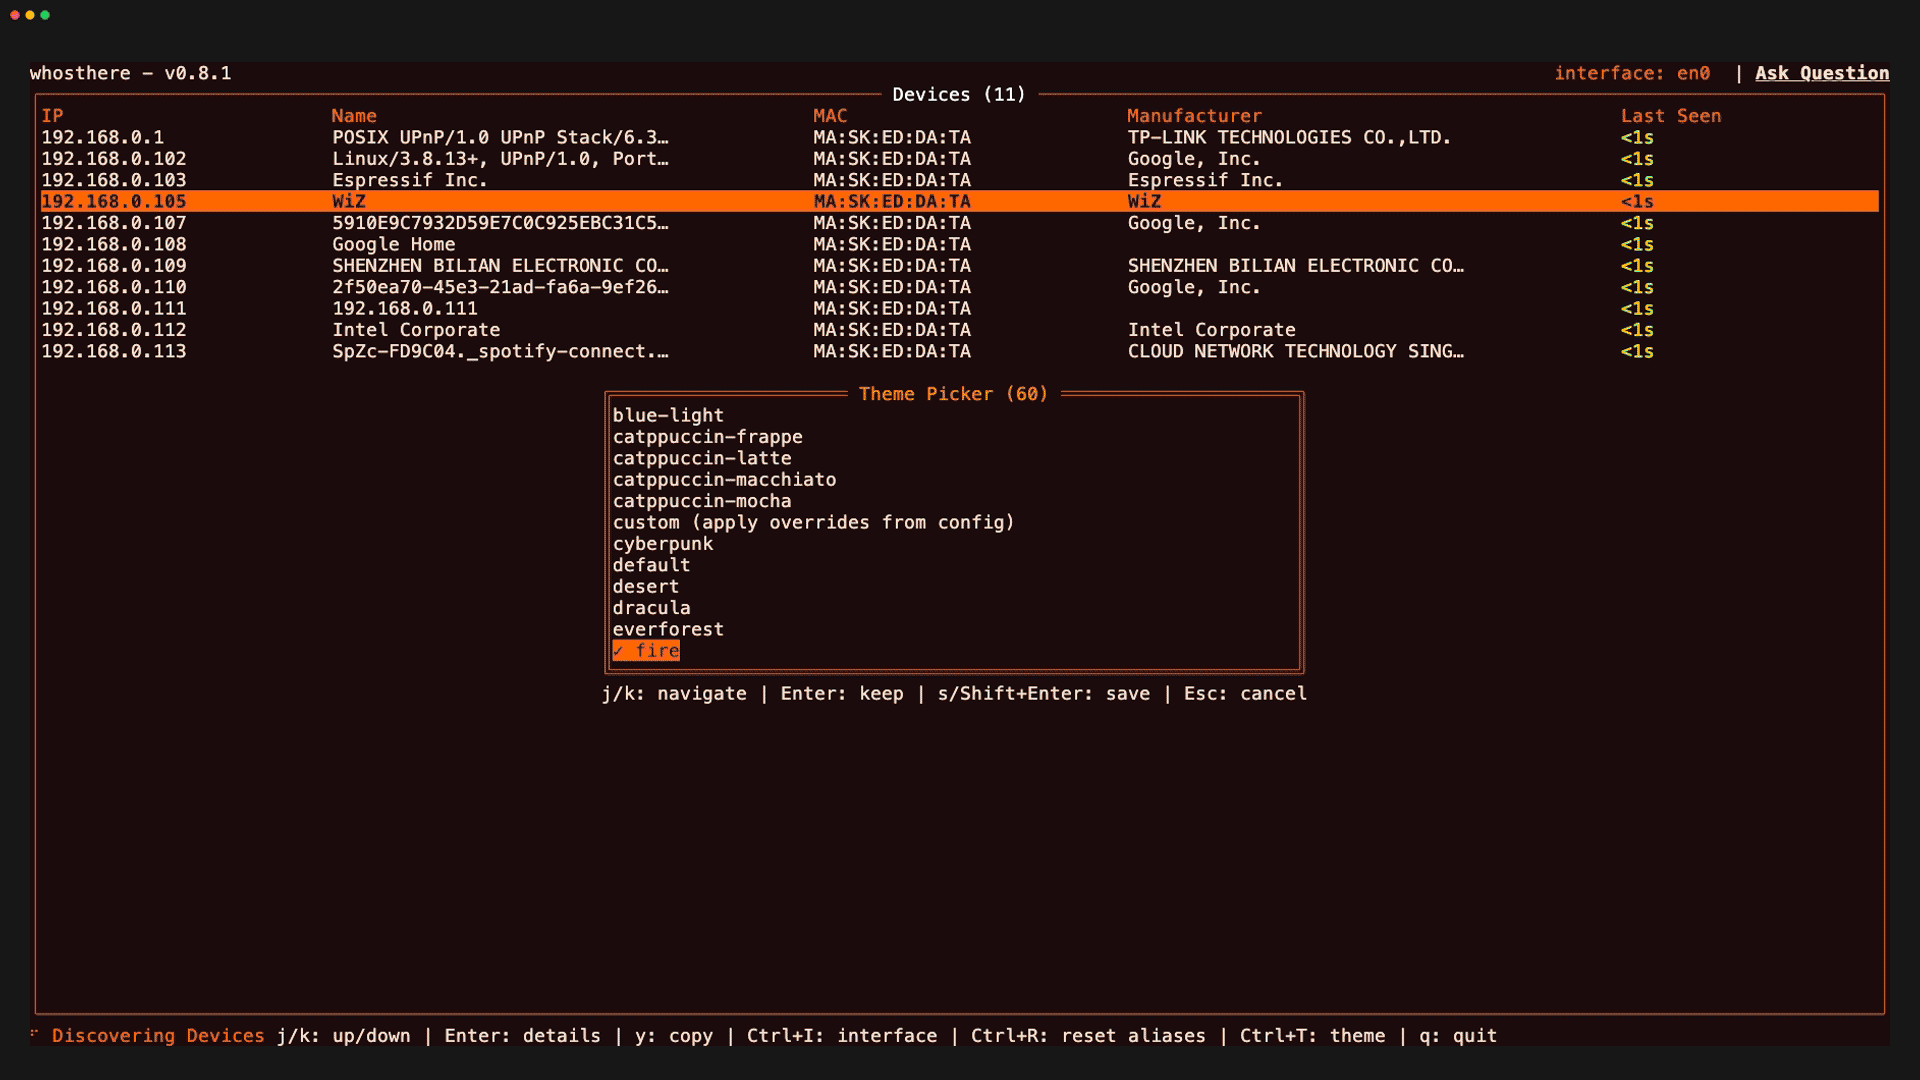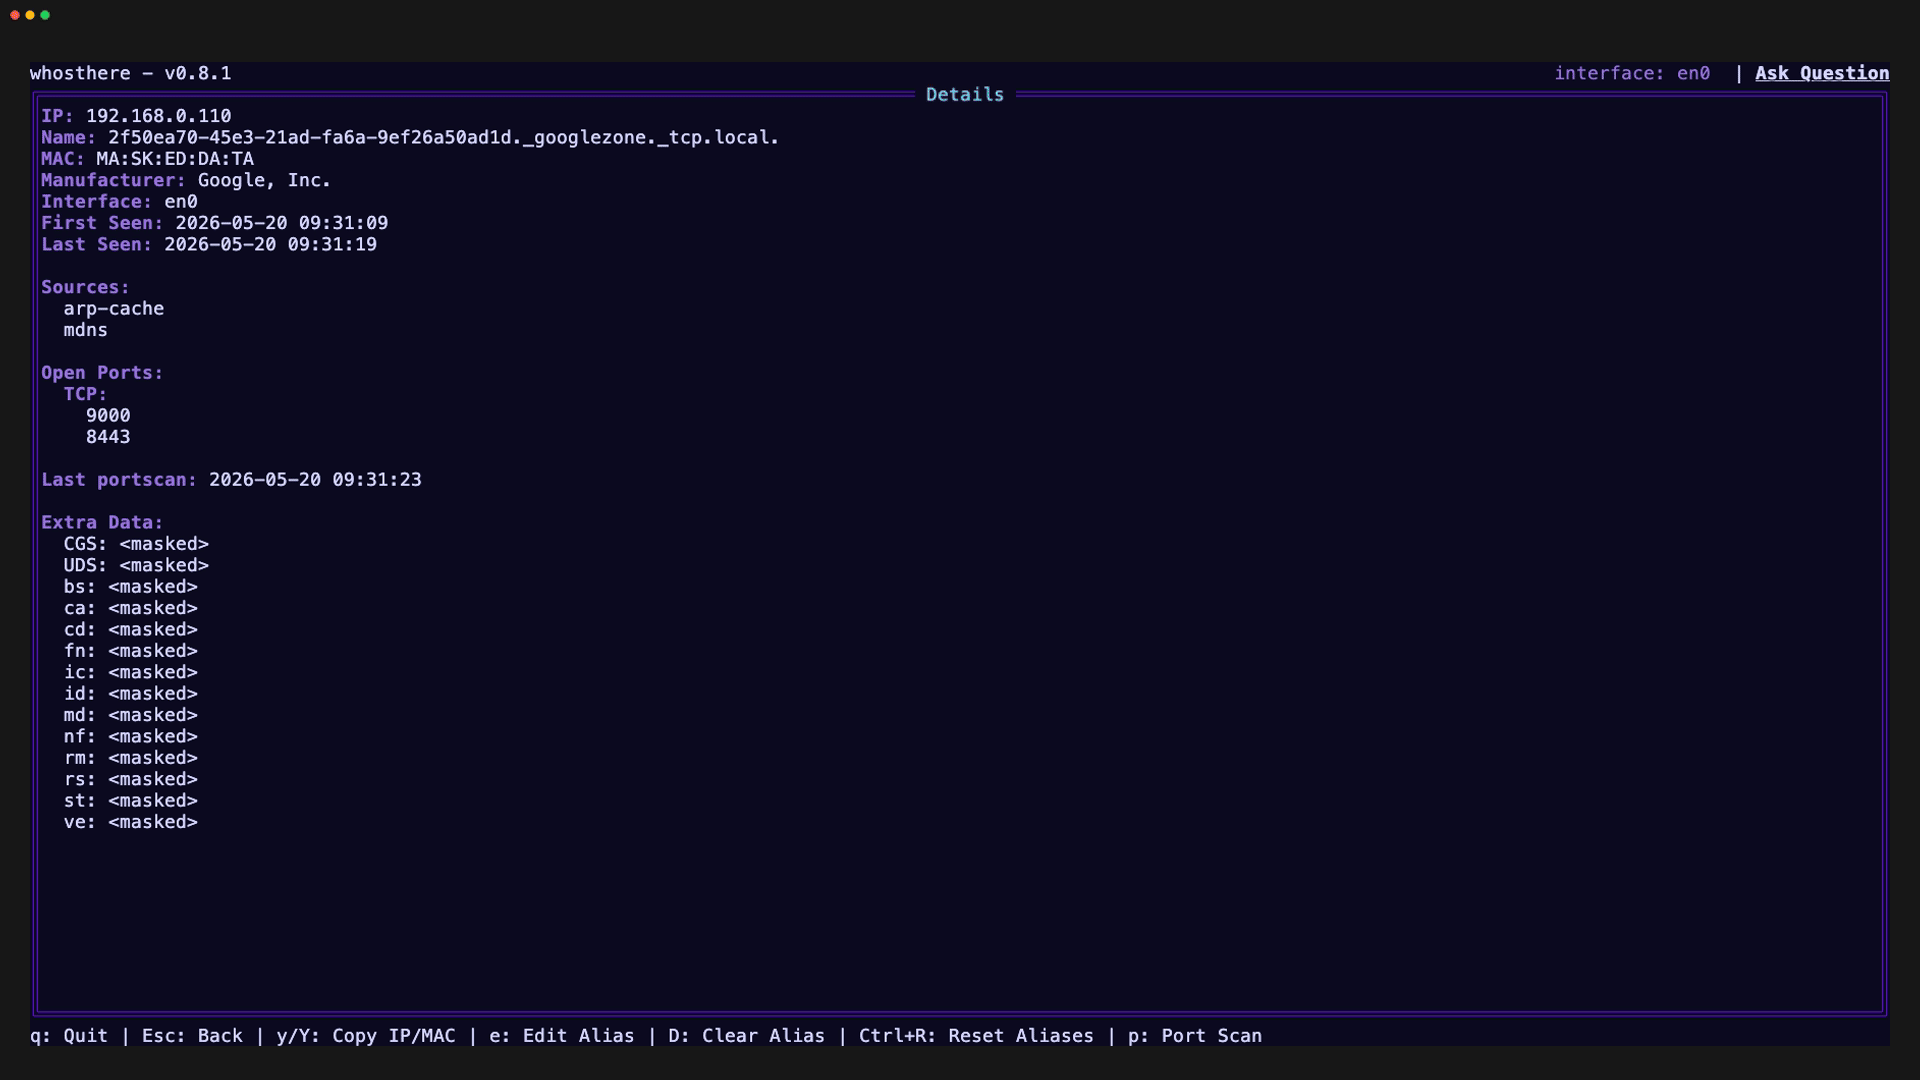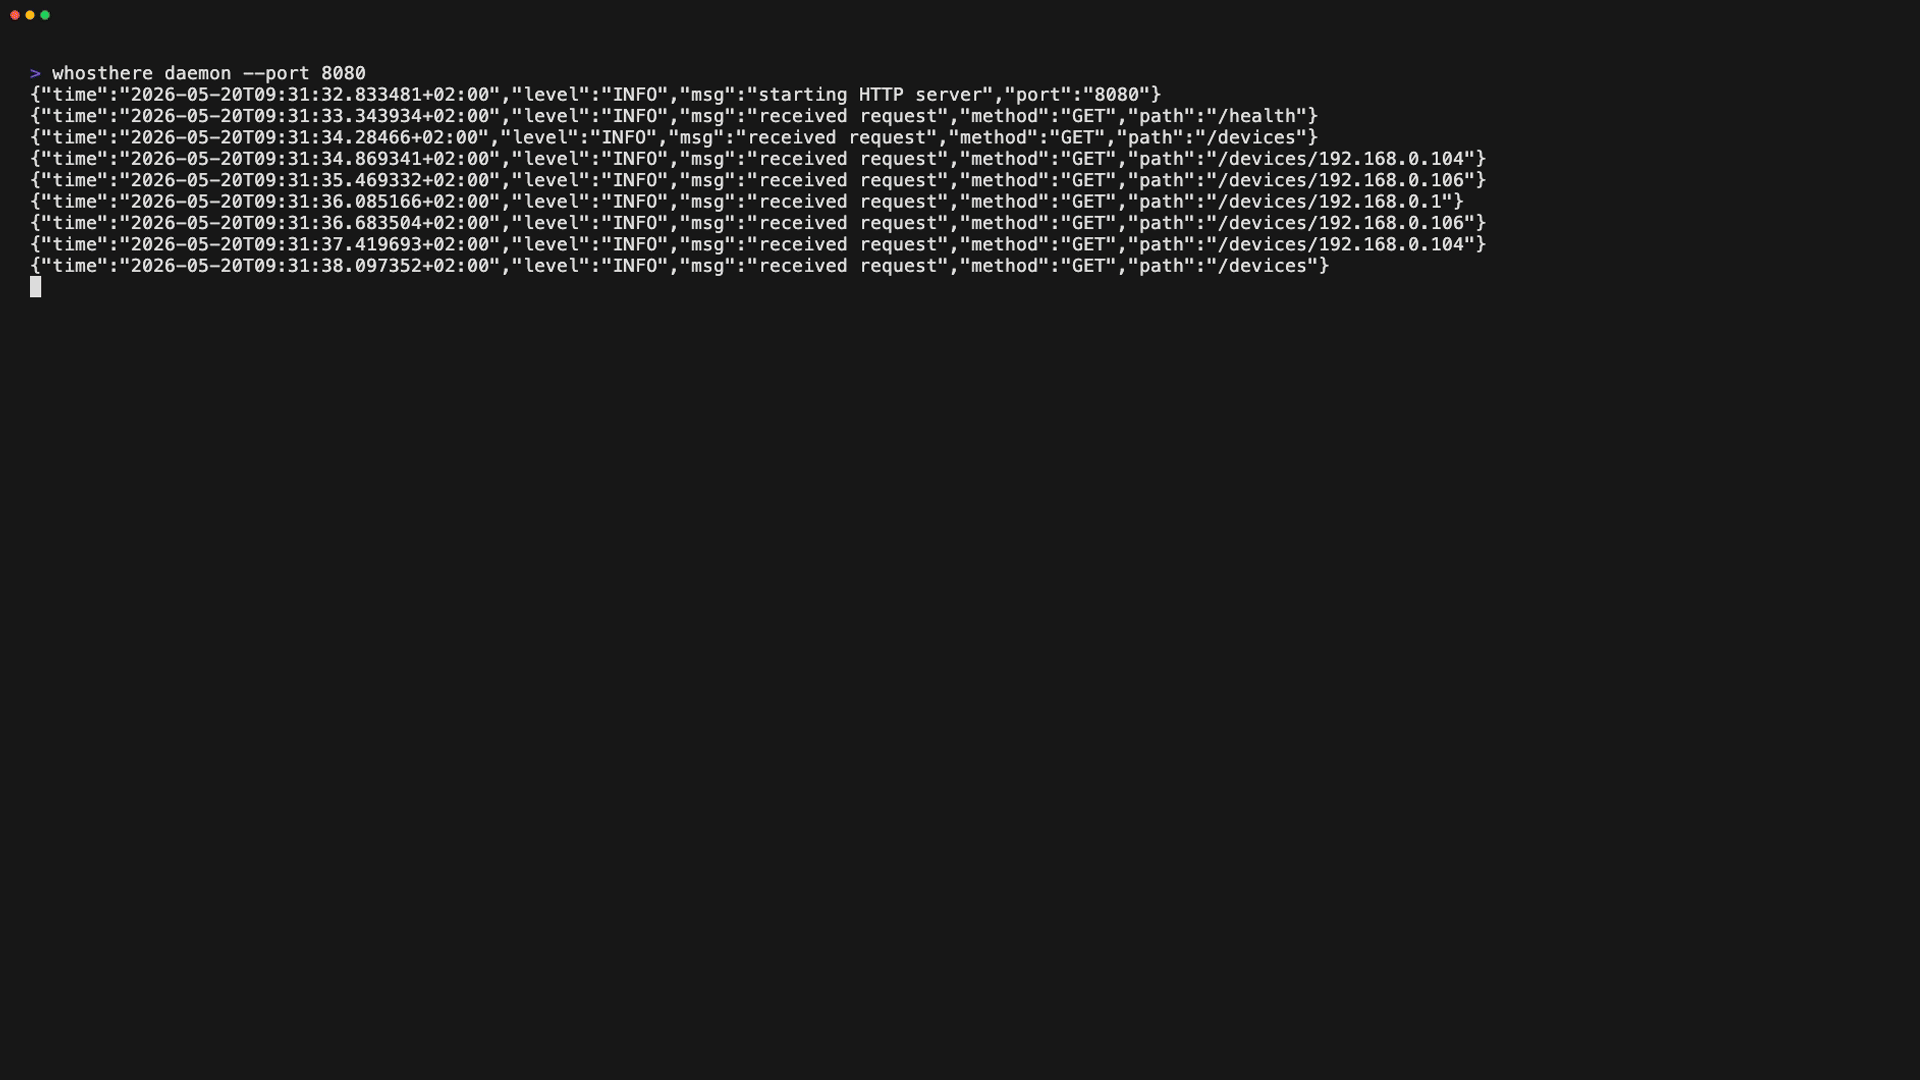 ramonvermeulen/whosthere
Ferramenta de descoberta de rede local com uma Interface de Utilizador de Terminal (TUI) interativa escrita em Go. Descubra, explore e compreenda a…
 freelabz/secator
secator - o canivete suíço do pentester
 s0md3v/striker
Striker é um scanner ofensivo de informações e vulnerabilidades.
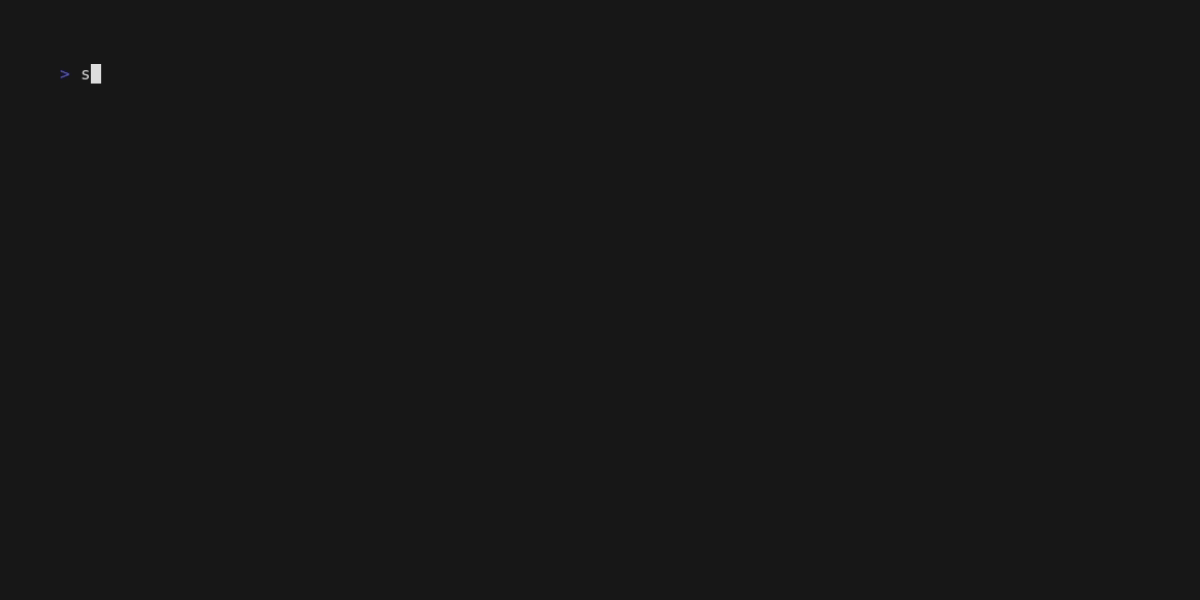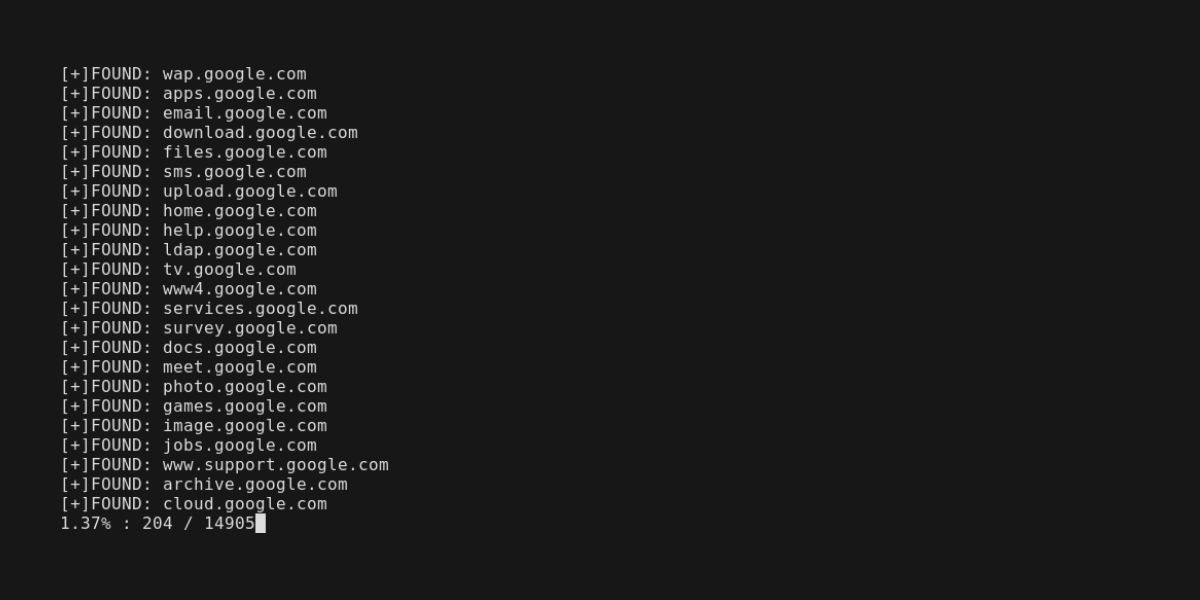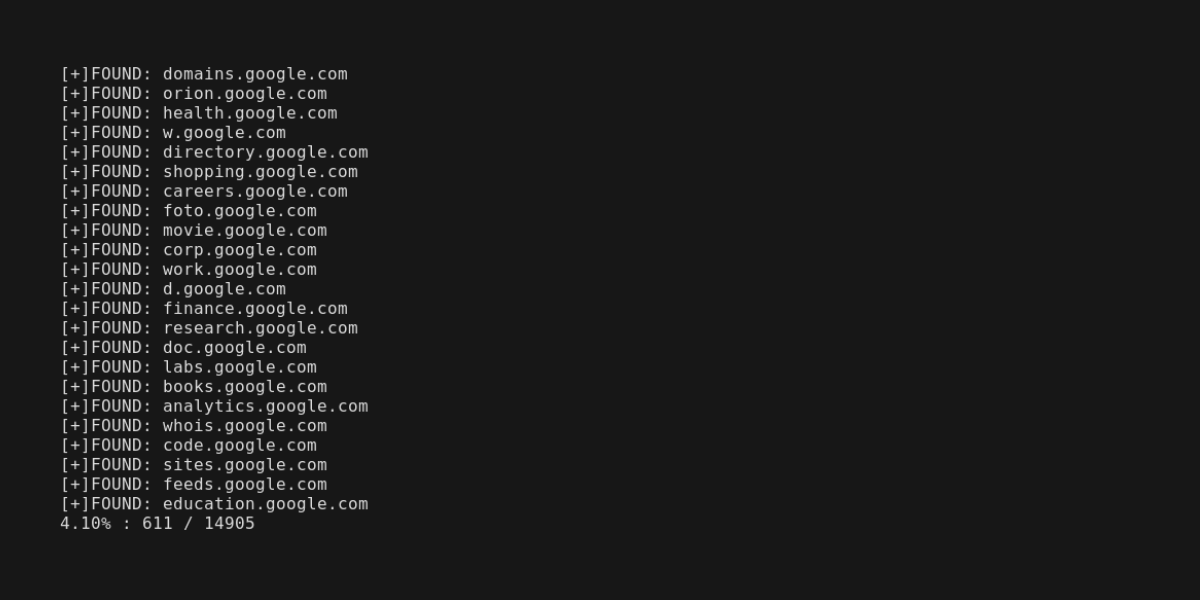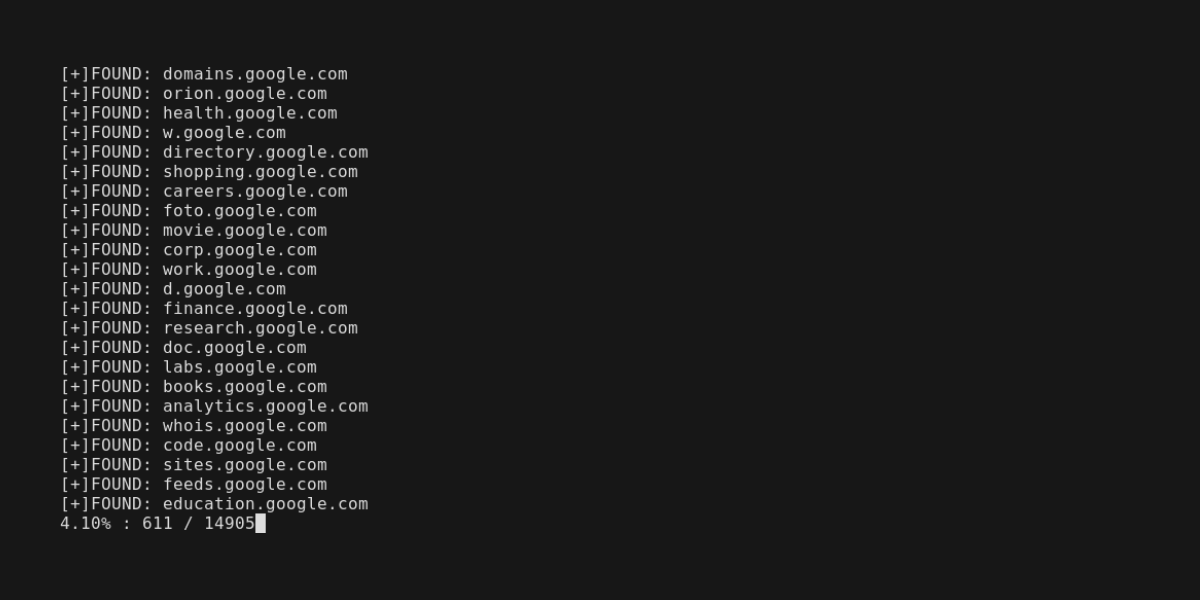 edoardottt/scilla
Ferramenta de coleta de informações - DNS / Subdomínios / Portas / Enumeração de diretórios
 codingo/reconnoitre
Uma ferramenta de segurança para coleta de informações multithread e enumeração de serviços, enquanto constrói estruturas de diretório para armazenar…
 mehrdadrad/mylg
Ferramenta de Diagnóstico de Rede







