
 #1
Ferramentas para descobrir portas abertas, serviços e potenciais pontos de entrada em dispositivos de rede.
Recomendado pelo Kitploit
 tjnull/cygor
Um framework modular de descoberta de ativos escrito em python para automatizar o trabalho manual repetitivo
 knowledge-wisdom-understanding/recon
Enumere um alvo com base nos resultados do Nmap
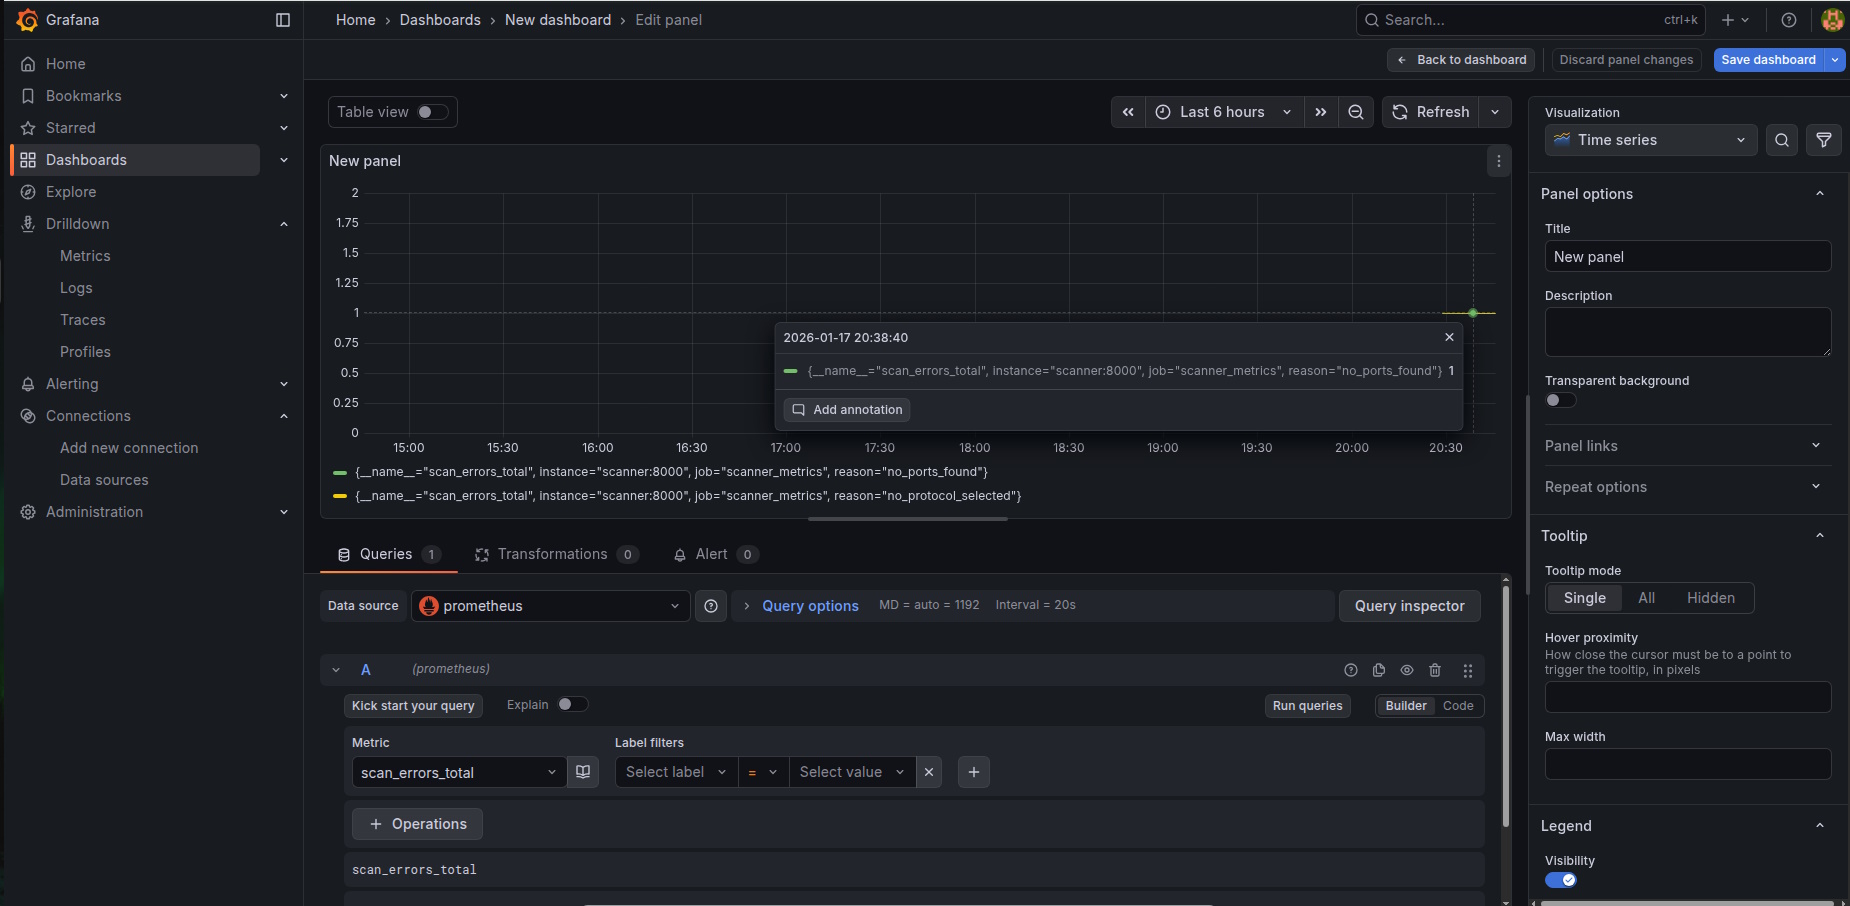 znakar/sharktooth
Scanner de portas com integração Docker & Prometheus + Grafana. Uma ferramenta para auditoria de rede com suporte a multithreading e monitoramento em…
 haishanzheng/cve-2019-0708-generate-hosts
Ferramenta de descoberta de hosts baseada em CIDR que usa nmap para identificar máquinas Windows com a porta 3389 aberta (RDP), reduzindo os IPs alvo…
 skr0x1c0/blind-ssrf-cve-2020-15002
https://hackerone.com/reports/865652
 rv4l3r3/log4v-vuln-check
Este script é usado para realizar uma verificação rápida se o seu servidor está possivelmente afetado pela CVE-2021-44228 (a vulnerabilidade log4j).
 reanimat0r/bpnd-libssh
Scanner multi-thread confiável para CVE-2018-10933.
 solomonsklash/chomp-scan
Um pipeline scriptado de ferramentas para agilizar a fase de reconhecimento de bug bounty/teste de penetração, para que você possa focar em caçar…
 blindfuzzy/lhf
Uma ferramenta modular de reconhecimento para pentest
 internon/inter-recon
Script para realizar reconhecimento automático inicial de web e vulnerabilidades
 neutralwarrior/c-port-scanner
Um scanner de portas que varre um IP alvo em busca de portas abertas e exibe os resultados, construído em C
 r4tw1z/cve-2024-6387
Este script, criado por R4Tw1z, foi projetado para escanear endereços IP e verificar se eles estão executando uma versão potencialmente vulnerável do…
 sairson/yasso
Poderoso conjunto de ferramentas auxiliares para penetração em redes internas - faça o Yasso como o vento. Suporta brute force em serviços como rdp,…
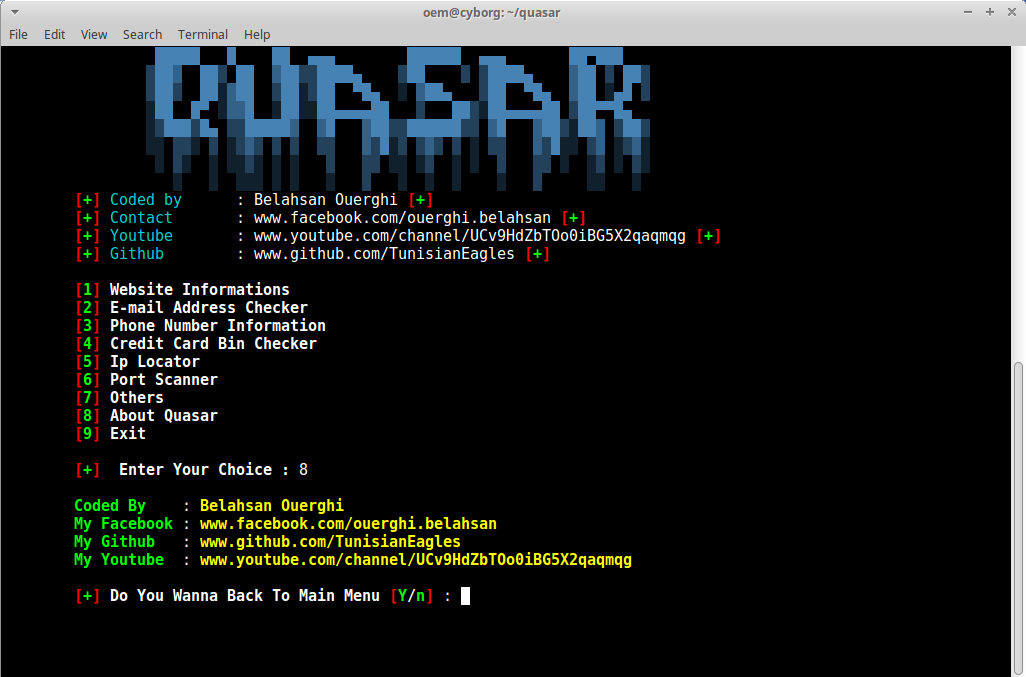 cyb0r9/quasar
Estrutura modular de coleta de informações para testadores de penetração, apresentando análise de sites, pesquisa de e-mail/telefone, verificação de…
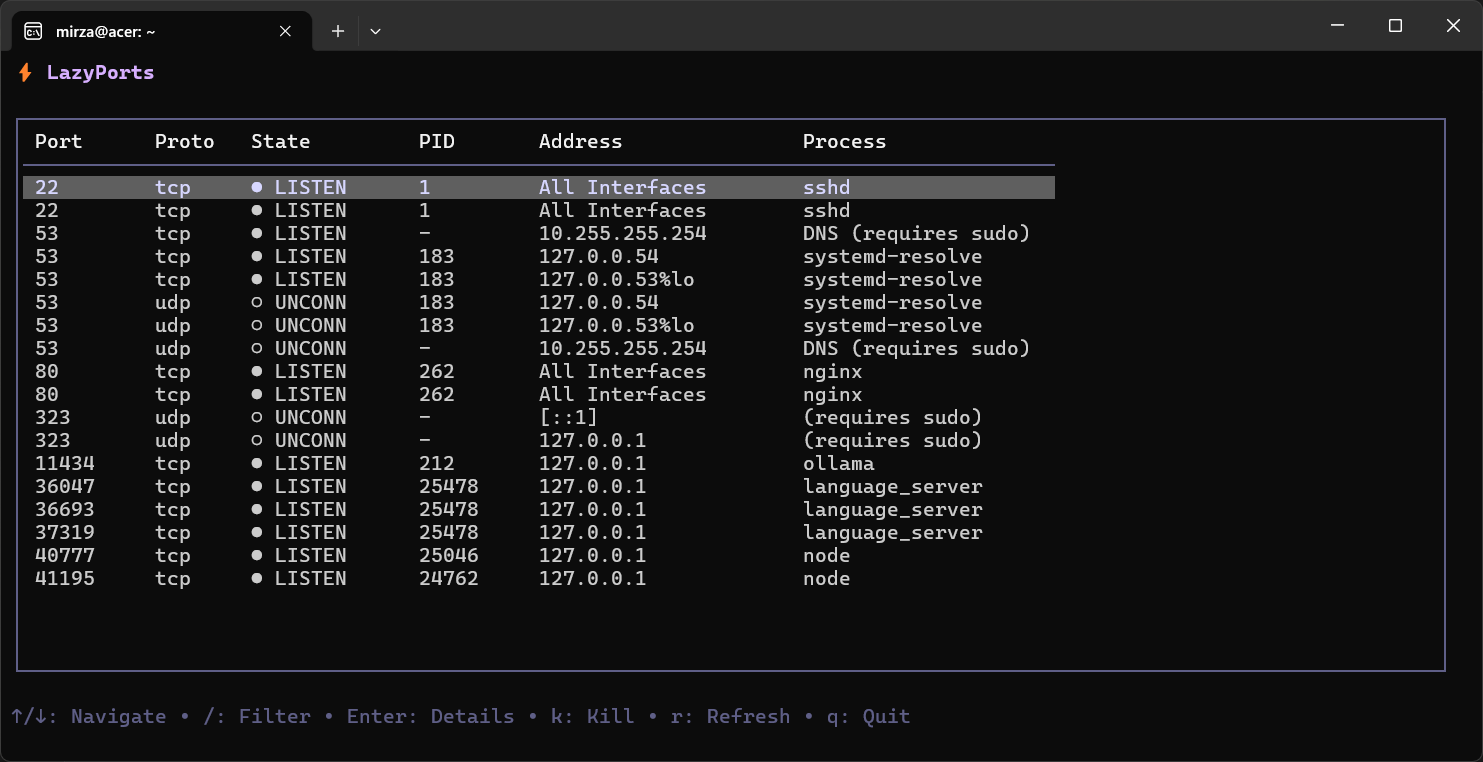 v9mirza/lazyports
lazyports é uma ferramenta de interface de terminal para visualizar e gerenciar portas de rede. Ela oferece uma tabela interativa para inspecionar…
 hynekpetrak/cve-2019-5544_cve-2020-3992
Módulo Python / scapy que implementa o protocolo SRVLOC/SLP e escaneia serviços OpenSLP habilitados.
 nurdilin/cve-2018-16706
Ou como eu desligo minha TV através de um cronjob








