#1
Ferramentas para descobrir portas abertas, serviços e potenciais pontos de entrada em dispositivos de rede.
Recomendado pelo Kitploit
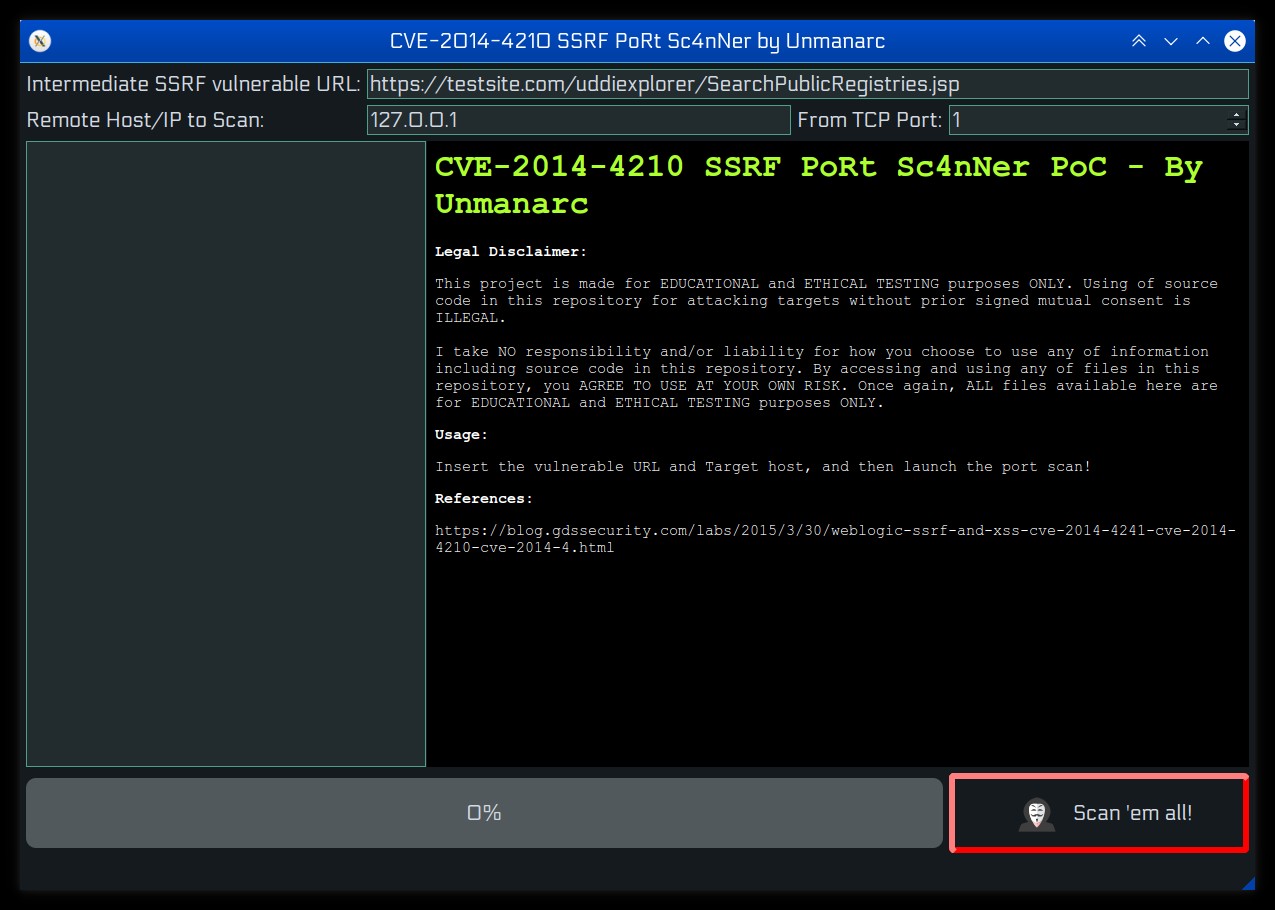
 unmanarc/cve-2014-4210-ssrf-portscanner-poc
CVE-2014-4210 SSRF PORTSCANNER PoC
 kabiri-labs/sshfinder
Descoberta paralela de serviços SSH e auditor de segurança que varre qualquer porta, valida banners SSH e audita métodos de autenticação,…
 aqeisi/cve-2022-36663-poc
Scanner de rede interna através de Gluu IAM blind ssrf
 0xinfection/logmepwn
Um kit de ferramentas de verificação e análise totalmente automatizado, confiável e super-rápido para a vulnerabilidade Log4J RCE CVE-2021-44228.
 mohemiv/tcltools
Coleção de scripts TCL para testes de penetração em Cisco IOS
 betancour/openssh-vulnerability-test
Verificador de Vulnerabilidade OpenSSH CVE-2024-6387
 theopaid/cve-2023-27163-request-baskets-local-ports-bruteforcer
PoC e bruteforcer de portas internas para CVE-2023-27163
 isnic/prober
Estrutura automatizada e reproduzível de testes de segurança de rede usando Ansible e BATS para verificar DNS, disponibilidade de host, portas…
 zales2004/sunset-noontide-pentesting
Descrição Avaliação profissional de teste de penetração da máquina Sunset: Noontide do VulnHub, cobrindo reconhecimento, enumeração de serviços,…
 x1mdev/reconpi
ReconPi - Uma ferramenta de reconhecimento leve que realiza varreduras extensivas com as ferramentas mais recentes.
 dirtyfilthy/freshonions-torscraper
Fresh Onions é um spider TOR de código aberto / rastreador de serviços ocultos onion hospedado em zlal32teyptf4tvi.onion
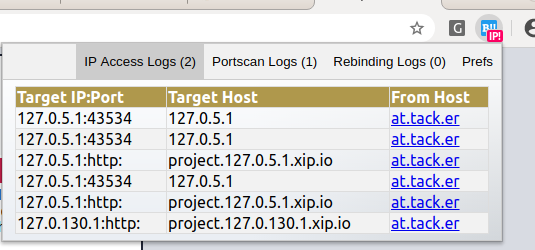 mindedsecurity/behave
Comporte-se! Uma extensão de navegador para monitorar páginas que agem como "bad boy"
 postmodern/ruby-nmap
Uma interface Ruby para o nmap, a ferramenta de exploração e scanner de segurança/portas. Permite automatizar o nmap e analisar arquivos XML do nmap.
 isgroup/openmagic
Estouro de leitura do heartbeat TLS do OpenSSL (CVE-2014-0160)
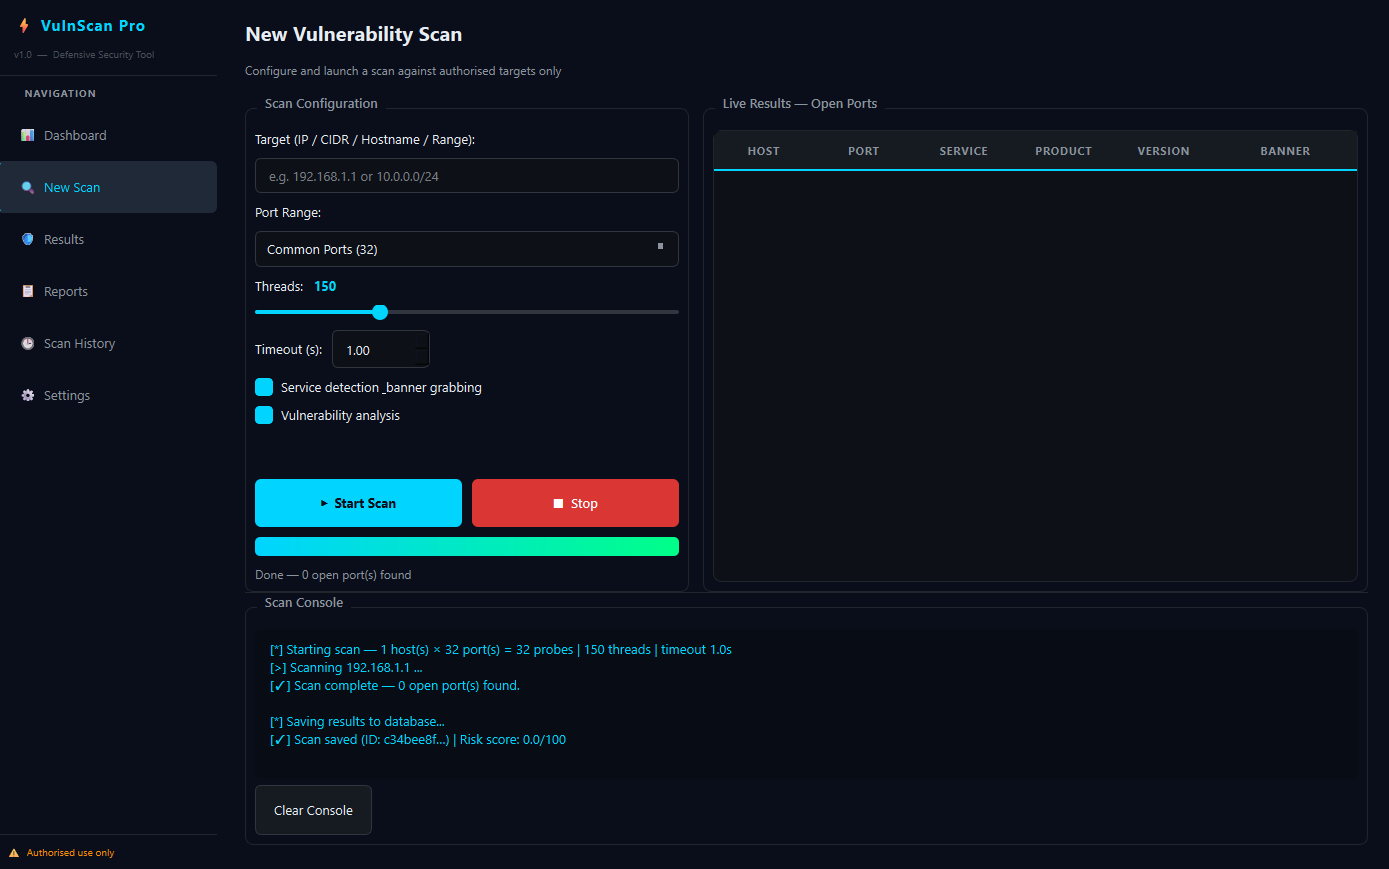 guppss/vulnscan-pro
⚡ Scanner profissional de vulnerabilidades — varredura de portas, detecção de CVE, pontuação de risco e relatórios em PDF em um dashboard PyQt6 escuro
 internon/inter-recon
Script para realizar reconhecimento automático inicial de web e vulnerabilidades