
 #1
Ferramentas de simulação de phishing, detecção, análise e treinamento de conscientização de segurança.
Recomendado pelo Kitploit
 rpgsec/roundcube-cve-2024-42008-poc
Exploit de prova de conceito para CVE-2024-42008, uma vulnerabilidade de Cross-Site Scripting no webmail RoundCube. Entrega payloads XSS por meio de…
 imthecopilotnow/cve-2025-4102025
Advisory de segurança detalhando uma CVE crítica no Copilot AI onde links de citação baseados em RAG são forjados para um domínio de terceiros,…
 1h3ll/cve-2025-50363_bxss_cve
Prova de conceito para uma vulnerabilidade XSS cega no Maid Hiring Management System v1.0, capturando cookies de sessão do administrador via um…
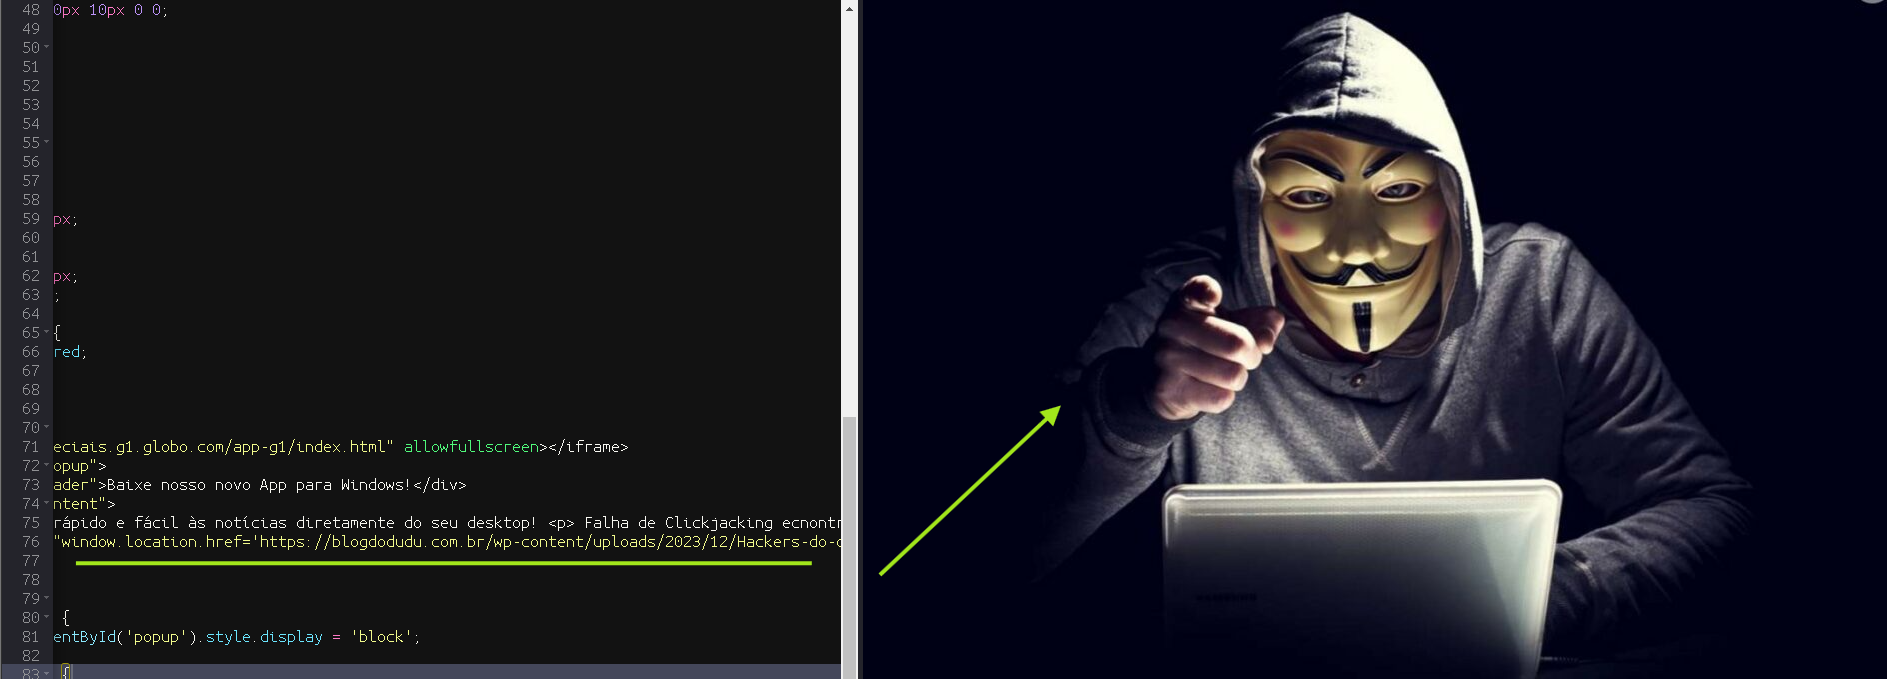 k9-modz/cve-2023-38873-g1
Prova de conceito demonstrando uma vulnerabilidade de Clickjacking no site G1, com um overlay de iframe malicioso e pop-up de engenharia social para…
 shellkraft/cve-2025-3568
Uma vulnerabilidade de segurança foi identificada no Krayin CRM <=2.1.0 que permite que um usuário com privilégios baixos escale privilégios ao…
 dead1nfluence/leantime-poc
CVE-2024-27474, CVE-2024-27476, CVE-2024-27477
 echo-devim/cve-2022-48429_poc
Prova de conceito de exploit para CVE-2022-48429, uma vulnerabilidade de cross-site scripting armazenado em dashboards do JetBrains YouTrack que…
 mlniumm/cve-2025-28073
Prova de conceito para uma vulnerabilidade de XSS refletido no phpList 3.6.15 através do endpoint /lists/dl.php, possibilitando sequestro de sessão e…
 c4cnm/cve-2024-3867
Este repositório mostra algumas informações sobre esta vulnerabilidade, que foram encontradas por mim.
 abdurahmon3236/cve-2024-6529
Scripts de prova de conceito demonstrando XSS refletido no plugin Ultimate Classified Listings para WordPress e roubo de cookies de administrador por…
 mbadanoiu/cve-2021-46366
CVE-2021-46366: Ataque de força bruta de credenciais via CSRF + Open Redirect no Magnolia CMS
 security-avs/cve-2020-16270
Prova de conceito para CVE-2020-16270, uma vulnerabilidade XSS em OLIMPOKS abaixo de 3.3.39, demonstrando injeção remota de JavaScript malicioso para…
 artemcyberlab/project-ntlm-hash-capture-and-phishing-email-exploitation-for-cve-2024-21413
Demonstra captura de hashes NTLM via Responder e execução de e-mails de phishing explorando CVE-2024-21413 para comprometer sistemas.
 jm-lemmi/cve-2019-17497
Arquivos POC para CVE-2019-17497
 mbadanoiu/cve-2020-12625
CVE-2020-12625: Cross-Site Scripting via Anexo HTML Malicioso no Roundcube Webmail
 ahrixia/cve-2024-57428
CVE-2024-57428: PHPJabbers Cinema Booking System v2.0 sofre de XSS armazenado, permitindo injeção persistente de JavaScript para ataques de phishing…
 g37sys73m/cve-2022-46087
CloudSchool v3.0.1 é vulnerável a Cross Site Scripting (XSS). Um usuário normal pode roubar cookies de sessão dos usuários administradores através de…
 security-avs/cve-2019-13633
Prova de conceito para uma vulnerabilidade XSS cega/persistente no helpdesk Blinger.io, demonstrando execução remota de código em painéis de…








