
 #1
Ferramentas para criar, gerenciar e analisar páginas de login falsas e campanhas de e-mail.
Recomendado pelo Kitploit
 relichunt3r/swagger-ui
Swagger UI (CVE-2018-25031) POC, [HTMLi, XSS].
 mrprogrammer2938/black-tool
Instale as ferramentas e comece a Atacar, black-tool v5.5.5 ! ⬛
 d4vinci/cuteit
Ofuscador de IP feito para tornar um IP malicioso um pouco mais fofo
 mehulj94/radium
Logger Python com múltiplos recursos.
 r00t-3xp10it/backdoorppt
transforme seu payload.exe em um falso documento do Word (.ppt)
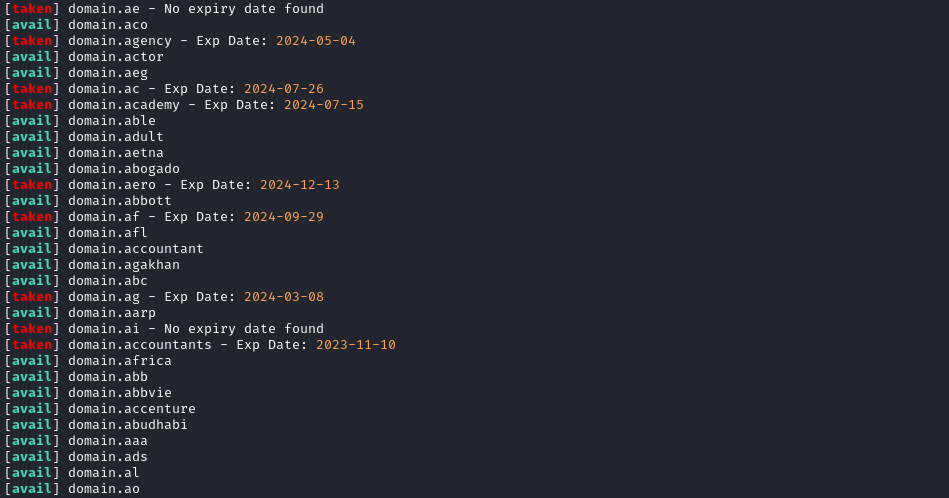 yuyudhn/tldhunt
Verificador de disponibilidade de domínios baseado em Bash que analisa registros WHOIS em múltiplos TLDs para encontrar domínios não registrados para…
 lxance-hacker/lxancephisher
Ferramenta automatizada de simulação de phishing com mais de 30 modelos de página de login, mascaramento de URL e múltiplas opções de tunelamento…
 certainlyp/clipguard
Uma ferramenta leve projetada para impedir ataques clickfix usando formatação da área de transferência com verificações de superfície de execução.
 youmulijiang/evil-winrar
evil-winrar, exploração da vulnerabilidade CVE-2023-38831 e estrutura de ataque de engenharia social
 quinnbast/malicious-mcp
Um repositório de prova de conceito mostrando como um servidor MCP não confiável pode roubar literalmente tudo...
 maty156/telegram-phish-simulator
Simulação educacional de phishing para Telegram, voltada para treinamento e conscientização em cibersegurança. Demonstra a captura de credenciais por…
 warhorse/warhorse
Automação de Infraestrutura
 ms-web-bn/c41n
Ferramenta automatizada de configuração de ponto de acesso malicioso.
 rvrsh3ll/azure-app-tools
Coleção de ferramentas para usar com aplicações Azure

 chrxstxqn/cve-2025-6218-winrar-rce-poc
Análise abrangente e prova de conceito para CVE-2025-6218 - vulnerabilidade de path traversal RCE no WinRAR afetando versões 7.11 e anteriores
 segunakinsoyinu/cve-2024-42009-roundcube-xss
Exploit de XSS armazenado para Roundcube Webmail ≤1.6.6 (CVE-2024-42009) com exfiltração de e-mail com zero clique através de manipuladores de…








