
 #1
Ferramentas para criar e personalizar código malicioso ou instruções para execução após a exploração.
Recomendado pelo Kitploit

 j4ck3lsyn-gen2/cve-2026-58457
Ferramentas PoC para CVE-2026-58457: Injeção de comando do sistema operacional não autenticada levando a root remoto no repetidor Wi-Fi Shenzhen…
 akr3ch/cve-2014-6271
Exploit ShellShock com shell interativo
 smallfunction/cve-2019-0708-poc
Prova de conceito funcional para CVE-2019-0708, que gera um shell remoto.
 sh4den/cve-2022-46169
Cacti – Injeção de Comandos Não Autenticada
 nxploited/cve-2025-8723
Cloudflare Image Resizing <= 1.5.6 | Execução Remota de Código Não Autenticada
 rubikcuv5/cve-2023-30253
Dolibarr antes da versão 17.0.1 permite execução remota de código por um usuário autenticado através de uma manipulação de maiúsculas: <?PHP em vez…
 mbanyamer/msc-eviltwin-local-privilege-escalation
CVE-2025-26633 (CVSS 7.8) – Zero-day MMC .msc EvilTwin LPE ativamente explorado pelo APT Water Gamayun. PoC cria administrador local via arquivo MSC…
 y3a/cve-2021-4034
Script bash autossuficiente que explora a CVE-2021-4034 (PwnKit) para escalonamento local de privilégios em sistemas Linux vulneráveis.
 crackercat/cve-2021-44228-log4j-payloads
Coleção de payloads para explorar a vulnerabilidade de execução remota de código do Log4j (CVE-2021-44228), incluindo strings de injeção JNDI e…
 farinap5/a-xex
Este projeto faz parte de um trabalho escolar focado em segurança de redes.
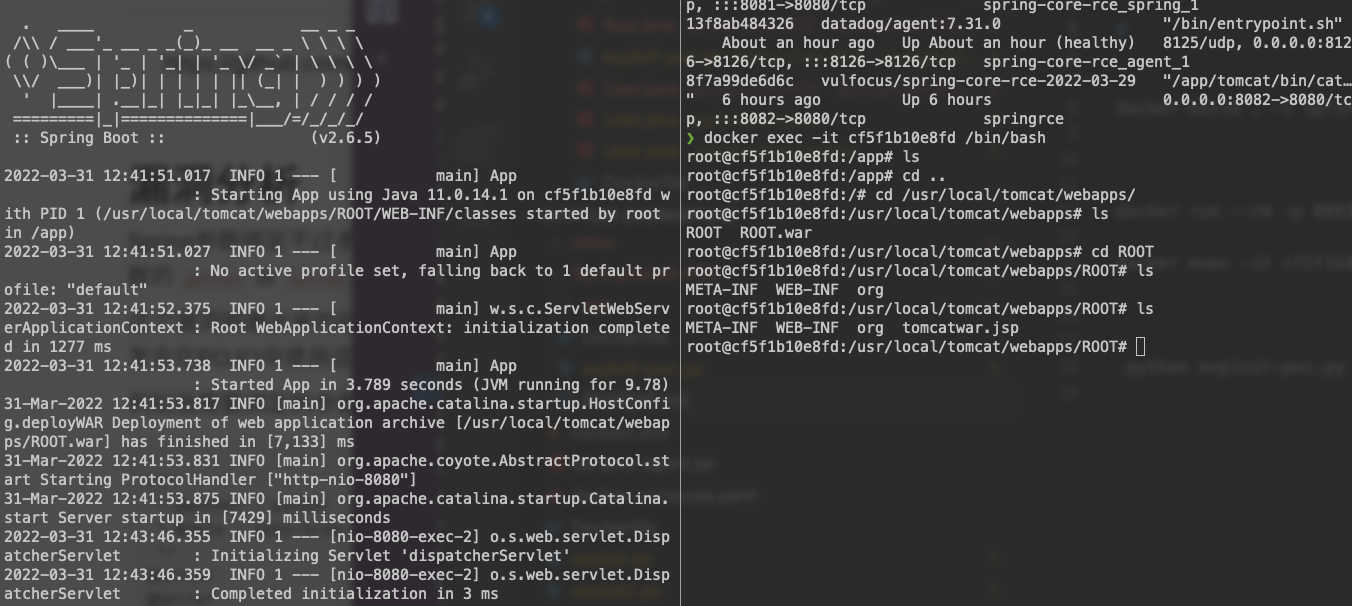 netcode/spring4shell-cve-2022-22965-poc
Outro POC do spring4shell (RCE do Spring core)
 daniellowrie/cve-2024-36401-poc
Exploit de Prova de Conceito para CVE-2024-36401 GeoServer 2.25.1
 cyy95/cve-2019-0232-exp
Exploit para injeção de comando no Servlet CGI do Apache Tomcat (CVE-2019-0232) que permite execução remota de código através de requisições HTTP…
 sakura-501/cve-2020-24186-exploit
Script de ataque para CVE-2020-24186
 m00zh33/cve-2018-3191
Prova de conceito de exploit para CVE-2018-3191 direcionado ao WebLogic Server via injeção JNDI. Entrega um payload JAR para acionar execução remota…
 u238/tomcat-cve_2025_24813
Um playground para testar o exploit de RCE para tomcat CVE-2025-24813
 zephrfish/cve-2024-3400-canary
Não aprendemos com o HoneyPoC?
 dragonked2/cve-2024-50379-poc
Este repositório contém um script Python projetado para explorar a CVE-2024-50379, uma vulnerabilidade que permite que atacantes façam upload de um…








