
 #1

 zer0sumgam3/cve-2026-66066-poc
PoC para CVE-2026-66066 em Ruby on Rails
 boxhg/cve-2019-0604
Explicação detalhada do código do exploit RCE do SharePoint do k8gege cve-2019-0604-exp.py, crie seu próprio payload
 incredibleindishell/certi-bhai
# Conteúdo relacionado à exploração de AD CS vai aqui
 al1ex/cve-2021-2109
CVE-2021-2109 && RCE no Weblogic Server via JNDI
 synacktiv/exim-cve-2019-15846
Materiais de PoC para explorar CVE-2019-15846
 jpeanut/imagetragick-cve-2016-3714-rshell
Scripts de exploração de prova de conceito para CVE-2016-3714 (ImageTragick) usando arquivos MVG/SVG para entregar shells reversos via bash, nc e PHP…
 jas502n/fastjson-1.2.61-rce
fastjson-1.2.61-RCE
 thewhiteh4t/warsend
Upload de Shell WAR via API de Gerenciamento do Apache Tomcat
 viniciuspereiras/cve-2022-35405
ManageEngine PAM360, Password Manager Pro e Access Manager Plus - vulnerabilidade de execução remota de código não autenticada e exploit PoC
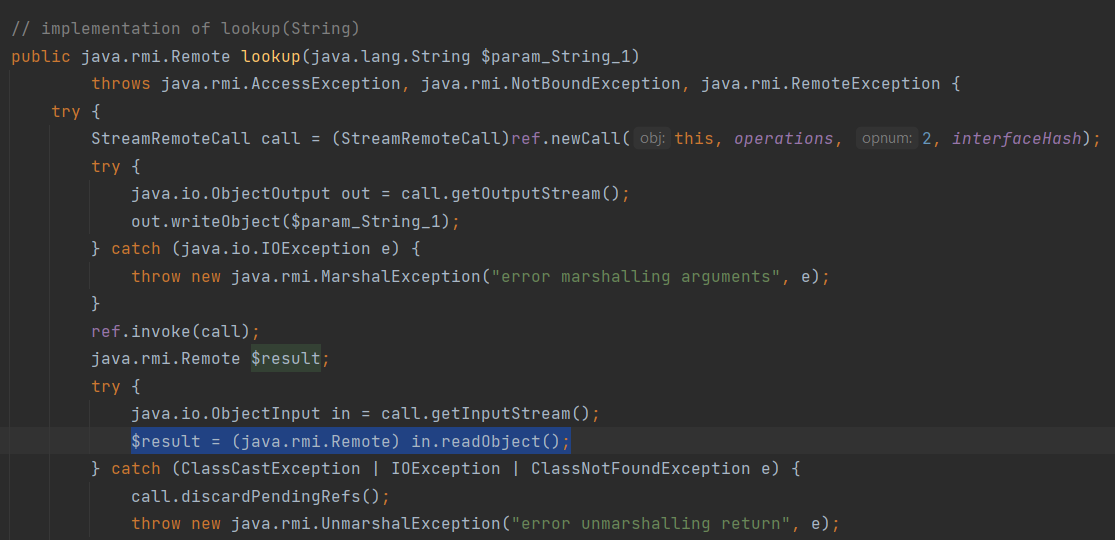 hakivvi/ermir
Rogue RMI Registry explorando desserialização Java insegura através dos métodos list/lookup/bind. Gera e entrega gadgets do Ysoserial para…
 01rabbit/pakuri-thon
PAKURI-THON é uma ferramenta que apoia testadores de penetração com várias ferramentas de pentest e servidor C4 (servidor de comando e controle e…
 0x7eteam/cve-2023-26256
CVE-2023-26255_POC,CVE-2023-26256_POC
 bounteous17/libenom
Wrapper de linha de comando para o MSFvenom que otimiza a criação de payloads com gerenciamento de perfis, geração automatizada de listeners e saída…
 chrisjd20/cve-2017-9805.py
Melhor Código de Exploração para CVE 2017 9805 apache struts
 mrk336/cve-2025-26686-the-tcp-ip-flaw-that-opens-the-gates
Uma vulnerabilidade crítica de RCE na pilha TCP/IP do Windows (CVE-2025-26686) deixa memória sensível desbloqueada, permitindo que invasores remotos…
 jas502n/st2-046-poc
st2-046-poc CVE-2017-5638
 audrise/javaflood
Ferramenta DoS multithread em Python que inunda servidores Minecraft Java com pacotes de handshake forjados, reutilização de conexões, preenchimento…









