
 #1
Ferramentas para recuperar senhas de hashes, fontes criptografadas ou através de ataques de força bruta/dicionário.
Recomendado pelo Kitploit

 jeevananand1202/penetration-test
Relatório completo de teste de penetração contra `IP` (VM Ubuntu). Cadeia de ataque: enumeração de diretórios → descoberta de arquivos de backup →…
 pedro-lucas-melo/estudo-de-caso-cve-2024-21413
Um estudo de caso do CVE-2024-21413. Usado como parâmetro a sala do TryHackMe Moniker Link (CVE-2024-21413). Feito edições com claude code no exploit.
 sallocinavalcante/lab-smb-responder-cve-2024-21413
Laboratorio criado para PenTest da Vuln CVE 2024-214113(MONIKER LINK).
 securenetexpert/cve-2024-21413-moniker-link-writeup
Artigo técnico sobre CVE-2024-21413 (vulnerabilidade Moniker Link)
 karimelsheikh1/htb-facts-writeup
Artigo sobre a máquina Facts do HackTheBox — CVE-2025-2304, enumeração do MinIO S3, quebra de chaves SSH e escalonamento de privilégios com facter.
 fbm31/audit-blackbox-web-to-root
Auditoria de segurança Black Box de um servidor Drupal 7. Demonstração de uma Kill Chain completa: Injeção SQL (CVE-2014-3704) ➔ RCE ➔ Reverse Shell…
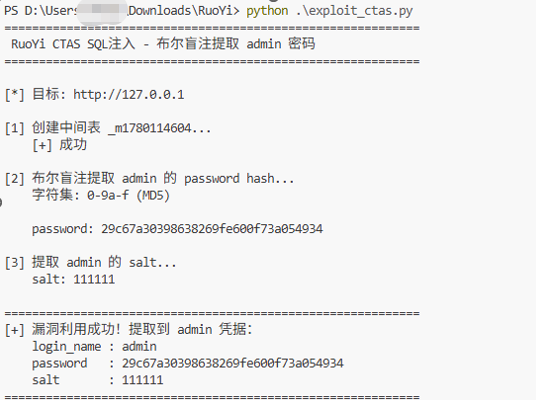 chinesespeople/cve-2026-52614
Existe uma vulnerabilidade de injeção SQL no backend do Ruoyi v4.8.3
 user6400/cve-2026-39031-lansweeper-lsrunase2-lsencrypt2
CVE-2026-39031 — recuperação offline de senhas em texto simples para Lansweeper lsrunase 2.0 / lsencrypt 2.0 através de uma chave RC4 hardcoded. PoC…
 cspanias/rconfig_rce
PoCs combinados para rConfig: Injeção SQL (CVE-2020-10220) e Injeção de Comandos (CVE-2020-10879)
 kalidas-7/cve-2019-9053
Exploit de injeção SQL cega baseada em tempo não autenticado para CMS Made Simple <= 2.2.9. Extrai credenciais de administrador e opcionalmente…
 seecret.it/seecret.it
Seecret.it é um serviço seguro de compartilhamento de informações sensíveis através de links criptografados e de uso único. Ideal para transmitir…
 kyomahooin/cve-2008-6970
Força bruta de injeção SQL cega.
 nitinronge91/extracting-user-credentials-for-web-portal-and-wifi-ap-for-hathway-router-cve-2024-44815-
CVE-2024-44815
 rahultb-sec/cve-2026-33829-writeup
Estudo de Caso de Vulnerabilidade: CVE-2026-33829 (Coerção NTLM da Ferramenta de Recorte do Windows)
 f4dee-backup/cve-2025-24071
Script de exploração para CVE-2025-24071 que vaza hashes NTLM do Windows ao extrair um arquivo ZIP/RAR criado especificamente, explorando o…
 caelumisme/cve-2019-9053-poc
Exploit Python 3 para CVE-2019-9053, uma injeção SQL cega baseada em tempo não autenticada no CMS Made Simple < 2.2.10, extraindo credenciais de…
 yass2400012/email-exploit-moniker-link-cve-2024-21413-
Exploit de prova de conceito para CVE-2024-21413 usando Moniker Link em e-mail HTML para acionar conexão SMB e capturar hashes netNTLMv2 via…
 maikneysm/autopwn-titanic.htb
Este é um script automatizado de exploração para a máquina *Titanic* do Hack The Box. Ele extrai hashes de usuários do Gitea via LFI, auxilia na…








