
 #1
Ferramentas para recuperar senhas de hashes, fontes criptografadas ou através de ataques de força bruta/dicionário.
Recomendado pelo Kitploit
 pentoo/pentoo-overlay
Overlay Gentoo para ferramentas de segurança, bem como o coração do Pentoo Livecd
 4nner/cve-2019-9053
Exploit em Python 3 para CVE-2019-9053, uma vulnerabilidade de injeção SQL no CMS Made Simple, permitindo a extração de credenciais via SQLi cega…
 shauryarathore357-hub/thm-moniker-link-cve-2024-21413-writeup
Walkthrough da sala TryHackMe sobre a CVE-2024-21413, abordando o bypass do Protected View via Outlook Moniker Link, o vazamento de hash NTLM e a…
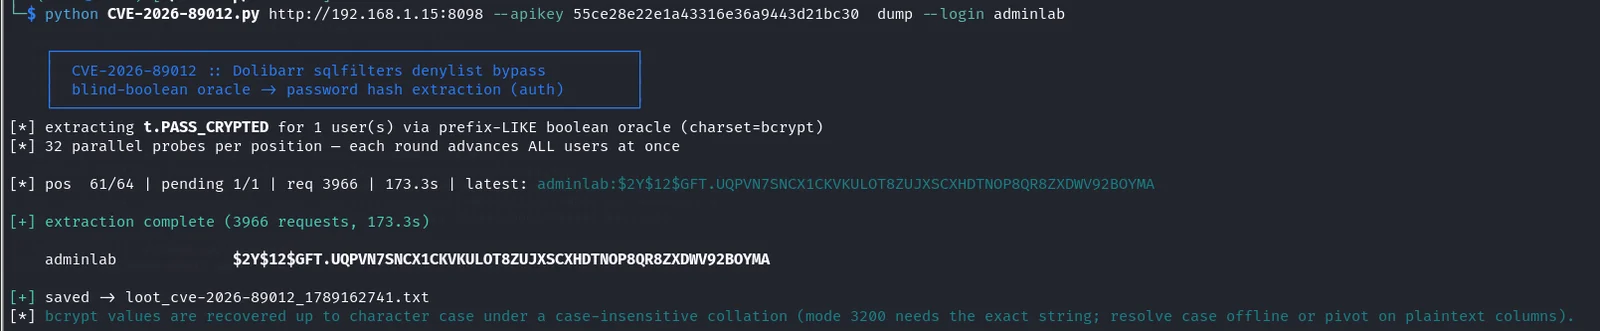 faceless0x7/cve-2026-89012
Exploit em Python para CVE-2026-89012, um bypass da denylist de filtros SQL do Dolibarr que usa um oráculo blind-boolean para extrair hashes de senha…
 r3fr4kt/devvortex
Walkthrough do HackTheBox Devvortex abordando fuzzing de subdomínio, enumeração da API do Joomla, web shell baseada em template, quebra de hash…
 voidsecsoftwares/voidsec-proxy
Kit de ferramentas de segurança ofensiva multi-módulo para encadeamento de proxy SOCKS5, varredura de portas, enumeração de DNS, quebra de hash,…
 zhairiazzeddine/exploit-cve-2023-6063-poc-vuln
PoC em Python para CVE-2023-6063, uma injeção SQL cega baseada em tempo e não autenticada no WP Fastest Cache <=1.2.2, que extrai hashes de senha e…
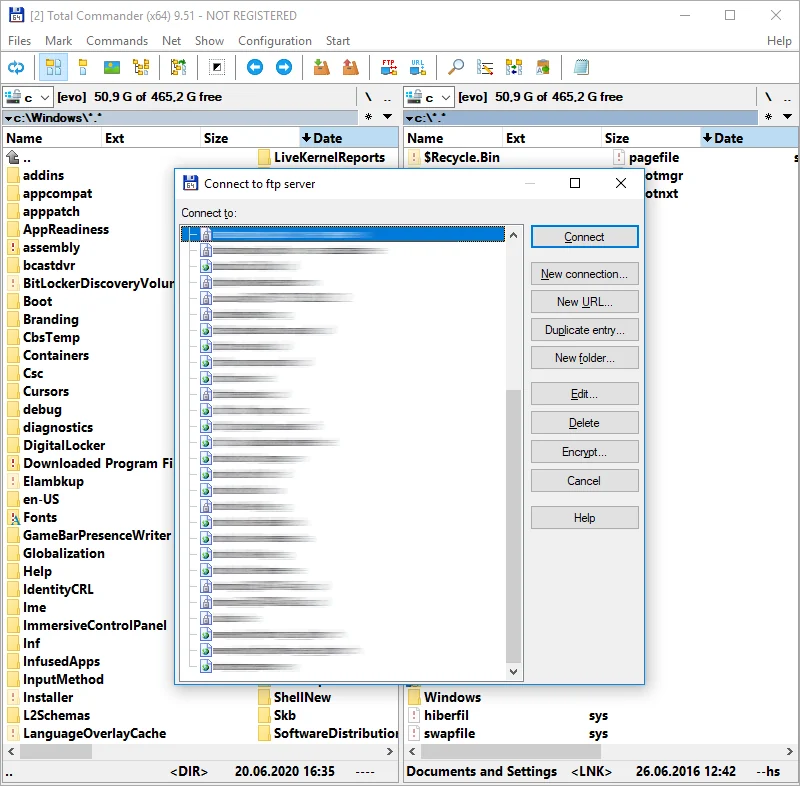 pelock/total-commander-ftp-password-recovery-tool-python
Ferramenta de Recuperação de Senhas FTP do Total Commander para Python permite descriptografar as informações de senha de contas FTP para todas as…
 qg5casz/walletool
Extrai chaves privadas e endereços de criptomoedas de arquivos wallet.dat para Bitcoin e Litecoin, permitindo recuperação de carteiras e análise…
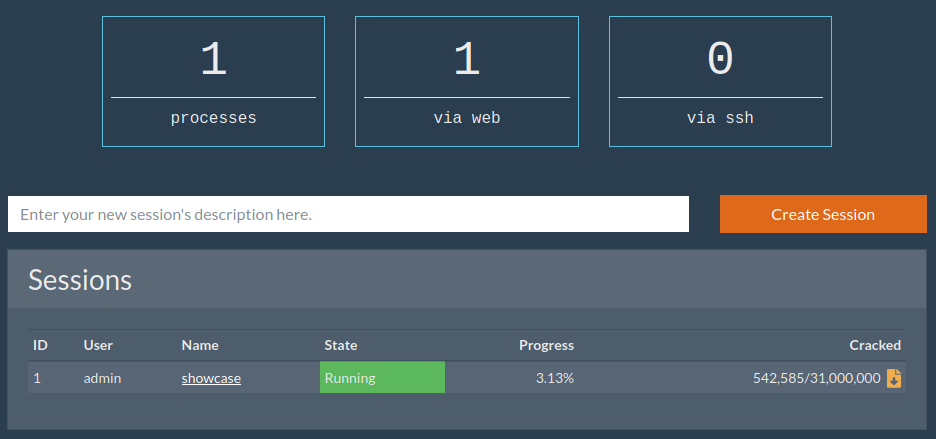 sadreck/crackerjack
Interface gráfica baseada na web para o Hashcat que simplifica a quebra de senhas com gerenciamento de sessões, geração de máscaras, suporte a…
 s4larie/walletool
Uma ferramenta para extrair dados de carteiras de criptomoedas de arquivos wallet.dat.
 brannondorsey/naive-hashcat
Wrapper plug-and-play do hashcat que quebra hashes de senhas usando ataques de dicionário pré-configurados, baseados em regras, combinadores e de…
 frizb/hashcat-cheatsheet
Referência do Hashcat para OSCP/testes de penetração: identificação de hashes, sintaxe de cracking para Linux, Windows, arquivos, bancos de dados,…
 vatsal200600/stegolab
Kit de esteganografia de imagem tudo-em-um para CTFs e forense digital
 danyw24/zyxel-p870hn-hardware-hacking
De uma PCB nua até root: hackeando o hardware de um ZyXEL P-870HN (BCM6368) via UART — CVE-2025-0890 + CVE-2024-40891, no meu próprio hardware.
 pugazhendii22/keepass-exfil-forensics
Writeup de forense de rede + ferramentas para um desafio DFIR do TryHackMe: reverte uma cadeia de exfiltração hex→Base64→XOR a partir do tráfego PCAP…
 assurancemaladiesec/ad-description-password-finder
Recupere a descrição de contas do AD e procure por senha nela
 dievus/powershellforpentesters
Repositório do curso de PowerShell para Pentesters








