
 #1
Papers de segurança, projetos de pesquisa, referências técnicas e material reproduzível para análise defensiva ou autorizada.
Recomendado pelo Kitploit
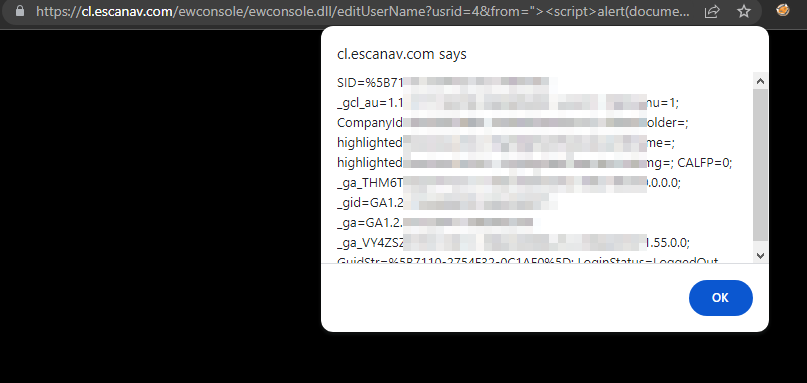
 sahiloj/cve-2023-31703
Existe uma vulnerabilidade de Cross-Site Scripting (XSS) refletida na funcionalidade de Editar Usuário do Microworld Technologies eScan Management…
 misterdengi/cve-2026-1801c
Análise estática de engenharia reversa das heurísticas de entrada de movimento no motor Source 2, identificando casos extremos estruturais na…
 hahaleyile/my-cve-2021-1675
Análise detalhada e implementação de exploração para o Windows PrintNightmare (CVE-2021-1675/34527) com escalonamento de privilégio baseado em RPC e…
 benschlueter/cve-2021-29155
Prova de Conceito CVE-2021-29155
 seeyn/anti-tamper-perturbation
[ICCV 2025] Proteção Anti-Adulteração para Geração Não Autorizada de Imagens Individuais
 j4ck3lsyn-gen2/reports
Coleção curada de relatórios de pesquisa em cibersegurança abrangendo análise de CVE, pesquisa de exploits, inteligência de ameaças e segurança…
 woshigenm/cve-2026-89633
PoC e cadeia de exploração para CVE-2026-89633, uma escrita fora dos limites no heap no caminho de coalescência SMB1 TRANS2 do cifs.ko do Linux,…
 kiwids0220/cve-2024-26230
Exploit de prova de conceito baseado em C para CVE-2024-26230, demonstrando uma técnica de escalada de privilégio no kernel. Destinado a pesquisa…
 accessmodifier364/cve-2026-43499-firetv-sheldonp-writeup
Análise de pesquisa de segurança sobre a exploração da CVE-2026-43499 no Amazon Fire TV Stick 3ª Geração (sheldonp), do root temporário ao…
 lukr54/edk2-security
Descobertas de segurança do EDK2 BrotliCustomDecompressLib — divulgação coordenada
 5ky9uy/glass-cage-i18-2025-24085-and-cve-2025-24201
Glass Cage é uma cadeia de RCE baseada em PNG, de zero clique, no iOS 18.2.1, que explora WebKit (CVE-2025-24201) e Core Media (CVE-2025-24085) para…
 noambouillet/cve-2026-3888
Linux LPE via snap-confine + systemd-tmpfiles, explicado em profundidade
 desertdemons/cve-2025-6018-6019
CVE-2025-6018 CVE-2025-6019 PoC Exploit - Escalação de privilégios local no openSUSE/SUSE Linux Enterprise 15 - bypass de PAM + condição de corrida…
 ahiamaduuche-sys/cve-2026-97859-cyb-analysis
Trabalho de cibersegurança sobre CVE-2026-97859, análise de severidade, aplicação de patches e a Cyber Kill Chain.
 lytnc/cve-2025-59284-poc
Prova de conceito para o exploit CVE-2025-59284 do libarchive
 capivara-research/cve-2026-90932
Bilingual analysis and safe lab PoC for CVE-2026-90932, a path traversal in LaraDashboard backup handling enabling arbitrary file deletion and write…
 spiralbl0ck/poc-for-cve-2020-13519-still-under-construction-
PoC para CVE-2020-13519 (ainda em construção). Precisa de refinamento, testes, ajustes...
 apiratchai/cve-2026-84411-reproduction
Notas sobre a causa raiz da CVE-2026-84411 e uma sonda não destrutiva (RouterOS anterior à versão 7.24)








