#1
Papers de segurança, projetos de pesquisa, referências técnicas e material reproduzível para análise defensiva ou autorizada.
Recomendado pelo Kitploit

 egorrsp/cve-2020-15368-asrdrv103-research
Pesquisa de engenharia reversa do ASRock AsrDrv103.sys (CVE-2020-15368), abordando sua interface de driver, protocolo de requisição criptografado e…
 secprbench/secprbench
Benchmark de 265 alterações reais de código que introduzem vulnerabilidades em nove projetos em C, C++ e Rust, com tarefas de revisão emparelhadas,…
 4rdr/proofs
Coletânea de descobertas de CVE, referências de prova de conceito e notas de pesquisa de vulnerabilidades, incluindo entradas do ExploitDB e avisos…
 n0n4m3x41/cve-2026-22738-poc
Prova de conceito de exploit para CVE-2026-22738, uma injeção crítica de SpEL com RCE no Spring AI SimpleVectorStore, demonstrando execução de…
 patois/winmagic_sd
Write-Up Técnico e Exploit PoC para CVE-2020-11519 e CVE-2020-11520
 neurosaki987/qvm-tool
Kit de ferramentas de análise estática e recuperação de estrutura para imagens PE protegidas por ACE .qvm0
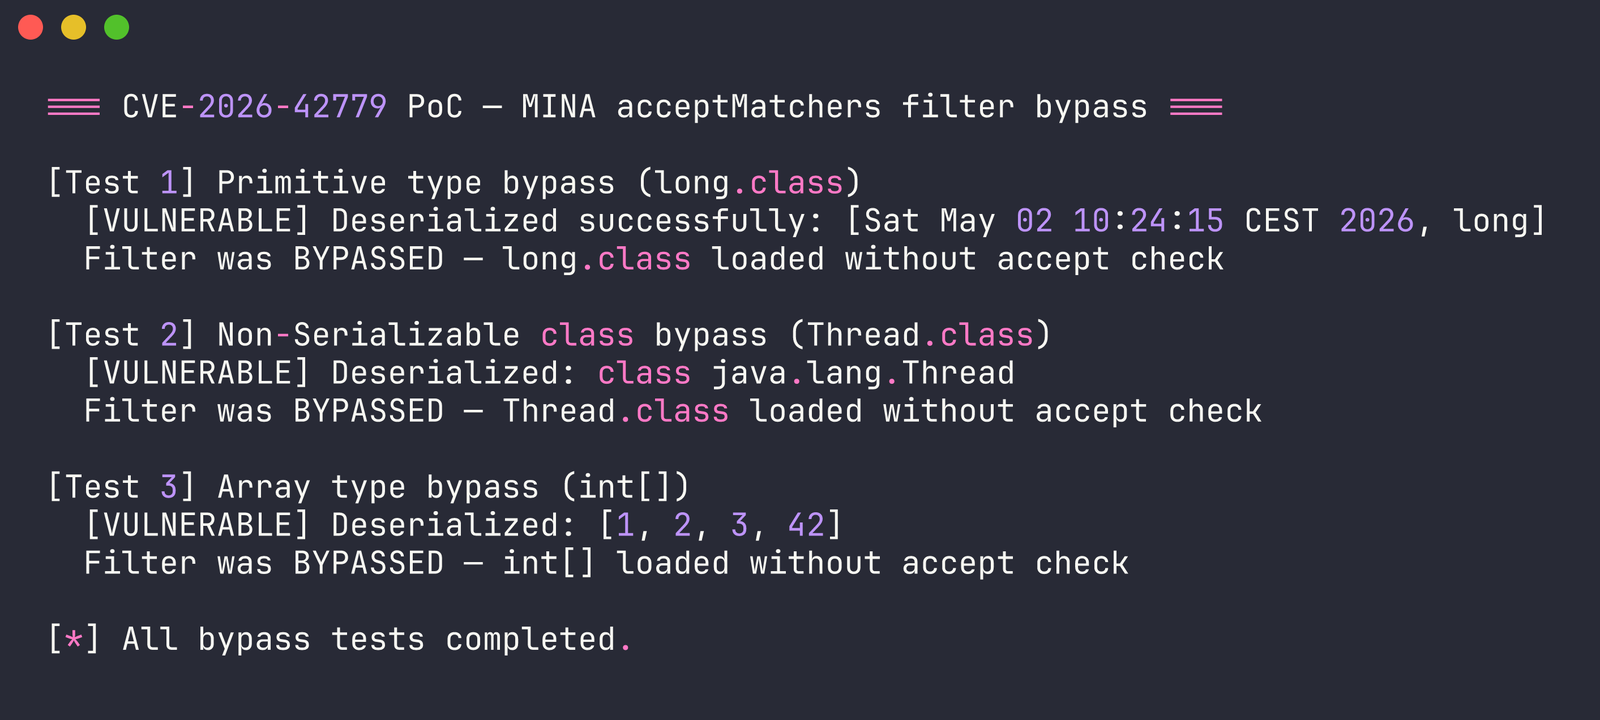 dinosn/cve-2026-42779
Prova de conceito demonstrando uma bypass do filtro de desserialização no Apache MINA que leva à execução remota de código, com análise detalhada da…
 stair-lab/certified-unlearning-neural-networks-icml-2025
Código para o artigo Certified Unlearning for Neural Networks, ICML 2025
 lzty/cve-2026-94129
Implementação de prova de conceito para CVE-2026-94129, fornecida para fins de estudo e pesquisa.
 badkeys/debianopenssl
Chaves privadas vulneráveis ao bug Debian OpenSSL (CVE-2008-0166)
 webraybtl/cve-2023-27363
Análise e Reprodução da Vulnerabilidade de Execução Remota de Código no Foxit PDF (CVE-2023-27363)
 wangs-official/opace6-cve-2026-64560
Ferramenta de root temporária para o OnePlus Ace 6 que explora a use-after-free do timer POSIX da CPU do kernel Linux CVE-2026-64560 para obter root…
 nccgroup/setcookieanalysisinbrowsers
Análise de SetCookie em Resultados de Pesquisa de Navegador
 werew/qsynth-artifacts
Conjuntos de dados de benchmark e artefatos de síntese para o QSynth, contendo funções C ofuscadas pelo Tigress, binários x86_64, traces de execução,…
 decalage2/detect_cve-2026-86950
Uma ferramenta em Python para detectar arquivos PDF que exploram a CVE-2026-86950
 erberkan/cve-2026-42536-poc
Vulnerabilidade de estouro de buffer baseado em heap no Apache HTTP Server com mod_xml2enc, xml2StartParse e conteúdo não confiável
 azqzazq1/lid
LID — Linux Integrity Drift: Contornando AppArmor via reescrita de pathname eBPF. Manipulação de argumentos de chamada de sistema pré-LSM com pegada…