
 #1
Ferramentas para coletar e analisar informações disponíveis publicamente de fontes online.
Recomendado pelo Kitploit

 theresafewconors/sooty
Ferramenta CLI tudo-em-um para analistas de SOC para automatizar e acelerar o fluxo de trabalho.
 rajkumardusad/ip-tracer
Rastreie qualquer endereço IP com IP-Tracer. O IP-Tracer é desenvolvido para Linux e Termux. Você pode recuperar informações de qualquer endereço IP…
 tadash10/detect-cve-2024-0762
Detectar vulnerabilidades como CVE-2024-0762, particularmente em firmware UEFI, é bastante desafiador devido à natureza de baixo nível.
 urbanadventurer/username-anarchy
Ferramentas de nomes de usuário para testes de penetração
 saeeddhqan/maryam
Maryam: Framework de Inteligência de Fontes Abertas (OSINT)
 joshuamart/pwnedpasswordschecker
Pesquise (offline) se sua senha (formato NTLM ou SHA1) foi vazada (lista de senhas HIBP v8)
 megadose/holehe
holehe permite-lhe verificar se o e-mail é utilizado em diferentes sites, como twitter e instagram, e irá recuperar informações em sites com a função…
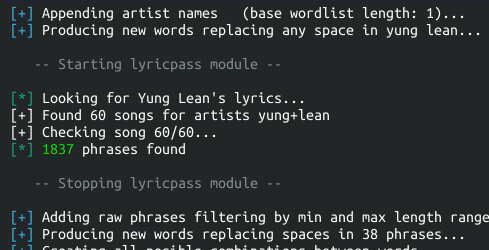 r3nt0n/bopscrk
Gera wordlists de senhas direcionadas combinando informações pessoais, aplicando transformações de maiúsculas/minúsculas e leet, e raspando letras de…
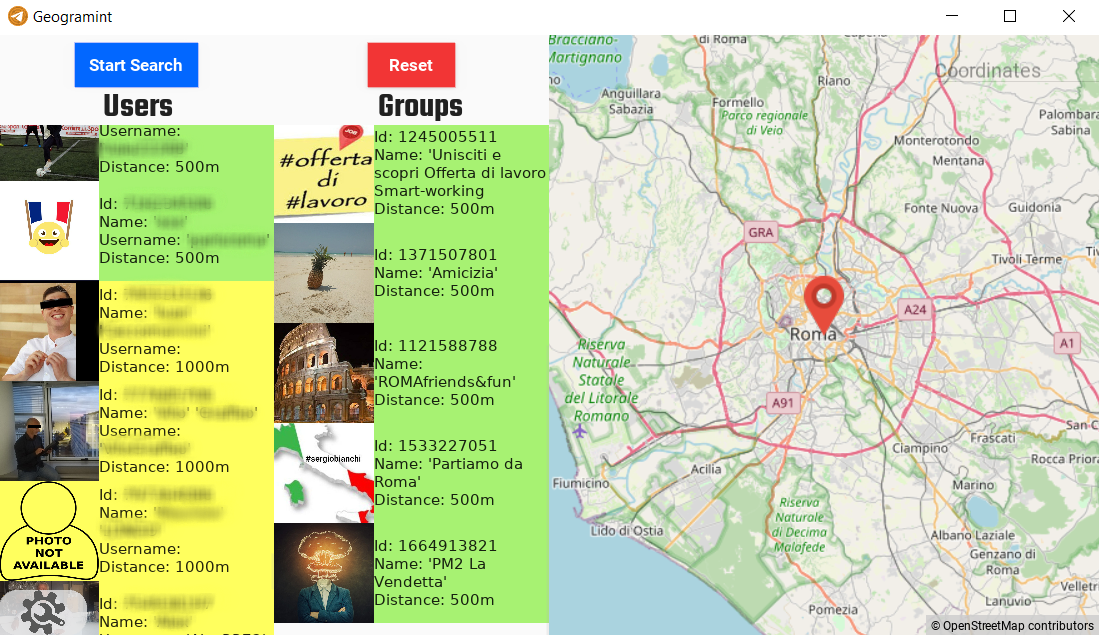 alb-310/geogramint
Uma ferramenta de OSINT de Geolocalização para o Telegram que encontra usuários e grupos próximos 📡🌍🔍
 iudicium/pryingdeep
Prying Deep - Uma ferramenta OSINT para coletar inteligência na dark web.
 arpsyndicate/bug-bounty-domains
Domínios pertencentes aos programas de bug bounty públicos mais conceituados. [NÃO PARA PROGRAMAS NÃO MONETÁRIOS OU PRIVADOS]
 pedramamini/iocextract
Extrator de Indicador de Comprometimento (IOC) Desarmado.
 tjnull/tj-osint-notebook
Este Notebook de OSINT fornece uma visão geral das ferramentas, técnicas e recursos que utilizo em diversas situações quando se trata de realizar…
 vatsalgupta67/all-in-one-cybersecurity-resources
Lista de Recursos de Cibersegurança e alguns Subdomínios diferentes da Cibersegurança
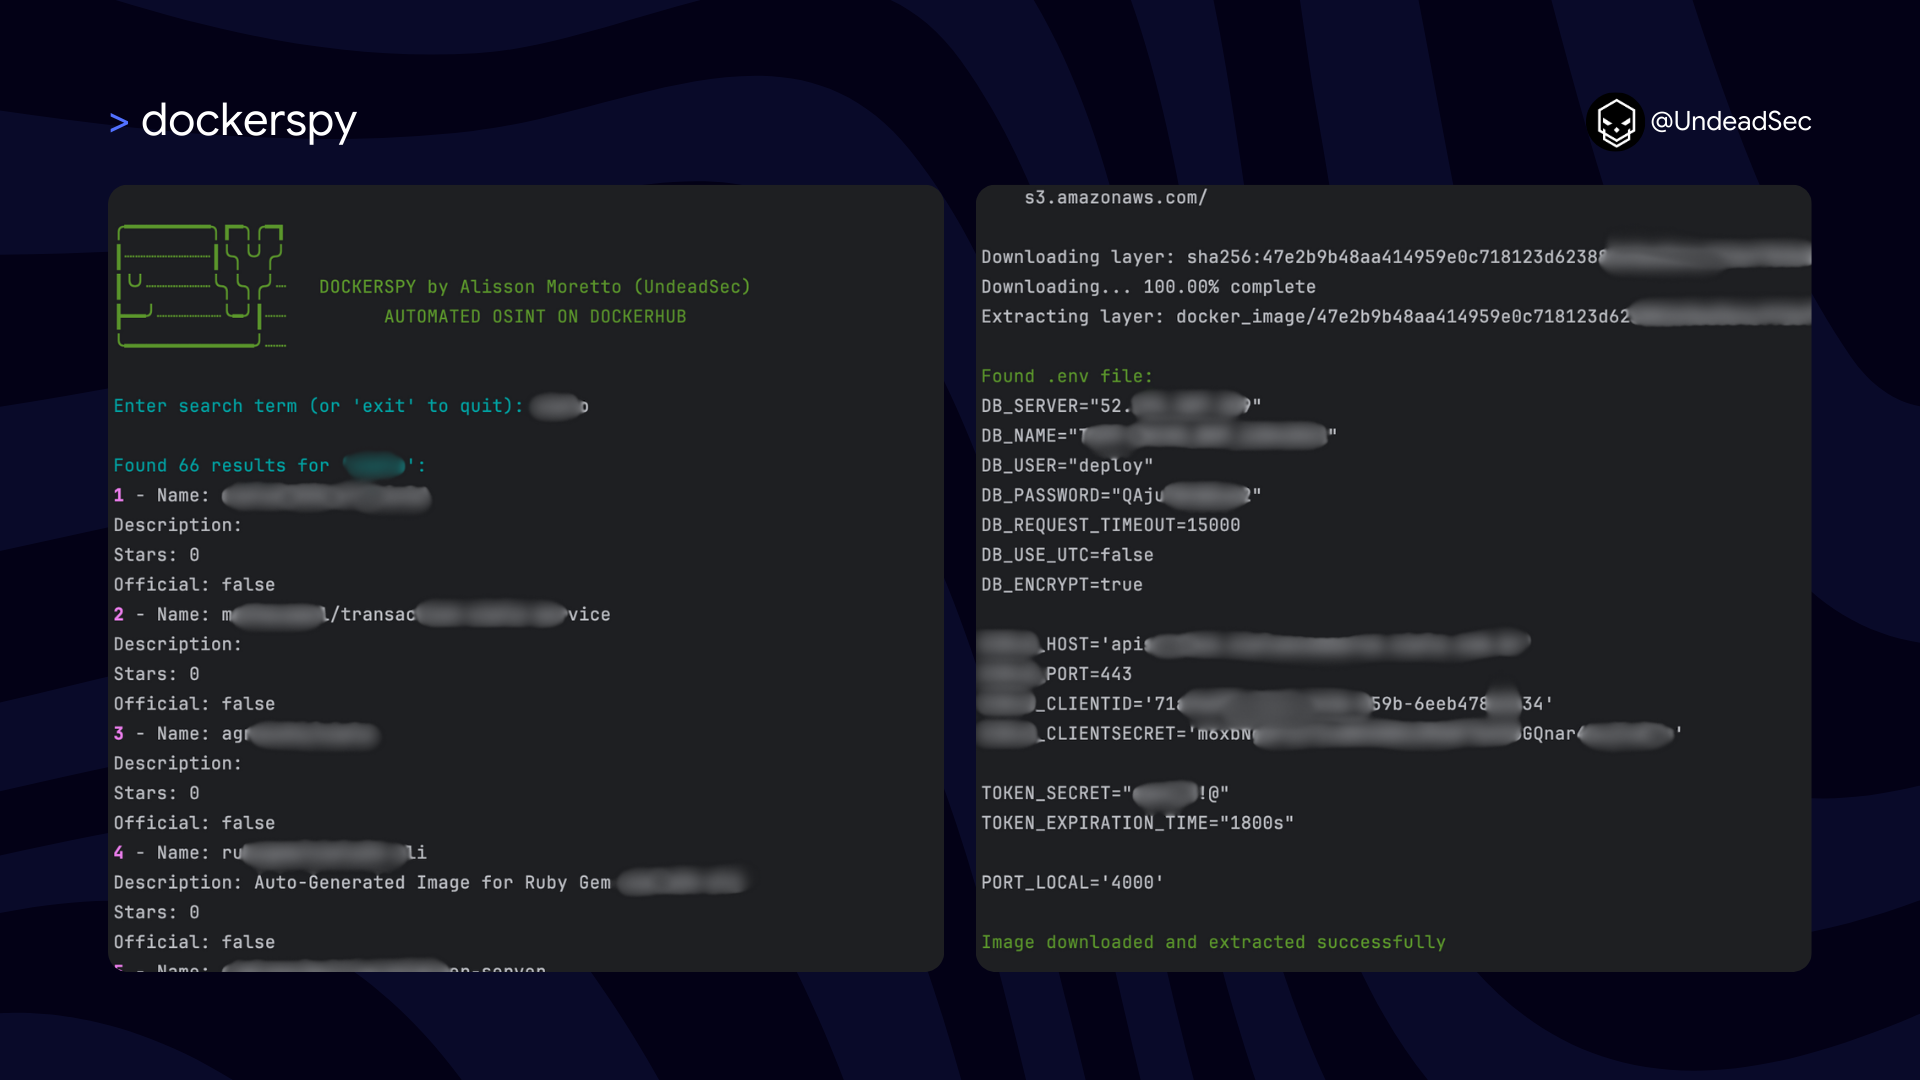 undeadsec/dockerspy
Escaneia imagens do Docker Hub usando padrões de regex para extrair segredos expostos, chaves privadas e tokens de autenticação para auditoria de…
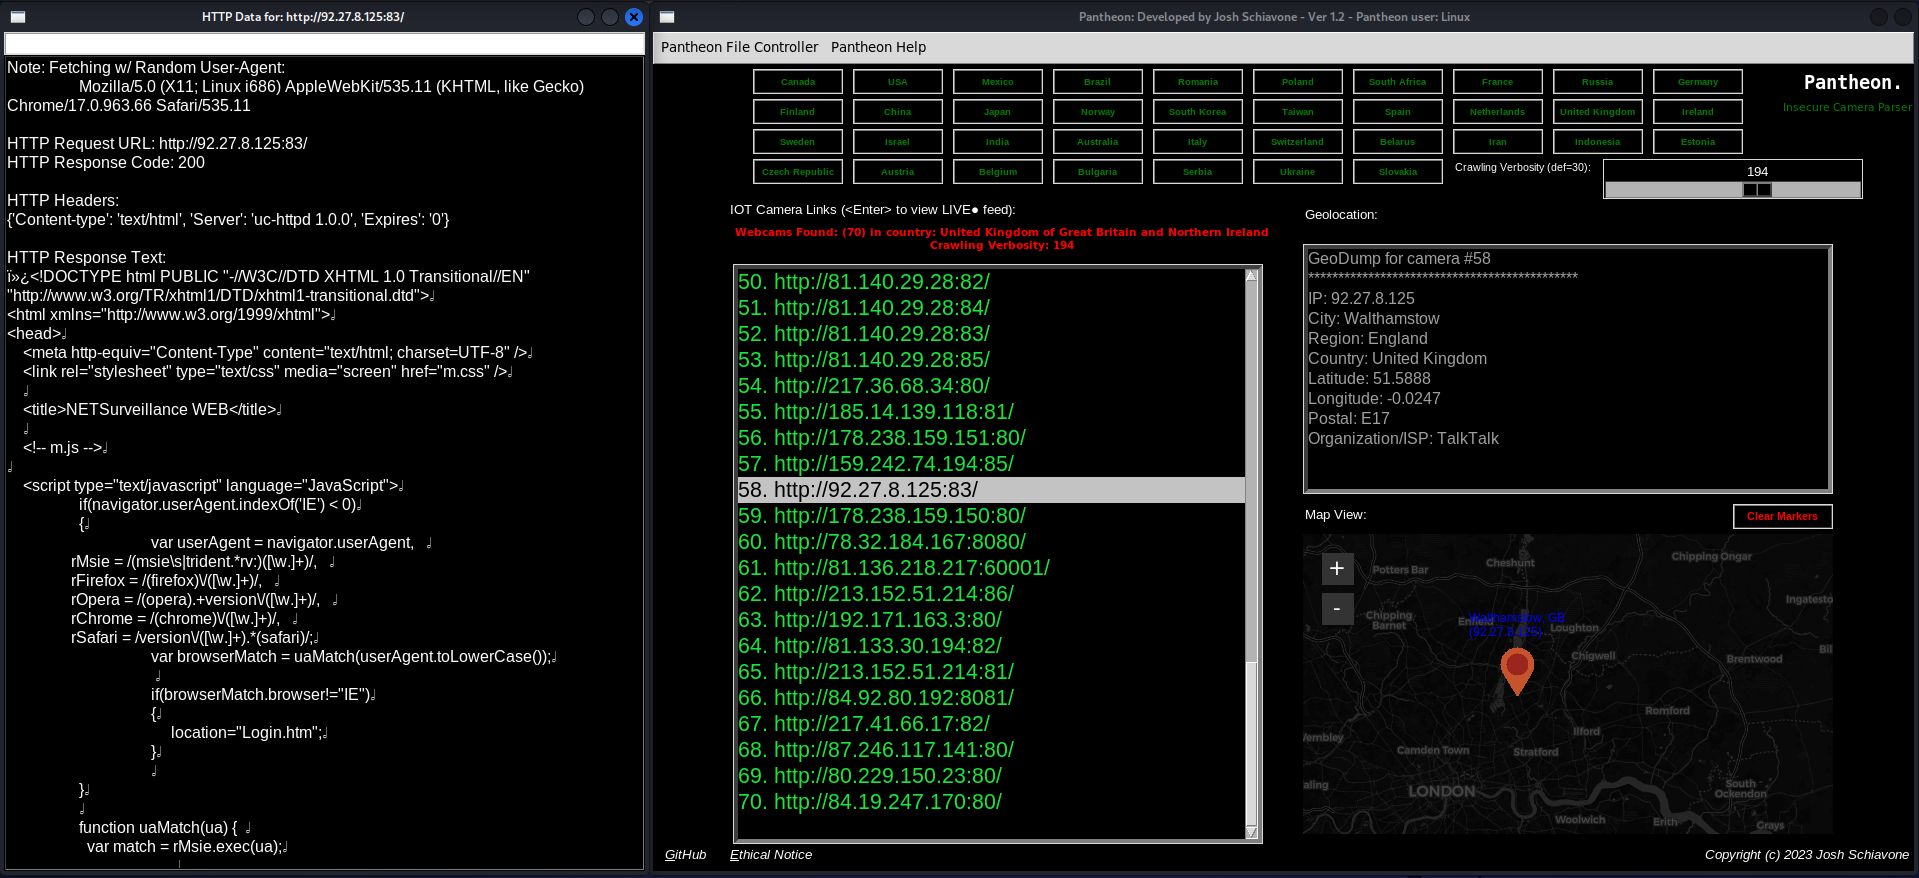 josh0xa/pantheon
Reconhecimento de Câmeras IoT e Visualizador ao Vivo
 nahamsec/resources-for-beginner-bug-bounty-hunters
Uma lista de recursos para quem tem interesse em começar em programas de bug bounty.
 robotshell/magicrecon
MagicRecon é um poderoso script shell para maximizar o processo de reconhecimento e coleta de dados de um objetivo e encontrar vulnerabilidades…







