
 #1
Ferramentas para coletar e analisar informações disponíveis publicamente de fontes online.
Recomendado pelo Kitploit

 star-sg/challenges
Calendário do Advento CTF com tema de Natal, com 12 desafios estruturados em exploração binária, criptografia, engenharia reversa, forense digital,…
 zh54321/sharepointdumper
Ferramenta de extração e auditoria do SharePoint em PowerShell para equipes red/blue/purple. Enumera todos os sites/unidades do SharePoint que um…
 mr-r3b00t/crime-mapper
Uma ferramenta para mapear crimes cibernéticos
 d3ckx1/omniscan
Scanner de vulnerabilidades multi-motor com mecanismos Nuclei Lite, Afrog e XRay integrados. Inclui descoberta de ativos via FOFA/Shodan, detecção de…
 fsociety-team/fsociety
Framework Modular de Testes de Penetração
 expert21/hermes-osint
Hermes — um framework OSINT efêmero, impulsionado por Docker, para testes, experimentação e automação investigativa segura.
 aydinnyunus/exiflooter
Extrai geolocalização e metadados EXIF de URLs de imagens e diretórios, com integração OpenStreetMap para mapear coordenadas GPS.
 rxerium/internal-security-detect
A detecção de controles de segurança internos em uma empresa.
 shiva108/waes
CPH:SEC WAES: Web Auto Enum & Scanner - Enumera automaticamente sites e despeja arquivos como resultado.
 narimangharib/irgc-whatsapp-phishkit
Análise da infraestrutura de phishing do WhatsApp patrocinada pelo estado, com sequestro de QR em tempo real e vigilância de dispositivos.
 escape-technologies/awesome-attack-surface-management
Uma coleção curada de ferramentas, técnicas, frameworks e recursos de aprendizado focados em Attack Surface Management (ASM).
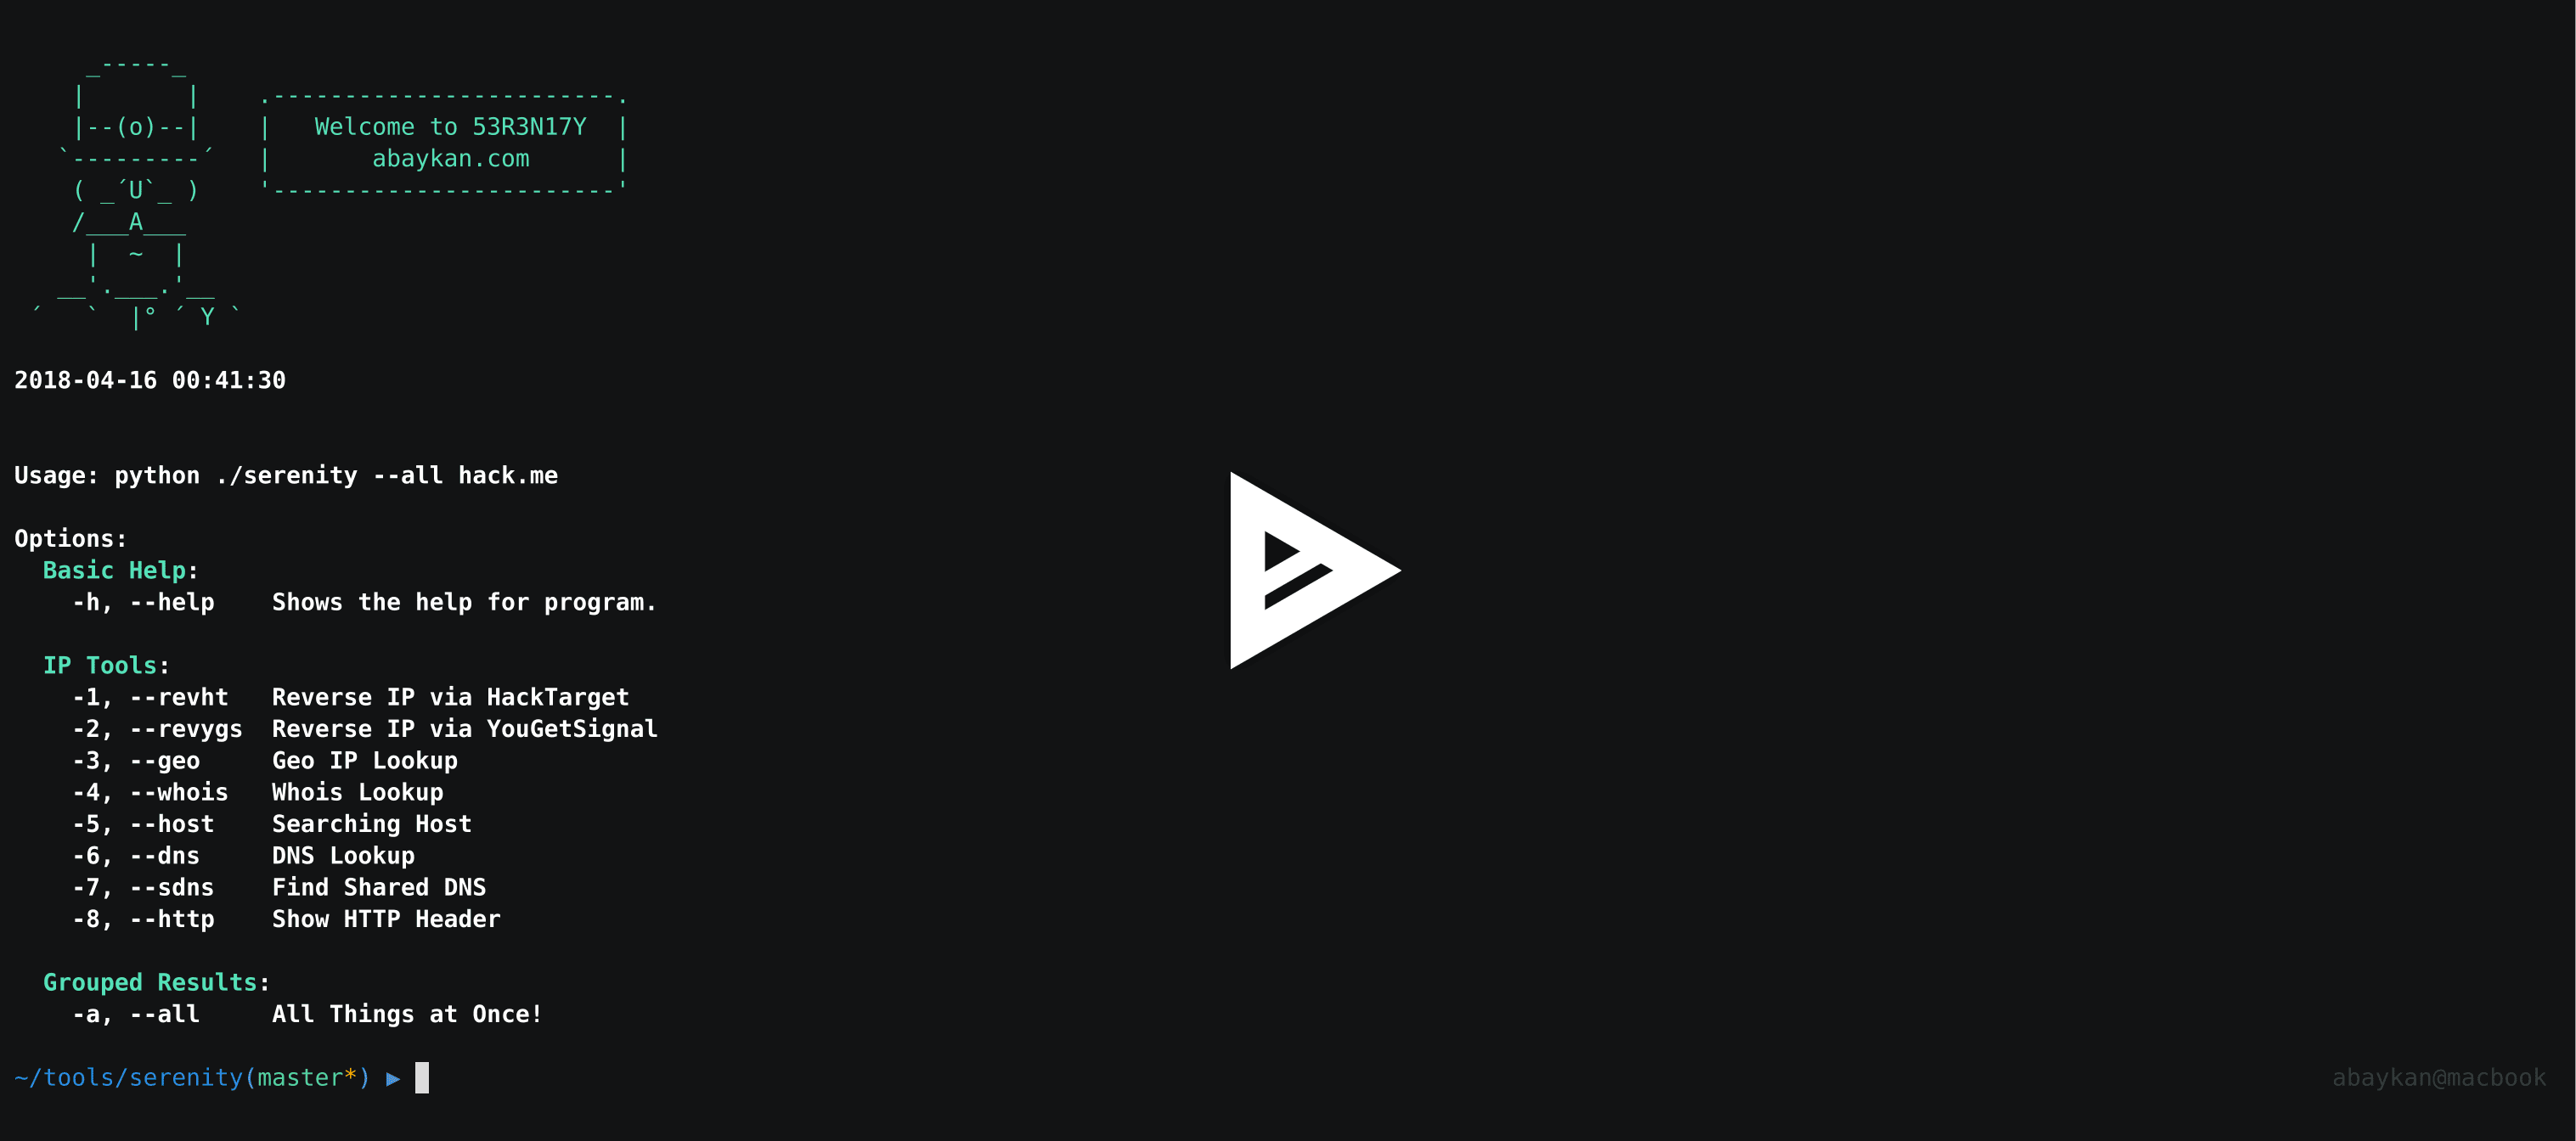 abaykan/53r3n17y
Script baseado em Python para Coleta de Informações.

 oksuzkayra/gaia
Descoberta de superfície de ataque e triagem assistida por IA para pesquisadores de segurança. Mapeamento de endpoints e parâmetros com dicas…
 ronin-rb/ronin
Ronin é um Kit de Ferramentas Ruby gratuito e de código aberto para Pesquisa e Desenvolvimento em Segurança. O Ronin também permite o rápido…
 ang13t/bluesnoop
Um utilitário Bluetooth TUI para análise de radar e war driving 🦉
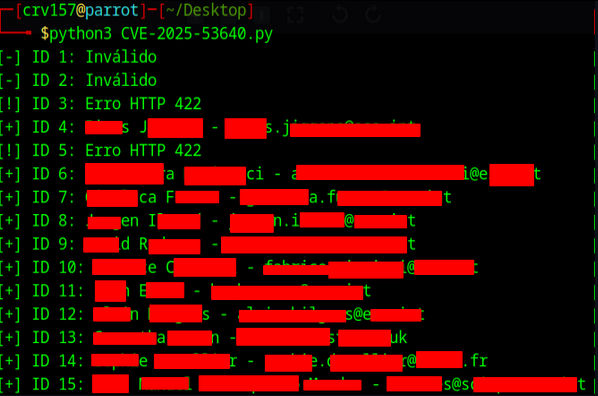 rafaelcorvino1/cve-2025-53640
Broken Object Level Authorization (BOLA) no Indico do CERN leva à enumeração de usuários autenticados.
 kulkansecurity/gitxray
Uma ferramenta de segurança multifacetada que aproveita as APIs REST públicas do GitHub para OSINT, Forensics, Pentesting e mais.








