
 #1
Ferramentas para coletar e analisar informações disponíveis publicamente de fontes online.
Recomendado pelo Kitploit
 zomry1/samuraizer
NotebookLM turbinado — projetado especificamente para pesquisadores de segurança.
 mindpatch/startpage-parser
análise de resultados de pesquisa do mecanismo de busca startpage (baseado nos resultados do google.com)
 crussella0129/tricorne
uma remix do Fedora focada em pentesting e ferramentas purple hat
 jxlil/pwndb
Ferramenta de busca de credenciais vazadas baseada em Tor que consulta o serviço oculto pwndb2 para encontrar e-mails e senhas expostos em violações…

 rxerium/responsible-disclosure-email-gathering
Um fluxo de trabalho para coletar e-mails de divulgação responsável de um ou mais hosts.
 wh4l3x/cve-2026-xxxx-atlassian-email-enumeration
CVE-2026-XXXX: Atlassian GraphQL Oracle de Enumeração de Email (CWE-204, CVSS 5.3 MÉDIA)
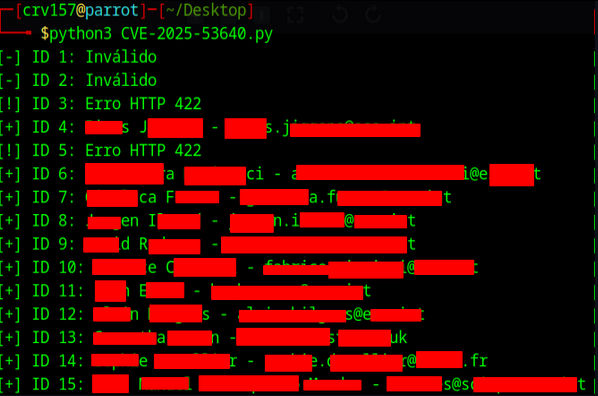 rafaelcorvino1/cve-2025-53640
Broken Object Level Authorization (BOLA) no Indico do CERN leva à enumeração de usuários autenticados.
 opfour/coeus-ci
Inteligência Competitiva a partir de fontes de dados públicas. Nomeado em homenagem a Coeus, o Titã grego da mente inquisitiva.
 spipm/depixelization_poc
Depix é uma PoC para uma técnica de recuperar texto simples a partir de capturas de tela pixelizadas.
 davidbuchanan314/tweetable-polyglot-png
Empacote até 3 MB de dados em um arquivo PNG poliglota tweetável.
 eonraider/violent-python3
Código-fonte do livro "Violent Python" de TJ O'Connor. O código foi totalmente convertido para Python 3, reformatado para estar em conformidade com…
 projectdiscovery/chaos-client
Cliente Go para comunicar com a API do Chaos DB.
 evilsocket/ditto
Uma ferramenta para ataques e detecção de homógrafos IDN.
 milesrichardson/docker-onion-nmap
Varrer serviços ocultos .onion com nmap usando Tor, proxychains e dnsmasq em um container Docker alpine mínimo.
 samyk/webscan
Scanner de rede baseado em navegador & detecção de IP local
 intezer/linux-explorer
Caixa de ferramentas de forense ao vivo fácil de usar para endpoints Linux
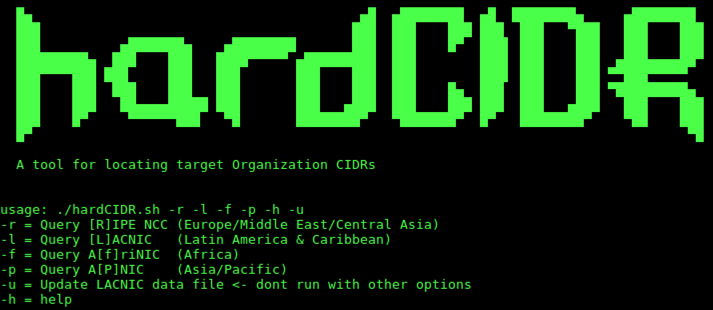 trustedsec/hardcidr
Script Bash para reconhecimento passivo que consulta RIRs e servidores de rota BGP para descobrir blocos de rede, ASNs e faixas CIDR da organização…








