
 #1
Ferramentas para coletar e analisar informações disponíveis publicamente de fontes online.
Recomendado pelo Kitploit

 josh0xa/darkdump
Interface de Inteligência de Fontes Abertas para Raspagem da Deep Web
 thalesgroup-cert/watcher
Plataforma de inteligência de ameaças baseada em IA para monitoramento automatizado de CVE/ransomware, vigilância de domínios, detecção de vazamento…
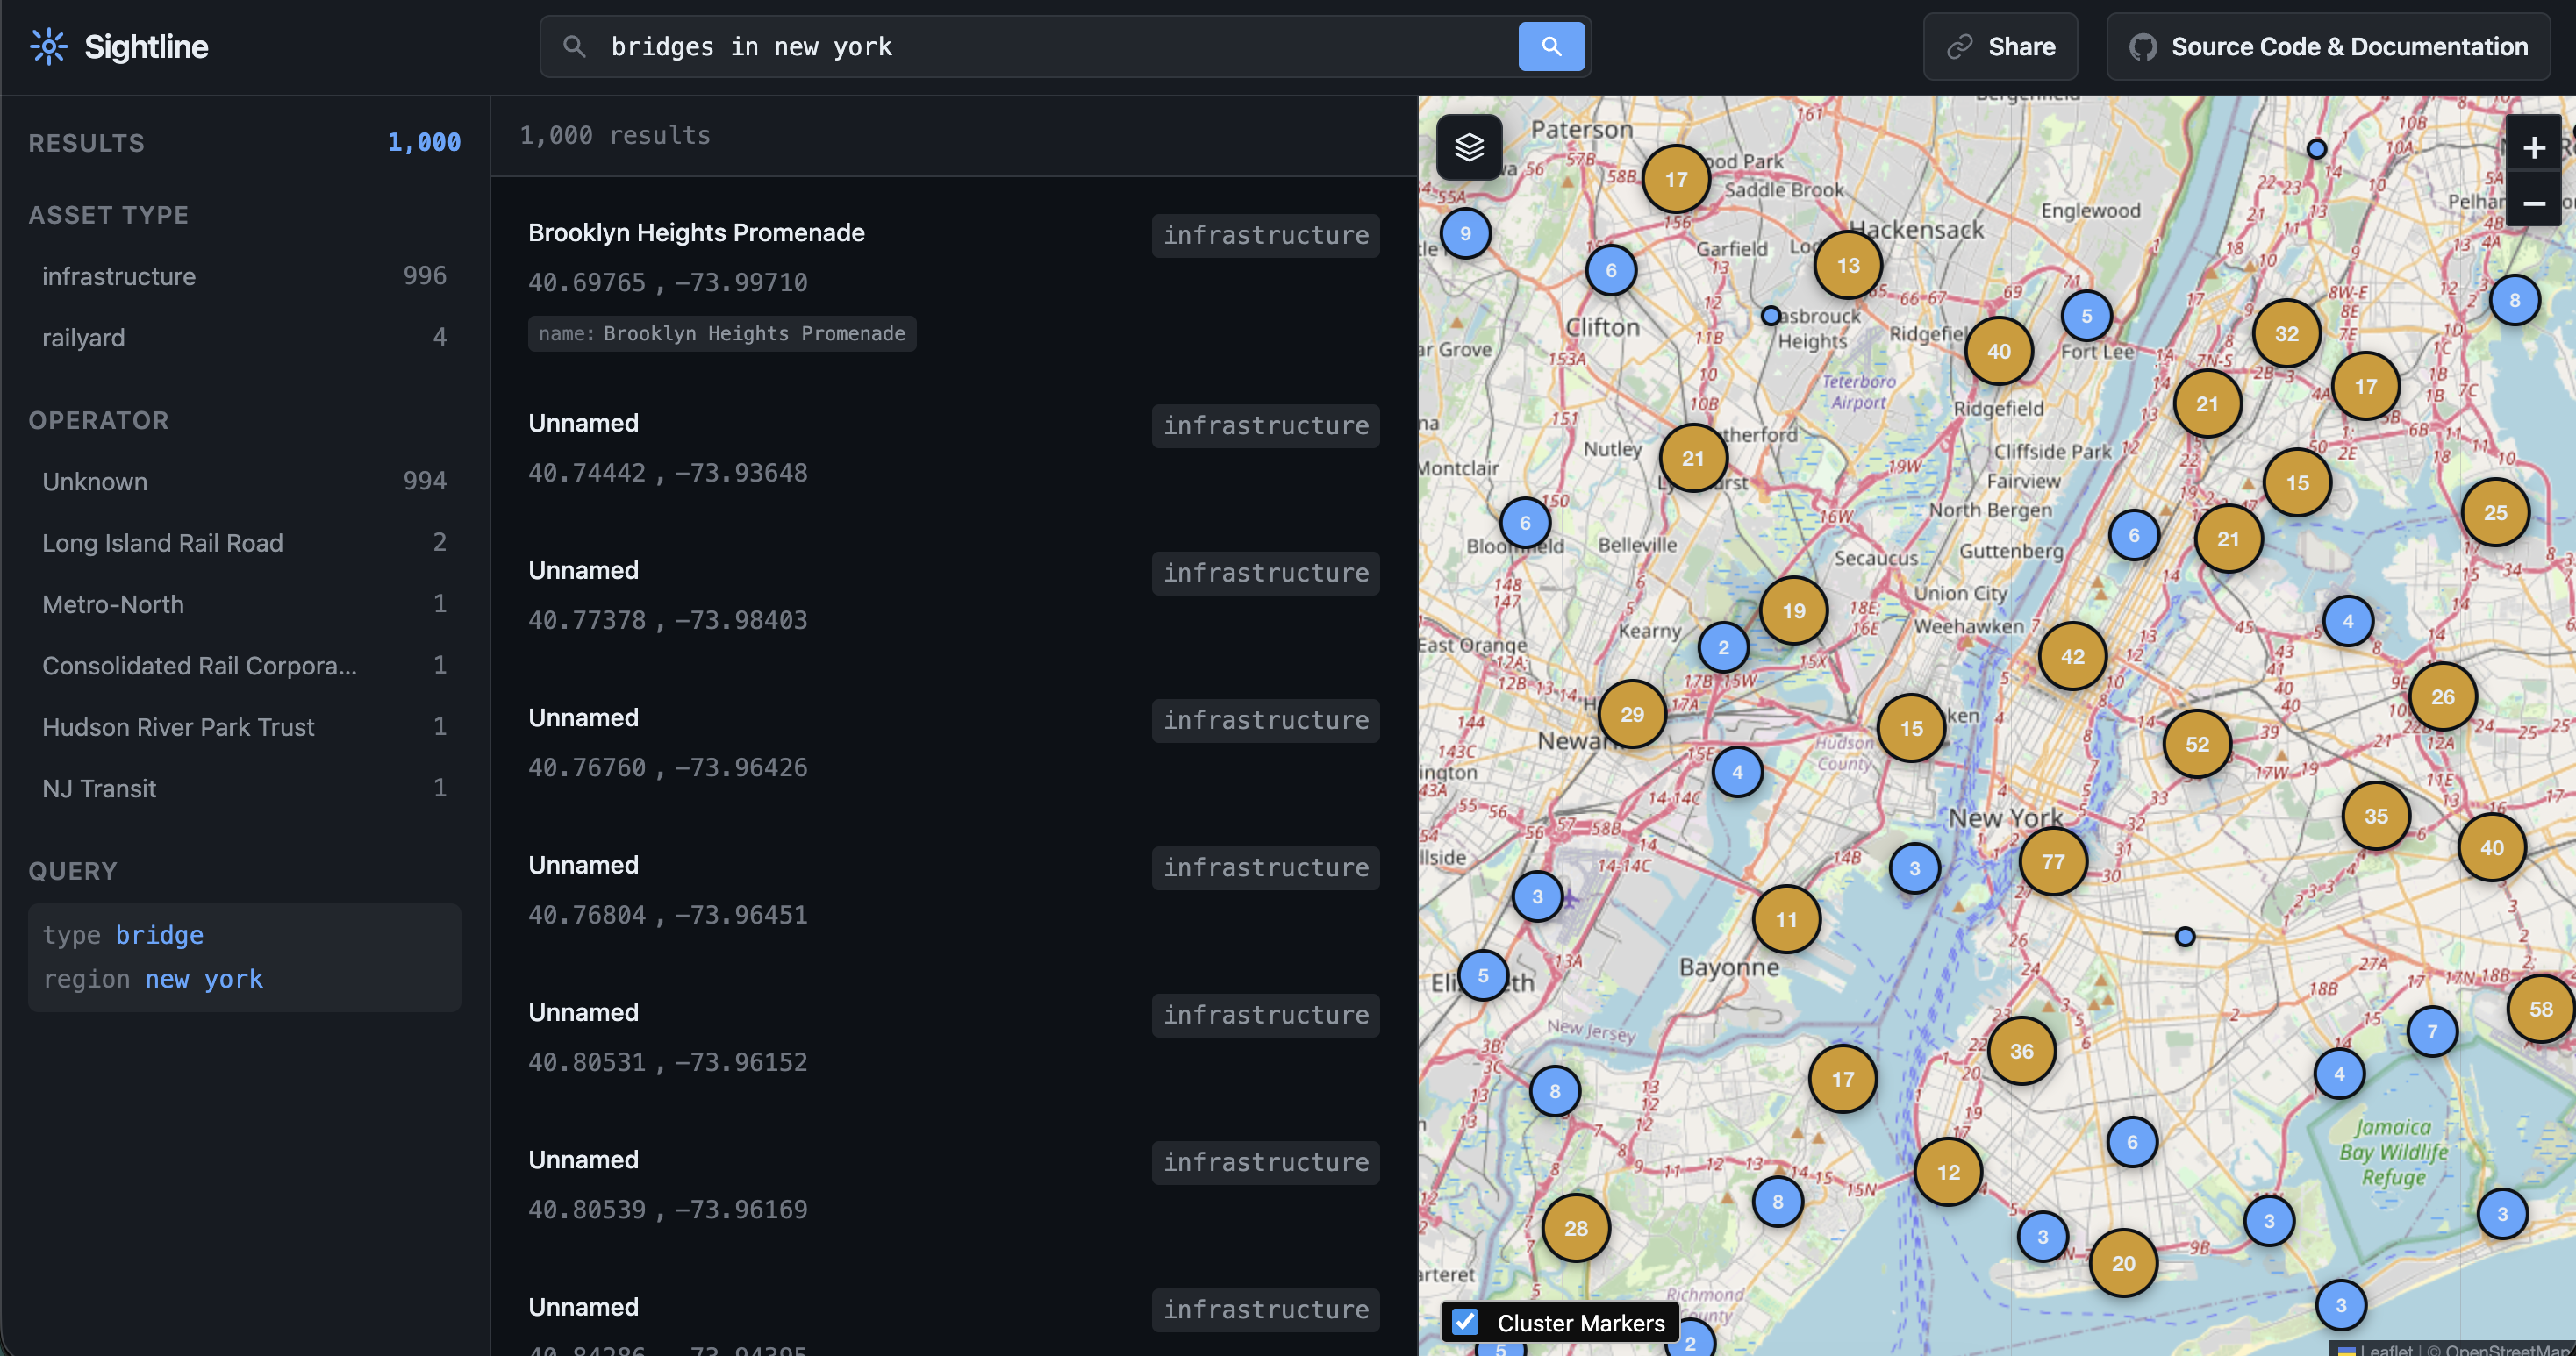 ni5arga/sightline
Um mecanismo de busca OSINT para mapeamento de infraestrutura do mundo real a partir de dados do OpenStreetMap
 madhavmehndiratta/dorkscanner
Um scanner típico de dorks para mecanismos de busca varre os mecanismos de busca com dorks que você fornece a fim de encontrar URLs vulneráveis.
 logisek/azureadenumeration
Enumeração não autenticada do Microsoft Entra ID (Azure AD)
 sparkyniner/netryx-opensource-next-gen-street-level-geolocation
Motor de geolocalização local-first que identifica coordenadas GPS precisas de fotos de nível de rua usando os modelos de visão computacional…
 zeropwn/dnsdmpstr
API & Cliente não oficial para dnsdumpster.com e hackertarget.com
 elementalsouls/claude-bughunter
A Claude Code skill bundle for bug hunting and external red-team work - 82 skills, 15 slash commands, 681 disclosed-report patterns curated across 24…
 bhavsec/reconspider
🔎 A estrutura (Framework) de Inteligência de Fontes Abertas (OSINT) mais avançada para escanear Endereços IP, E-mails, Sites e Organizações.
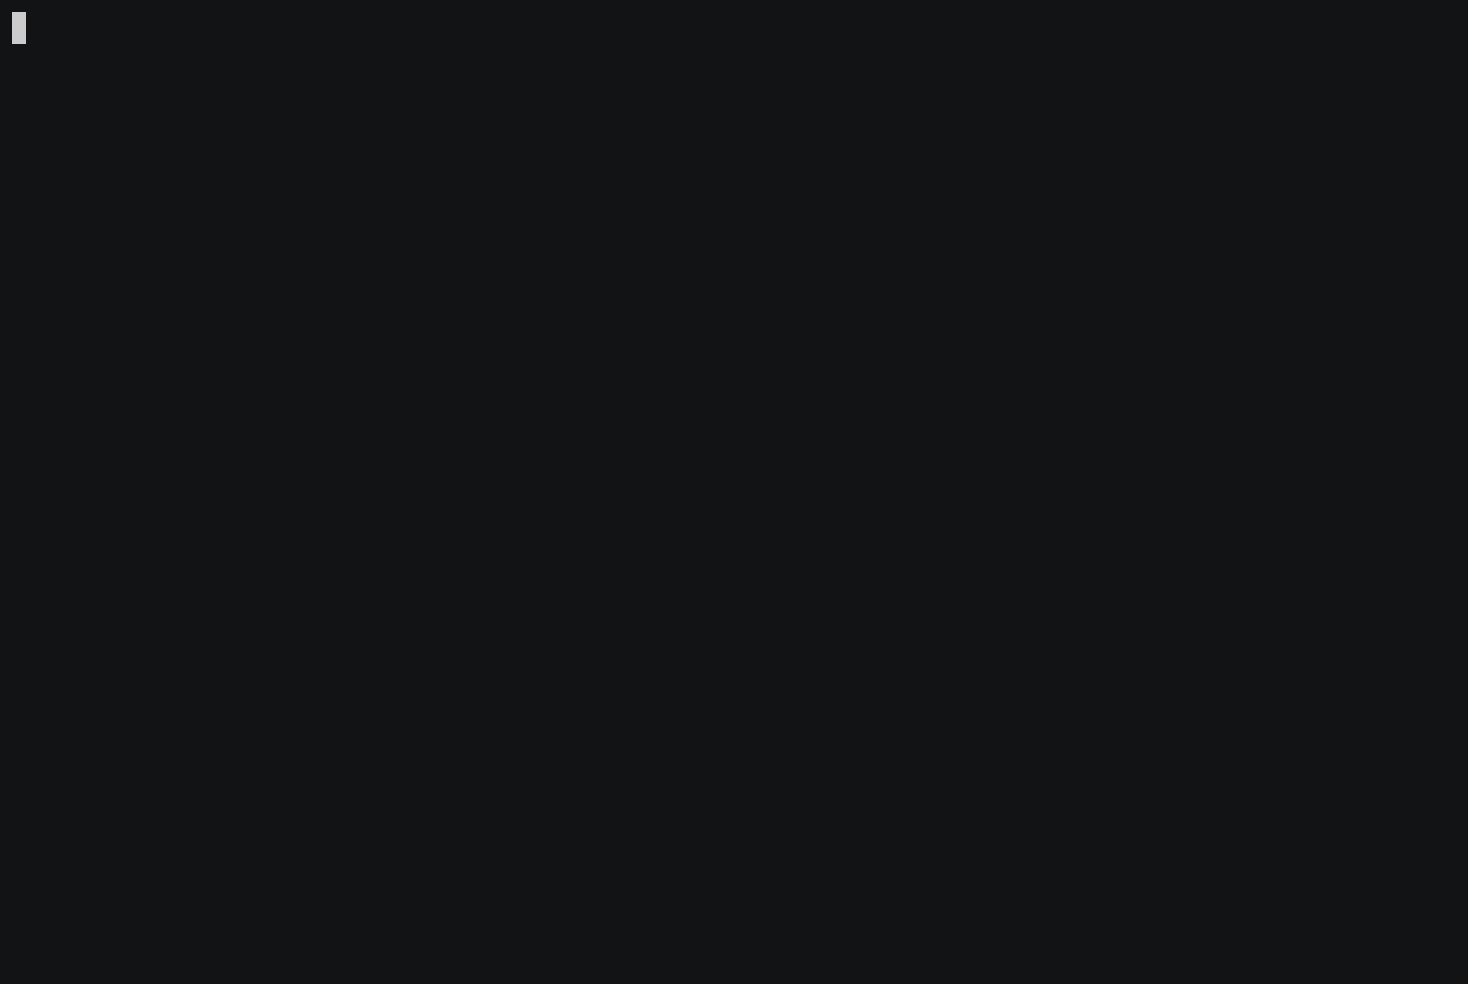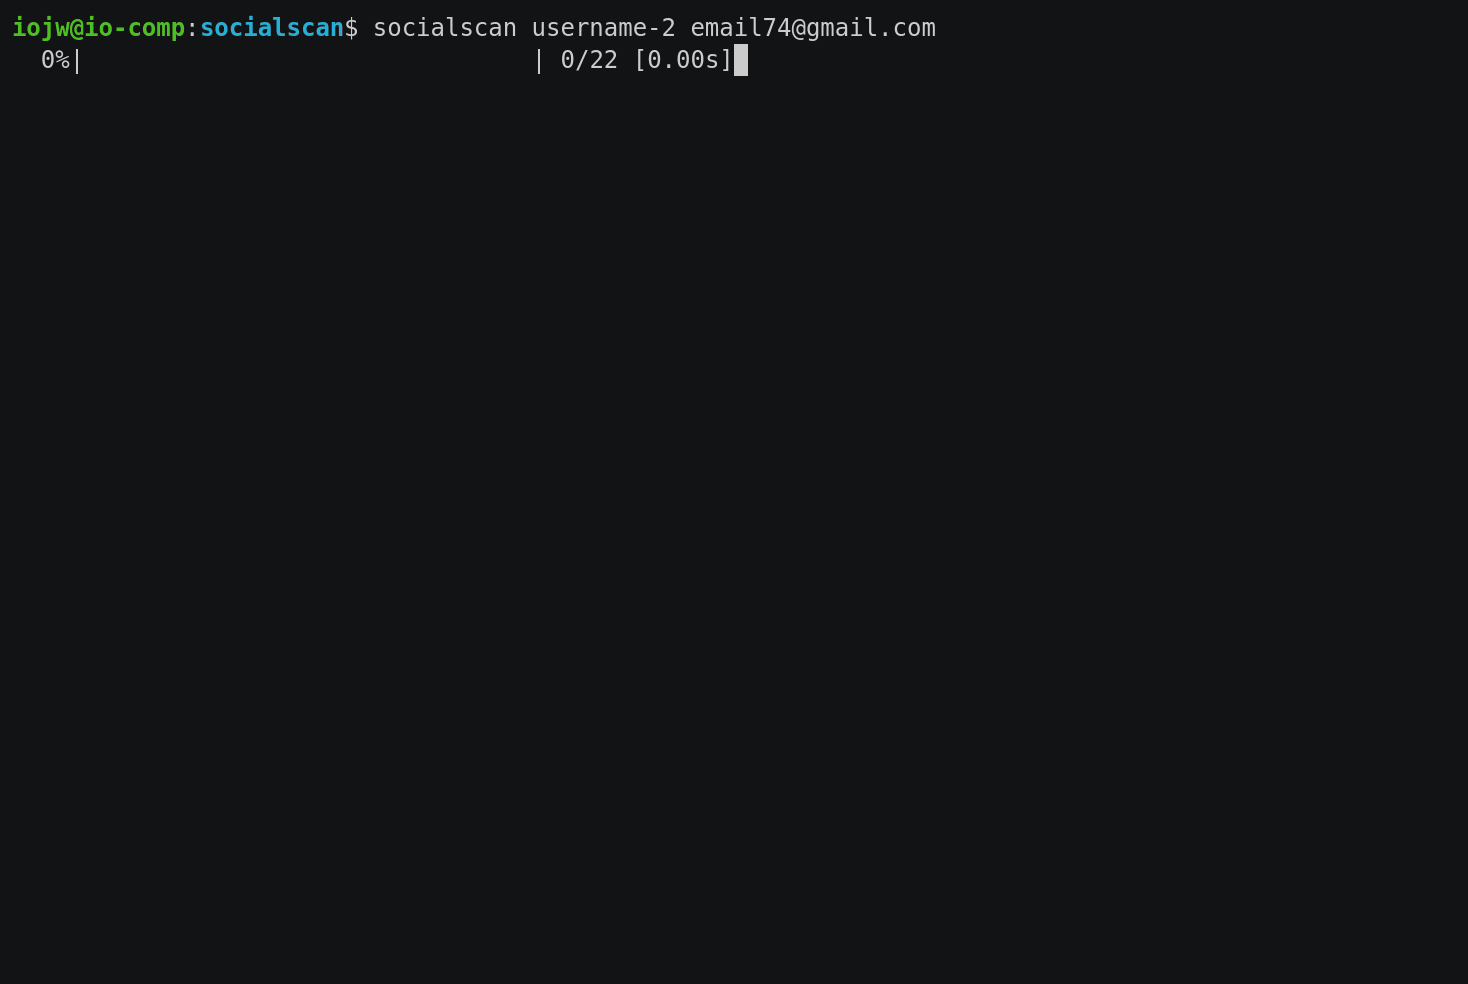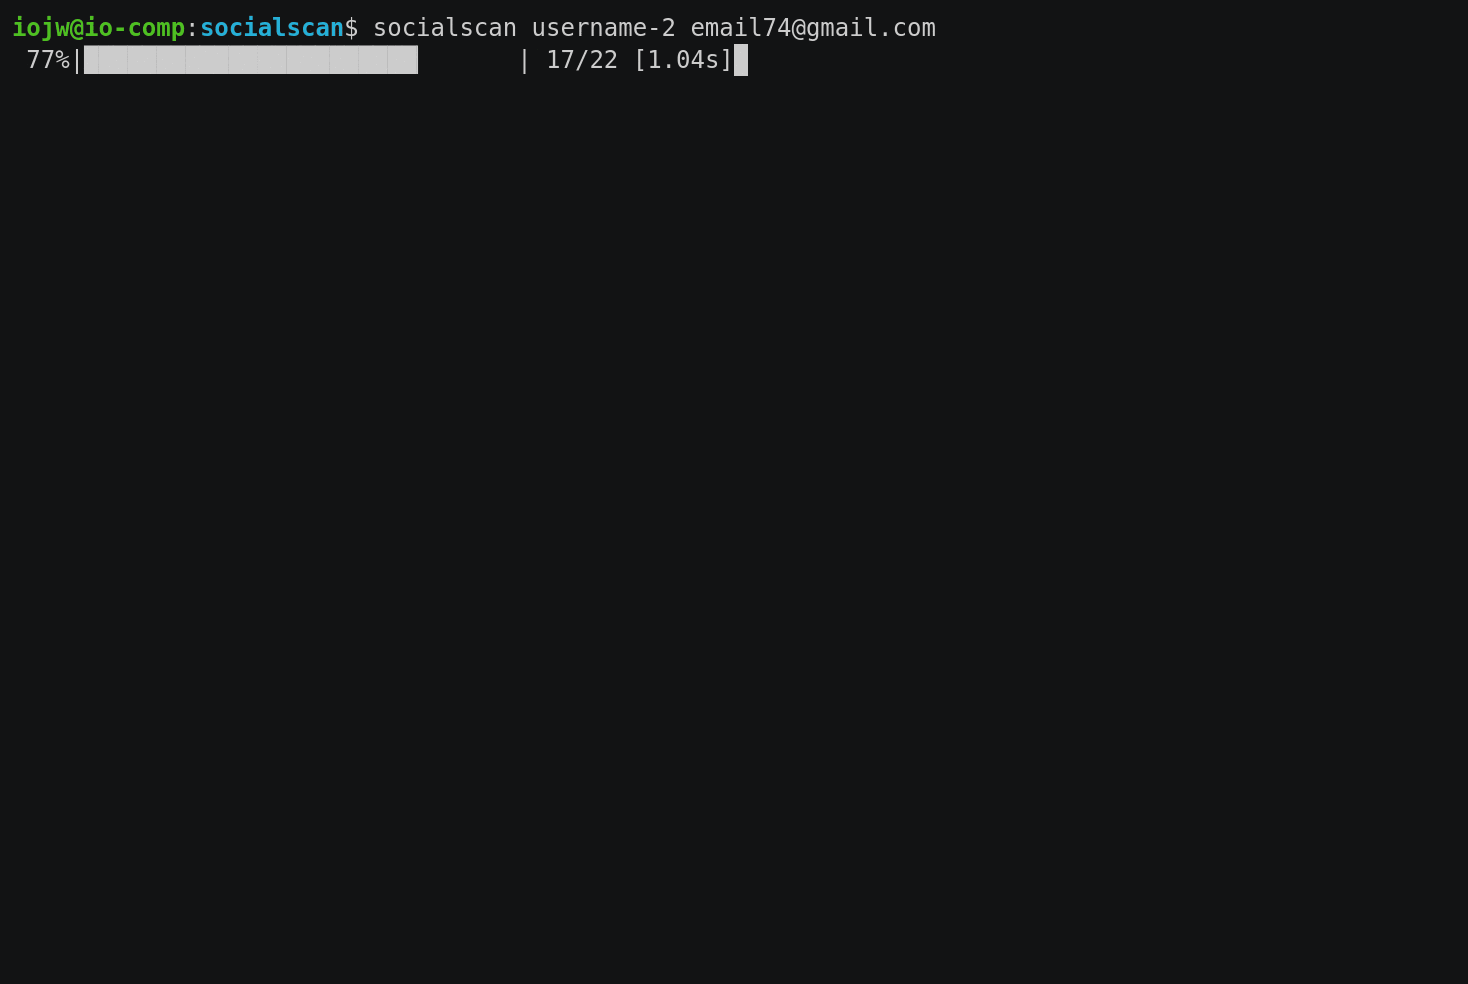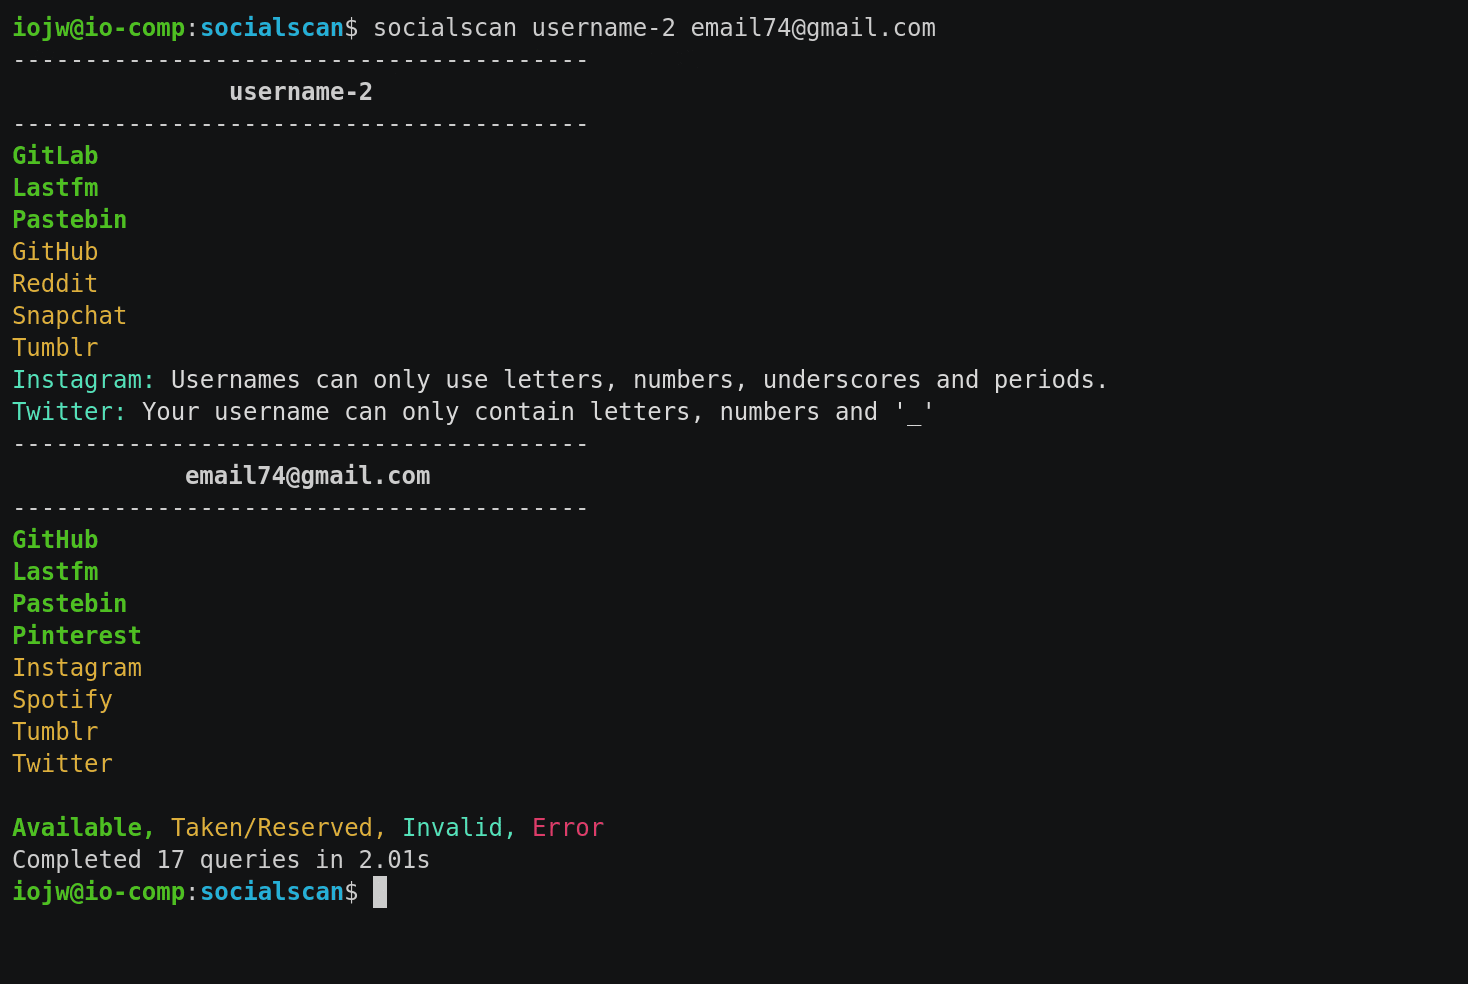 iojw/socialscan
Biblioteca Python para consultar com precisão o uso de nomes de usuário e e-mails em plataformas online.
 d4vinci/elpscrk
Um gerador inteligente de wordlists baseado em perfil de usuário, permutações e estatísticas. (Nomeado em homenagem à mesma ferramenta da série…
 jakecreps/poastal
Ferramenta OSINT de e-mail que resolve nomes, verifica entregabilidade, detecta endereços descartáveis/spam e identifica registros em mais de 10…
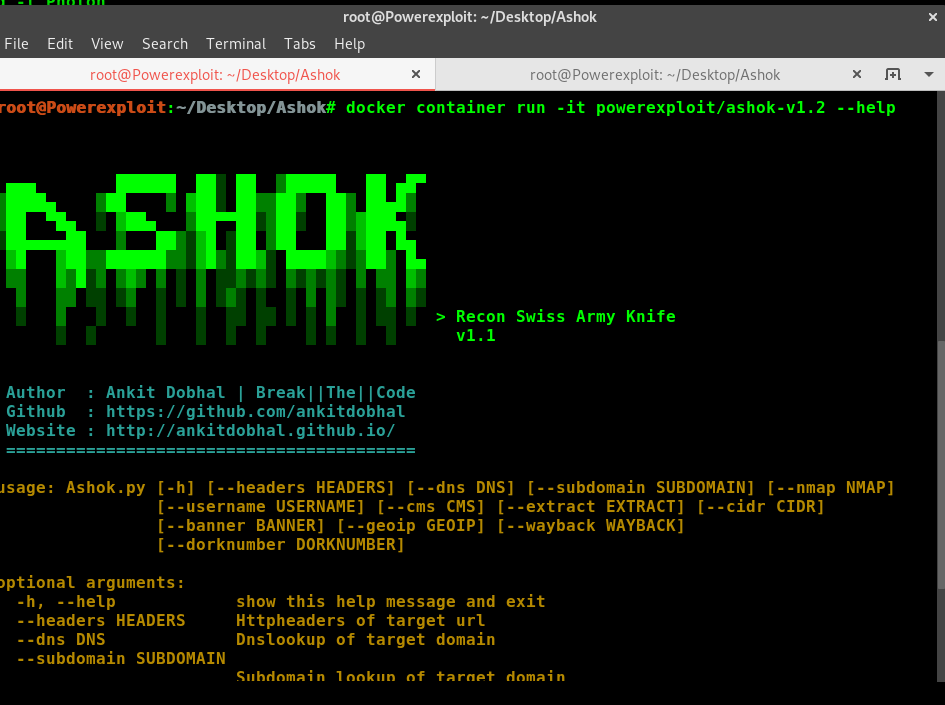 powerexploit/ashok
Ashok é uma Ferramenta de Reconhecimento OSINT , também conhecida como 😍 Canivete Suíço .
 a3h1nt/grawler
Grawler é uma ferramenta escrita em PHP que vem com uma interface web que automatiza a tarefa de usar google dorks, extrai os resultados e os…
 vergl4s/instarecon
Reconhecimento digital automatizado
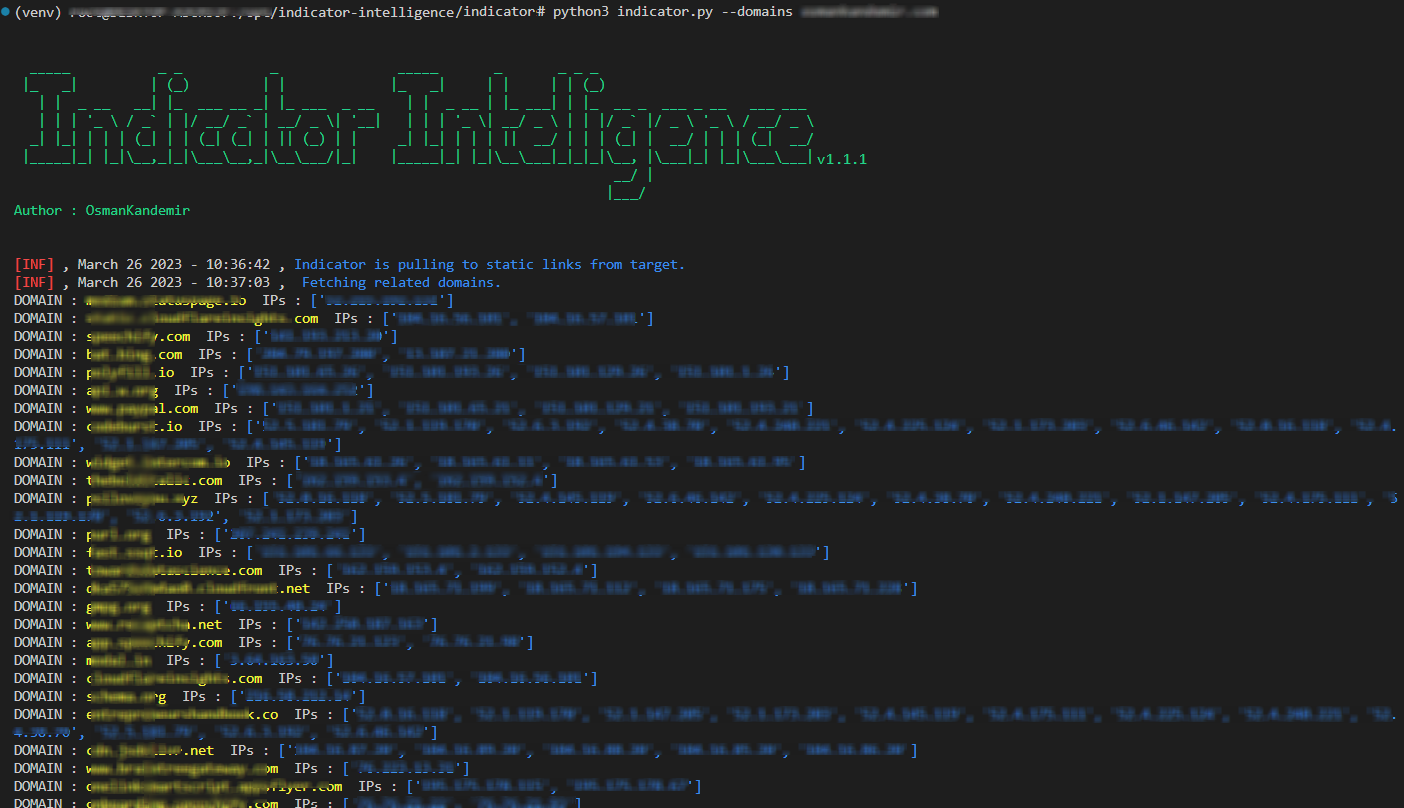 osmankandemir/indicator-intelligence
Coleta arquivos estáticos de domínios alvo para descobrir domínios relacionados e endereços IPv4 para inteligência de ameaças e enriquecimento de…
 cyberbibs/soc274---palo-alto-networks-pan-os-command-injection-vulnerability-exploitation-cve-2024-3400-
Passo a passo para analista de SOC investigar e remediar CVE-2024-3400 (injeção de comando no PAN-OS). Abrange detecção, análise de logs,…
 0xsteph/pentest-ai
Pentester de IA de código aberto que comprova cada descoberta. Oráculos de máquina reexecutam cada exploit; bugs verificados vêm com uma cápsula de…








