
 #1
Ferramentas para analisar, monitorar e proteger infraestruturas e protocolos de rede.
Recomendado pelo Kitploit
 watchdogsecurity/ring3-kit
Esconde processos do Gerenciador de Tarefas usando Hooking da API NT (NtQuerySystemInformation)
 crypt0p3g/adnullenum
Enumeração anônima de Active Directory em uma única passagem via SAMR e LSARPC — sessão nula, sem credenciais, com saída estruturada reutilizável.
 digiprosec/microtrick
PoC Python autocontido que explora a cadeia SSH MikroTrick (CVE-2026-86060, CVE-2026-67279) para obter acesso de administrador total não autenticado…
 halildeniz/networksherlock
Scanner de portas multi-thread com suporte a TCP/UDP, captura de banners e integração com Shodan para reconhecimento de rede aprimorado e análise de…
 rasta-mouse/libtp
Biblioteca Crystal Palace para fazer proxy de chamadas Nt API via Threadpool
 sk4r4b/ntdll-reconstruction
Uma técnica que mistura NTDLL unhooking e variantes de gate do hellsgate
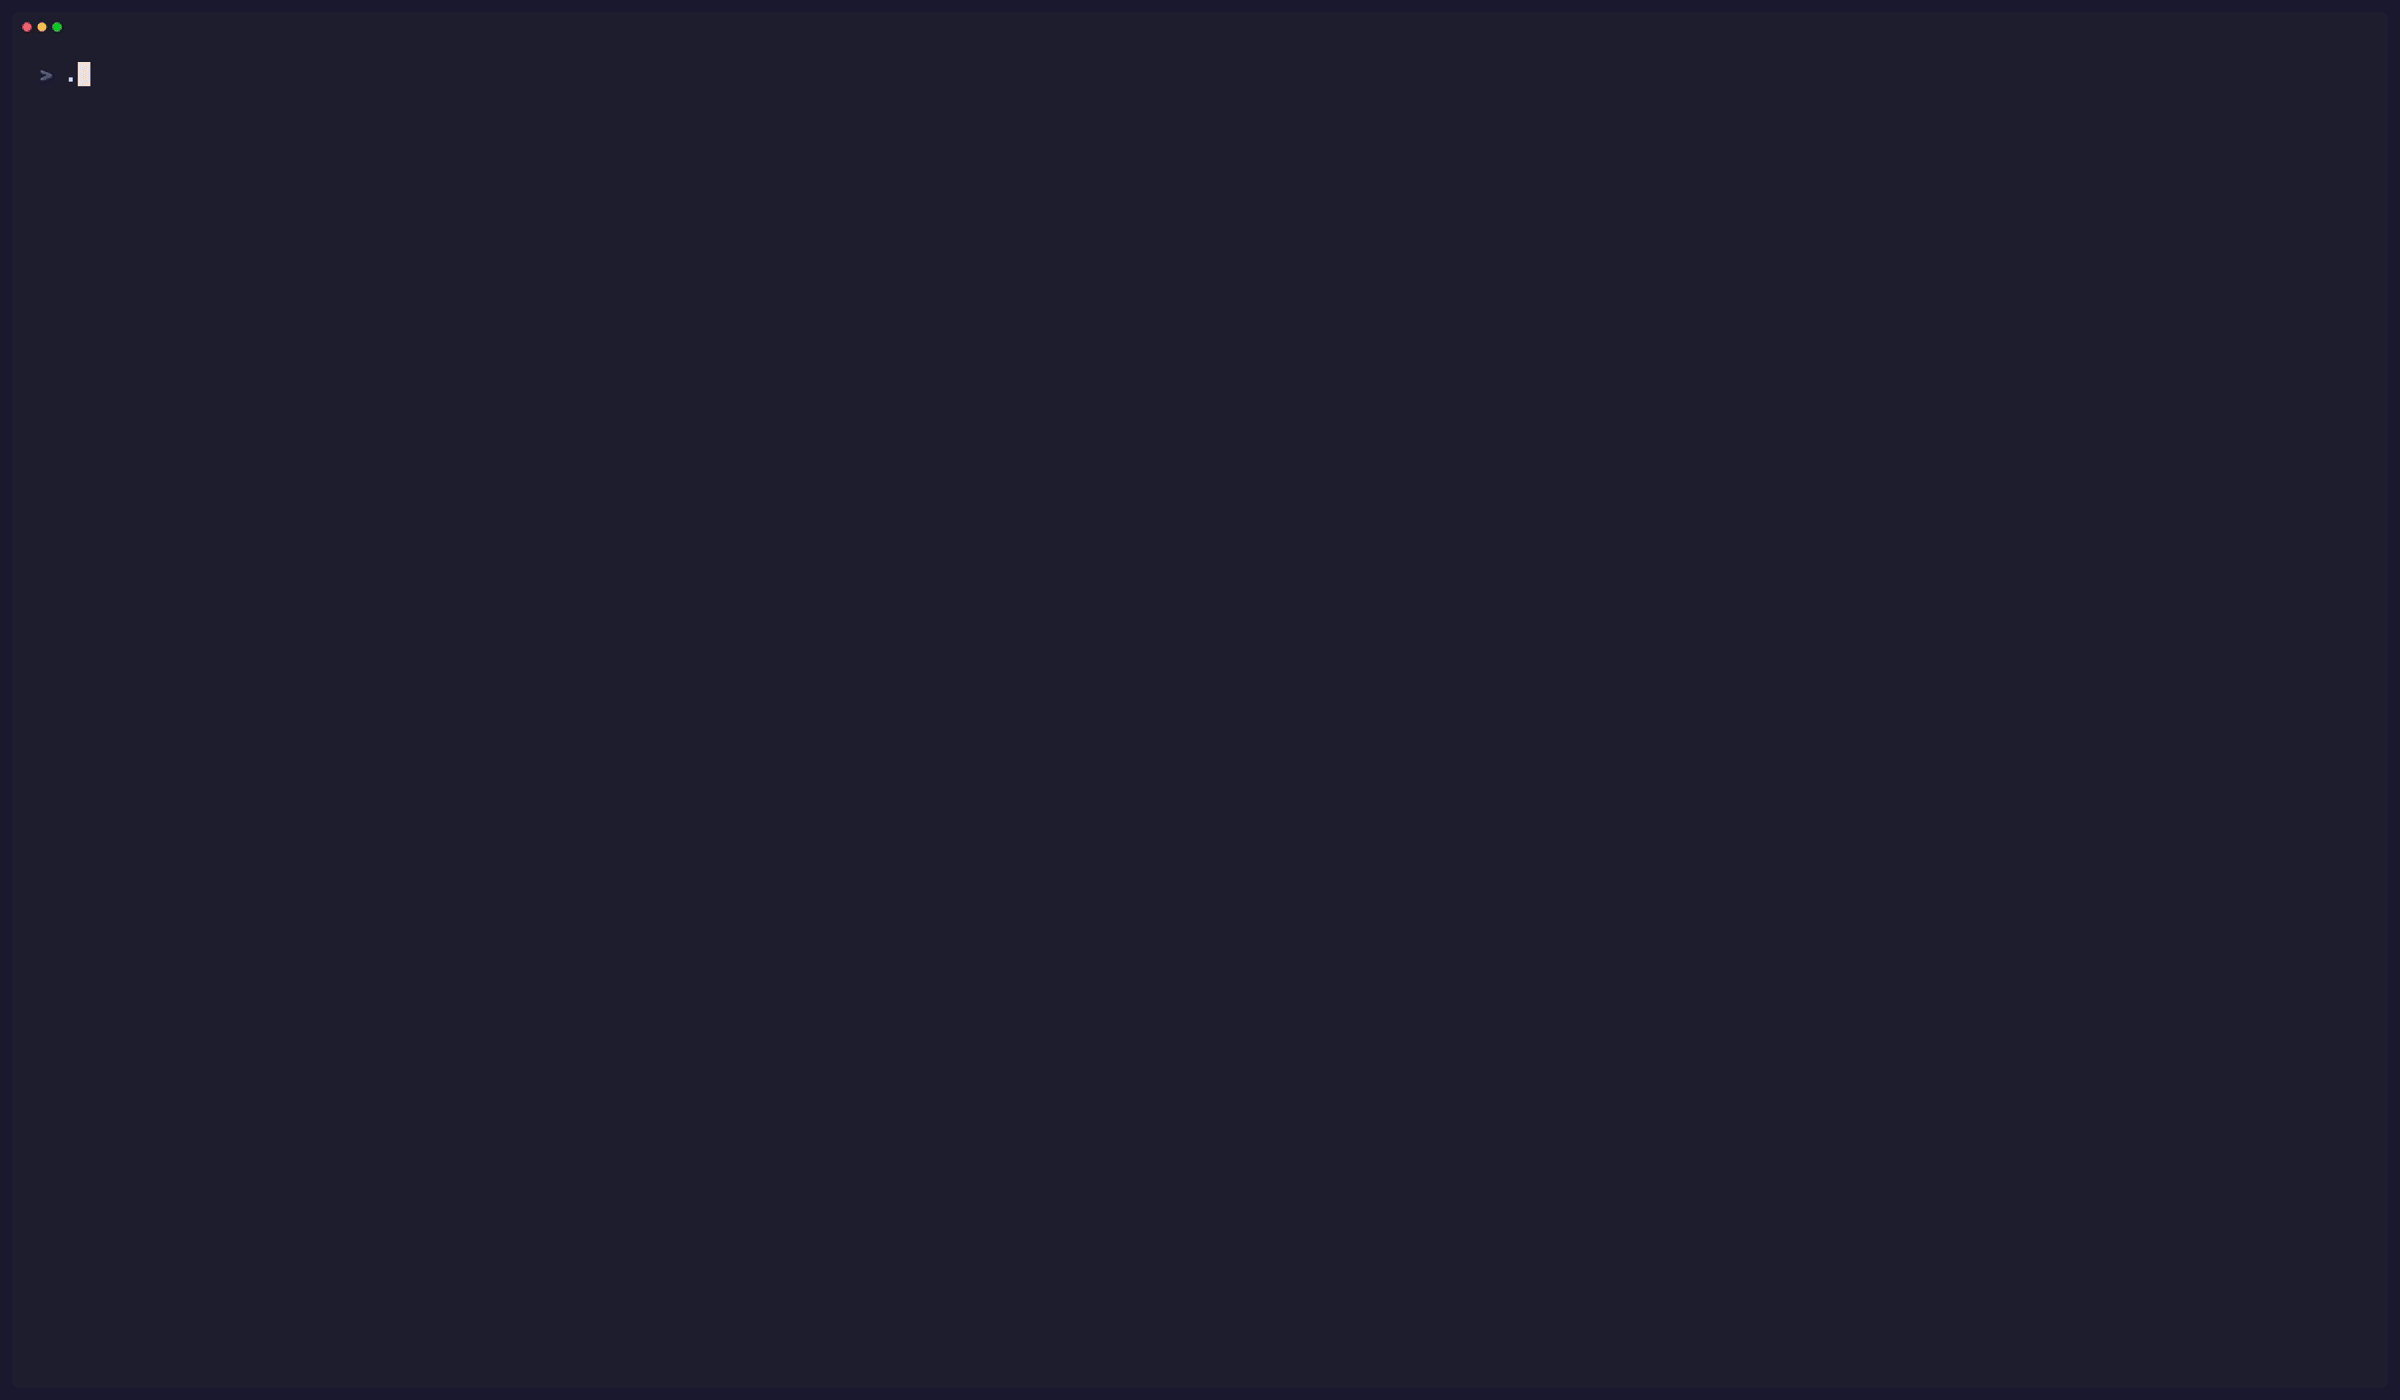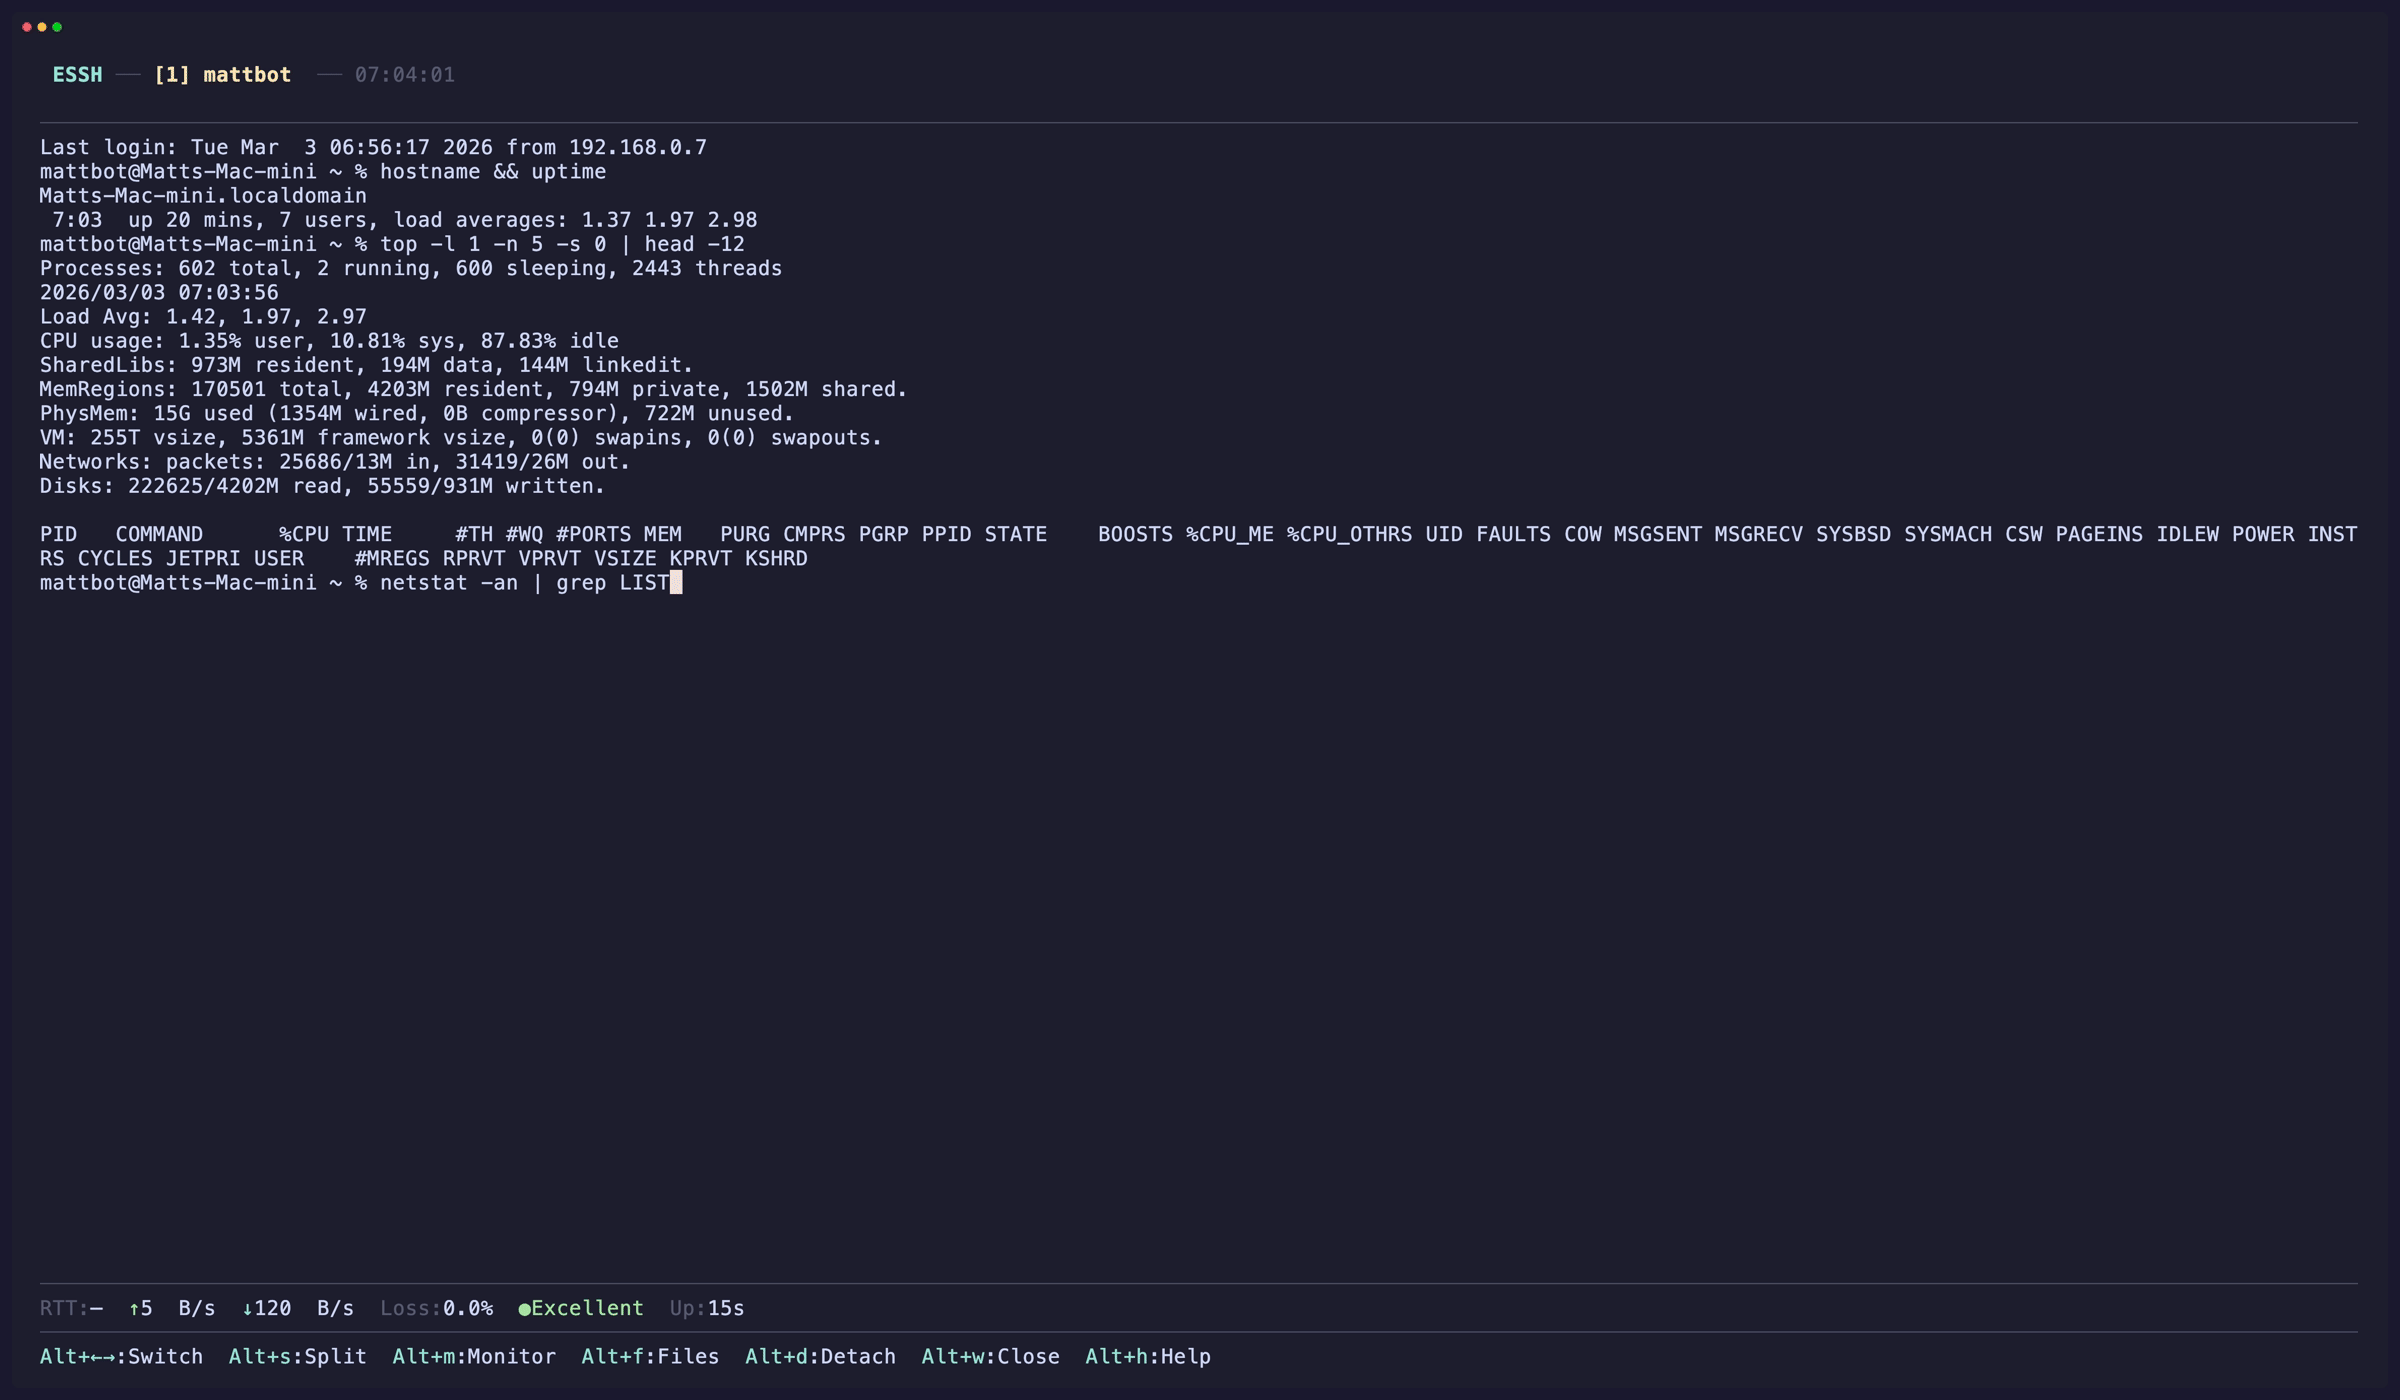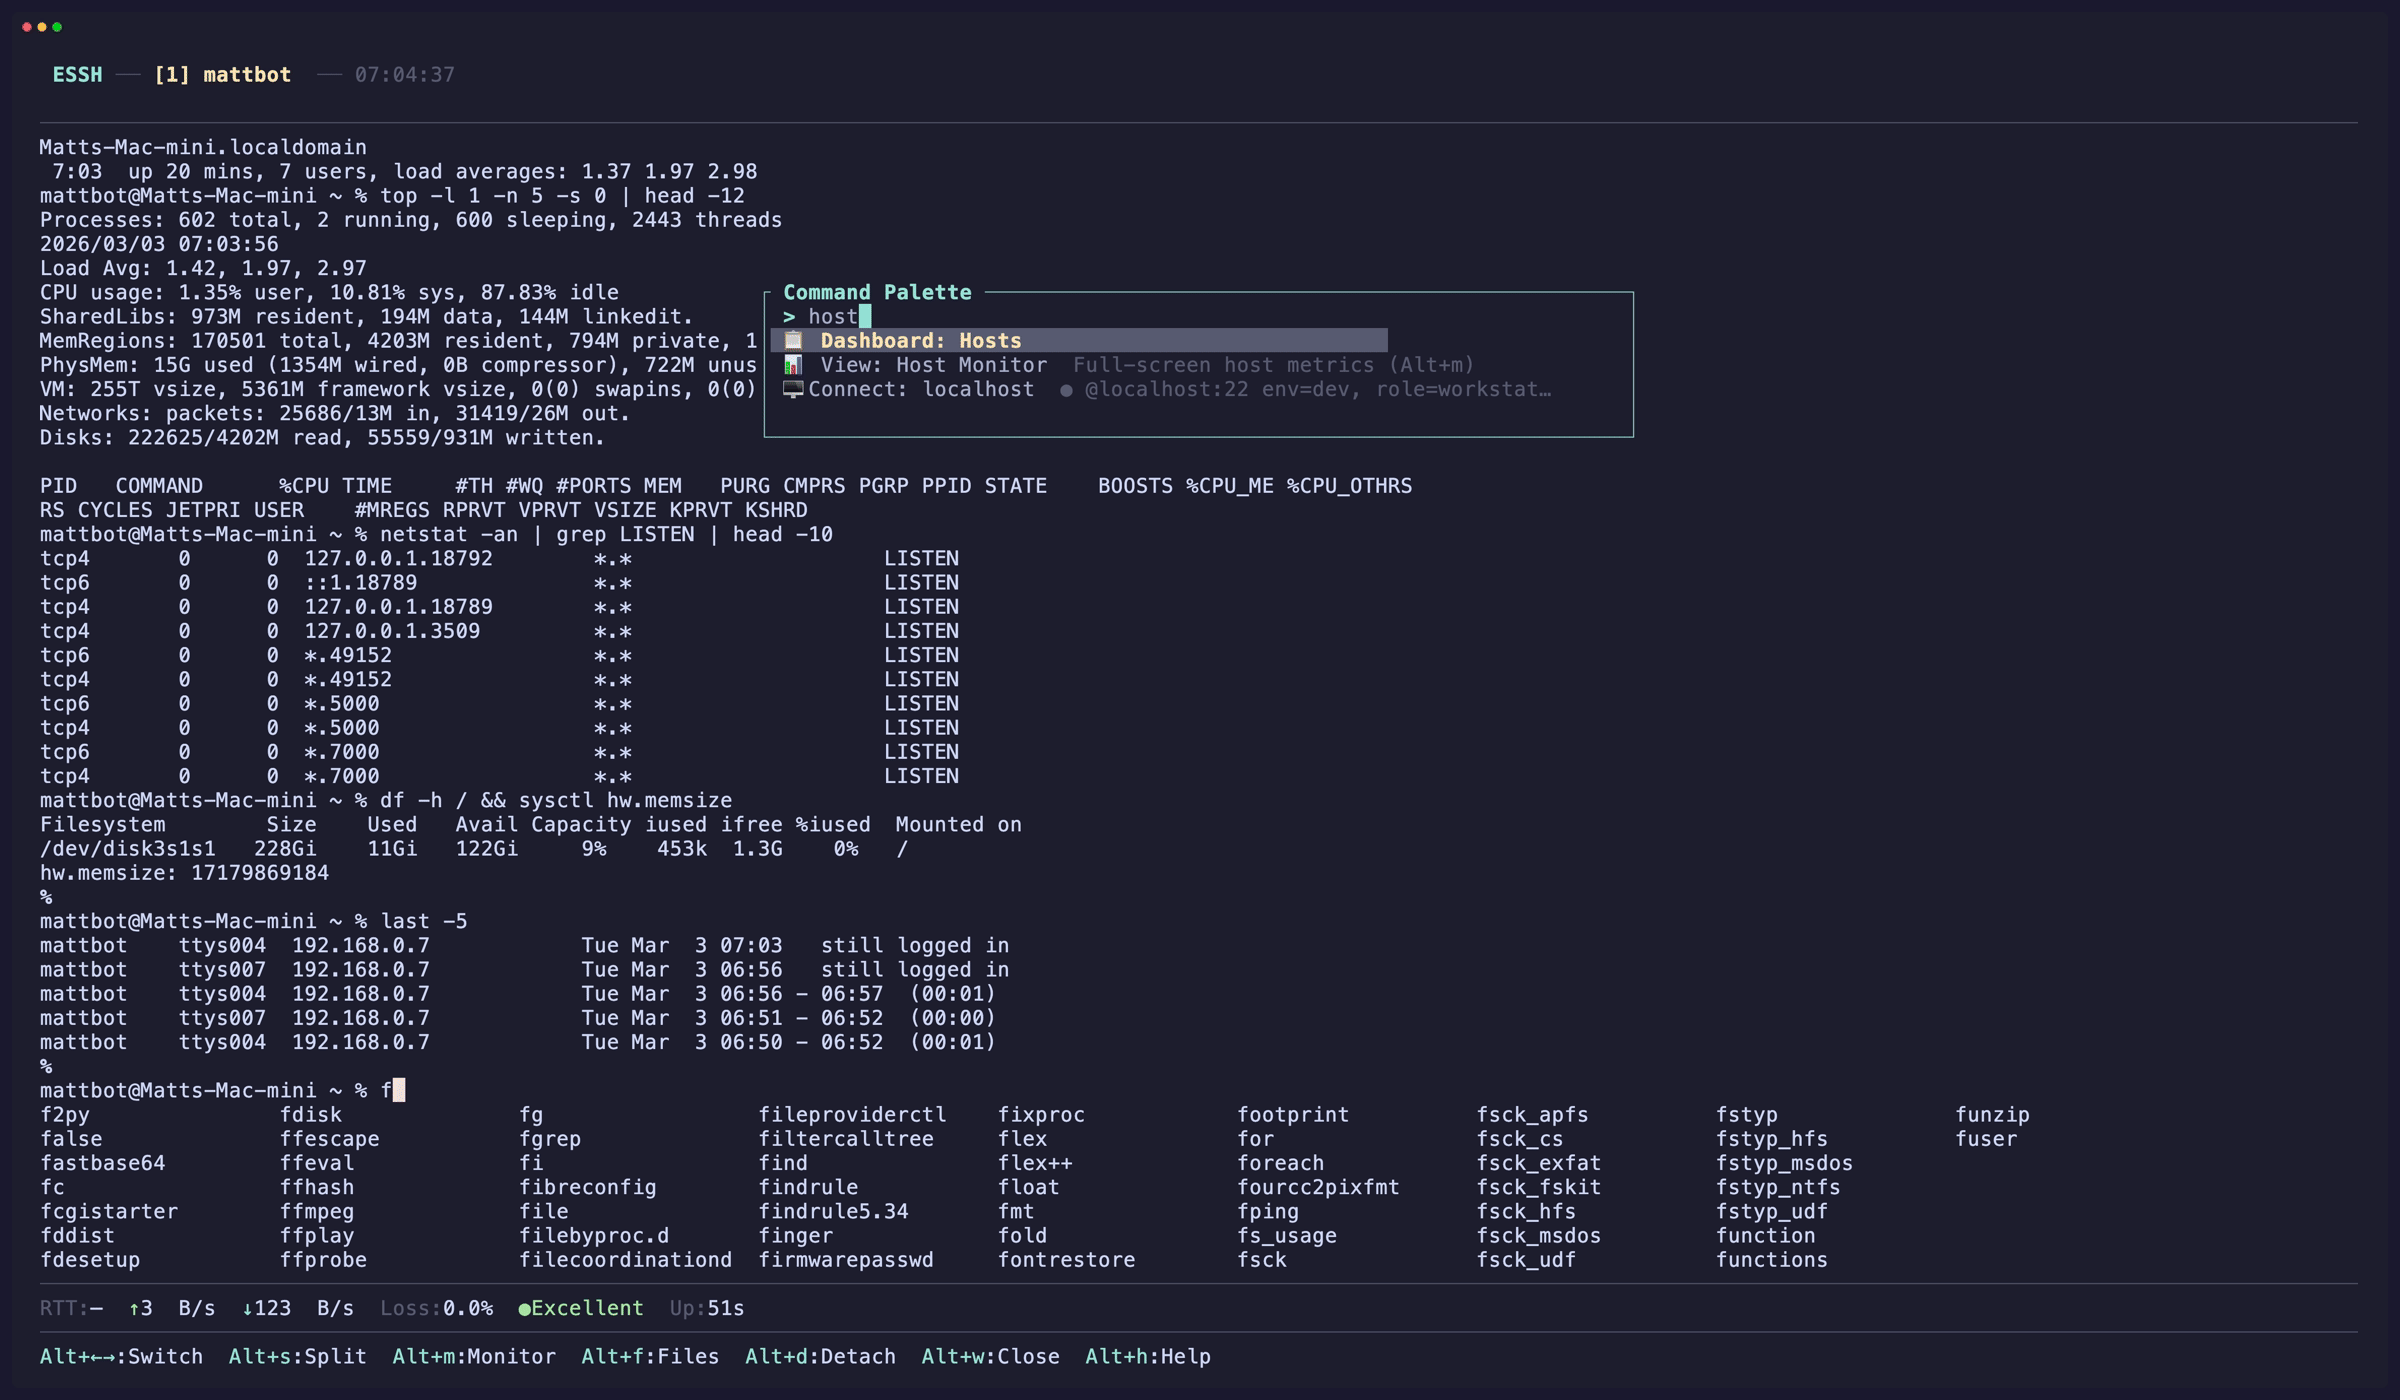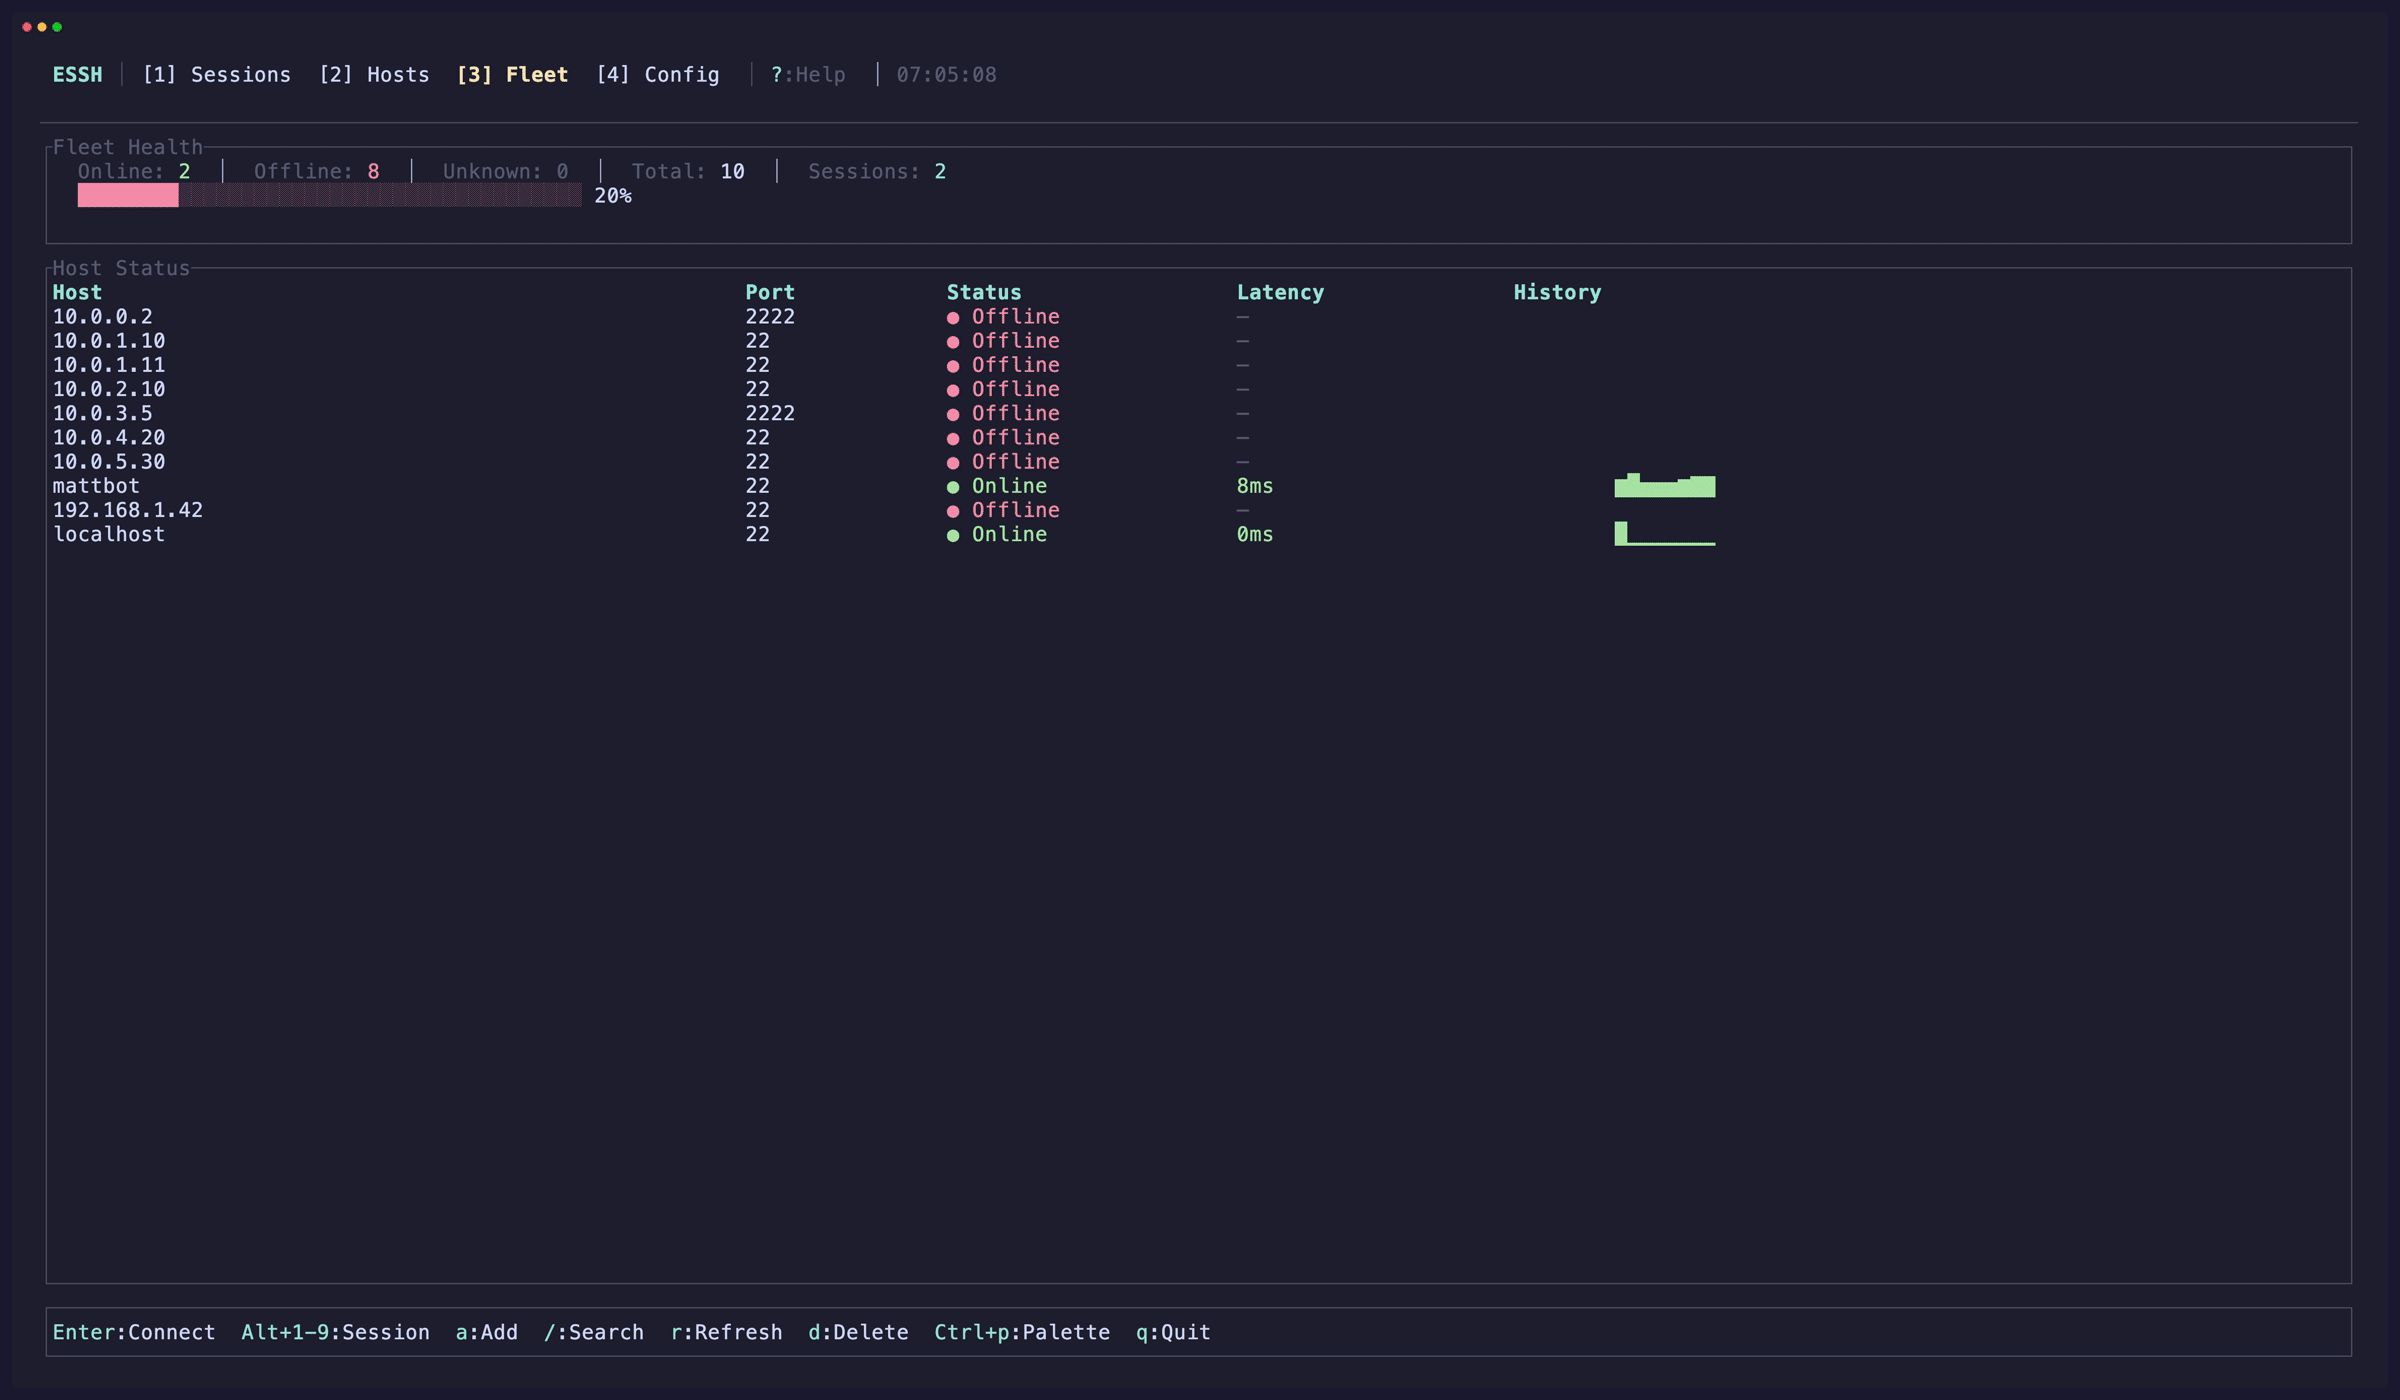 matthart1983/essh
Cliente SSH aprimorado com TUI — gerencie conexões, chaves e sessões
 corelight/ecs-mapping
Mapeamento de dados Corelight ou Zeek para campos do Elastic Common Schema
 sigploiter/m3uascan
Um Scanner para o protocolo M3UA para detectar nós que suportam Sigtran
 kamalx06/tornadoc2
Pull-based C2 framework with ten native transports, concurrent multi-profile handlers, ECDSA-signed tasking, and a multi-operator team server with…
 mrx-arafat/cve-2026-49975-poc
Bomba HTTP/2 PoC — CVE-2026-49975 (bomba de referência indexada do HPACK + estagnação do controle de fluxo)
 demon-i386/zoshrinkc2
Malware direcionado de DNS sobre HTTPS (executa apenas uma vez)
 xchwarze/wifi-pineapple-cloner-builds
Repositório de build do clonador de hardware Universal Wifi pineapple
 v1v1/sleight
Script de configuração de redirecionador C2 Empire HTTP(S)
 reloading01/certstream-server-rust
Ferramenta de monitoramento de Certificate Transparency (CT) de alto desempenho escrita em Rust. Fluxo em tempo real de certificados SSL/TLS…
 lloydlabs/process-enumeration-stealth
PoC furtiva de enumeração de processos do Windows que lista PIDs usando NTFS via NtQueryInformationFile, contornando APIs de monitoramento padrão e…
 bojanisc/quicmap
quicmap é um scanner de protocolo QUIC simples, porém rápido (!)








