
 #1
Ferramentas para analisar, monitorar e proteger infraestruturas e protocolos de rede.
Recomendado pelo Kitploit

 mrexodia/lolbin-poc
Pequeno PoC de uso de um executável assinado pela Microsoft como lolbin.
 secforce/sharpwhispers
Porte em C# do SysWhispers2. Ele usa o SharpASM para encontrar as code caves para executar o stub de chamada de sistema.
 mahdamin/esp-idf-injection-ng
Injeção de quadros 802.11 brutos no ESP-IDF v5+/v6+ por meio de um patch de um único comando objcopy --weaken-symbol. Habilita quadros de…
 carmaa/nacker
Nacker é uma ferramenta para contornar o Controle de Acesso à Rede (NAC) 802.1x em uma LAN cabeada. Nacker ajudará você a localizar quaisquer hosts…
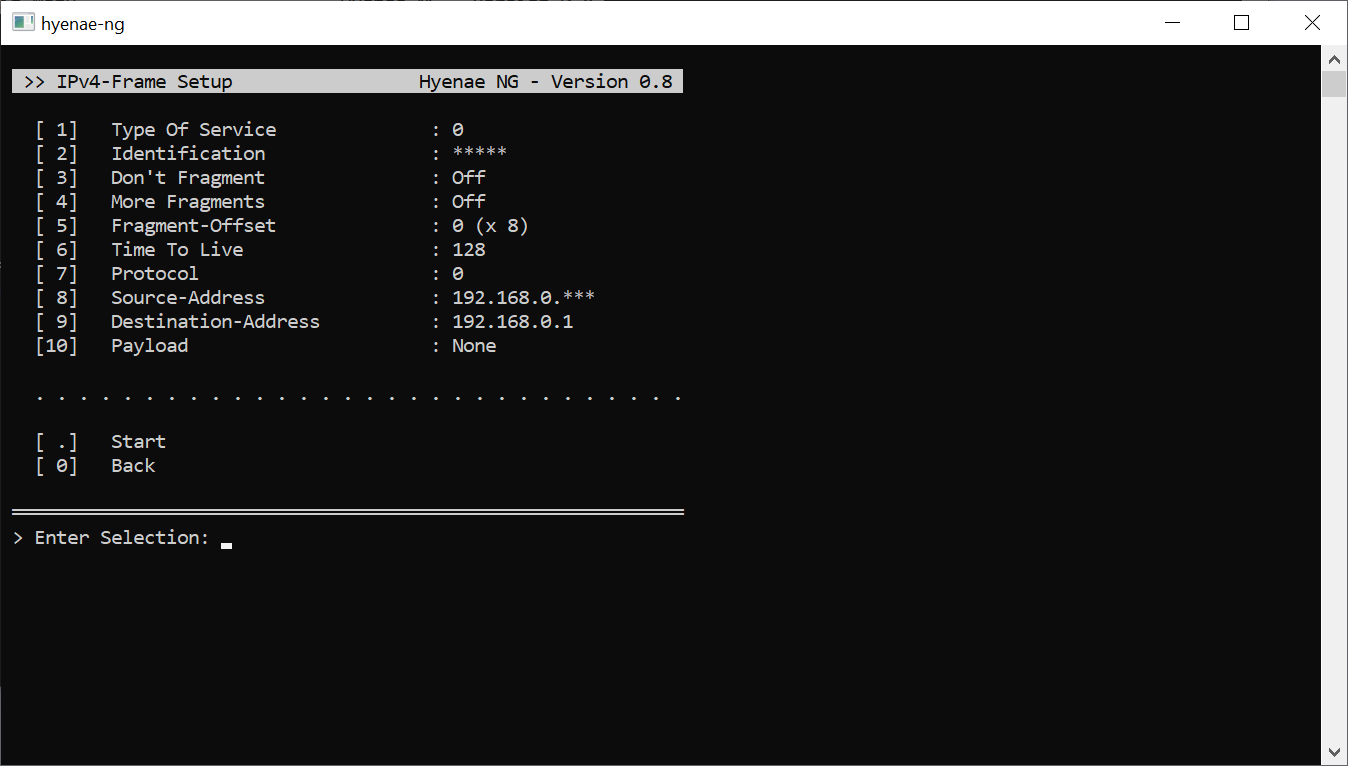 r-richter/hyenae-ng
Gerador de pacotes de rede multiplataforma com spoofing completo de camada, randomização de endereços baseada em padrões e evasão de detecção de…
 projectdiscovery/tinydns
Servidor DNS minúsculo e embutível
 venkatkrishna07/mkdev
HTTPS confiável para localhost — CA local, /etc/hosts, compartilhamento de LAN via mDNS, proxy reverso. Mapeia https://name.local → localhost:port
 adamlaurie/hdmi-sniff
Capturar tráfego HDMI DDC (I2C)
 mister-iks/pcybox-attackgraph
Laboratório de navegador de código aberto para construir uma infraestrutura simulada, observar um ataque se mover através dela e verificar se sua…
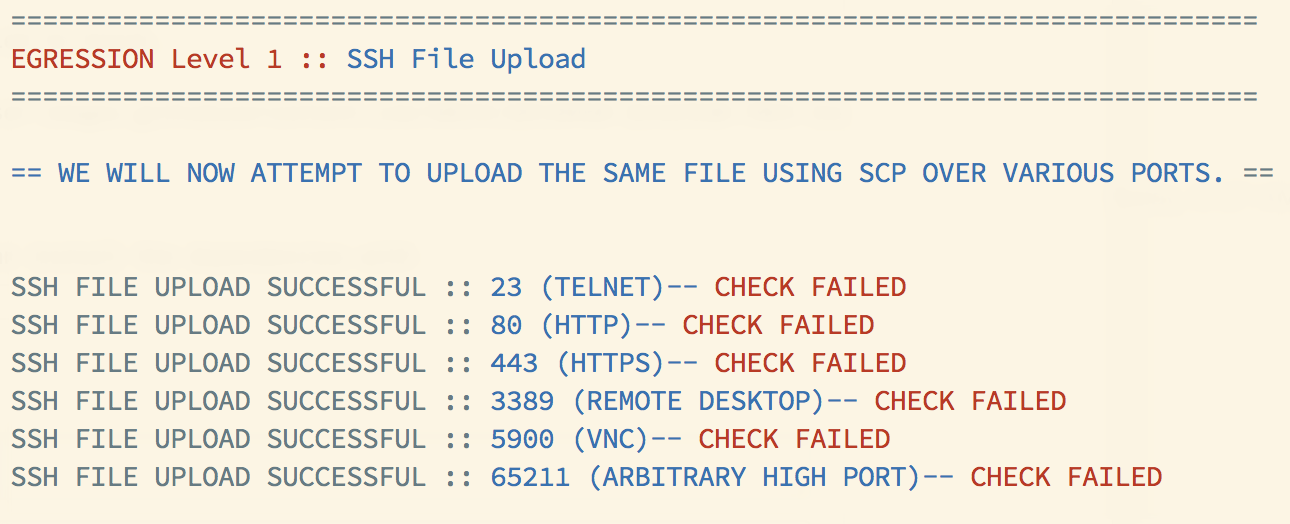 danielmiessler/egression
Teste os controles de saída de uma rede com vários níveis de sucesso e falha.

 duhirsch/moveedr
Desabilitar permanentemente EDRs como administrador local
 bc-security/ironsharppack
IronSharpPack é um repositório de projetos C# populares que foram incorporados em scripts IronPython que executam um bypass de AMSI e, em seguida,…
 gen0sec/jailer
Jailer é um sistema de confinamento de processos baseado em eBPF que fornece controle de acesso obrigatório (MAC) para Linux. Ele rastreia processos…
 reddyyz/astsu
Uma ferramenta de varredura de rede, desenvolvida em Python 3 usando scapy.
 division-36/z-jail
Um sandbox Linux leve e multicamadas que combina namespaces, pivot_root, seccomp-bpf, remoção de capabilities e um mecanismo de veredito baseado em…
 peterpt/eternal_check
Verificação de vulnerabilidade IP para Eternal Blue, Romance, Synergy, Champion, Erraticgopher & Eagerlever








