
 #1
Ferramentas para avaliar, testar e explorar aplicações e dispositivos móveis (Android, iOS).
Recomendado pelo Kitploit
 rapid7/metasploit-javapayload
Biblioteca de payload Java obsoleta para Metasploit, fornecendo agentes Meterpreter Java e Android construídos com Maven. Mesclada em…
 mke84/neo8-ghostlock-adaptation
iQOO Neo8 (PD2301, 5.10.246 GKI) CVE-2026-43499 GhostLock adaptação · 48 macros target.h + offsets.json + 15 rodadas de log de testes reais · falta…
 nomnomheapnom/cve-2024-27815
Prova de conceito de acionamento para CVE-2024-27815, um estouro de buffer de heap no kernel XNU em sbconcat_mbufs(), acessível via sockets de…
 camsshaft/ionstack-s22-cve-2026-43499
Exploit de kernel Android para Samsung Galaxy S22 que obtém root no domínio do kernel via CVE-2026-43499, com SELinux permissivo, kallsyms…
 hmascs/ksuroot
Ferramenta de root do kernel Android com um clique que explora CVE-2026-43499 para instalar KernelSU, com fontes de payload .so oficiais, incluídas e…
 n1nj4sec/pupy
Pupy é um framework de C2 e pós-exploração de código aberto, multiplataforma (Windows, Linux, OSX, Android), escrito em Python e C.
 google/android-classyshark
Visualizador de bytecode Android e Java
 thespeedx/tbomb
Este é um Bomber de SMS e Chamadas para Linux e Termux
 ahmyth/ahmyth-android-rat
Ferramenta de Administração Remota para Android
 hluwa/frida-dexdump
Uma ferramenta frida para despejar dex em memória para apoiar engenheiros de segurança analisando malware.
 google/nogotofail
Ferramenta de teste de segurança de tráfego de rede blackbox on-path
 google/enjarify
Traduz bytecode Dalvik (DEX/APK) para bytecode Java equivalente, permitindo que ferramentas de análise Java processem aplicativos Android com alta…
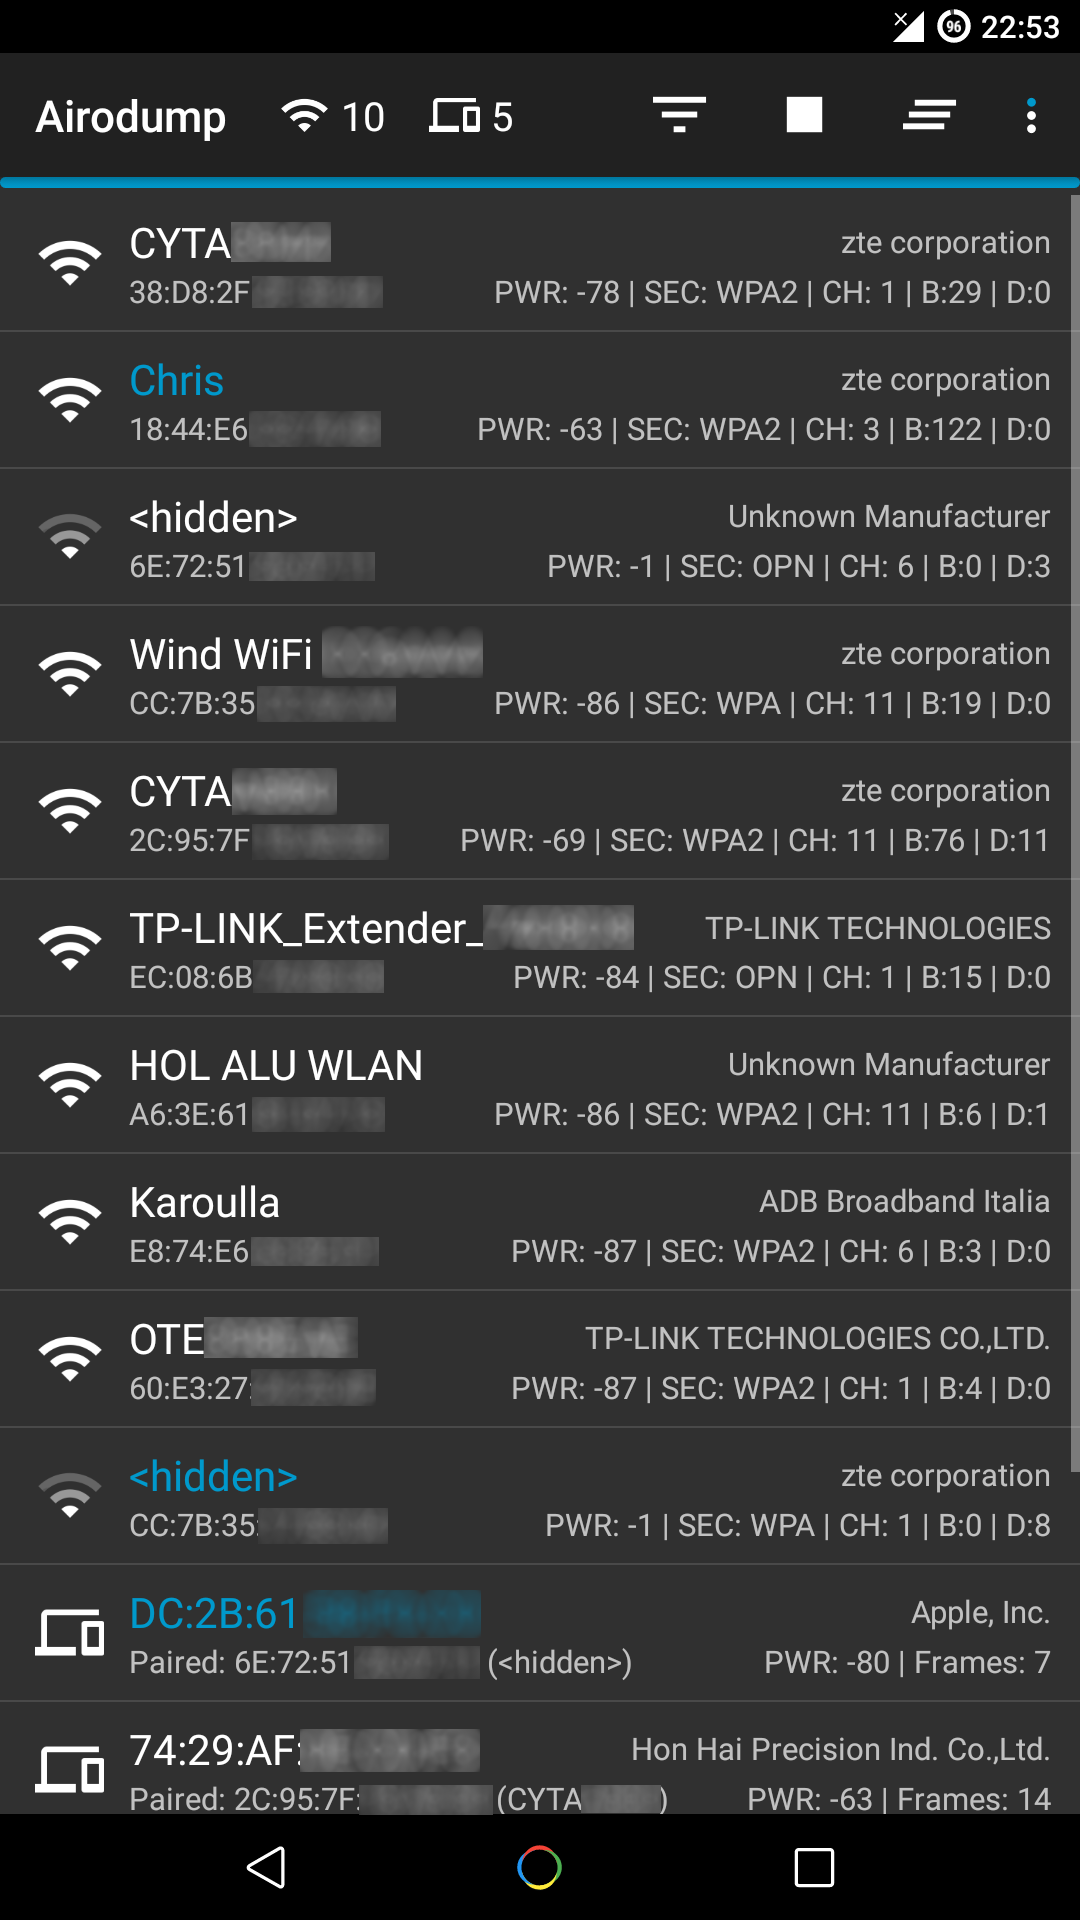 chrisk44/hijacker
Aircrack, Airodump, Aireplay, MDK3 e aplicativo GUI Reaver para Android
 trungnguyen1909/qemu-t8030
iPhone 11 emulado no QEMU
 sc1341/instagramosint
Uma Ferramenta de Inteligência de Código Aberto para Instagram - Archive











