
 #1
Ferramentas para avaliar, testar e explorar aplicações e dispositivos móveis (Android, iOS).
Recomendado pelo Kitploit

 pazhanivel07/system_bt_a10-r33_cve-2021-0474
# Código-fonte da pilha Bluetooth Fluoride do Android com foco em CVE-2021-0474, fornecendo uma base para pesquisa de vulnerabilidades e análise de…
 shaikusaf/system_bt_aosp10_r33_cve-2021-0435
Repositório da pilha Bluetooth do AOSP modificado para CVE-2021-0435, fornecendo uma versão corrigida ou vulnerável para análise e teste de…
 nanopathi/system_bt_aosp10_r33_cve-2021-0431
Código-fonte da pilha Bluetooth do Android (Fluoride) para AOSP 10 r33, especificamente relacionado à pesquisa e exploração da vulnerabilidade…
 shaikusaf/system_bt_aosp10_r33_cve-2020-0380
Stack Bluetooth AOSP (Fluoride) com um patch para CVE-2020-0380, permitindo análise e teste de vulnerabilidades Bluetooth no Android 10.
 shaikusaf/system_bt_aosp10_r33_cve-2021-0431
Android Bluetooth stack (Fluoride) com um patch específico para CVE-2021-0431, permitindo análise e teste de vulnerabilidades Bluetooth no AOSP 10.
 nanopathi/system_bt_aosp10_r33_cve-2021-0522
# Código-fonte da pilha Bluetooth do Android (system/bt), incluindo patch para a vulnerabilidade de escalonamento de privilégios CVE-2021-0522.
 iswaxan/jailedcement
Bootlooper simples para iOS usando CVE-2022-46689. Disfarçado como onlyfans.
 vincedes3/cve-2017-2368
CVE-2017-2368 Bug de travamento do aplicativo de mensagens VCF

 aseemjakhar/kcmd
Kankun Smart Socket Hijacker and Sniffer. O kankun smart socket e seu aplicativo móvel usam uma chave AES de 256 bits codificada de forma fixa para…
 edwins907/cve-2024-45352
vulnerabilidade na Xiaomi (CVE-2024-45352)
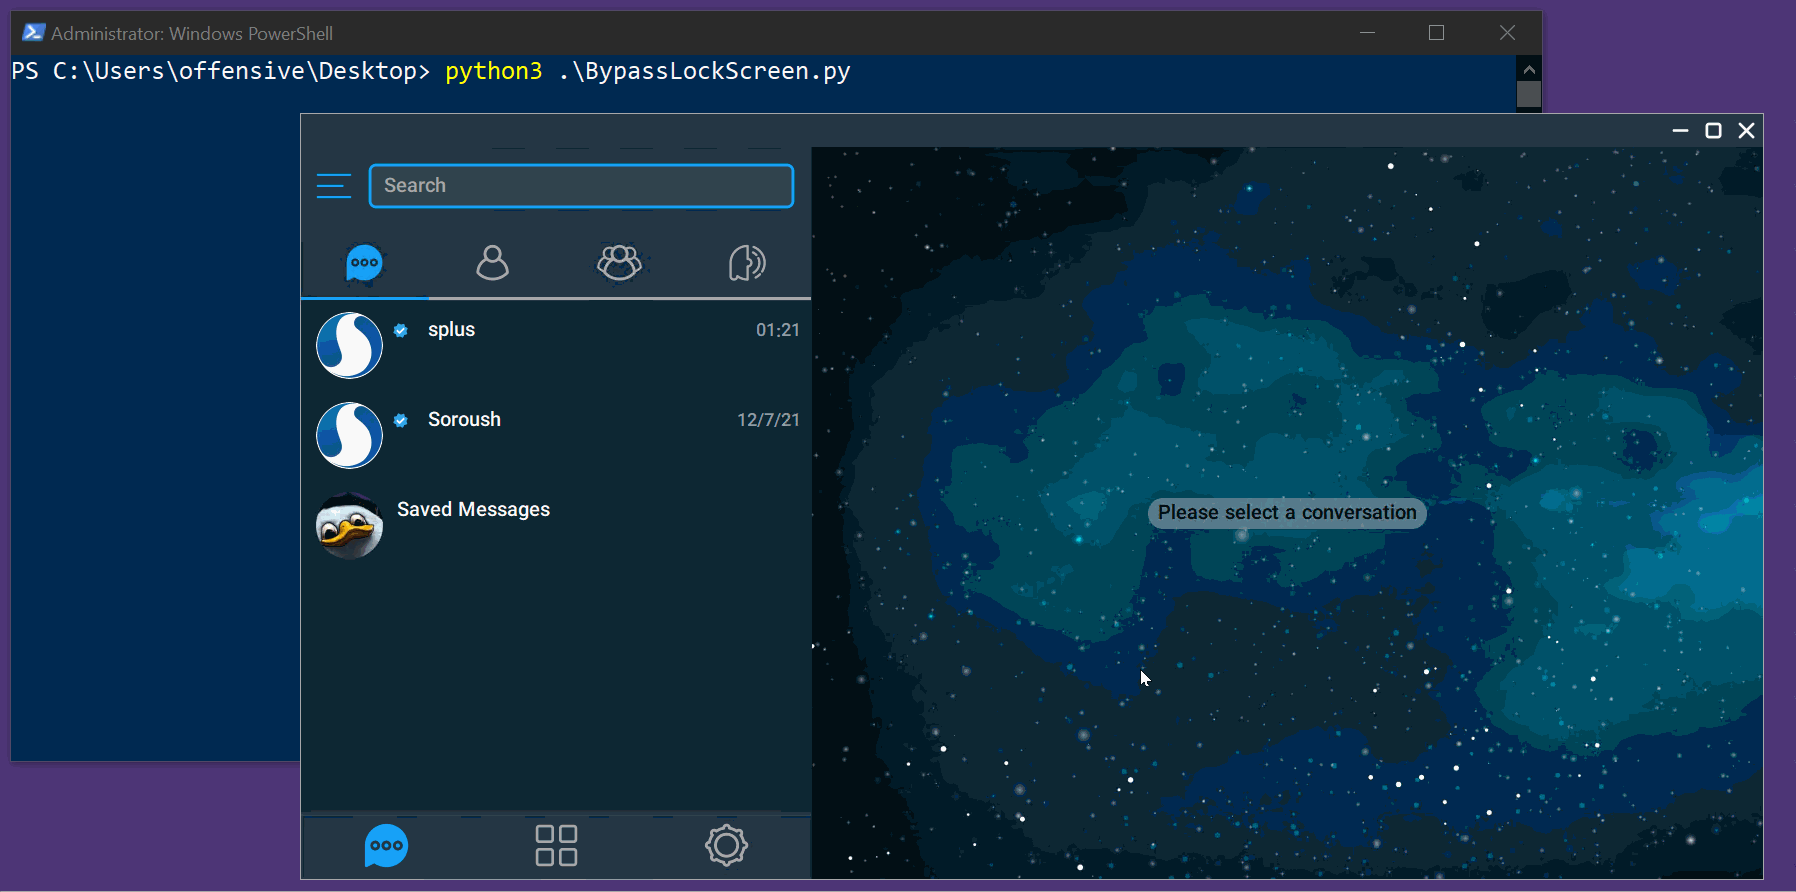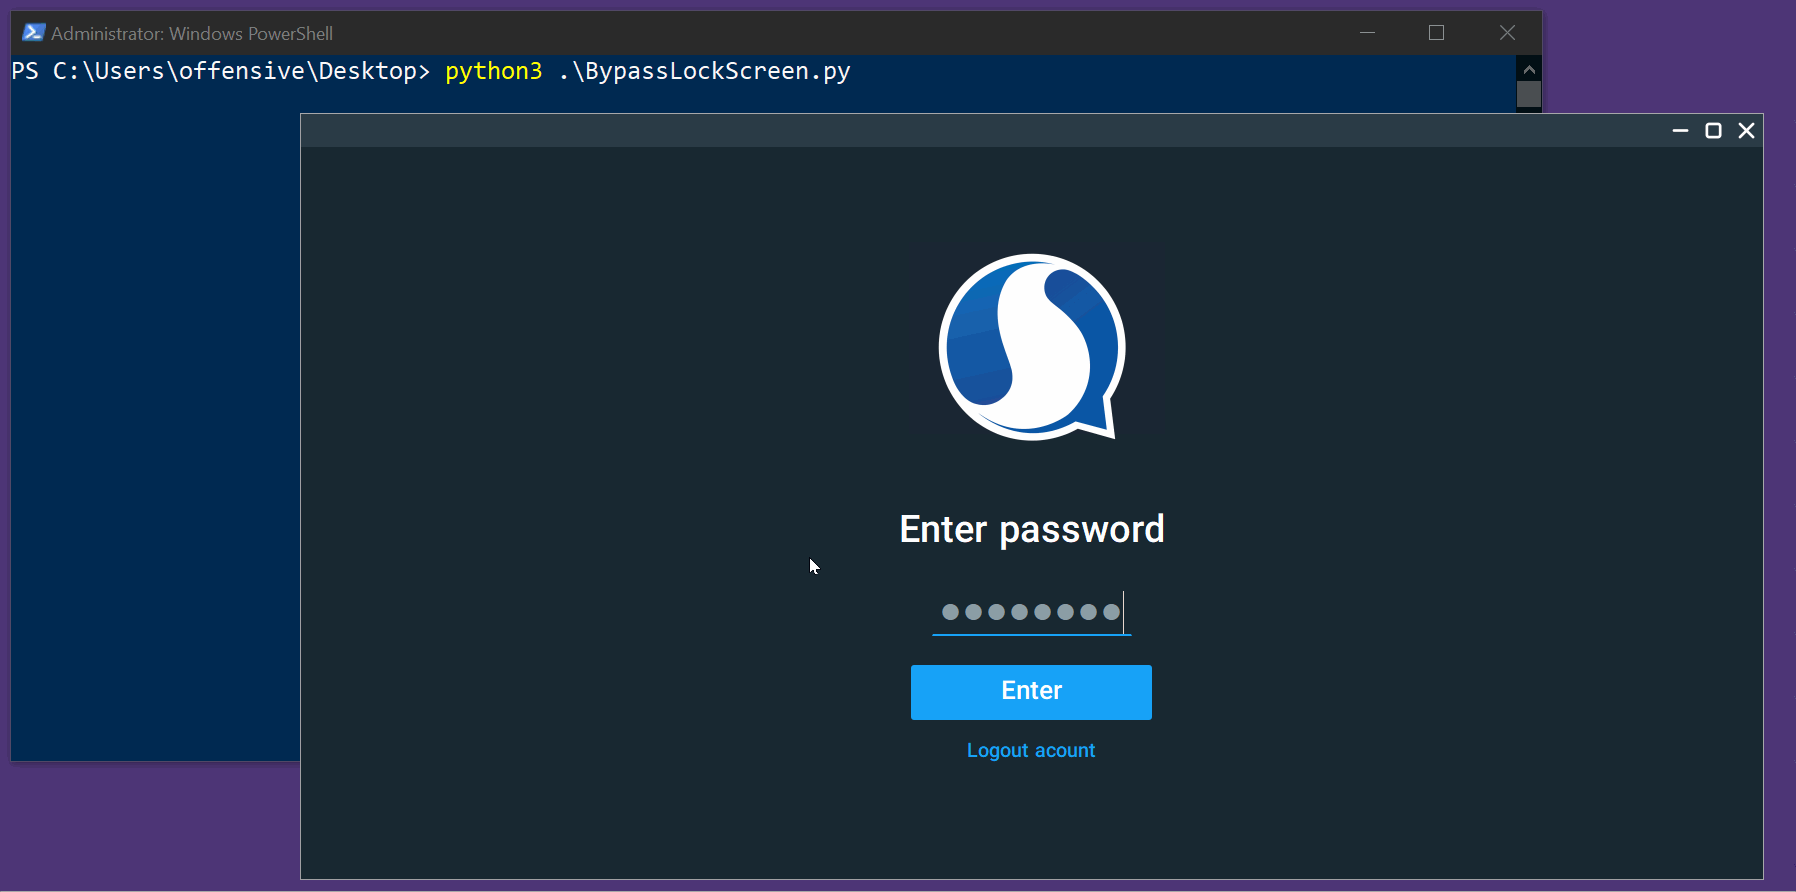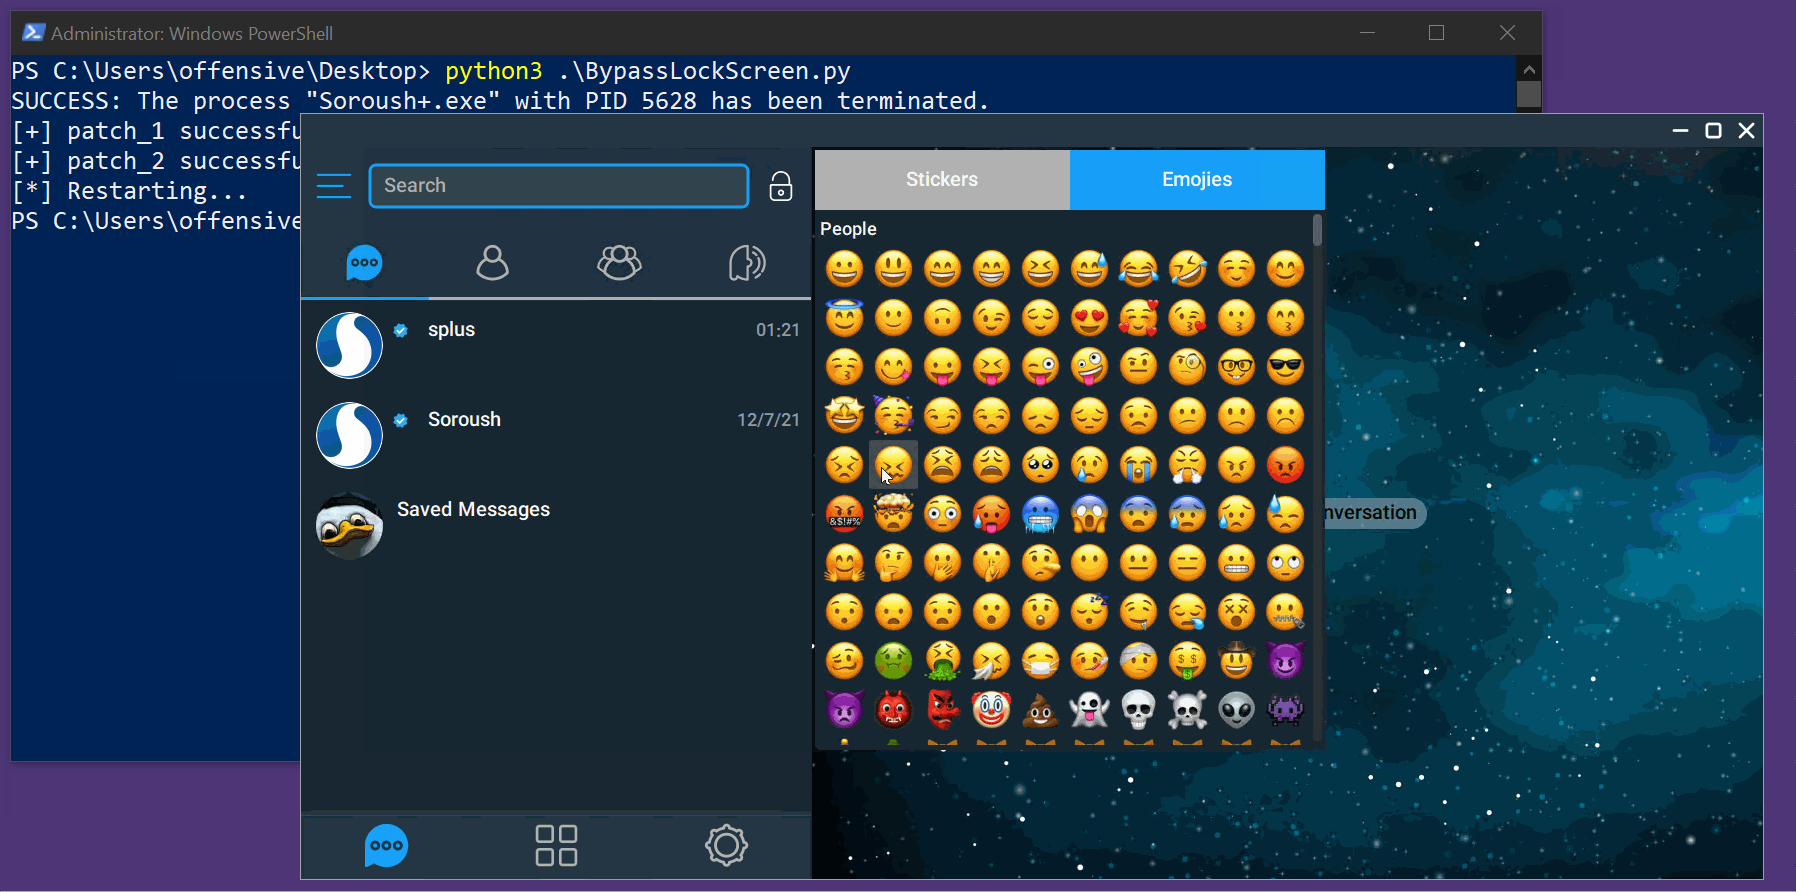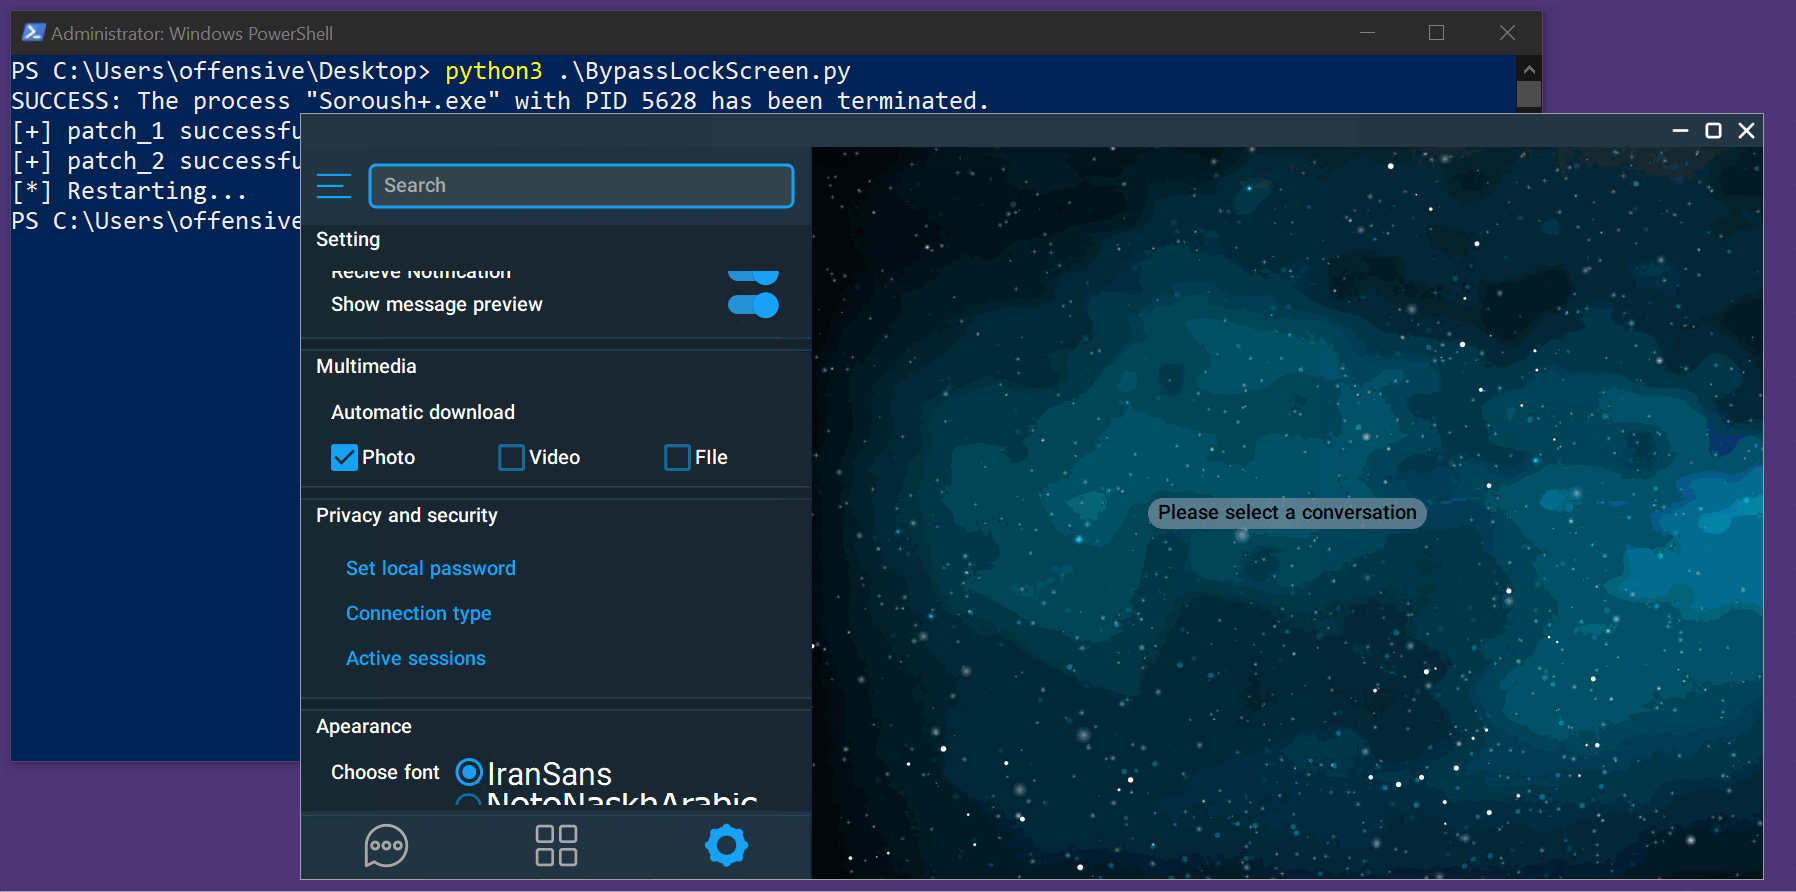 scopion/cve-2022-26629
PoC exploit para CVE-2022-26629: contorna a tela de bloqueio no SoroushPlus+ Messenger 1.0.30 através de controle de acesso inadequado. Inclui um…
 pazhanivel07/system_bt_a10_r33_cve-2021-0474
Android Bluetooth stack (Fluoride) com um patch específico para CVE-2021-0474, fornecendo código-fonte para compilar e testar o componente Bluetooth…
 mazx0p/cve-2014-8609-poc
vulnerabilidade pendingintent
 sumeetit/cve-2022-20607
No firmware celular Pixel, há uma possível escrita fora dos limites devido a uma verificação de limites ausente. Isso pode levar à execução remota de…
 abrarkhan/g3_frameworks_av_cve-2024-0023
Prova de conceito de exploit para CVE-2024-0023 no frameworks/av do Android, implementado em C++ para demonstrar a vulnerabilidade do framework de…

 yashubitra/mobile-intrusion-detection-system
Autoencoder profundo não supervisionado que sinaliza tráfego móvel anômalo: mais de 25.000 fluxos HTTP/HTTPS interceptados de um dispositivo iOS real…
 shinycolumn/cve-2025-50944
Validação incorreta da cadeia de certificados no aplicativo Android EagleEyes Lite
 shaikusaf/frameworks_base_aosp10_r33_cve-2021-0334
# Repositório base do framework Android para AOSP 10 R33, modificado para abordar a CVE-2021-0334, com foco em análise e exploração de…








