
 #1
Ferramentas para avaliar, testar e explorar aplicações e dispositivos móveis (Android, iOS).
Recomendado pelo Kitploit

 agg23/cve-2024-31317
Discussão detalhada sobre a vulnerabilidade do Zygote CVE-2024-31317
 alwentiu/covidsafe-cve-2020-12856
Uma vulnerabilidade relacionada a Bluetooth em alguns aplicativos de rastreamento de contatos
 0xjohnnydev/cve-2026-28992-iohidfamily-fastpathuserclient-race-conditions
UAF e panic do coprocessador AOP no IOHIDEventServiceFastPathUserClient. Sem entitlements, acessível a partir do sandbox de aplicativos.
 vichhka-git/magisk-renef
Módulo Magisk que empacota automaticamente o renef_server (instrumentação dinâmica para Android)
 yogehi/cve-2024-4406-xiaomi13pro-exploit-files
Arquivos relacionados ao exploit do Pwn2Own Toronto 2023 contra o Xiaomi 13 Pro.
 advancedhacker101/android-c-sharp-rat-server
Este é um plugin para o servidor R.A.T em c# que fornece extensão para sistemas telefónicos baseados em Android.
 abbbe/sslcaudit
Ferramenta automatizada de teste de segurança de clientes SSL/TLS para detecção de vulnerabilidades MITM em thick clients, aplicativos móveis e…
 vvirei333/abrake27
iOS 27 kernelcache RE: mapa de despacho do SEP, diff do AMFI, fluxo de trabalho no Ghidra.
 stuxctf/mhf
Mobile Helper Framework (mhf) é uma ferramenta que automatiza o processo de identificação do framework/tecnologia usado para criar uma aplicação…
 tamirzb/cve-2019-14040
Código PoC para CVE-2019-14040
 scramblr/rf-chaos
RF CHAOS é um aplicativo Android projetado para causar caos por meio de todos os adaptadores de RF possíveis - Aproveite!
 cipher-attack/chimera
Injetor de payload e emulador HID para Android similar ao Hak5 e rubber ducky
 isec-tugraz/file-notification-attacks
Artefatos de pesquisa para ataques de canal lateral de notificação de arquivos no Linux, Windows e macOS, demonstrando vazamento de inotify/FSEvents,…
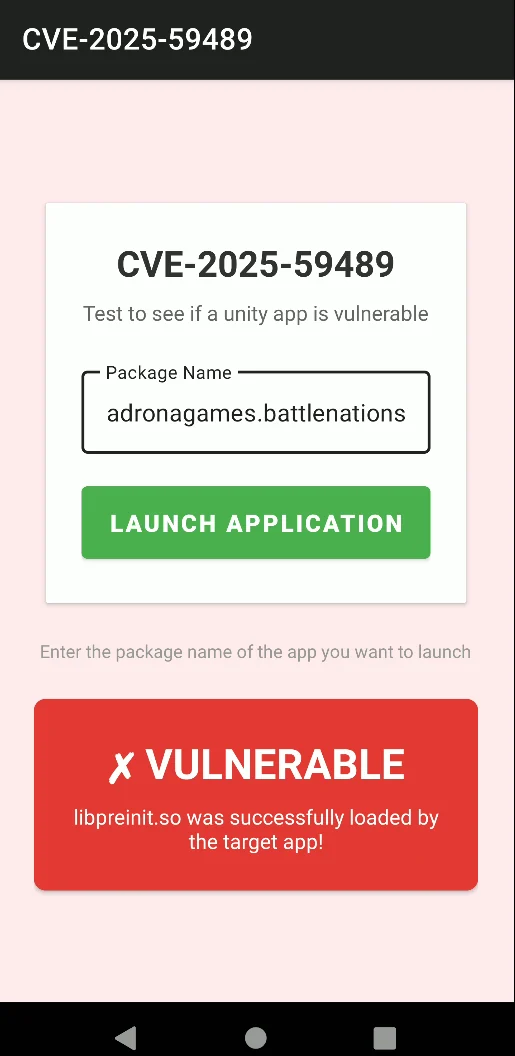 githubkillsmyopsec/cve-2025-59489-poc
Prova de Conceito para CVE-2025-59489. Afeta jogos Unity executados em Android.
 feliam/cve-2014-4378
Análise de exploit para CVE-2014-4378: divulgação de informações no Apple CoreGraphics via PDF malicioso, permitindo vazamento do layout de memória e…
 k-o-n-t-o-r/ghostlock-sabrina
CVE-2026-43499 exploit de root GhostLock para Chromecast com Google TV (sabrina)
 nccgroup/dapr
Plataforma de ataque a drivers para Linux
 tc4dy/cve-2026-0073-poc-exploit
Exploit de bypass de autenticação zero-click para Android ADB Wireless Debugging (CVE-2026-0073). Fornece shell interativo, execução de comandos e…








