
 #1
Ferramentas e metodologias multiplataforma para testes de segurança abrangentes de aplicações móveis.
Recomendado pelo Kitploit
 anonymous941/zygote-injection-toolkit
Uma utilidade de linha de comando para explorar a injeção Android Zygote (CVE-2024-31317)
 scs-labrat/android_autorooter
Exfiltrar dados sensíveis de usuário de aplicativos no Android 12 e 13 usando a vulnerabilidade CVE-2024-0044 remotamente
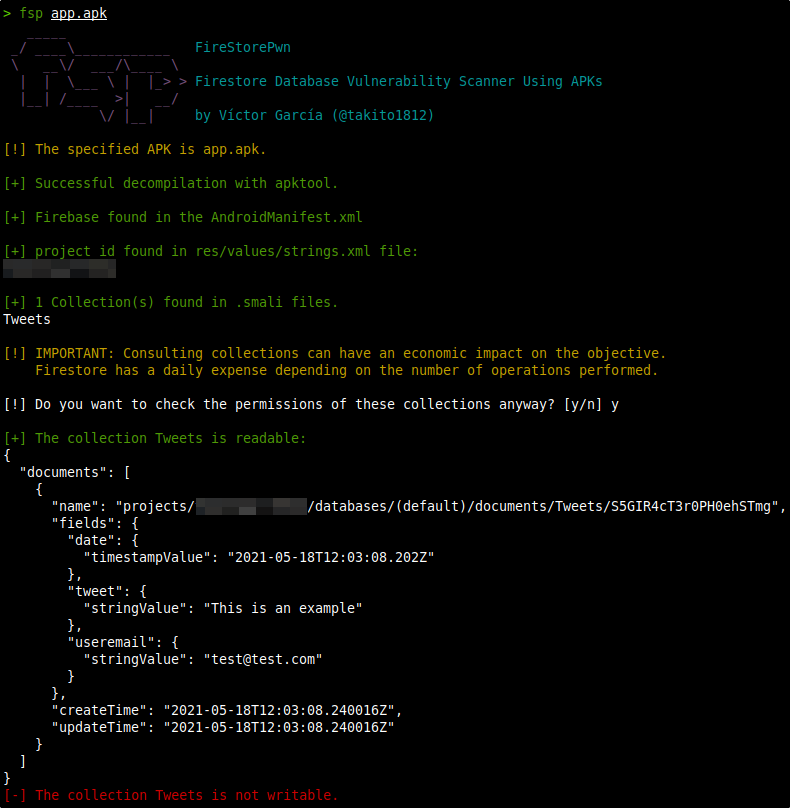 takito1812/firestorepwn
fsp - Scanner de Vulnerabilidades do Firestore Database Usando APKs
 quarkslab/android-hardware-attestation-demo
Uma demonstração de Atestação de Hardware Android
 danieldev23/frida-ssl-bypass
Kit de ferramentas Frida que contorna o pinning de certificados SSL/TLS em aplicações Android, fazendo hooking nas camadas Java TrustManager, OkHttp,…
 bronils/aotopsy
Analisador estático para snapshots AOT de Flutter/Dart — recupera nomes de funções, hierarquias de classes, grafos de chamadas e sinais…
 canyie/cve-2024-23700
PoC para CVE-2024-23700, escalonamento de privilégio silencioso no Android que permite ler/escrever contatos, SMS, calendário, registro de chamadas e…
 a23bc/op13-cve-2026-64560
Exploit de kernel Android específico para dispositivo para CVE-2026-64560 em builds do OnePlus 13, fornecendo root temporário via shell ADB com…
 stuxctf/mhf
Mobile Helper Framework (mhf) é uma ferramenta que automatiza o processo de identificação do framework/tecnologia usado para criar uma aplicação…
 michalbednarski/organizertransaction
PoC para CVE-2021-39749, permitindo iniciar Activity arbitrária no Android 12L Beta
 traitimtrongvag/android-imgui-template
Um projeto completo de template de menu ImGui para Android.
 reverserid/jurig
um agente de IA totalmente autônomo para engenharia reversa
 zinja-coder/damn-vulnerable-android-components
Uma aplicação Android intencionalmente vulnerável para demonstrar várias vulnerabilidades que surgem em Componentes Android.
 1ndevelopment/ghostlock-s26
GhostLock (CVE-2026-43499) app for the Galaxy S26 series
 xcodeon1/ipa-scope
Ferramenta de análise estática para aplicativos iOS que extrai links, chaves de API, subdomínios, informações binárias, bibliotecas vinculadas e…
 stuxctf/slythestx
Ferramenta de auditoria de segurança de aplicativos móveis focada em automatizar a análise SAST, identificar as tecnologias subjacentes (React…
 qingle009/opace6-cve-2026-64560
Ferramenta de root temporário para OnePlus Ace 6 (CVE-2026-64560) - porta verificada no dispositivo com endereço bootidParent corrigido
 b4sith-sec/gu3ssweak
Aplicativo Android deliberadamente vulnerável para pesquisa de segurança móvel e prática de bug bounty - OWASP Mobile Top 10








