
 #1
Laboratórios, ambientes práticos e desafios reproduzíveis para prática autorizada e segura de cibersegurança.
Recomendado pelo Kitploit

 u1tr0nex/cve-2026-40072-ssrf-lab
Laboratório prático para CVE-2026-40072 — vulnerabilidade SSRF em web3.py via CCIP Read (EIP-3668)
 taisa456/network-security-snort
Laboratório Snort 3 IDS → IPS no Kali. Regras de detecção personalizadas + aplicação de iptables contra reconhecimento ICMP, varreduras SYN do Nmap,…
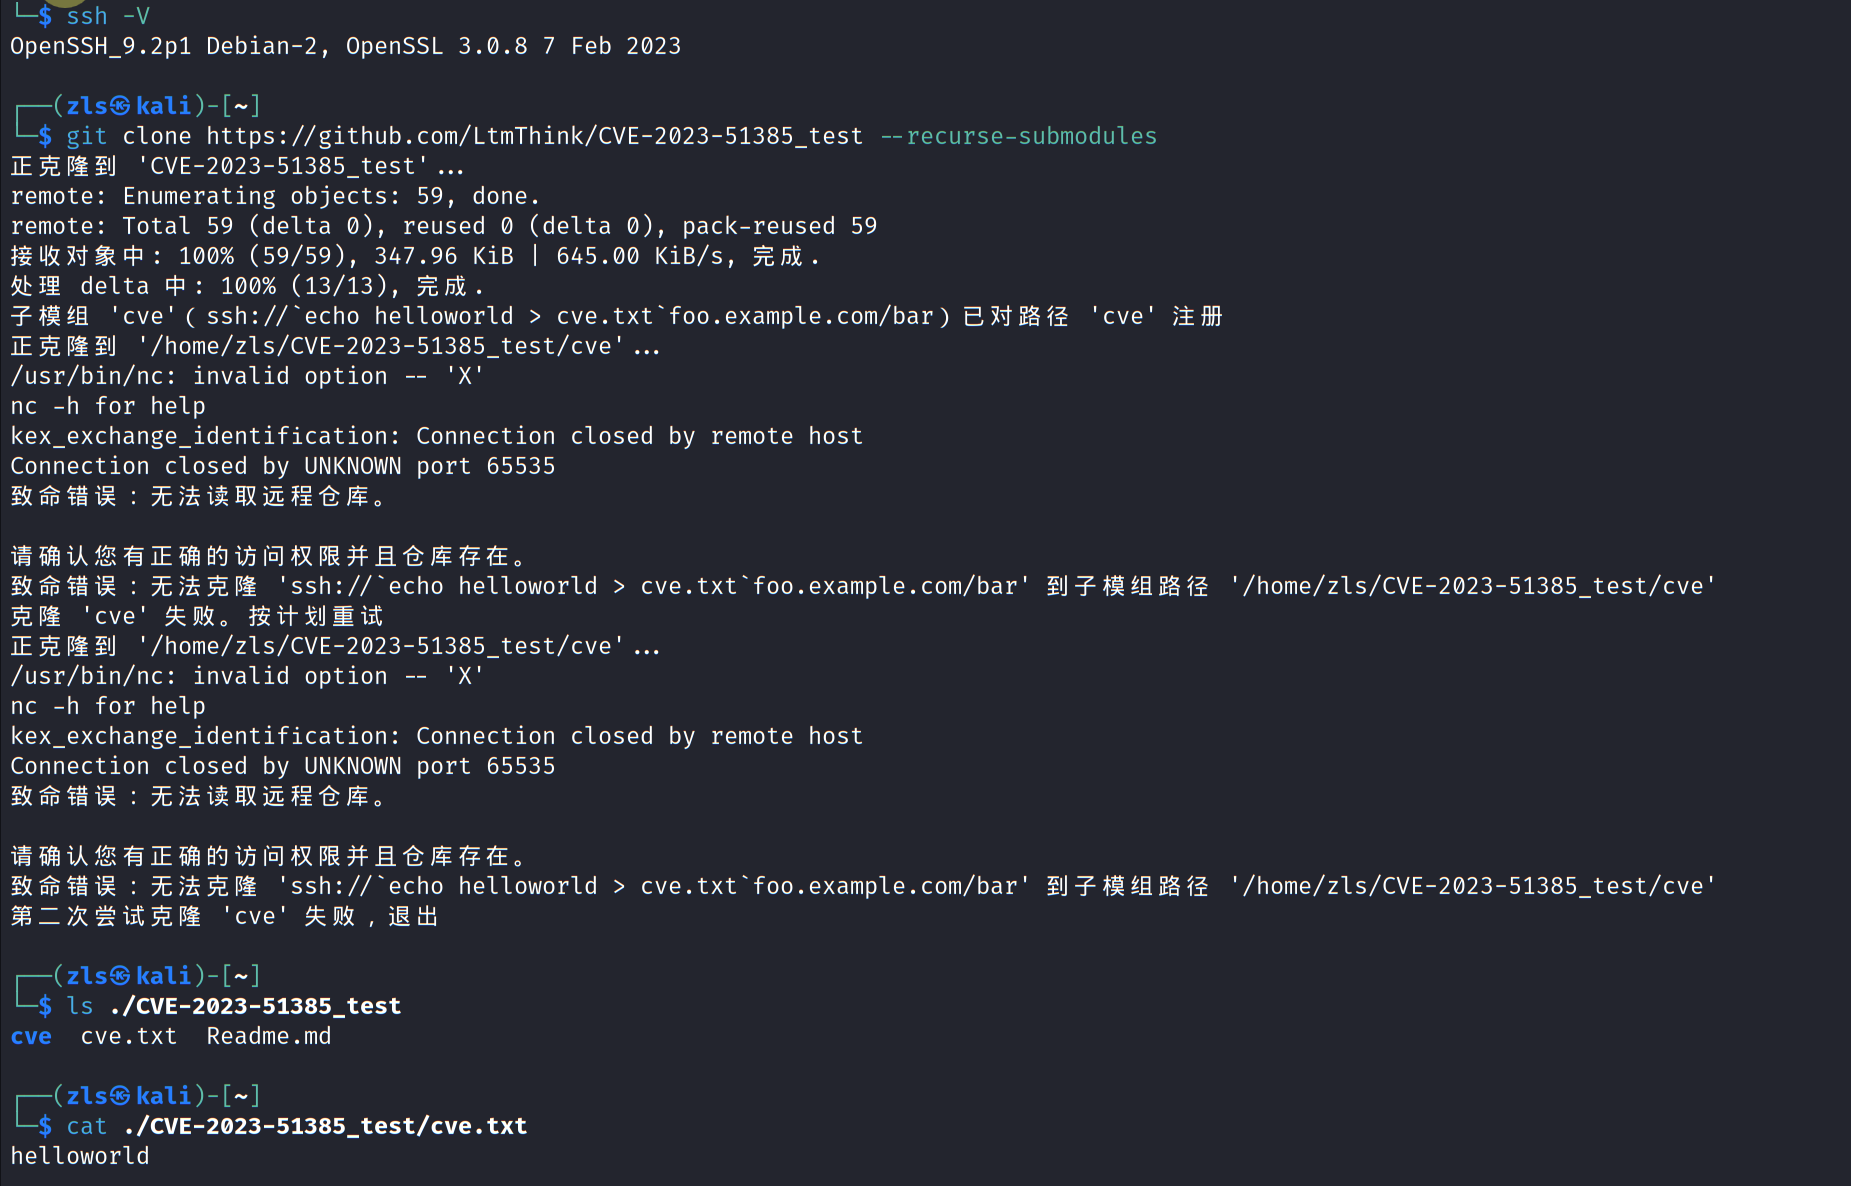 lsp1025923/cve-2023-51385
Laboratório de reprodução para CVE-2023-51385: injeção de comandos no OpenSSH ProxyCommand através de URLs maliciosas de submódulos git. Guia passo a…
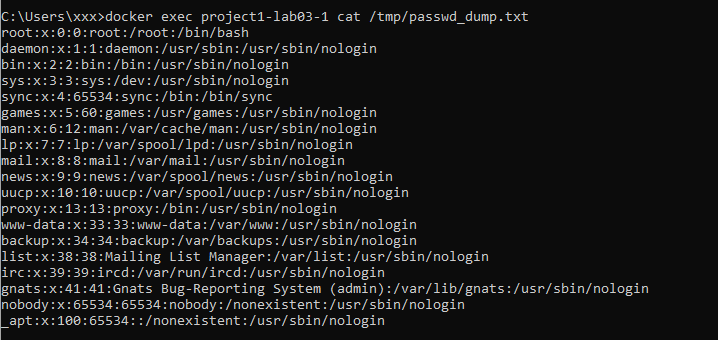 dungsocool/cve-2017-11610
Writeup de exploração passo a passo para CVE-2017-11610 (Supervisord XML-RPC RCE) com análise de superfície de ataque, descoberta de travessia de…
 rootdirective-sec/cve-2026-44338-lab
Laboratório baseado em Docker demonstrando bypass de autenticação CVE-2026-44338 na API Flask legada do PraisonAI. Inclui serviços vulneráveis e…
 rootdirective-sec/cve-2026-34234-lab
Laboratório Docker local demonstrando a CVE-2026-34234 RCE não autenticada no instalador web do CtrlPanel. Inclui contêineres vulneráveis e…
 vasilysaint/cve-2025-24893
Exploit estilo OSCP do CVE-2025-24893 para Linux XWiki
 facundomfernandez/pentesting-obioba
Pentesting caixa preta: Shellshock (CVE-2014-6271) + Log4Shell (CVE-2021-44228). Escalada para root. Relatório executivo e técnico
 h-gunp/cve-2023-25813-test
Implementação de vulnerabilidade de injeção SQL no Sequelize
 benmevic/cve-2025-22457
Aplicativo de demonstração da vulnerabilidade cve-2025-22457 que fiz para a apresentação semanal da equipe Altay
 pssec-io/cve-2026-48907
POC para CVE-2026-48907
 ivoalbacete/kali-metasploitable
Escaneamento de vulnerabilidades, análise de tráfego com Wireshark e exploração controlada do CVE-2011-2523 (vsftpd 2.3.4) em ambiente de rede segura.
 indiquarks/vsftpd-cve-2011-2523-lab
Laboratrio de Teste de Penetrao explorando backdoor do VSFTPD 2.3.4 via Metasploit Framework
 heventafese/penetration-testing-walkthrough-hacksudo-thor
Teste de penetração black-box contra HackSudo Thor: CVE-2014-6271 Shellshock RCE através do Apache mod_cgi, encadeado com configuração incorreta do…
 rootdirective-sec/cve-2026-56011-lab
Laboratório baseado em Docker para reproduzir e validar CVE-2026-56011, uma vulnerabilidade XSS não autenticada no MapPress Maps for WordPress, com…
 mishaqdev/cve-2010-2075-analysis
Relatório técnico e de teste de penetração para CVE-2010-2075, demonstrando exploração e remediação de backdoor no UnrealIRCd.
 atlasvector/dirty-frag-cve-2026-43284
Exercício de detecção em laboratório para DirtyFrag (CVE-2026-43284) - escalada de privilégio no kernel do Linux via corrupção do cache de página…
 jayhutajulu1/cve-2026-43494-pintheft-poc
Prova de conceito para CVE-2026-43494 (PinTheft): LPE no Linux via bug de refcount zerocopy do RDS + buffers fixos do io_uring → substituição do…








