
 #1
Laboratórios, ambientes práticos e desafios reproduzíveis para prática autorizada e segura de cibersegurança.
Recomendado pelo Kitploit

 me2nuk/cve-2022-22963
Aplicação Vulnerável Spring Cloud Function / CVE-2022-22963
 videnlabs/cve-2022-22828
Análise da CVE-2022-22828
 rootdirective-sec/cve-2025-11262-lab
Laboratório Docker para reproduzir o CVE-2025-11262, um XSS cego armazenado não autenticado no plugin Link Whisper Free para WordPress. Inclui alvos…
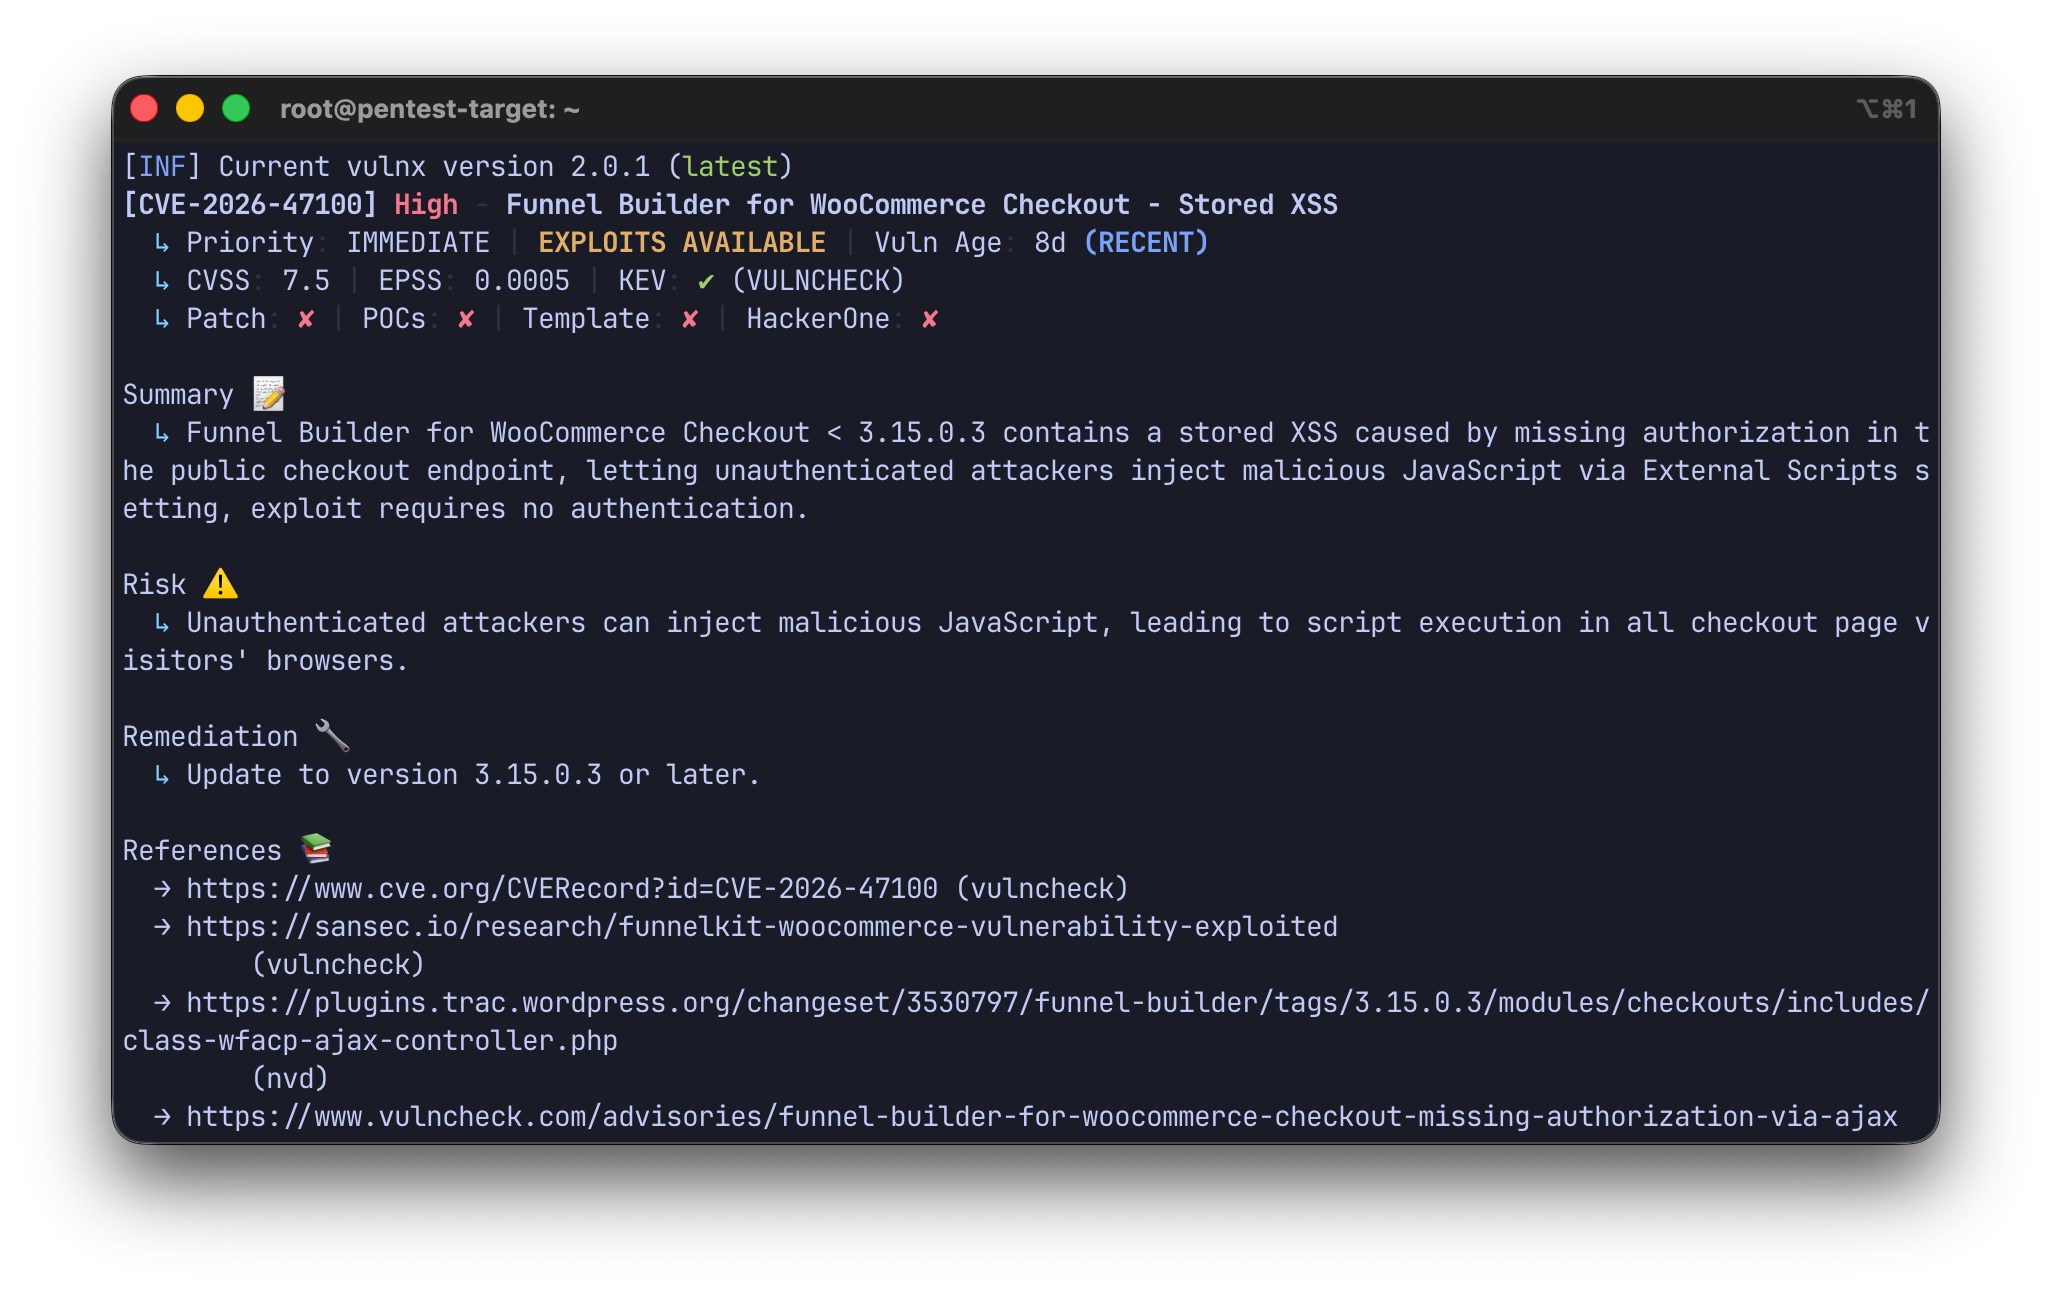 rootdirective-sec/cve-2026-47100-analysis-lab
Laboratório Docker local para reproduzir a CVE-2026-47100, um XSS armazenado não autenticado no FunnelKit for WooCommerce. Inclui scripts de PoC para…
 mrchucu1/cve-2022-0847-docker
Exploit Docker
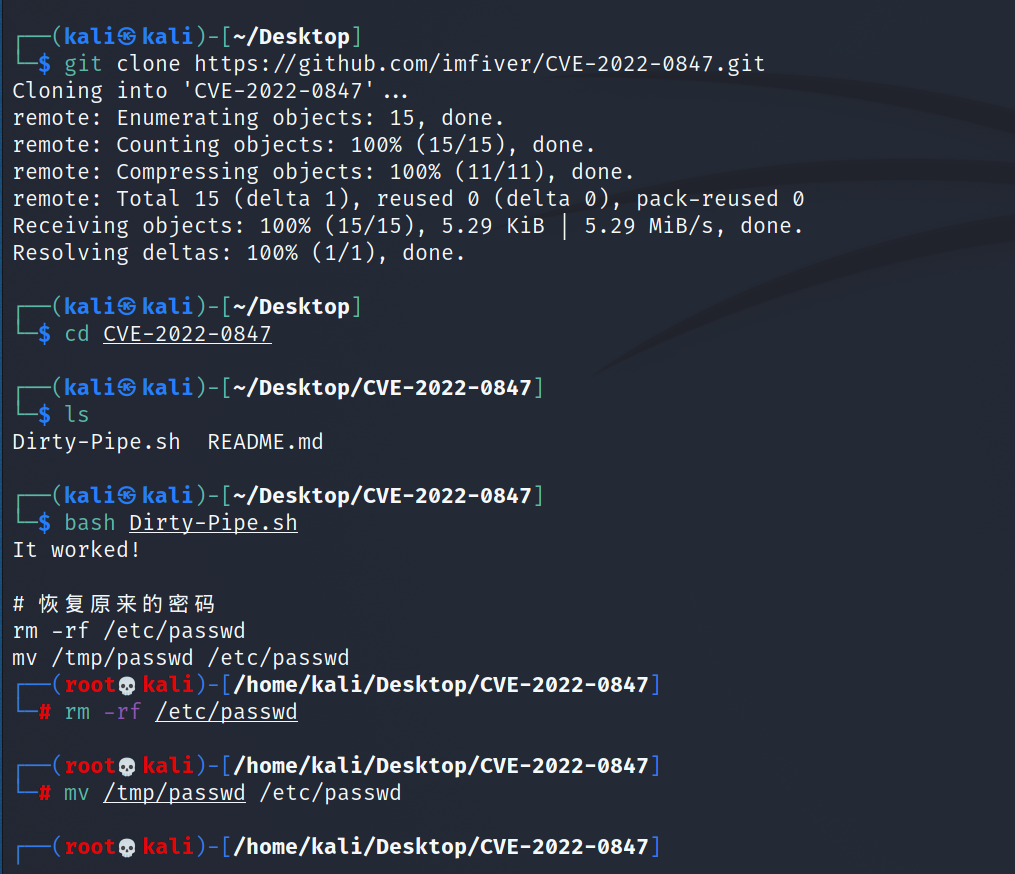 puckiestyle/cve-2022-0847
Prova de conceito de exploit para CVE-2022-0847 (Dirty Pipe) direcionado às versões 5.8–5.15 do kernel Linux. Fornece configuração do ambiente de…
 netw0rk7/cve-2022-0543-home-lab
CVE-2022-0543 - Laboratório caseiro da vulnerabilidade RCE do Redis para treinamento em Red Teaming e Testes de Penetração com apenas um DOCKER
 prabeershakya/cve-2022-0185-poc
Prova de conceito de exploit para CVE-2022-0185, um estouro de buffer no heap do kernel Linux que possibilita escalonamento local de privilégios e…
 sandesh9978/cve-2022-0185-analysis-and-exploit
Pesquisa e prova de conceito para a vulnerabilidade de estouro de heap no kernel Linux CVE-2022-0185.
 nagendrapittu/cve-2021-521-exploit
Lab Exploit (CVE-2021-521): O aplicativo usa reflexão Java para acessar componentes do sistema Android, recuperando uma lista de todos os aplicativos…
 salimelh94/web-penetration-test
Explorando vulnerabilidades do WordPress (CVE-2025-34077), bypass de autenticação via injeção de cookie e escalonamento de privilégios para root.…
 x1ongsec/cve-2021-44228-log4j-jndi
CVE-2021-44228 Ambiente de Reprodução de Vulnerabilidade CVE-2021-44228 Ambiente de Reprodução de Vulnerabilidade
 securenetexpert/cve-2024-21413-moniker-link-writeup
Artigo técnico sobre CVE-2024-21413 (vulnerabilidade Moniker Link)
 kadantte/cve-2021-44228-poc
Aplicativo de exemplo log4shell (CVE-2021-44228)
 uint0/cve-2021-44228-helpers
Ferramentas auxiliares, aplicações vulneráveis e exemplos de exploração para CVE-2021-44228 (Log4Shell). Inclui servidor de exfiltração LDAP, exploit…
 qw3rtyou/cve-2021-44228_dockernize
Ambiente de laboratório dockerizado para praticar com segurança a exploração da CVE-2021-44228 (Log4Shell). Inclui servidor LDAP atacante e aplicação…
 dicanio/cve-2021-44228-docker-example
Demonstração baseada em Docker da exploração do CVE-2021-44228 (Log4Shell), apresentando um servidor Java vulnerável, um servidor LDAP malicioso e…
 roticagas/cve-2021-44228-demo
Projeto de demonstração para testar e comprovar o exploit de dia zero Log4Shell (CVE-2021-44228), incluindo verificação de dependências vulneráveis e…








