
 #1
Laboratórios, ambientes práticos e desafios reproduzíveis para prática autorizada e segura de cibersegurança.
Recomendado pelo Kitploit

 nulltrace1336/php-cgi-argument-injection-exploit
Neste vídeo, a exploração de injeção de argumentos PHP CGI (CVE-2012-1823) no servidor Metasploitable 2 é realizada usando Kali Linux e Metasploit.
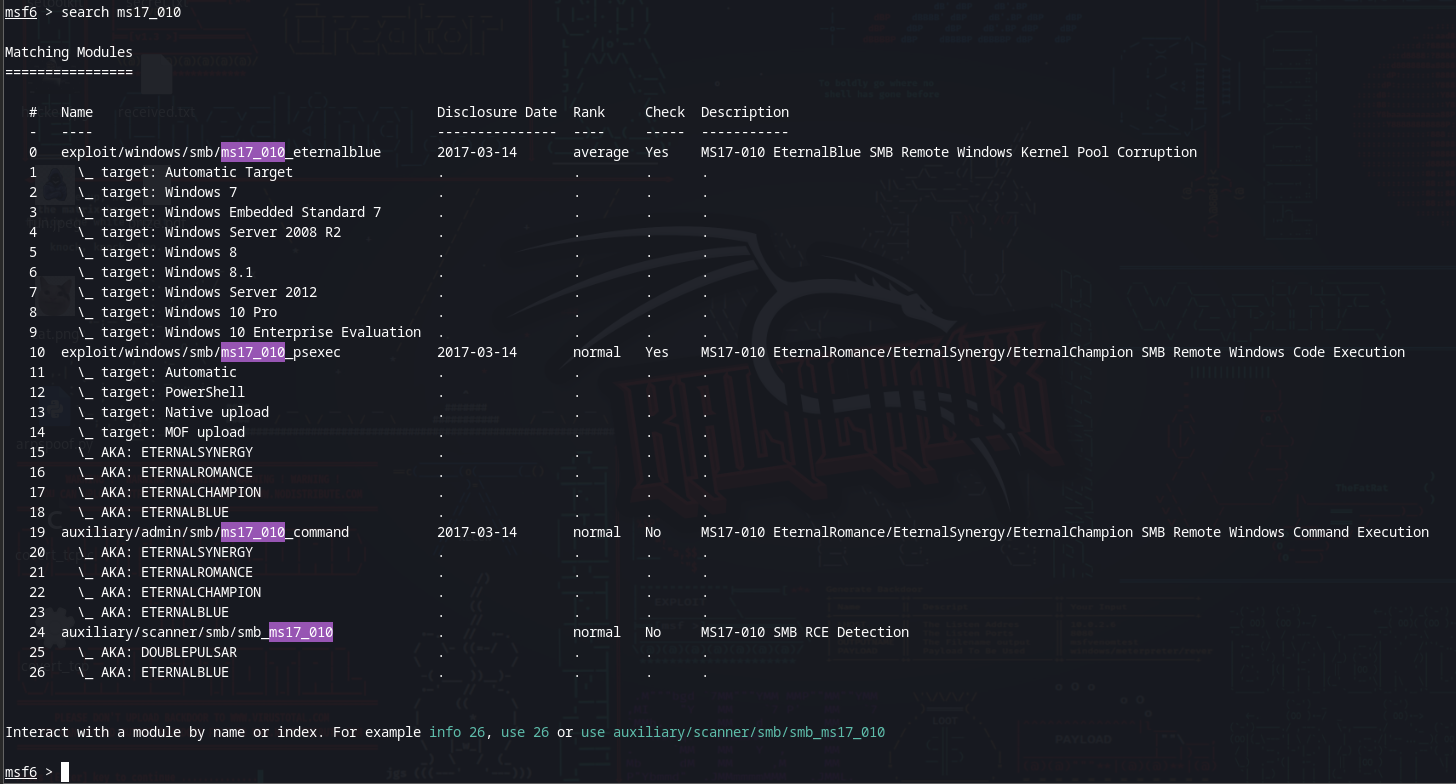 luckyman2907/smb-protocol-vulnerability_cve-2017-0144
Guia de laboratório passo a passo demonstrando a exploração do EternalBlue (CVE-2017-0144) contra o protocolo SMB do Windows 7 usando Metasploit,…
 corelight/redxor
Detecção de C2 RedXOR de malware Linux - demonstração
 cappricio-securities/camjacking-templates
camjacking templates
 bishopfox/cloudfoxable
Crie seu próprio playground de testes de penetração AWS vulnerável por design.
 bishopfox/otto-support
Uma implementação de um servidor MCP vulnerável usando mcp-go
 eqstlab/cve-2026-33937
Vulnerabilidade de Execução Remota de Código por Injeção de AST no Handlebars.js
 horkimhab/cve-wazuh
Um agente inscrito pode contrabandear operações _bulk arbitrárias do OpenSearch via DataValue.index. GHSA-ff9g-85jq-r3g3. Rascunho

 tr3m0x/cve-2021-41773
PoC e análise do CVE-2021-41773
 andree554/cve-2022-24903-heap-based-buffer-overflow-hand-on-lab
CVE-2022-24903 Estouro de buffer baseado em heap
 mr-xn/cve-2026-8054
Injeção de SQL pré-autenticação no dotCMS
 khalilu020/offensive-security-adversary-emulation
Simulou um ataque do mundo real (CVE-2011-2523) contra um host vulnerável e, em seguida, fez uma verificação cruzada da cobertura de detecção com um…
 horkimhab/cve-2026-33718
Exploit de prova de conceito para CVE-2026-33718 demonstrando injeção de comandos no Git Diff Handler do OpenHands. Recurso educacional para pesquisa…
 horkimhab/cve-2026-60004
CVE-2026-60004
 yashmahajan10/llm-differential-privacy-gateway
Noisegate: um gateway de privacidade diferencial que permite a um agente LLM não confiável consultar dados sensíveis via MCP (Model Context…
 horkimhab/cve-2026-59726
CVE-2026-59726 - Rascunho ou Pendência
 alihzsec/cve-2024-28000
Laboratório prático de exploit para CVE-2024-28000 — escalonamento de privilégios não autenticado no LiteSpeed Cache (plugin WordPress, <=6.3.0.1).…








