
 #1
Laboratórios, ambientes práticos e desafios reproduzíveis para prática autorizada e segura de cibersegurança.
Recomendado pelo Kitploit

 muhammedkayag/cve-2025-32463
Prova de conceito demonstrando uma escalada local de privilégios no sudo (CVE-2025-32463) por meio da manipulação da configuração do chroot,…
 leonjza/inetutils-telnetd-auth-bypass
Um pequeno laboratório docker para brincar com o cve-2026-24061, o bypass de autenticação do inetutils-telnetd.
 lastvocher/redis-cve-2025-49844
Ambiente de laboratório educacional com um exploit de prova de conceito para CVE-2025-49844 (RediShell), um use-after-free crítico no interpretador…
 kanitan/log4j2-web-vulnerable
Um aplicativo web vulnerável para teste de exploração de RCE no log4j2 (CVE-2021-44228).
 k0nnect/cve-2026-21440-writeup-poc
poc e writeup para cve-2026-21440: uma vulnerabilidade crítica de path traversal no @adonisjs/bodyparser que permite escrita arbitrária de arquivos
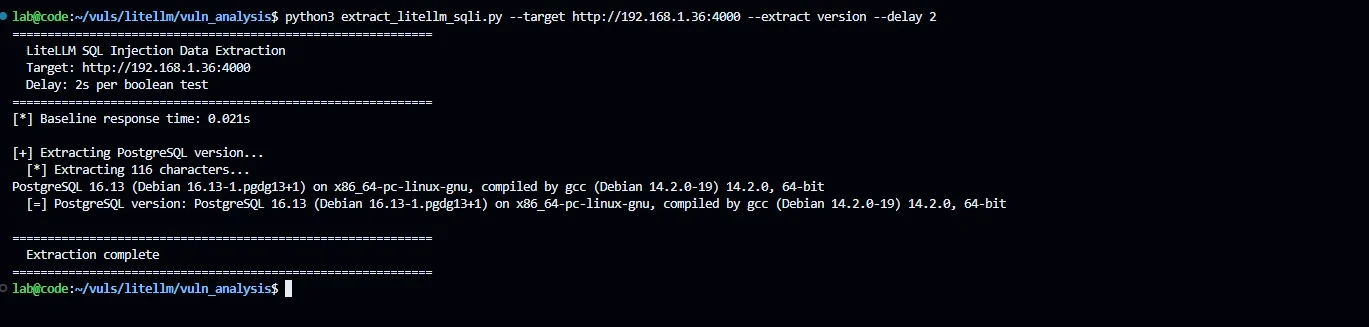 imjdl/cve-2026-42208_lab
Ambiente de reprodução para uma injeção SQL crítica na autenticação de chave de API do LiteLLM Proxy, com PoC cego baseado em tempo e configuração…
 gavz/cve-2026-21509-poc
PoC educacional que gera um DOCX inofensivo com artefatos OLE fictícios para testar a visibilidade de EDR/AV, regras ASR e análise em sandbox para…
 dinosn/pack2theroot-lab
# Laboratório Docker estilo CTF para CVE-2026-41651 (Pack2TheRoot): escalonamento local de privilégios via PackageKit permissive-polkit
 dinosn/ghost-cve-2026-26980
CVE-2026-26980 — Laboratório de Injeção SQL na Content API do Ghost CMS (SQLi cego não autenticado via ordenação do filtro slug)
 carlosalbertotuma/cve-2026-2058-poc
Prova de conceito de exploit para CVE-2026-2058, uma injeção de SQL no CloudClassroom PHP Project, com enumeração automatizada de banco de dados e…
 bvabhishek/cve-2026-3288-lab
# Laboratório vulnerável baseado em Docker para CVE-2026-3288 NGINX Ingress configuration injection, com scripts de exploração, monitoramento de…
 baph00met/cve-2026-41651
Prova de conceito de exploit para CVE-2026-41651, uma escalada local de privilégios TOCTOU no PackageKit, com análise técnica, lógica de detecção e…
 av4nth1ka/jinjava-cve-2026-25526-poc
Harness de exploração passo a passo e prova de conceito para CVE-2026-25526 no Jinjava, demonstrando leitura de arquivos, criação de arquivos e…
 androidteacher/cve-2026-24061-poc-telnetd
Prova de conceito de exploit para CVE-2026-24061, uma escalada de privilégios remota para root sem autenticação no inetutils-telnetd por meio da…
 amusedx/cve-2026-22686
Desafio CTF focado em escape de sandbox por meio de revisão de código-fonte de um ambiente de execução JavaScript, projetado para prática prática de…
 adilkurtulmus/linux-copy-fail-cve-2026-31431
Prova de conceito de exploit para CVE-2026-31431 (Copy-Fail), uma falha do kernel Linux em AF_ALG e splice() que permite envenenamento do cache de…
 abhayclasher/cve-2026-39866
Prova de conceito em laboratório demonstrando injeção de comandos no dispatch de workflows do GitHub Actions (CVE-2026-39866). Executa versões…
 abhayclasher/cve-2026-33331
Laboratório local que reproduz XSS armazenado na geração de documentação OpenAPI do oRPC (CVE-2026-33331), com versões vulnerável e corrigida para…








