
 #1
Laboratórios, ambientes práticos e desafios reproduzíveis para prática autorizada e segura de cibersegurança.
Recomendado pelo Kitploit

 biitts/cve-2026-56782-gorse-auth-bypass
CVE-2026-56782 — Gorse <0.5.10 despejo/restauração de BD não autenticado (admin_api_key fail-open). Lab + PoC, verificado e2e.
 anonymking/cve-2018-11235
CVE-2018-11235(PoC && Exp)
 echosecure/vuln-chain-lab
Laboratório Docker PoC: encadeando bypass de upload de arquivos + XSS armazenado para criar contas de administrador. Recurso educacional para pen…
 pcmkuit/cve-2021-44228---log4shell-analysis
Análise técnica aprofundada da vulnerabilidade de injeção JNDI no Apache Log4j2. Inclui análise estática de código, comparação de patches, vetores de…
 nefhara/cve-2022-26923
Exploração automatizada de CVE-2022-26923 (Certifried)
 muharremk0/info-sys-security-cve-2025-55182
Laboratório acadêmico para análise do CVE-2025-55182 (React2Shell) com ambientes vulneráveis e corrigidos de React Server Components, shell de…
 milad-rafie/pwnkit-local-privilege-escalation-vulnerability-discovered-in-polkit-s-pkexec-cve-2021-4034
Vulnerabilidades de Software e curso universitário de mitigação, para demonstrar exploração e remediação causadas por essa vulnerabilidade
 meirelez/ssr-dnssec
Neste repositório você pode encontrar os arquivos usados para tentar produzir um POC para o CVE-2023-50387
 maxime288/cve-2026-8838-rce
PoC educacional para CVE-2026-8838, uma vulnerabilidade crítica de RCE no Amazon Redshift Python Driver devido ao uso inseguro de eval() em…
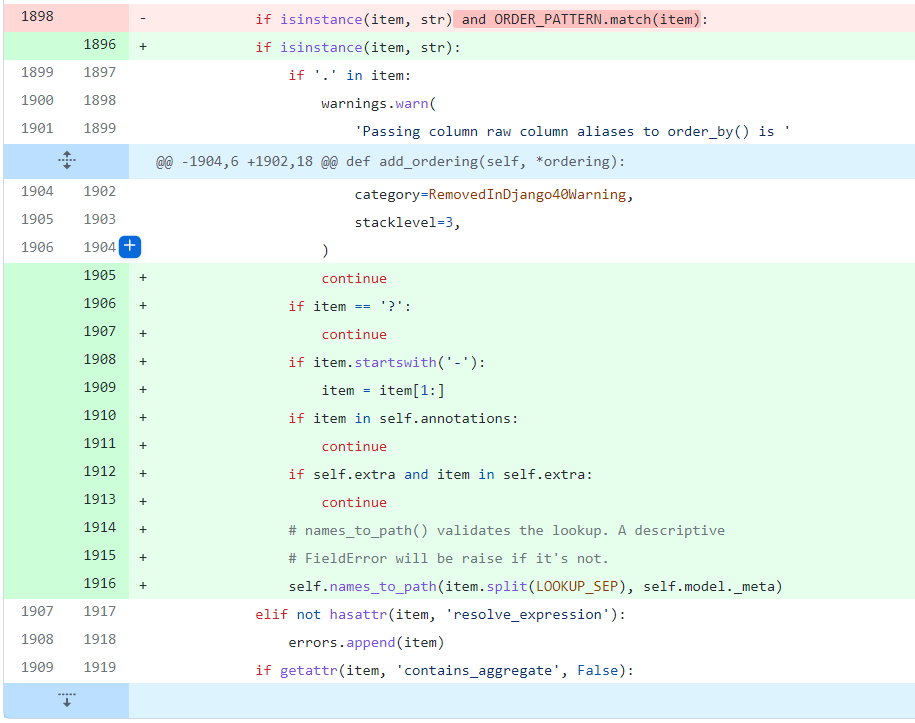 luuanhduc/cve-2021-35042
Vulnerabilidade de injeção SQL no Django
 kamalideenak/microsoft-defender-for-endpoint-deployment-on-windows-10-11-device
Este repositório documenta como a implantação do Microsoft Defender for Endpoint em um dispositivo Windows 11, incluindo o onboarding via script…
 giangdurian/cve-2023-25157-geoserver-sqli-lab
Laboratório vulnerável baseado em Docker e relatório detalhado de PoC para injeção SQL CVE-2023-25157/25158 no GeoServer & GeoTools, com 4 vetores de…
 danielazulayy/ctf-2021
CTF para estudantes do HDE 64 na See Security College. Explore um JWT (parte web) e a CVE-2021-3156 (parte LPE).
 codepumpking/log4shell-poc
POC para a vulnerabilidade log4shll (CVE-2021-44228)
 trnguyen03/activemq-ids-ips-lab
Laboratório de IDS/IPS para detecção e prevenção de RCE no Apache ActiveMQ (CVE-2023-46604) utilizando GVM, Nmap, Snort, iptables e UFW.
 sudoand3rs0n/cve-2025-5548
Repositório educacional documentando a análise e exploração do CVE-2025-5548 (buffer overflow no servidor FTP FreeFloat). Inclui uma metodologia…
 netw0rk7/cve-2022-0543-home-lab
CVE-2022-0543 - Laboratório caseiro da vulnerabilidade RCE do Redis para treinamento em Red Teaming e Testes de Penetração com apenas um DOCKER
 netw0rk7/cve-2017-12615-home-lab
CVE-2017-12615 Tomcat: Execução Remota de Código via Upload de JSP - Laboratório Caseiro para Red Teaming, Testes de Penetração








