
 #1
Laboratórios, ambientes práticos e desafios reproduzíveis para prática autorizada e segura de cibersegurança.
Recomendado pelo Kitploit

 ahndrewalters/projectsecurity-homelab
Hands-on homelab simulando a vulnerabilidade Log4Shell (CVE-2021-44228). Implante contêineres Docker para construir um alvo vulnerável e uma máquina…
 if-forget/cve-2026-52134-libiec61850
Aviso técnico público e evidência de reprodução para CVE-2026-52134 que afeta o tratamento de replay GOOSE no libiec61850 v1.6.
 kunalkhandelwal-dev/cve-2021-41773-source-code-analysis
Uma ferramenta de análise estática de patches baseada em Python para estudar a causa raiz e a correção do CVE-2021-41773 (Path Traversal no Apache…
 ne0zer01/cve-2024-27198_lab
Laboratória baseado em Docker para bypass de autenticação do TeamCity (CVE-2024-27198). Inclui reprodução de exploit, caça a IoCs com regras…
 mo200909/office-malware-forensics-lab-remnux-static-analysis
Análise estática de 2 documentos do Office suspeitos no REMnux usando oletools; um correspondeu ao CVE-2017-11882, o outro foi inconclusivo.
 fomovet/cve-2025-55182
POC para CVE-2025-55182
 e-m-e-k-a/moniker-link-lab-setup
Laboratório de teste de penetração demonstrando a exploração do link moniker CVE-2024-21413 para roubo de credenciais NTLM, incluindo execução do…
 curtail-inc/hello-regrade-security
Encontre a vulnerabilidade que seus testes nunca foram escritos para detectar. Uma demonstração ReGrade modelando CVE-2023-5968: detecte um vazamento…
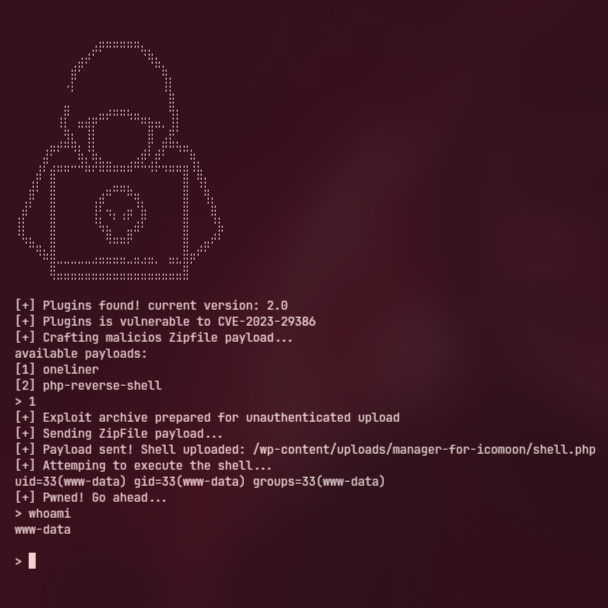 vigilante-1337/cve-2023-29386
PoC CVE-2023-29386 — Manager for Icomoon < 2.1 - Upload Arbitrário de Arquivo Não Autenticado
 quynhold/detect-cve-2017-0144-attack
Programa de monitoramento e supervisão de tráfego de rede escrito em Python, que emite um alerta ao detectar ataques CVE-2017-0144.
 pedro-lucas-melo/estudo-de-caso-cve-2024-21413
Um estudo de caso do CVE-2024-21413. Usado como parâmetro a sala do TryHackMe Moniker Link (CVE-2024-21413). Feito edições com claude code no exploit.
 m3ssap0/cacti-rce-snmp-options-vulnerable-application
AVISO: Esta é uma aplicação vulnerável para testar o exploit da injeção de comando no Cacti (CVE-2023-39362). Execute por sua conta e risco!
 learner202649/cve-2026-35029-poc
O código para reproduzir pessoalmente a vulnerabilidade correspondente
 kylew1004/cve-2017-5941-poc-docker-lab
Laboratório de prova de conceito para CVE-2017-5941 node-serialize desserialização não confiável RCE. Inclui vetores de exploit baseados em POST e…
 hmhlol/craft-cms-rce-cve-2024-56145
Ambiente de laboratório baseado em Docker para reproduzir e explorar CVE-2024-56145, uma vulnerabilidade RCE de PHP register_argc_argv no CraftCMS,…
 ducanh2oo3/vulnerability-research-cve-2017-0144
LAB: ATAQUE AO SISTEMA OPERACIONAL WINDOWS BASEADO NA VULNERABILIDADE DO PROTOCOLO SMB.
 axelcurmi/log4shell-docker-lab
Log4Shell (CVE-2021-44228) laboratório docker
 androidteacher/react-cve-2025-55182-lab
Laboratório com PoC








