
 #1
Laboratórios, ambientes práticos e desafios reproduzíveis para prática autorizada e segura de cibersegurança.
Recomendado pelo Kitploit

 chenaotian/cve-2022-0492
Análise técnica detalhada e exploit funcional para CVE-2022-0492, escape de contêiner do kernel Linux via cgroup release_agent, com configuração de…

 wellingtonespindula/ssi-cve-2022-21661
Estude e explore a vulnerabilidade CVE-2022-21661 que permite Injeções SQL através de requisições POST de plugins em versões do WordPress abaixo de…
 erosion2020/cve-2025-24813-vulhub
Script POC do ambiente vulhub para CVE-2025-24813
 wallyschag/cve-2025-41656
Este repositório inclui o código e os arquivos necessários para testar e executar um PoC para CVE-2025-41656
 imbas007/poc-cve-2026-58048
Projeto de pesquisa em segurança
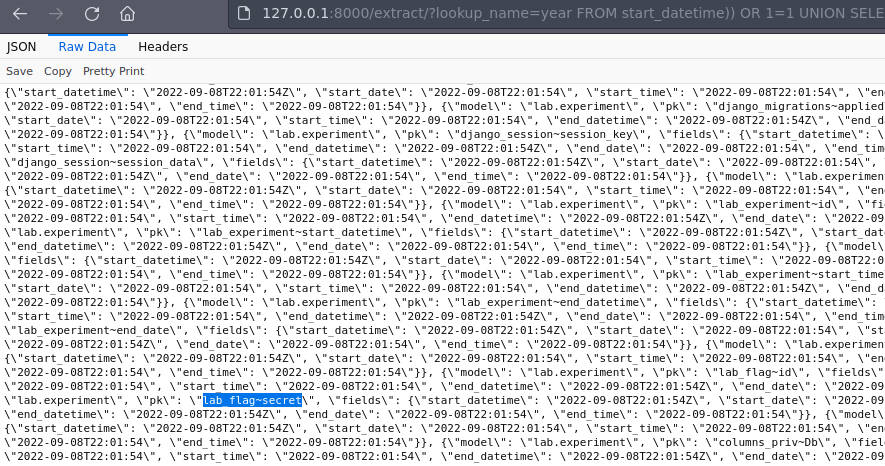 lnwza0x0a/ctf_django_cve-2022-34265
Desafio CTF baseado em Docker demonstrando injeção de SQL nas funções de banco de dados Trunc() e Extract() do Django (CVE-2022-34265) com exemplos…
 learner202649/cve-2026-42271-poc
O código para reproduzir pessoalmente a vulnerabilidade correspondente.
 apipia/log4j-pcap-activity
Uma atividade divertida usando um arquivo de captura de pacotes do exploit do log4j (CVE-2021-44228)
 mobetasec/cve-2024-1813-poc
Exploit de PoC para CVE-2024-1813: injeção de objetos PHP no plugin Simple Job Board do WordPress, alcançando RCE não autenticado via cadeia de…
 horkimhab/cve-2026-64600
CVE-2026-64600 - Rascunho - Verificar tarefas
 owasp/mimosa
Plataforma de desafios de segurança de aplicações web de código aberto com registro de aprovação automática, geração de dumps SQL e implantação via…
 p1rat3r00t/why-so-serious-sam
PoC malware que usa o exploit CVE-2021-36934 (ACLs inadequadas em cópias de sombra) usando um método fileless de red team no Windows 10/11 com…
 nabilboudra/cve-2017-5123
Demonstração educacional do exploit do kernel CVE-2017-5123, comando e controle de rootkit baseado em ICMP, e aplicação web vulnerável a injeção de…
 mirza-22144/vulnerability-assessment-exploitation-lab
Teste de penetração de ciclo completo de um ambiente Linux legado (Metasploitable 2) emulado em Apple Silicon. Demonstrando reconhecimento de rede,…
 mj-bin/poc_cve-2024-4322
POC_CVE-2024-4322
 jacobtaylor3/c2-and-post-exploitation-framework
Infraestrutura de exploração CVE-2021-21220
 yagnikkrish/metasploitable-penetration-testing-lab
Laboratório controlado de testes de penetração demonstrando técnicas de exploração e mitigação do CVE-2011-2523.








