
 #1
Laboratórios, ambientes práticos e desafios reproduzíveis para prática autorizada e segura de cibersegurança.
Recomendado pelo Kitploit

 shivam-bathla/cve-2026-24061-setup
Configuração do Docker para CVE-2026-24061
 enochgitgamefied/nextjs-cve-2025-29927
Aplicação Next.js intencionalmente vulnerável demonstrando CVE-2025-29927, bypass de autenticação via evasão de WAF em middleware. Projetada para…
 edoverflow/bugbounty-cheatsheet
Uma lista de payloads interessantes, dicas e truques para caçadores de bug bounty.
 rhinosecuritylabs/cloudgoat
CloudGoat é a ferramenta de implantação AWS "Vulnerável por Design" da Rhino Security Labs
 zealraj/cybersecurity-books
Aqui você encontrará uma coleção incrível de livros de cibersegurança, a maioria bem conhecidos e úteis, do nível iniciante ao especialista, para…
 mobilehackinglab/cve-2026-0006-openapv-poc
CVE-2026-0006: PoC de estouro de buffer de heap para libopenapv (codec APV do Android) - CVSS 9.8
 horkimhab/cve-2026-23631
CVE-2026-23631-Rascunho
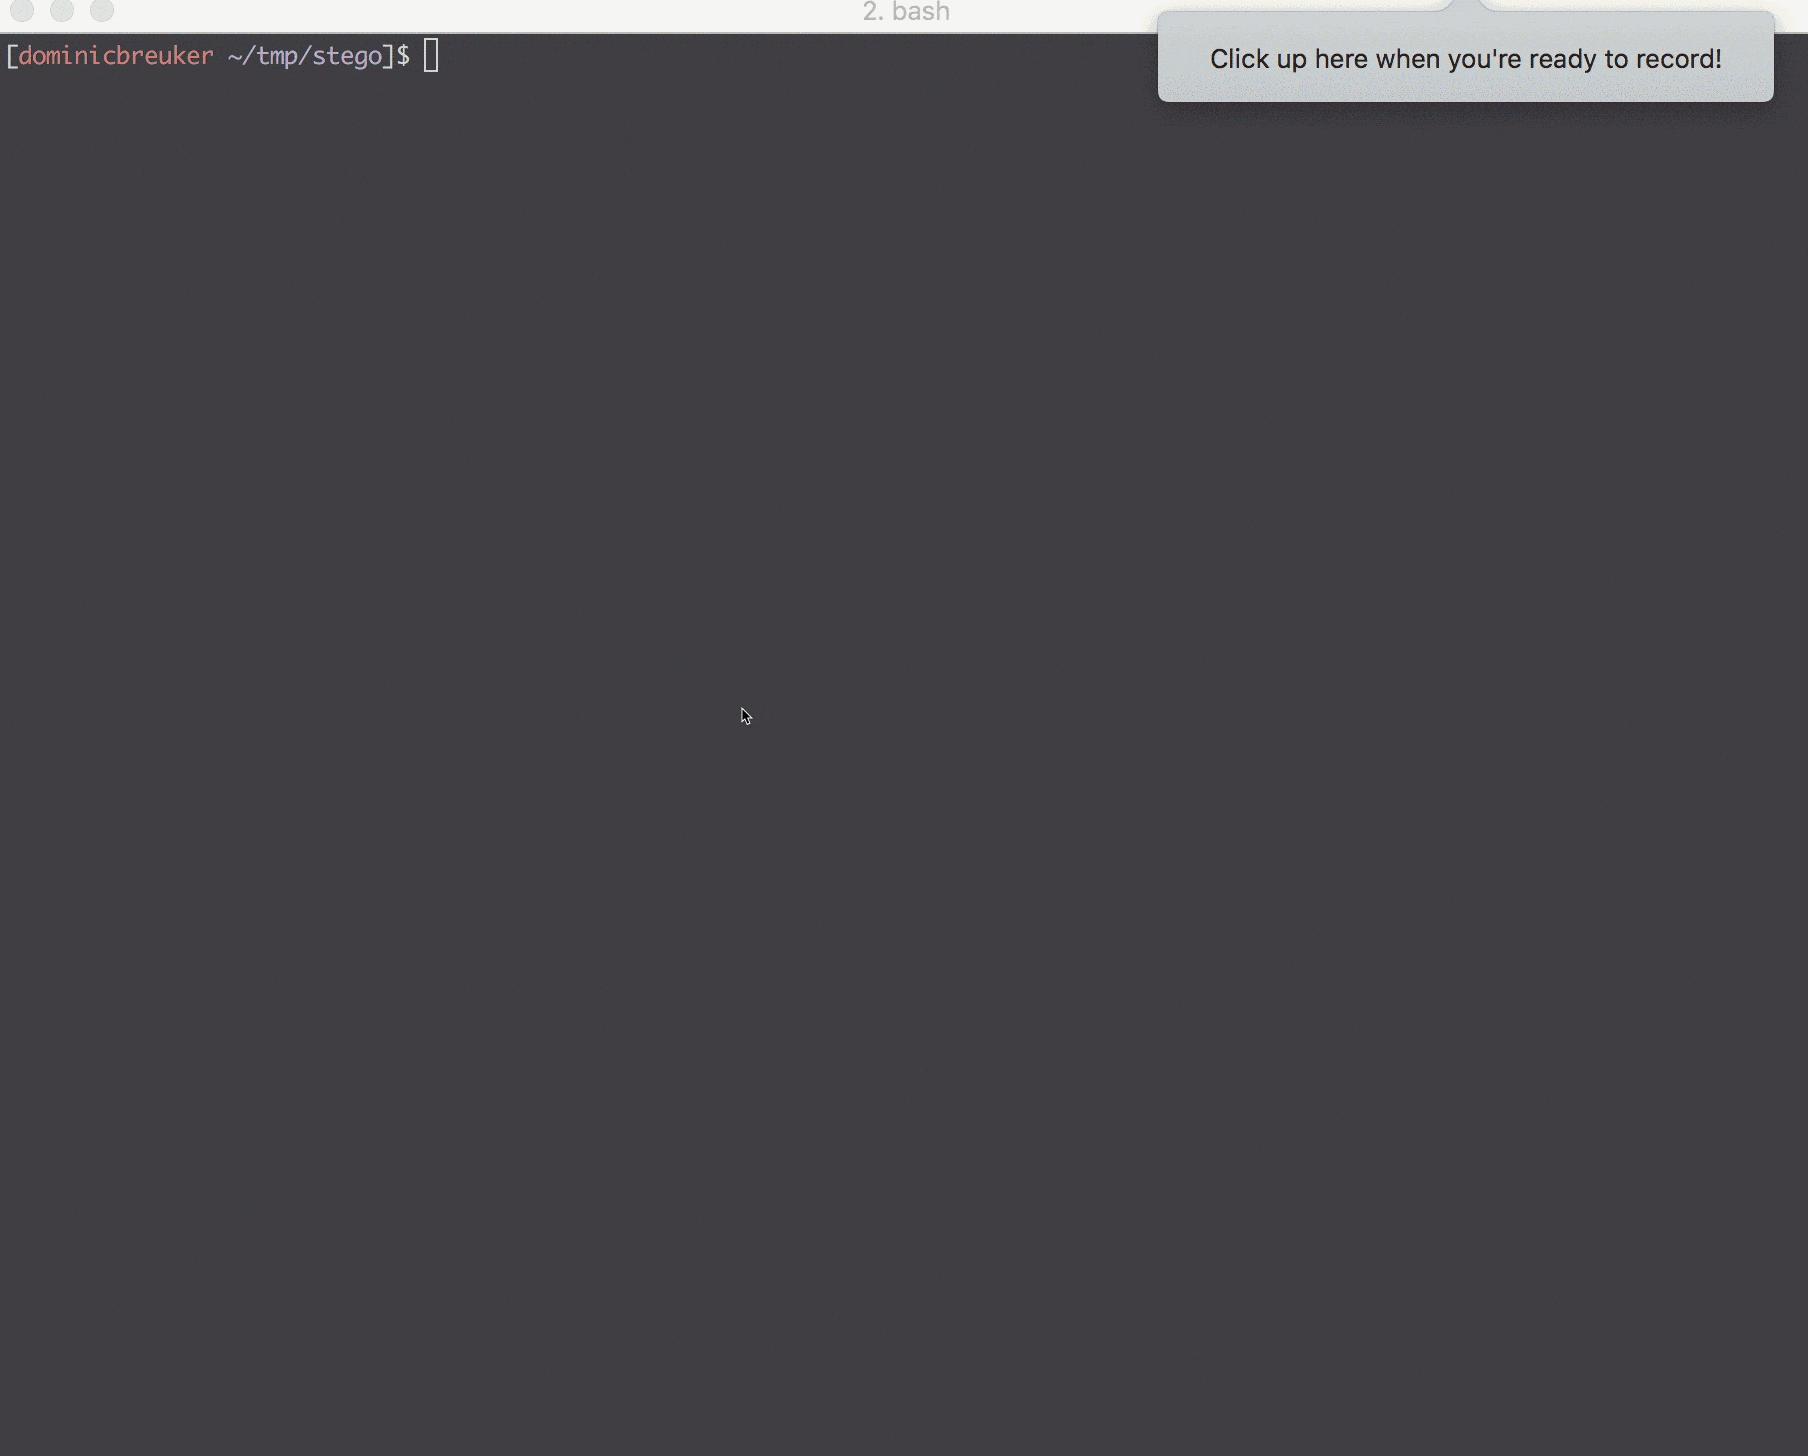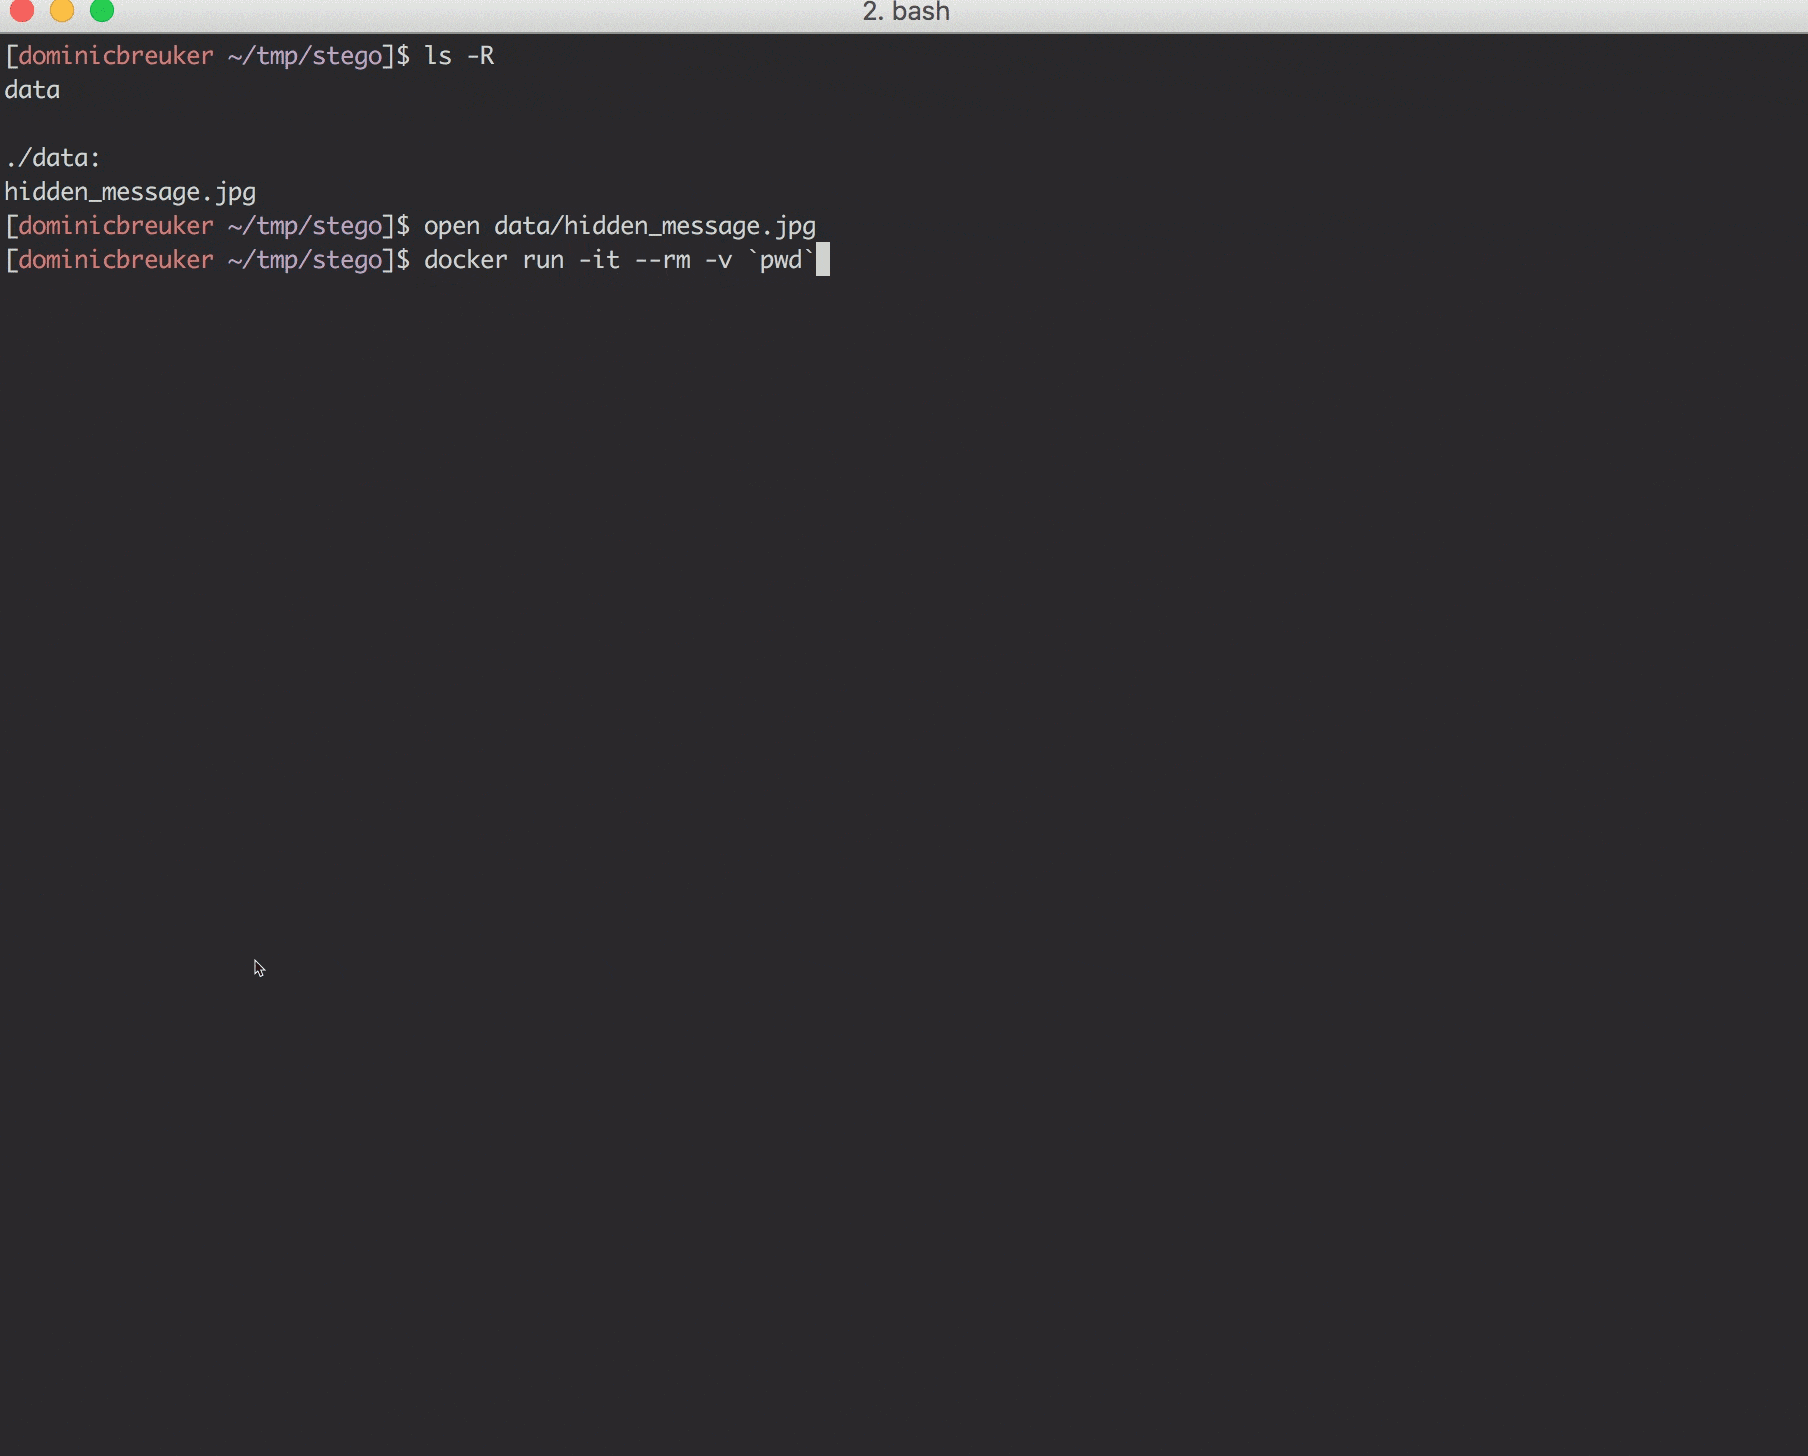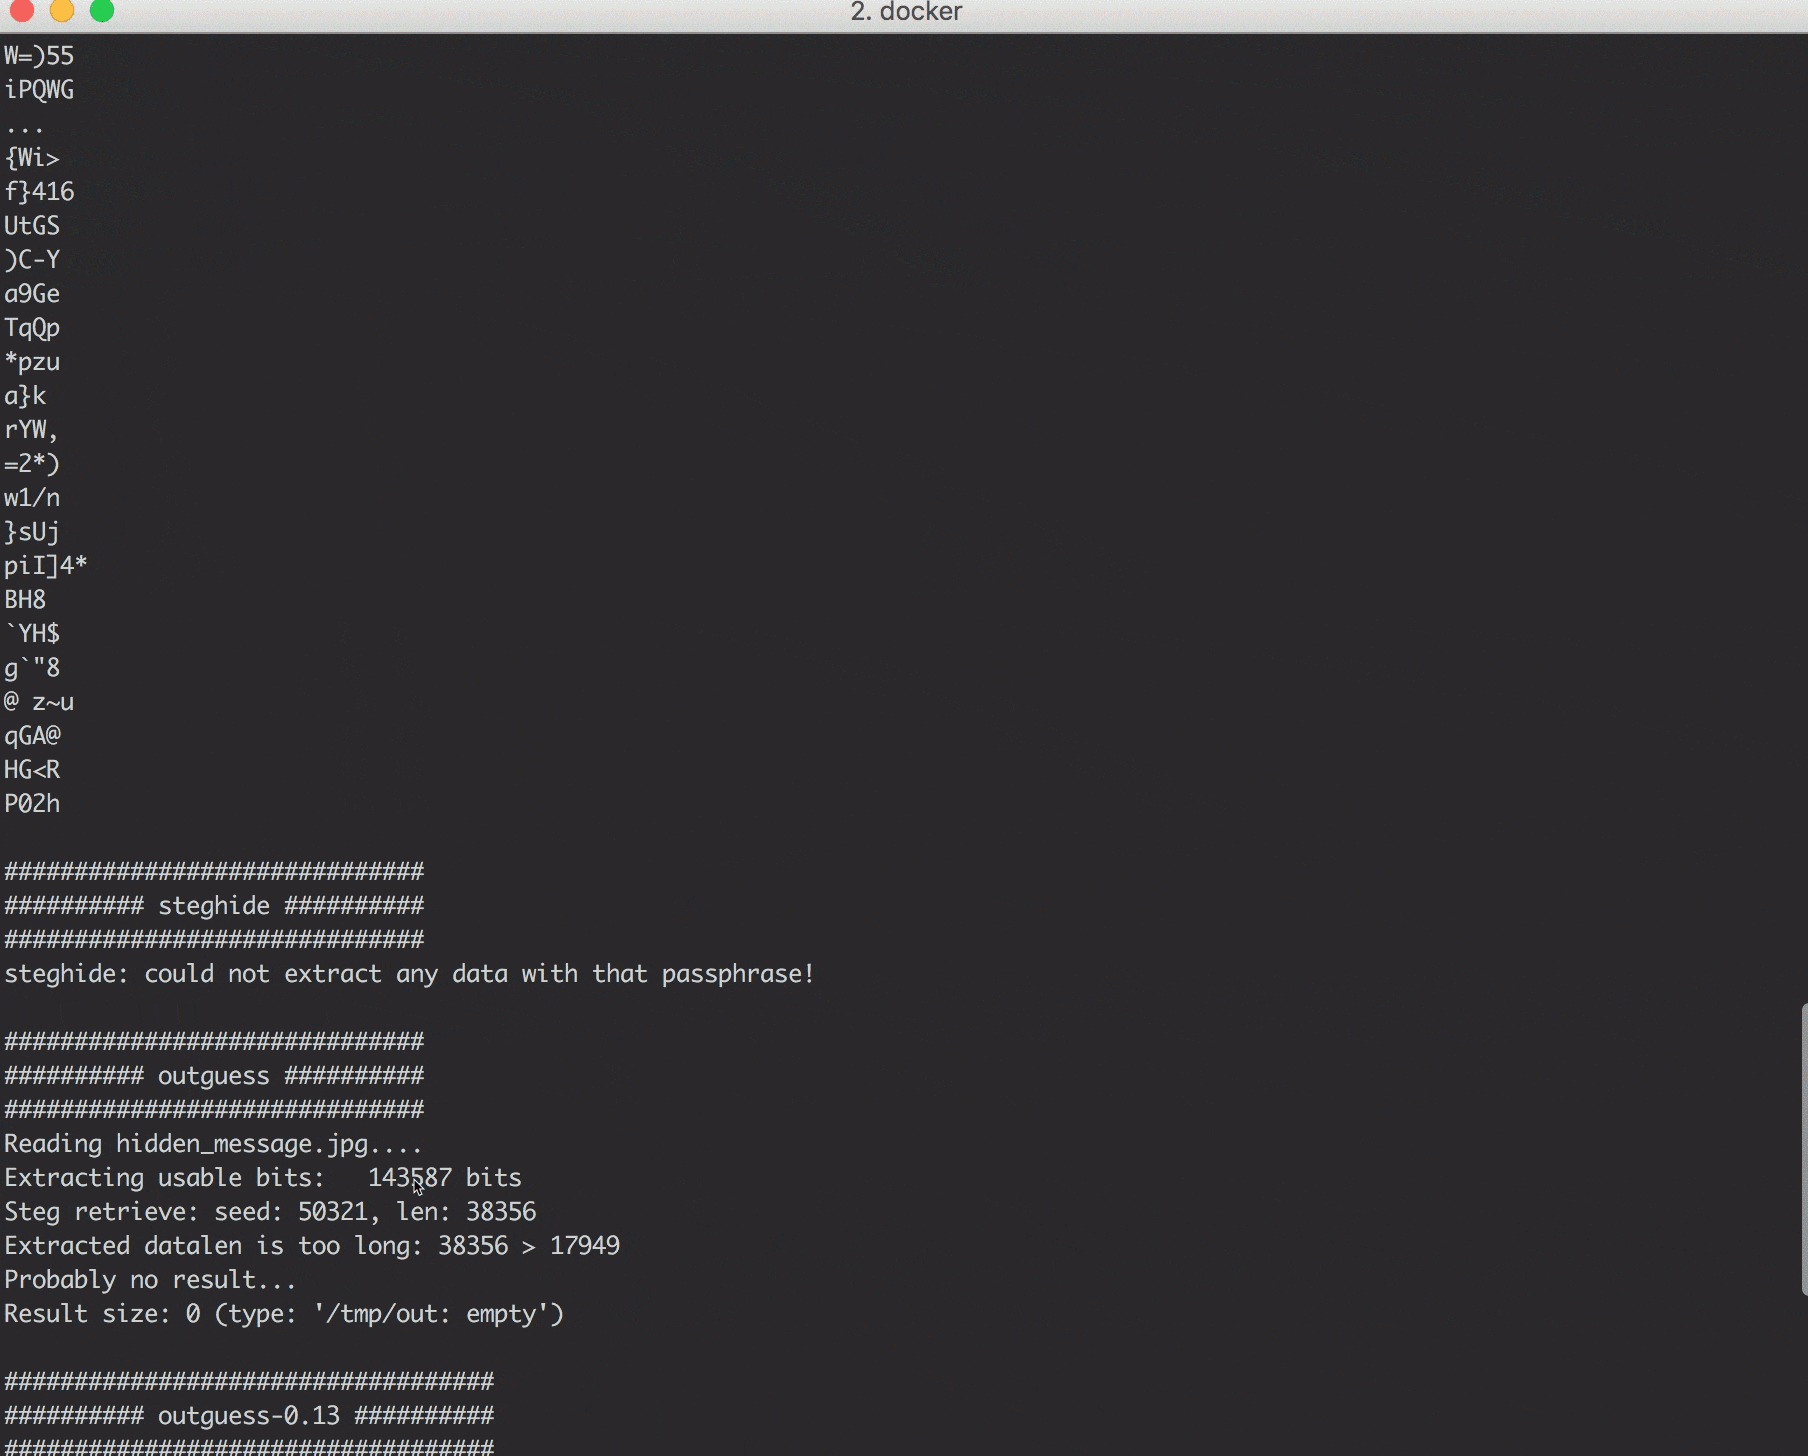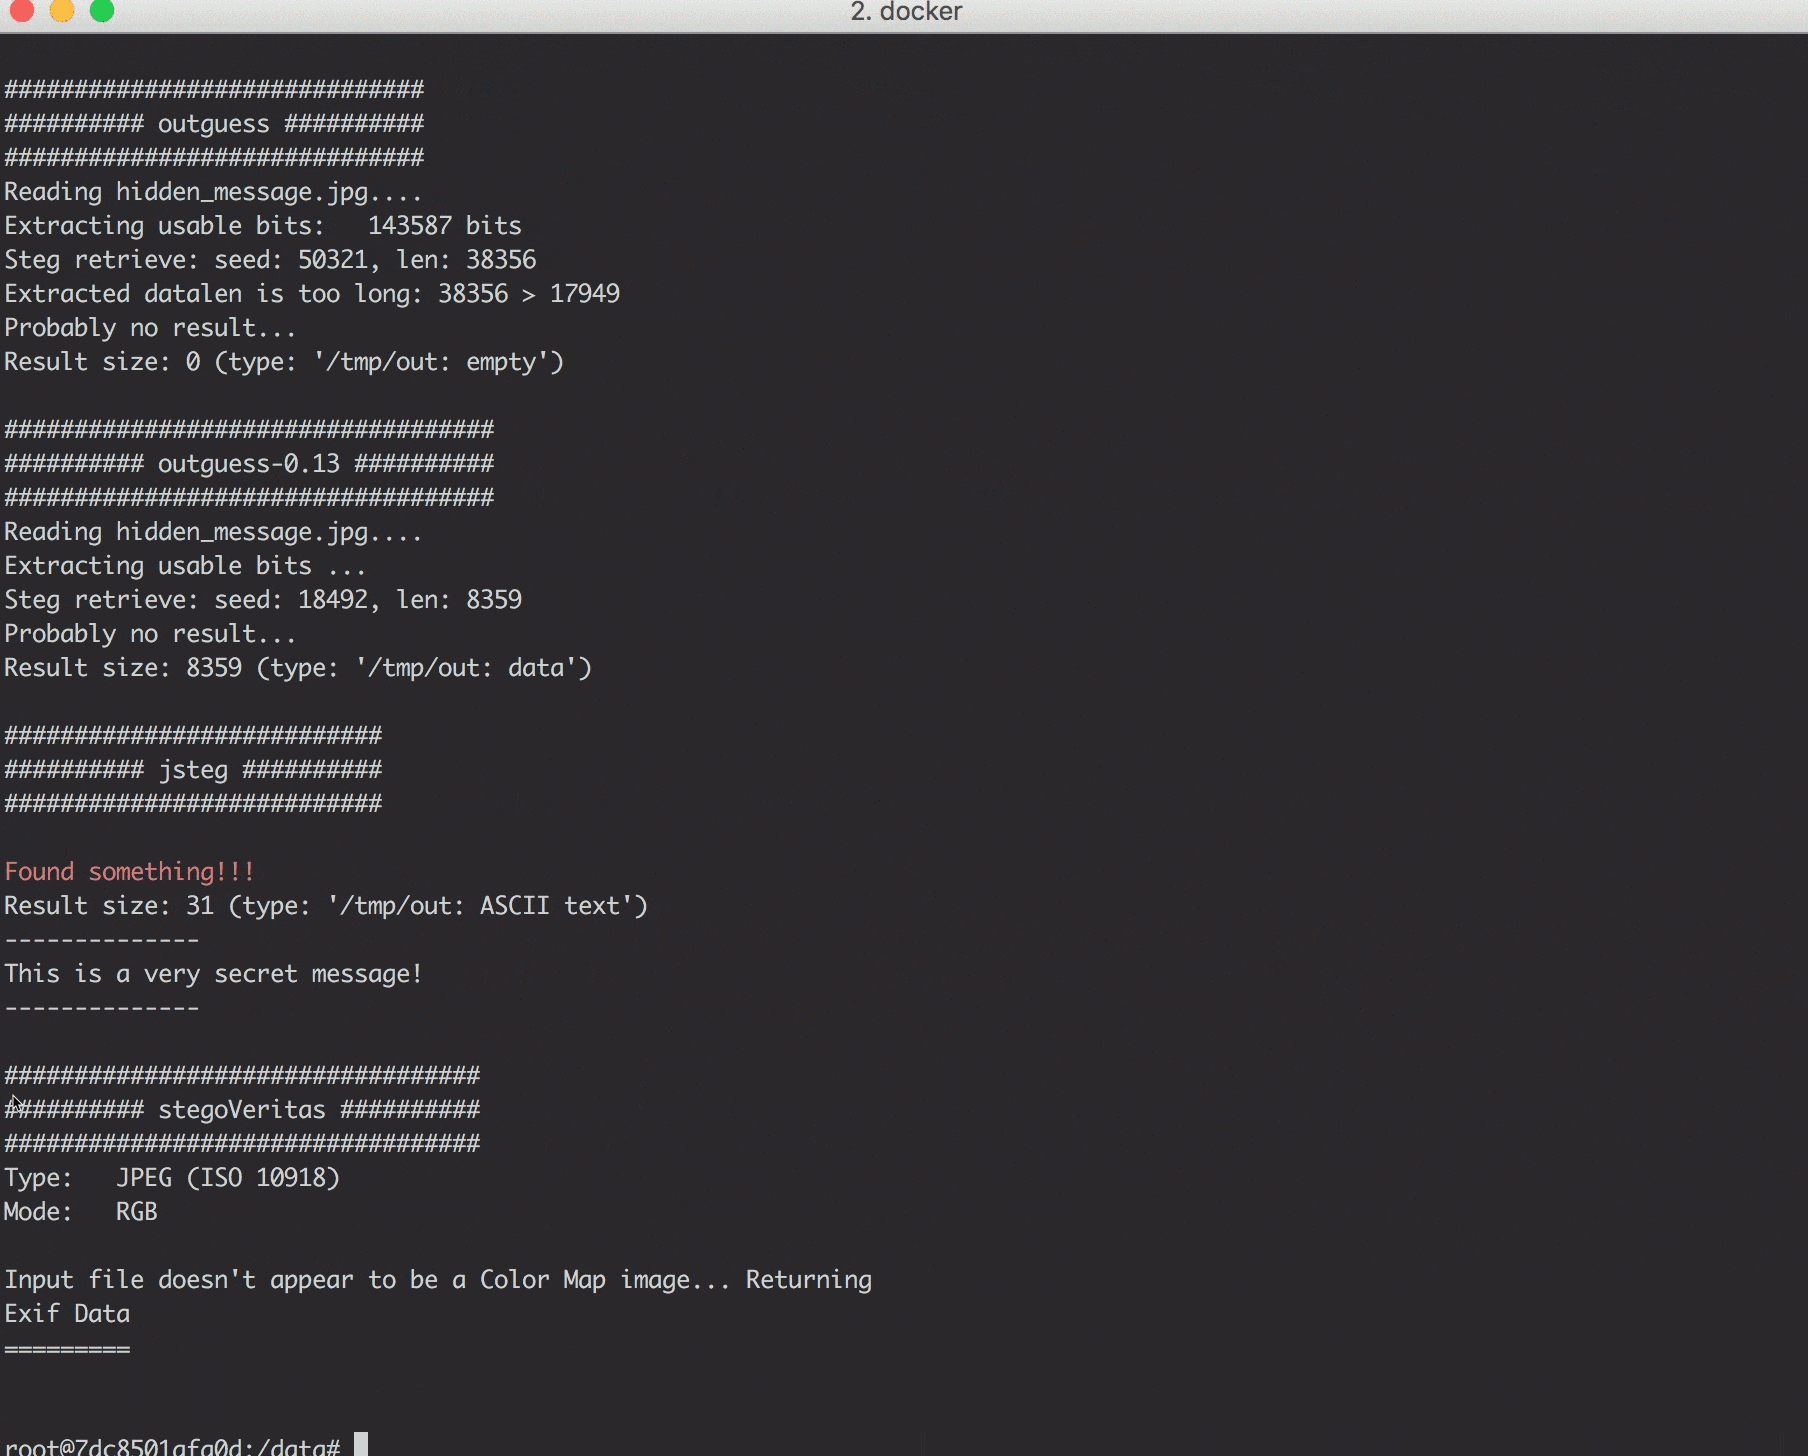 dominicbreuker/stego-toolkit
Coleção de ferramentas de esteganografia - ajuda com desafios CTF
 bishopfox/cloudfoxable
Crie seu próprio playground de testes de penetração AWS vulnerável por design.
 aramosf/joomla_exploits
Coleção curada de artefatos de exploit Joomla validados com ambientes de laboratório Docker. Inclui scripts de RCE, SQLi, XSS e escalonamento de…
 cves-labs/cve-2026-22241
Ambiente de Laboratório para CVE-2026-22241
 yonliud/cve-2026-76904
POC de um dia | Injeção SQL não autenticada no GeoServer para RCE completo
 momenbasel/htb-writeups
Coleção estruturada de mais de 500 writeups de máquinas do Hack The Box, mais de 400 soluções de desafios e ferramentas de aprendizagem interativas,…
 saferman/cve-2020-7471
vulnerabilidade django: CVE-2020-7471 Potencial injeção SQL via StringAgg(delimiter) do ambiente de vulnerabilidade e POC
 revyhub/cve-2026-43284---dirtyfrag-analysis-thm-
TryHackMe Dirty Frag (CVE-2026-43284) — writeup de LPE no Linux
 cved-sources/cve-2018-3810
Contêiner Docker fornecendo um ambiente vulnerável para CVE-2018-3810, projetado para testes de segurança e prática educacional de exploração dentro…
 s3v3n-jg/cve-2026-76460
Laboratório Flask educacional que simula o bypass de autenticação CVE-2026-76460, com modos vulnerável, seguro e estrito, além de um script de…
 trailofbits/not-going-anywhere
Programas Golang intencionalmente vulneráveis que expõem falhas web, gRPC e database/sql para treinamento de segurança, descoberta de…








