
 #1
Ferramentas para testar e proteger dispositivos, protocolos e plataformas de Internet das Coisas (IoT).
Recomendado pelo Kitploit
 cybervinner/tp-link-tl-wr820n-cve-2025-14175
Documentação de divulgação responsável para CVE-2025-14175 envolvendo suporte a algoritmos criptográficos fracos no servidor SSH do TP-Link TL-WR820N.
 joelczk/cve-2025-48461
Divulgação técnica de uma vulnerabilidade de cookie de sessão previsível (CVE-2025-48461) no portal IoT Advantech WISE-4060, possibilitando desvio de…
 passwa11/re11s_1.11-formaccept-commandinjection
CVE-2025-22912
 semaja22/cve-2025-57174
CVE-2025-57174 Execução Remota de Comandos Não Autenticada
 szym0n13k/cve-2025-55971-blind-unauthenticated-ssrf-in-tcl-smart-tv-upnp-dlna-avtransport
TCL 65C655 Smart TV, executando a versão de firmware V8-R75PT01-LF1V269.001116 (Android TV, Kernel 5.4.242+), é vulnerável a um Server-Side Request…
 h4ckusaur/cve-2024-57366
Exploração de execução remota de código para CVE-2024-57366 direcionada a roteadores WAVLINK por meio de bypass de validação de endereço MAC e…
 renukaselvar/system_bt_aosp10_cve-2022-20140
# Pilha Bluetooth do Android (Fluoride) com uma prova de conceito para CVE-2022-20140, demonstrando uma vulnerabilidade Bluetooth e fornecendo…
 abizchi/cve-2018-9995_dvr_credentials
Exploit em Python para CVE-2018-9995 que recupera credenciais de DVR expostas ao contornar a autenticação em interfaces web vulneráveis.
 weedl/cve-2025-45619
Prova de conceito da CVE relacionada à vulnerabilidade CVE-2025-45619.
 finn79426/cve-2012-5960-poc
CVE-2012-5960, CVE-2012-5959 Prova de Conceito
 goldenticketlabs/cve-2025-52413
repositório para CVE-2025-52413
 nanopathi/system_bt_aosp10_r33_cve-2021-0431
Código-fonte da pilha Bluetooth do Android (Fluoride) para AOSP 10 r33, especificamente relacionado à pesquisa e exploração da vulnerabilidade…
 dersecure/cve-2024-33676
Divulgação técnica do CVE-2024-33676: autenticação fraca em carregadores EV Enel X JuiceBox permitindo extração de PII, manipulação de configurações…
 aseemjakhar/kcmd
Kankun Smart Socket Hijacker and Sniffer. O kankun smart socket e seu aplicativo móvel usam uma chave AES de 256 bits codificada de forma fixa para…
 lastvocher/hikvision-cve-2017-7921-decryptor
Descriptografa arquivos de configuração de câmeras IP Hikvision extraídos via bypass de autenticação CVE-2017-7921, recuperando credenciais de…
 tateydq/cve-2018-9995-modifiedbygwolfs
Exploit para CVE-2018-9995 para recuperar credenciais de DVR via traversal de diretório, com dois métodos para uso educacional.
 stigtsp/cve-2018-20162-digi-lr54-restricted-shell-escape
Exploit de prova de conceito para CVE-2018-20162: escape de sandbox no roteador LTE Digi TransPort LR54 através de falha no tratamento de SIGINT,…
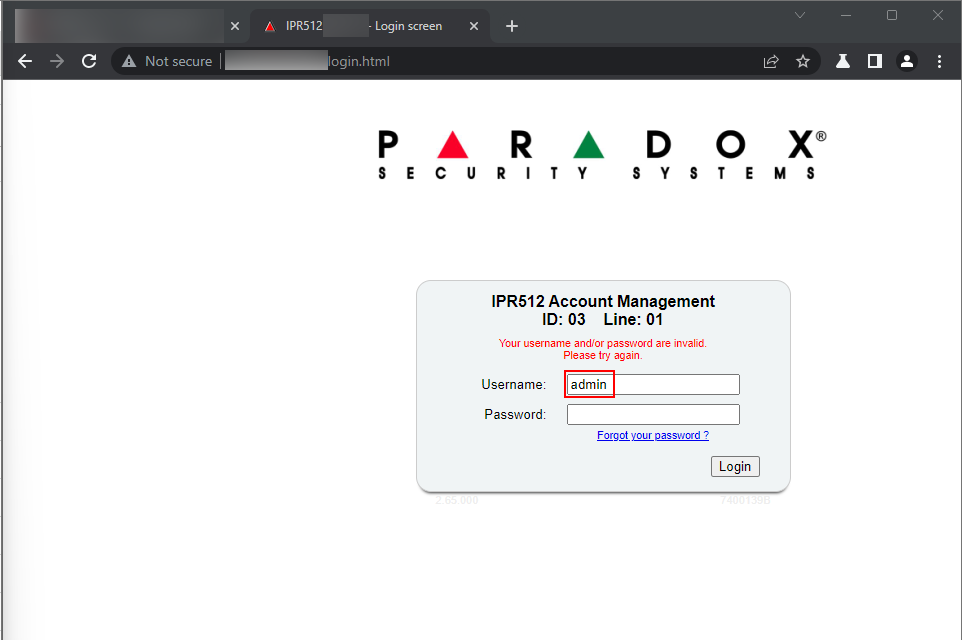 darknesschieftain/injection-vulnerability-in-paradox-security-systems-ipr512-cve-2023-24709-poc
Na página do formulário de login do console web do Paradox Security System IPR512, o atacante pode inserir uma string JavaScript, como `</script>`,…








