#1
Ferramentas focadas em testes, engenharia reversa e proteção de aplicativos e do sistema operacional iOS.
Recomendado pelo Kitploit
 r00tkitsmm/cve-2024-27804
POC para CVE-2024-27804
 hackintoanetwork/arc-browser-address-bar-spoofing-poc
Prova de conceito de exploit para CVE-2024-25733 demonstrando falsificação da barra de endereço no ARC Browser em iOS/iPadOS usando manipulação de…
 jeffssh/cve-2021-30860
Coleção de materiais relacionados a FORCEDENTRY
 prateek147/dvia-v2
Damn Vulnerable iOS App (DVIA) é um aplicativo iOS que é extremamente vulnerável. Seu principal objetivo é fornecer uma plataforma para…
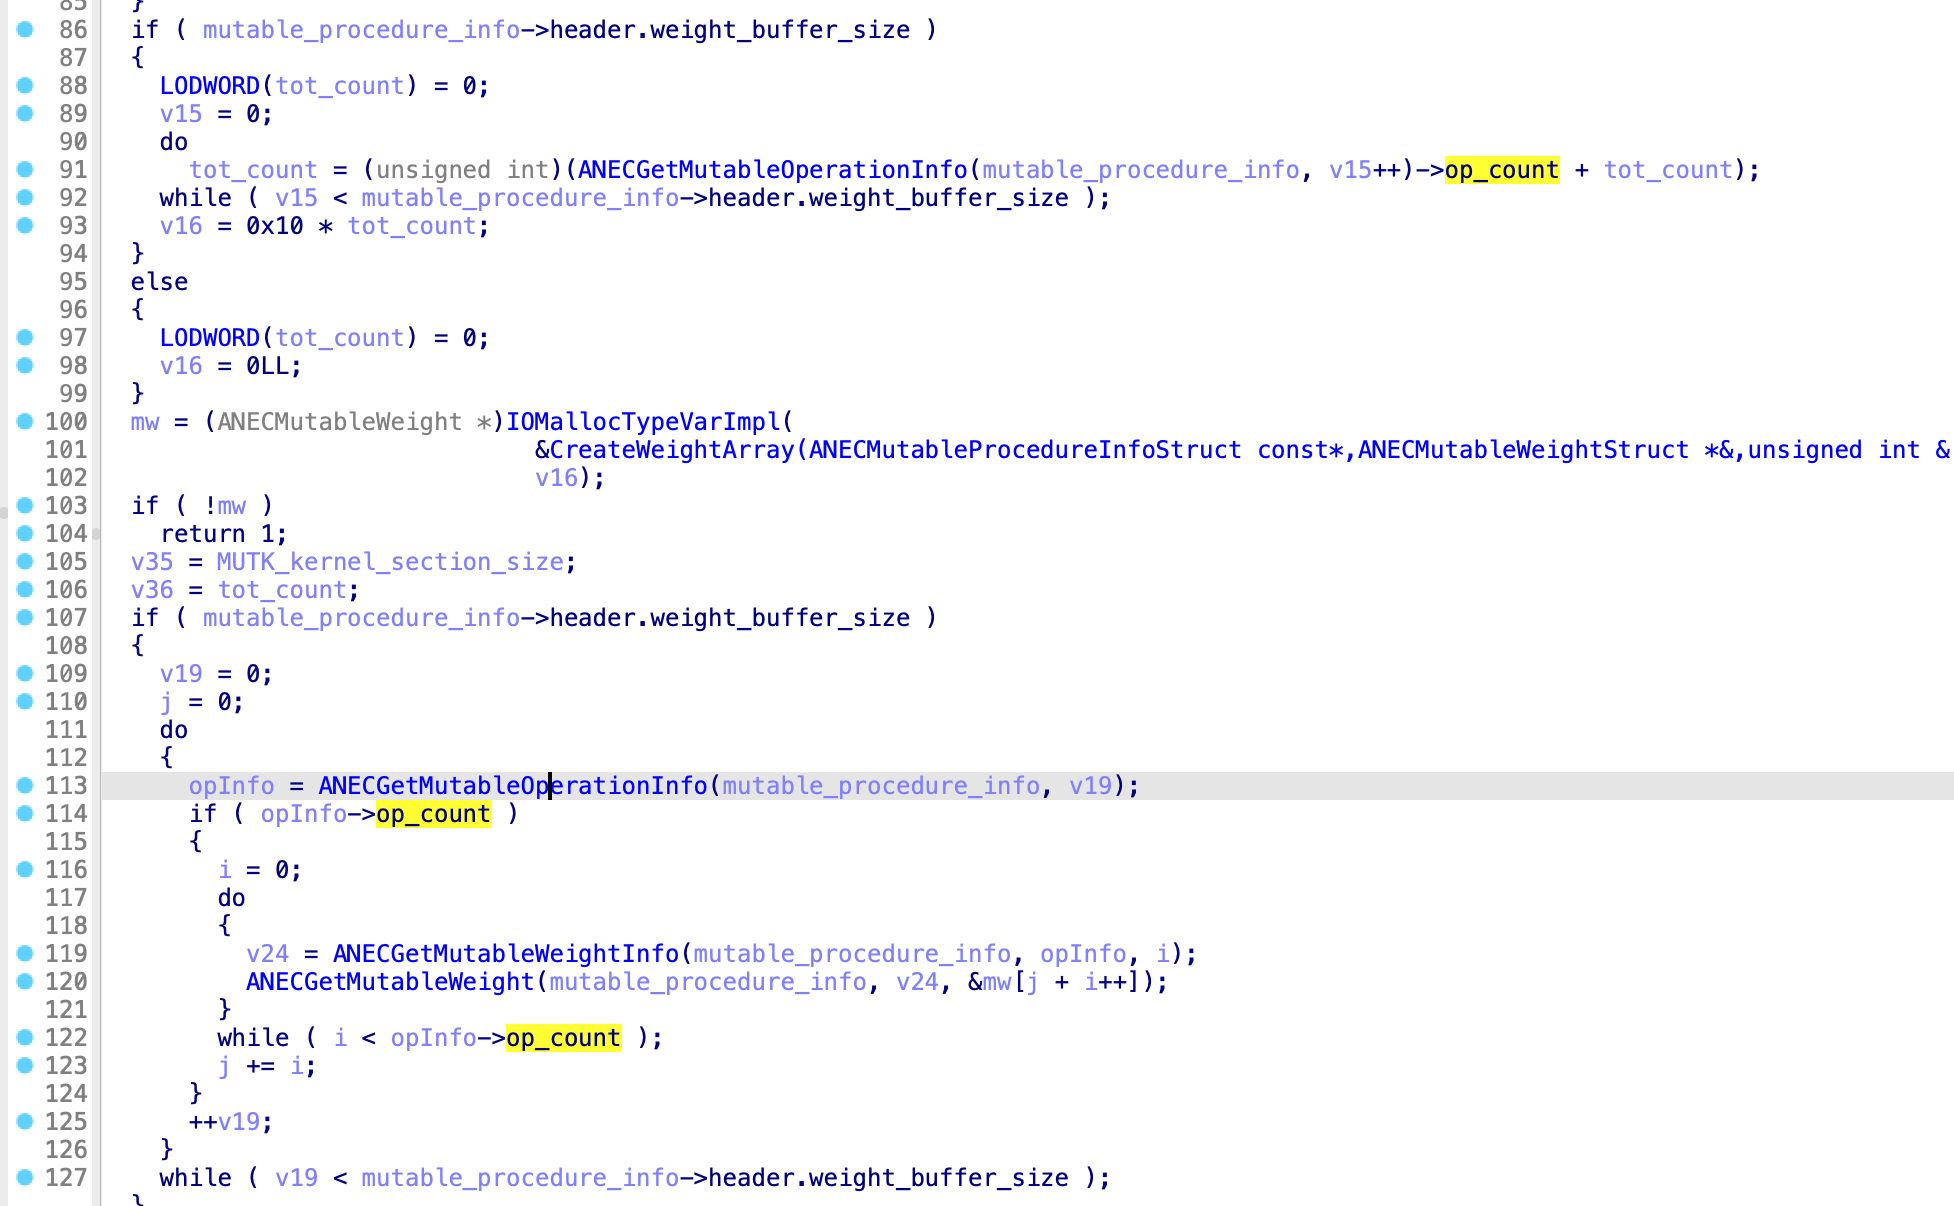 ox1111/cve-2022-32932
Análise técnica e prova de conceito para CVE-2022-32932, uma vulnerabilidade de dupla busca no driver de kernel ANE da Apple levando a escrita fora…
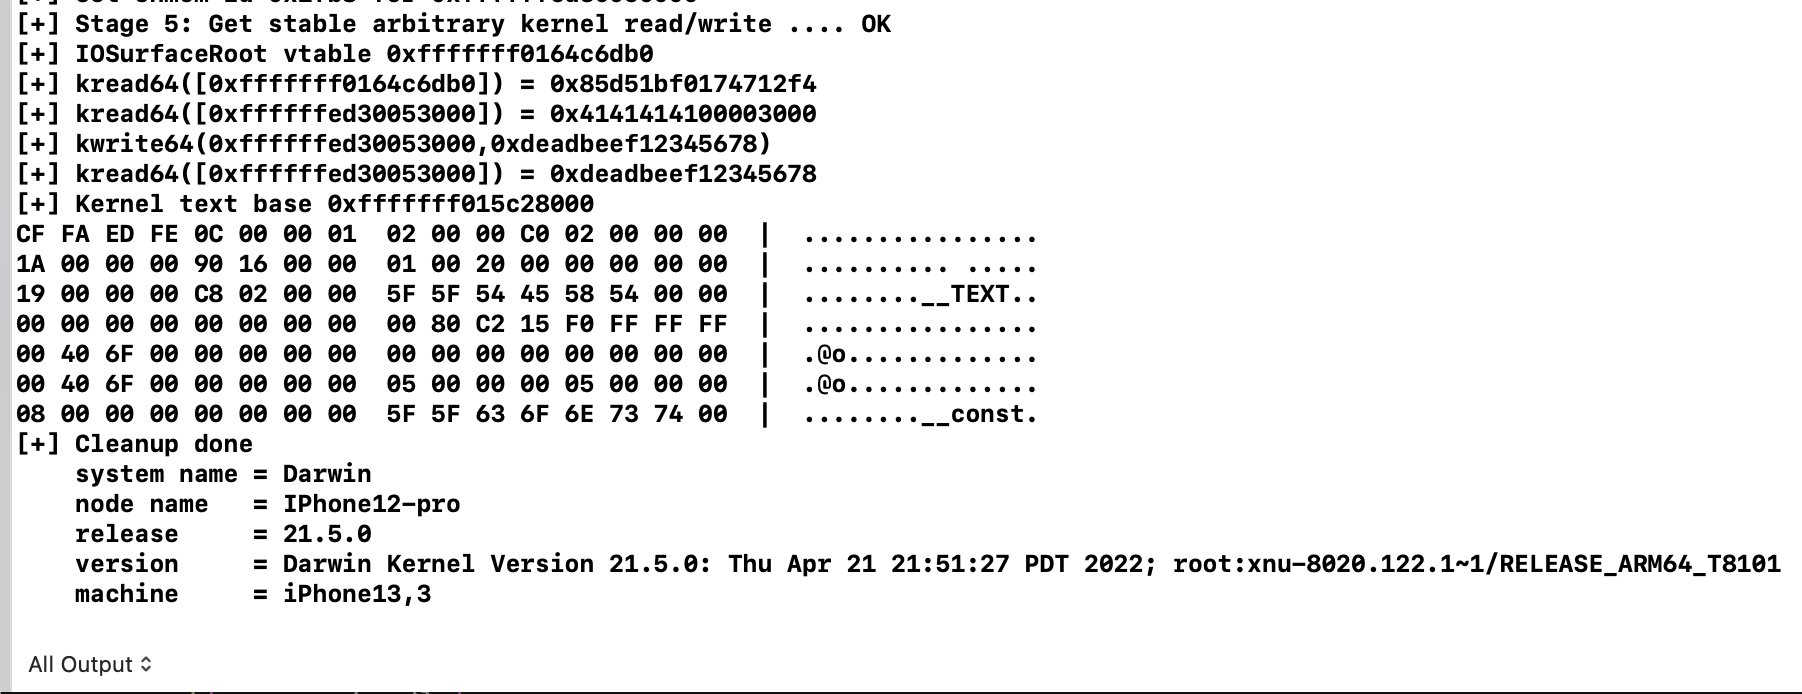 ox1111/cve-2022-32898
Análise técnica e demonstração de exploração do CVE-2022-32898, uma vulnerabilidade de corrupção de memória do kernel no driver do Apple Neural…
 nyamisty/ssl-kill-switch3
SSLKillSwitch de Próxima Geração com muito mais suporte!
 axi0mx/ipwndfu
ferramenta de jailbreak de código aberto para muitos dispositivos iOS
 spiralbl0ck/mallicious-ios-shortcut-keylogger-
Keylogger baseado em Atalhos do iOS, projetado para capturar digitações e exfiltrar dados de dispositivos comprometidos.
 spiralbl0ck/ios-safari-mallicous-extension-example
Exemplo de como injetar (atualmente em desenvolvimento) keylogger js através de Extensão do Safari (essa parte concluída)
 kpwnz/def1nit3lyn0taja1lbr3aktool
Uma ferramenta de jailbreak para todos os dispositivos arm64 com iOS 16.0 a iOS 16.6.1
 tanprathan/mobileapp-pentest-cheatsheet
O Mobile App Pentest cheat sheet foi criado para fornecer uma coleção concisa de informações de alto valor sobre tópicos específicos de testes de…
 felix-pb/kfd
kfd, abreviação de kernel file descriptor, é um projeto para ler e escrever memória do kernel em dispositivos Apple.
 asdfugil/haxx
Execução de código haxx untethered + unsandboxed como root no iOS 14 - iOS 14.8.1.
 cy-clon3/awesome-ios-security
Uma lista curada de excelentes recursos de segurança de aplicativos iOS.
 spiralbl0ck/learning-history-of-cff-bug-in-iphone
Mergulhe na fonte CFF e, coincidentemente, aprenda sobre um bof na análise de cff a partir de algum jailbreak. só por diversão
 spotlightishere/inputcontrol
prova de conceito para CVE-2023-28197
 biscuitehh/cve-2023-40429-ez-device-name
CVE-2023-40429: Um aplicativo pode ser capaz de acessar dados sensíveis do usuário.