#1
Ferramentas focadas em testes, engenharia reversa e proteção de aplicativos e do sistema operacional iOS.
Recomendado pelo Kitploit
 cakescats/airborn-ios-cve-2025-24252
Extrator de artefatos de log para vulnerabilidades Airborne em iOS a partir do LogArchive CVE-2025-24252
 sterrasec/ipa-medit
Ferramenta de modificação de memória para ipas re-assinados suporta aplicativos iOS rodando em iPhone e Apple Silicon Mac sem jailbreak.
 wh1te4ever/webkit-bug-256172
Safari 1day RCE Exploit
 dmytrozykov/appsign
Biblioteca para iOS/macOS que explora o CVE-2023-41991 para assinar aplicativos iOS.
 ifpdz/cve-2025-24104
Artigo técnico sobre CVE-2025-24104: um escape da sandbox do iOS via bypass de validação de symlink na restauração de backup, permitindo leitura…
 w0wbox/cve-2023-40448
poc para CVE-2023-40448 (em construção) ,Isso provavelmente poderia ser uma peça para um jailbreak
 iddoeldor/frida-snippets
Exemplos de Frida feitos à mão
 theos/sdks
SDKs corrigidos que incluem frameworks privados tbds
 0x06060606/cve-2023-41993
CVE-2023-41993
 0xilis/cve-2024-27821
Writeup e PoC do CVE-2024-27821, para fins educacionais.
 kjcracks/clutch
Utilitário iOS exclusivo para jailbreak que descriptografa executáveis de aplicativos instalados e os extrai como arquivos .ipa ou binários brutos…
 ifpdz/cve-2024-44258
CVE-2024-44258
 googleprojectzero/sockfuzzer
Framework de fuzzing de kernel guiado por cobertura que executa o XNU como uma biblioteca em userspace e descobre vulnerabilidades nos subsistemas…
 0xmachos/apple-platform-security-guides
Cada Guia de Segurança da Plataforma Apple
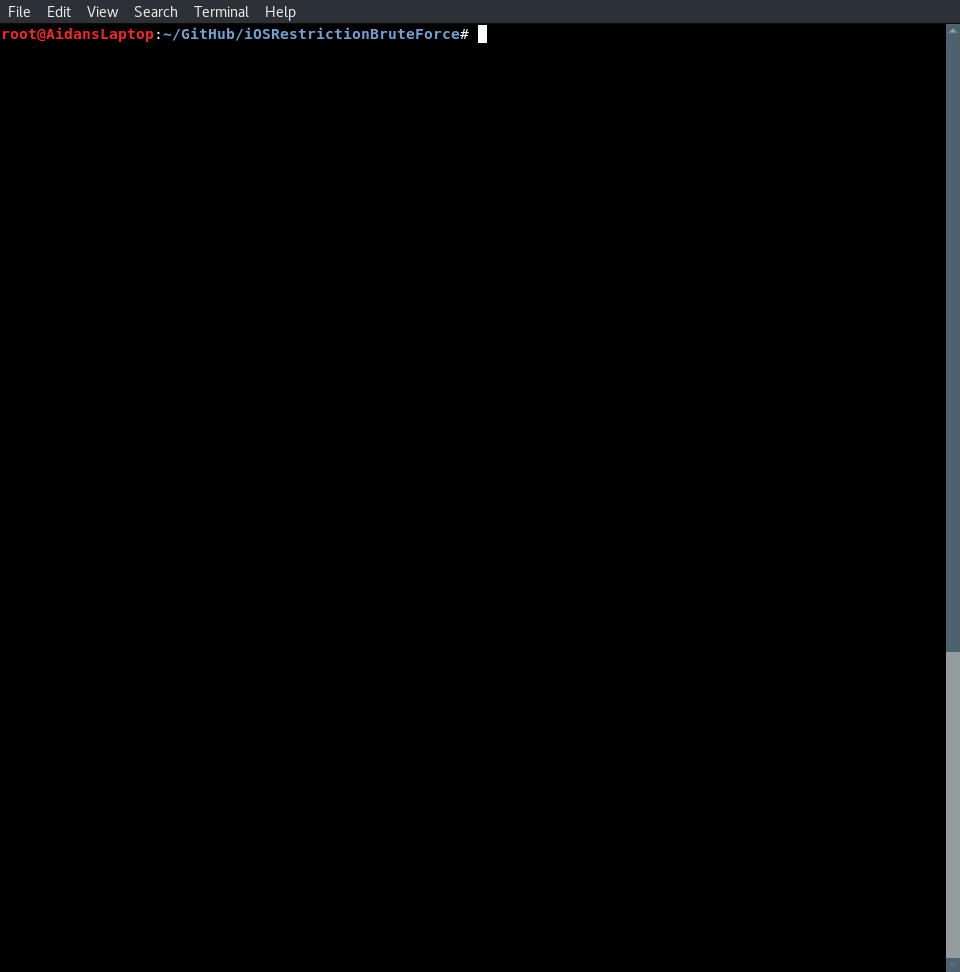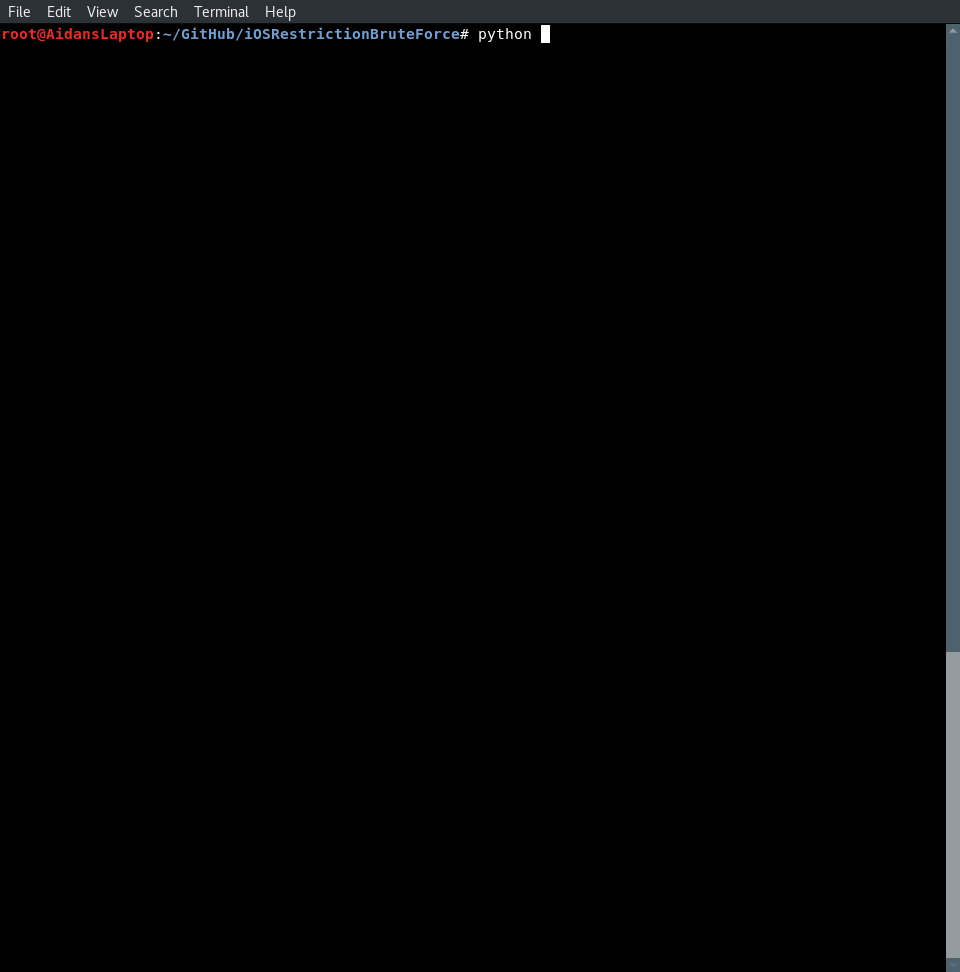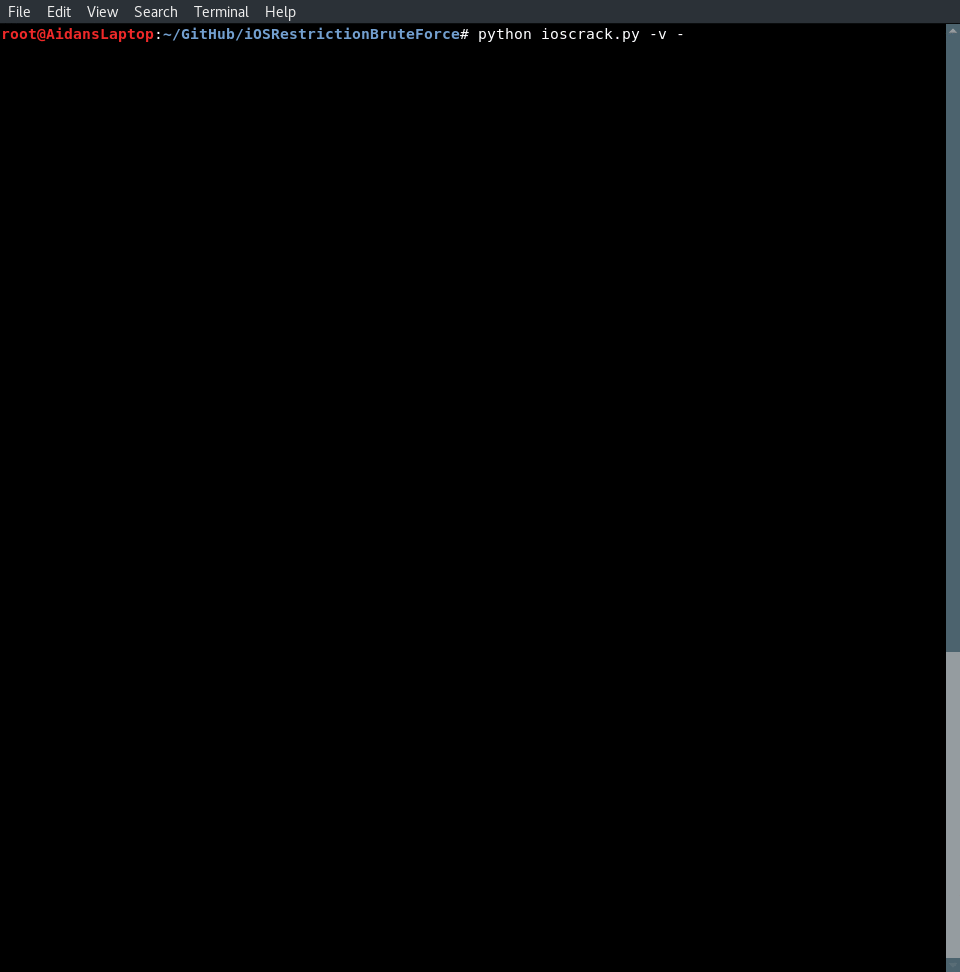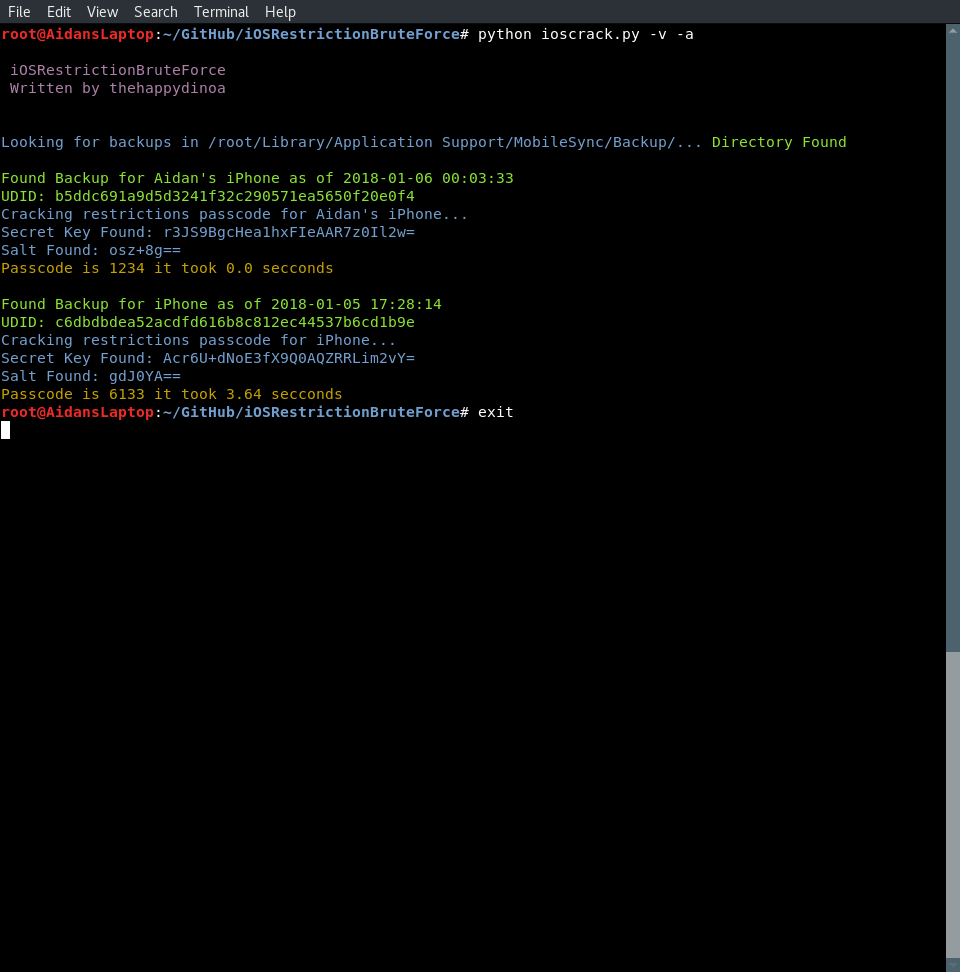 thehappydinoa/iosrestrictionbruteforce
Quebre códigos de restrição do iOS com Python
 marcnewlin/hi_my_name_is_keyboard
PoCs de exploit de injeção de teclas Bluetooth para CVE-2023-45866, CVE-2024-21306 e CVE-2024-0230 direcionados a Android, Linux, macOS e iOS por…
 igio90/dwarf
Depurador completo multi-arquitetura/sistema operacional construído sobre PyQt5 e frida