
 #1
Ferramentas de propósito geral para coletar vários tipos de informações sobre alvos.
Recomendado pelo Kitploit
 cwjchoi01/cve-2025-65264
Prova de conceito de exploração para CVE-2025-65264 demonstrando leitura arbitrária de memória do kernel via IOCTL no driver do CPU-Z, permitindo…
 proxydom/supahunter
Estrutura automatizada de reconhecimento e exploração para instâncias Supabase mal configuradas. Inclui enumeração de esquemas, extração de chaves…
 aalex954/whisperpair-poc-tool
Uma ferramenta de pesquisa de segurança que identifica e demonstra a vulnerabilidade CVE-2025-36911: Fast Pair Pairing Mode Bypass
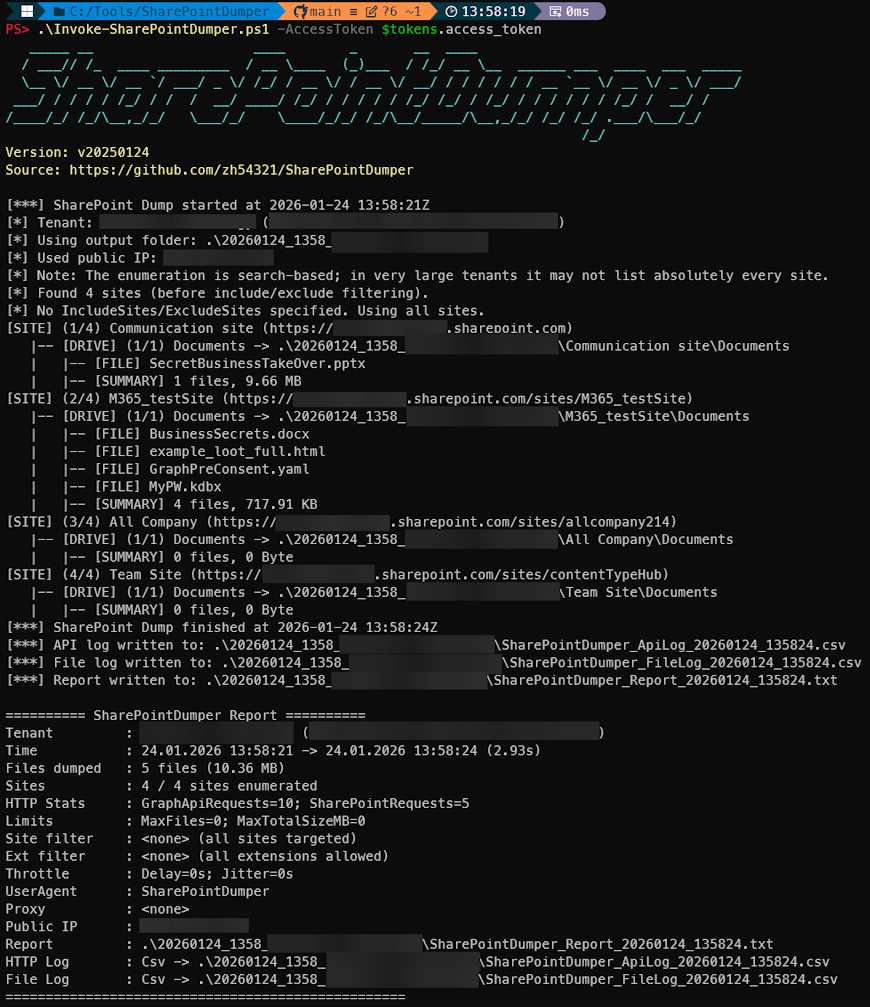 zh54321/sharepointdumper
Ferramenta de extração e auditoria do SharePoint em PowerShell para equipes red/blue/purple. Enumera todos os sites/unidades do SharePoint que um…
 cbx216/cve-newgen-software-advisories
Aviso para CVE-2025-65742 — Newgen OmniDocs LDAP Admin BFLA
 mr-r3b00t/crime-mapper
Uma ferramenta para mapear crimes cibernéticos
 smeegesec/hashtag
Identificação de Hash de Senha
 vonuyvicoo/nextploiter
Explorador NextJS para CVE-2025-55182 e mais.
 indoushka/context-aware-offensive-intelligence
Estrutura de pesquisa que redefine a pós-exploração por meio de inteligência de decisão.
 cr0wld3r/cve-2025-69612
Existe uma vulnerabilidade de path traversal no TMS Management Console
 hackingyseguridad/smb
Coleção de scripts shell para auditoria do protocolo SMB, detecção de vulnerabilidades (EternalBlue, SMBGhost), enumeração de sessão nula, força…
 hackhermind-pixel/vulnerable-lab-exploitation
Um projeto prático demonstrando a configuração de um laboratório de segurança virtual, reconhecimento de rede e exploração do CVE-2012-1823.
 keraattin/mongobleed-detector-cve-2025-14847
Mongobleed Detector CVE-2025-14847
 matank001/moxy
Moxy é uma ferramenta DAST de código aberto projetada para testes de segurança modernos em aplicações web. Ela fornece uma interface fácil de usar…
 logisek/baconsampler
Fareja tráfego de saída em busca de callbacks suspeitos, semelhantes a beacons, porque se continua voltando no horário, provavelmente não é café da…
 samael0x4/cve-2026-21962
Vulnerabilidade não autenticada que pode permitir que atacantes remotos comprometam a confidencialidade e a integridade, potencialmente levando ao…
 sohelyousef/js-secret-hunter
Scanner automatizado em Python para detectar segredos hardcoded (Chaves Privadas, Tokens de API) em arquivos JavaScript do lado do cliente.
 fin3ss3g0d/cypherhound
Sua ferramenta de terminal companheira baseada em modelos para BloodHound








