
 #1
Ferramentas de propósito geral para coletar vários tipos de informações sobre alvos.
Recomendado pelo Kitploit
 thomas-osgood/cve-2025-58360
Classe de exploit em Python para CVE-2025-58360, uma vulnerabilidade XXE na função GetMap do GeoServer que permite leitura arbitrária de arquivos.…
 mbanyamer/llama-stack-0.4.0rc3-local-cve-2026-25211
Scanner local de prova de conceito que detecta senhas de banco de dados em texto puro nos logs de inicialização do llama-stack, usando…
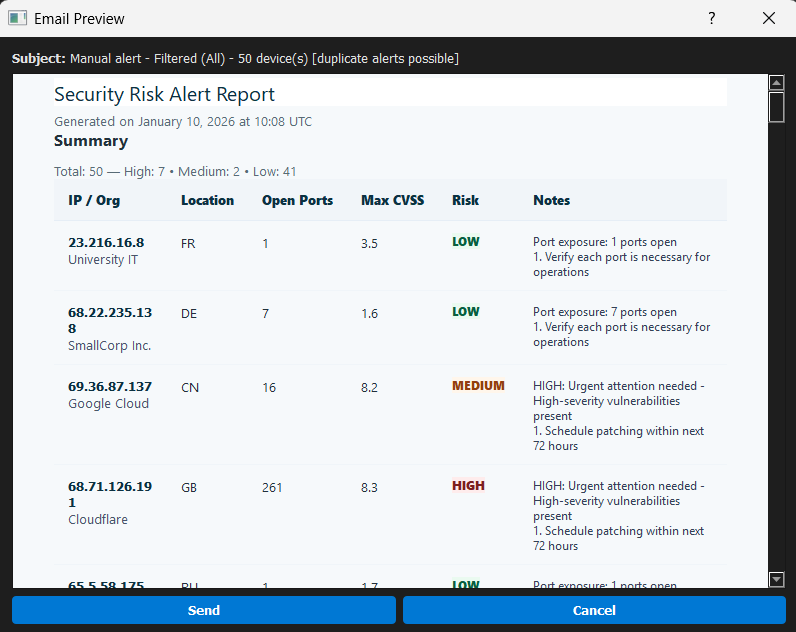 eclipsemanic/threatsentry-ai
ThreatSentry AI é um painel inteligente de caça a ameaças que utiliza aprendizado de máquina para identificar e priorizar proativamente riscos em sua…
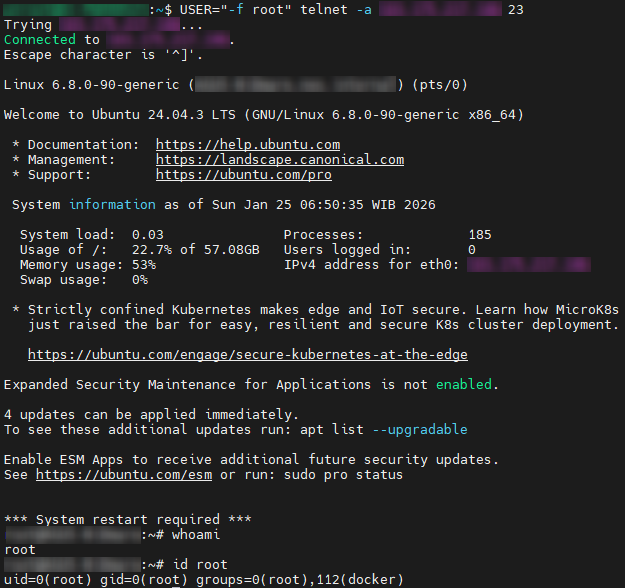 madfxr/twenty-three-scanner
CVE-2026-24061 - Bypass de Autenticação Remota no Telnetd do GNU InetUtils
 ridpath/terrminus-cve-2026-2406
AsyncIO Scanner & Exploitation Framework para CVE-2026-24061 (Telnet NEW_ENVIRON Auth Bypass). Recursos de descoberta de alta concorrência,…
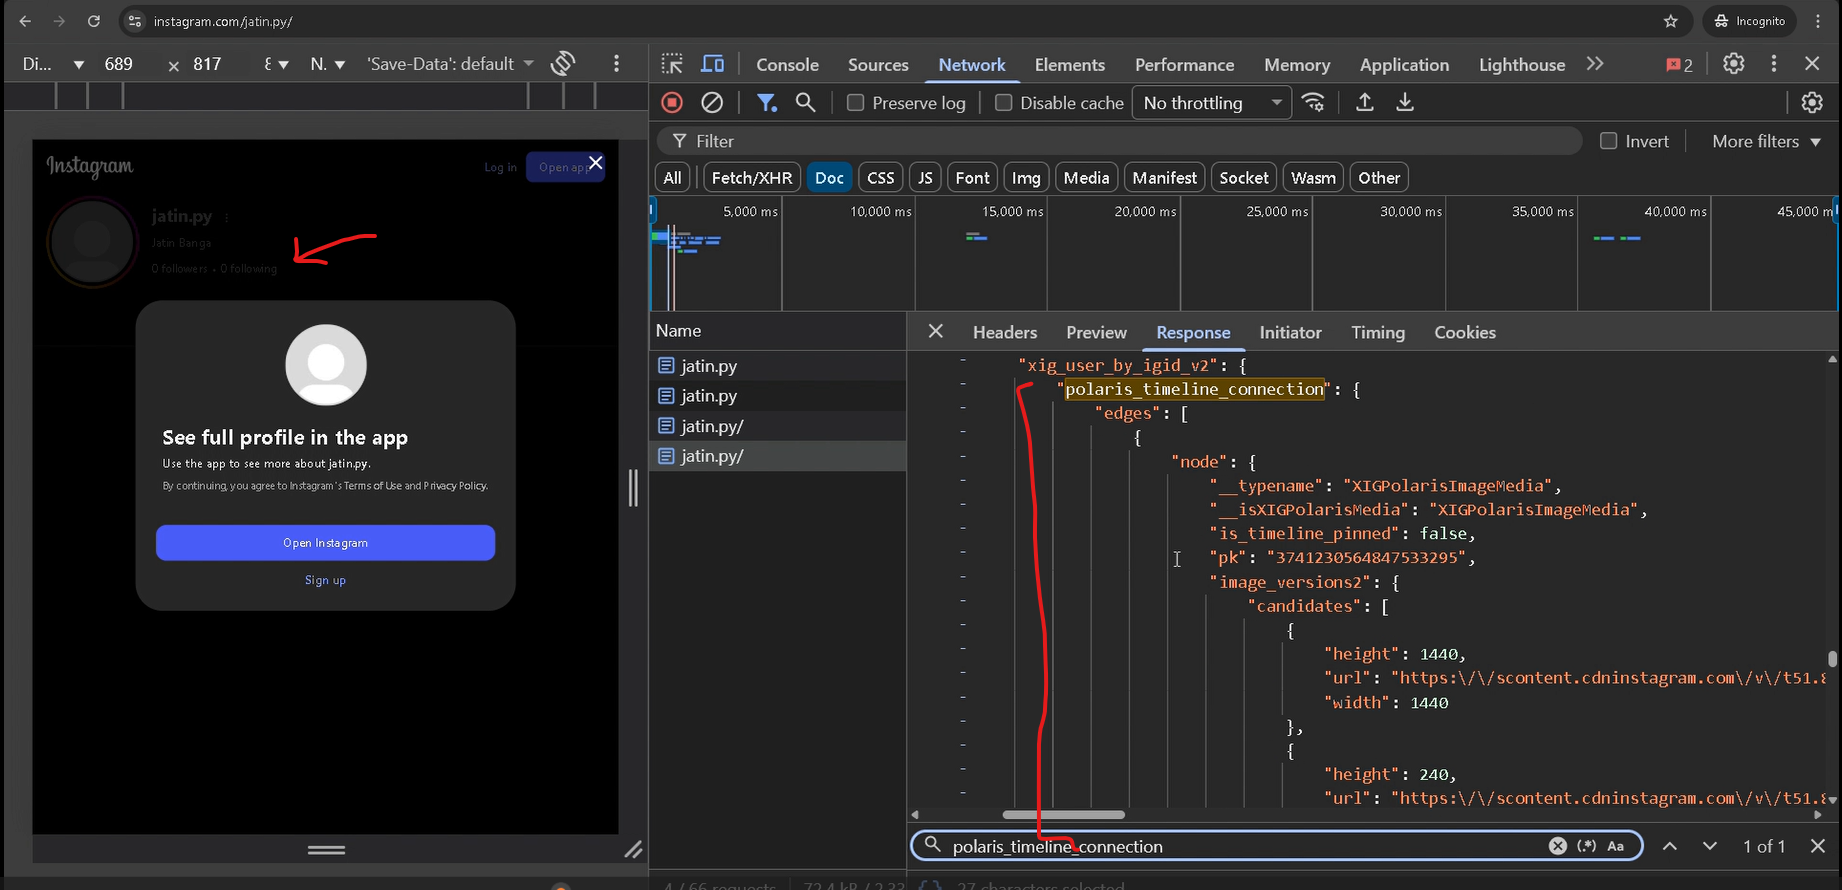 jatin-dot-py/instagram-private-bypass
Este repositório divulga uma falha de autorização no lado do servidor no Instagram, que permitia acesso não autenticado a timelines privadas; parece…
 mdunfjeld/cve-2025-59886
Exploit para a vulnerabilidade CVE-2025-59886, fornecendo código de prova de conceito para testes de segurança e verificação de vulnerabilidades.
 jenish-sojitra/jsanalyzer
Extensão do Burp Suite para análise estática de JavaScript: extrai endpoints de API, URLs, segredos e e-mails com filtragem de ruído para testes de…
 hannahbellesheart/blackbox.ai.security.analysis
Ferramenta de análise de segurança que identifica riscos em extensões do Blackbox.ai, incluindo roubo de credenciais, CVEs não corrigidos e ameaças à…
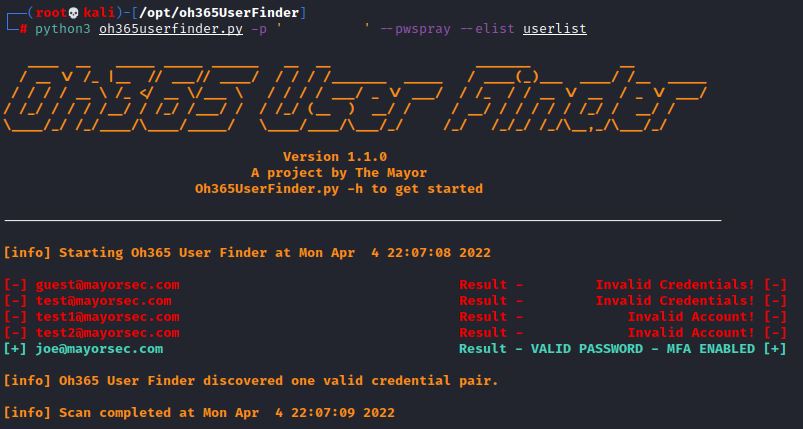 dievus/oh365userfinder
Enumera contas e domínios válidos do Microsoft 365 por meio de análise de resposta, com suporte a password spraying e detecção de limitação para…
 simoesctt/ctt-heartbleed-temporal-resonance-memory-leak-exploit-heartbleed-cve-2014-0160
Heartbleed (CVE-2014-0160) foi devastador porque vazava memória adjacente. CTT-Heartbleed vai além—utiliza ressonância temporal de 33 camadas para…
 thewoodenbench/cve-2025-66956
Controle de acesso inseguro nos componentes Contact Plan, E-Mail, SMS e Fax no Asseco SEE Live 2.0 permite que atacantes remotos acessem e executem…
 itres-labs/cve-2025-1868
CVE-2025-1868: Testador de Vazamento NTLM do Advanced IP Scanner & Advanced Port Scanner
 audiopump/cve-2025-66723
CVE-2025-66723: inMusic Brands Engine DJ >=3.0.0 até <4.3.4 expõe arquivos locais e de rede a entidades externas
 androidteacher/cve-2024-50498-wpquery
Exploração para CVE-2024-50498, uma vulnerabilidade do WordPress, fornecendo código de prova de conceito para testes de segurança e pesquisa.
 mrk336/inside-cve-2026-20805-how-a-windows-dwm-flaw-exposed-sensitive-data
CVE‑2026‑20805: Uma falha no Windows Desktop Window Manager que causa divulgação local de informações. Requer privilégios baixos, sem interação do…
 shacode/olyx
🔗 Aplicativo móvel orquestrador de segurança leve para verificação de URI, fornecendo uma interface unificada e multi-mecanismo para agregar e…
 cwjchoi01/cve-2025-65264
Prova de conceito de exploração para CVE-2025-65264 demonstrando leitura arbitrária de memória do kernel via IOCTL no driver do CPU-Z, permitindo…








