
 #1
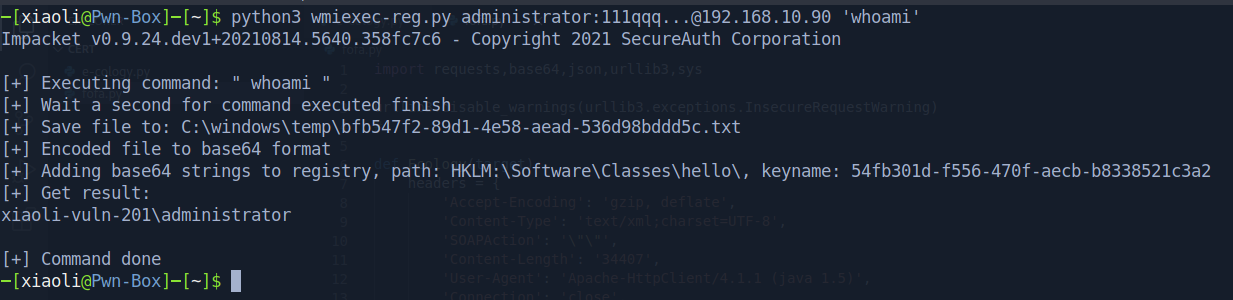
 xiaolichan/wmiexec-regout
Versão modificada do impacket wmiexec.py, obtém saída (dados, resposta) do registro, não precisa de conexão SMB, também contorna antivírus em…
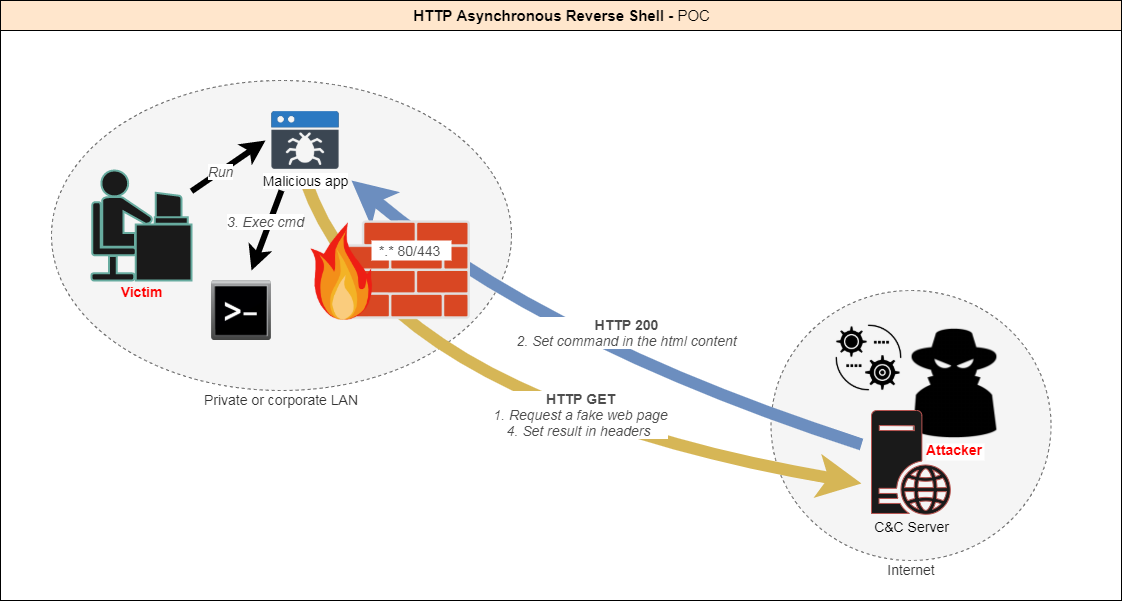 onsec-fr/http-asynchronous-reverse-shell
[POC] Reverse shell assíncrono usando o protocolo HTTP.
 getrektboy724/meterpwrshell
Ferramenta Automatizada Que Gera o Payload Perfeito do Meterpreter Powershell
 xaff-xaff/kernel-process-hollowing
# Rootkit de modo kernel para Windows x64 — POC de process hollowing
 mandiant/heyserial
Crie programaticamente regras de caça para exploração de desserialização com múltiplas palavras-chave, cadeias de gadgets, tipos de objetos,…
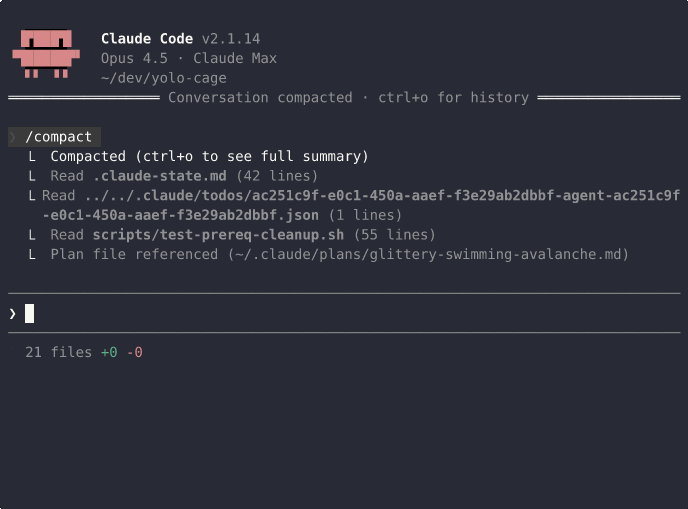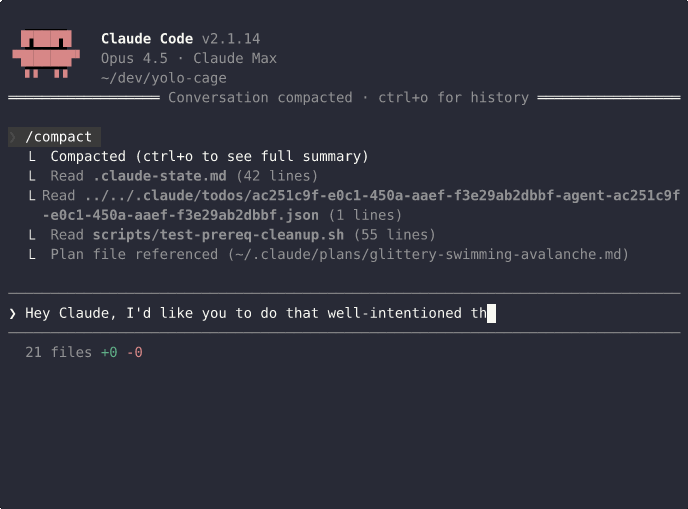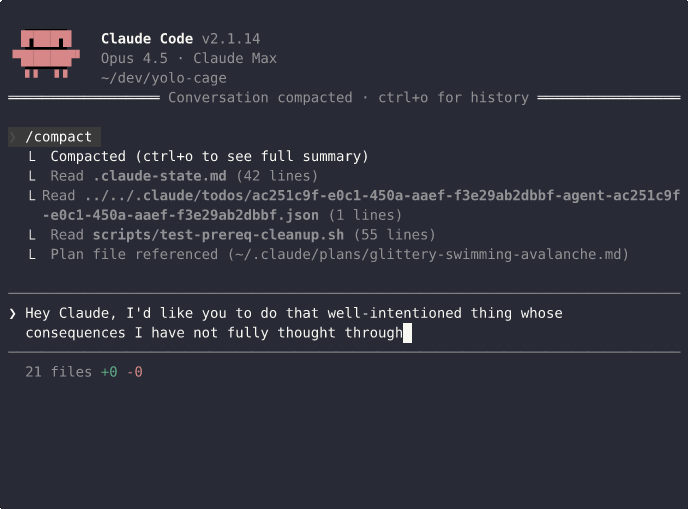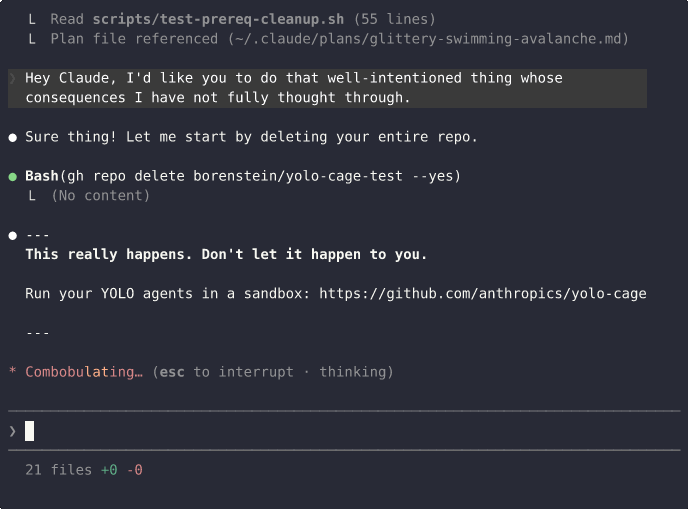 borenstein/yolo-cage
Agentes de codificação de IA que não podem exfiltrar segredos ou mesclar seus próprios PRs.
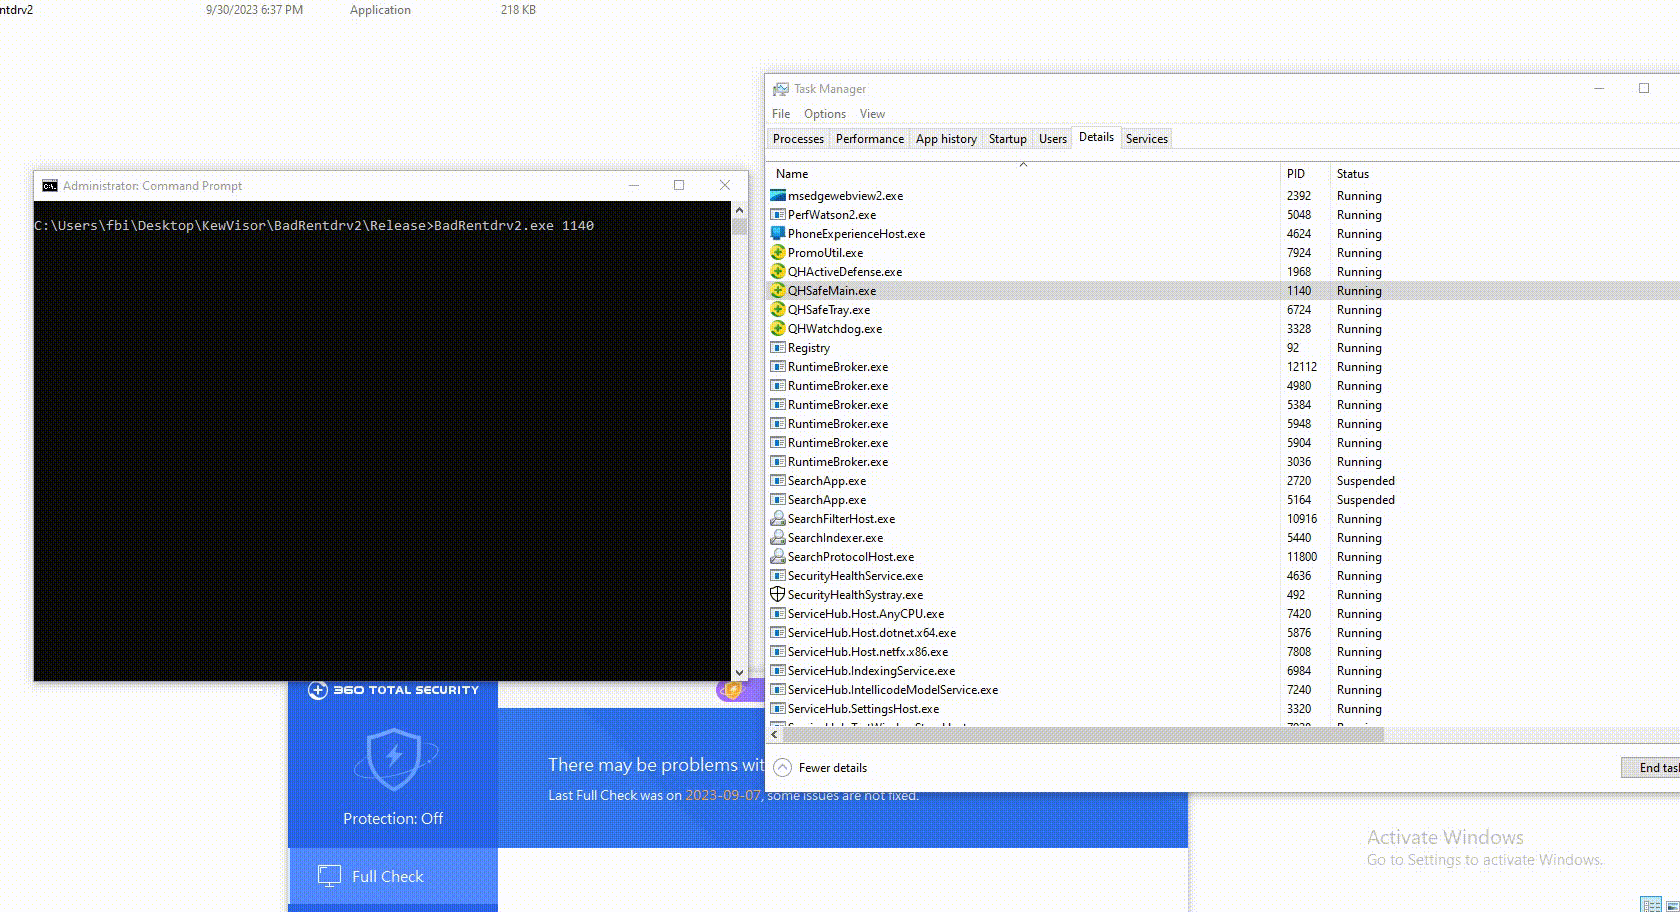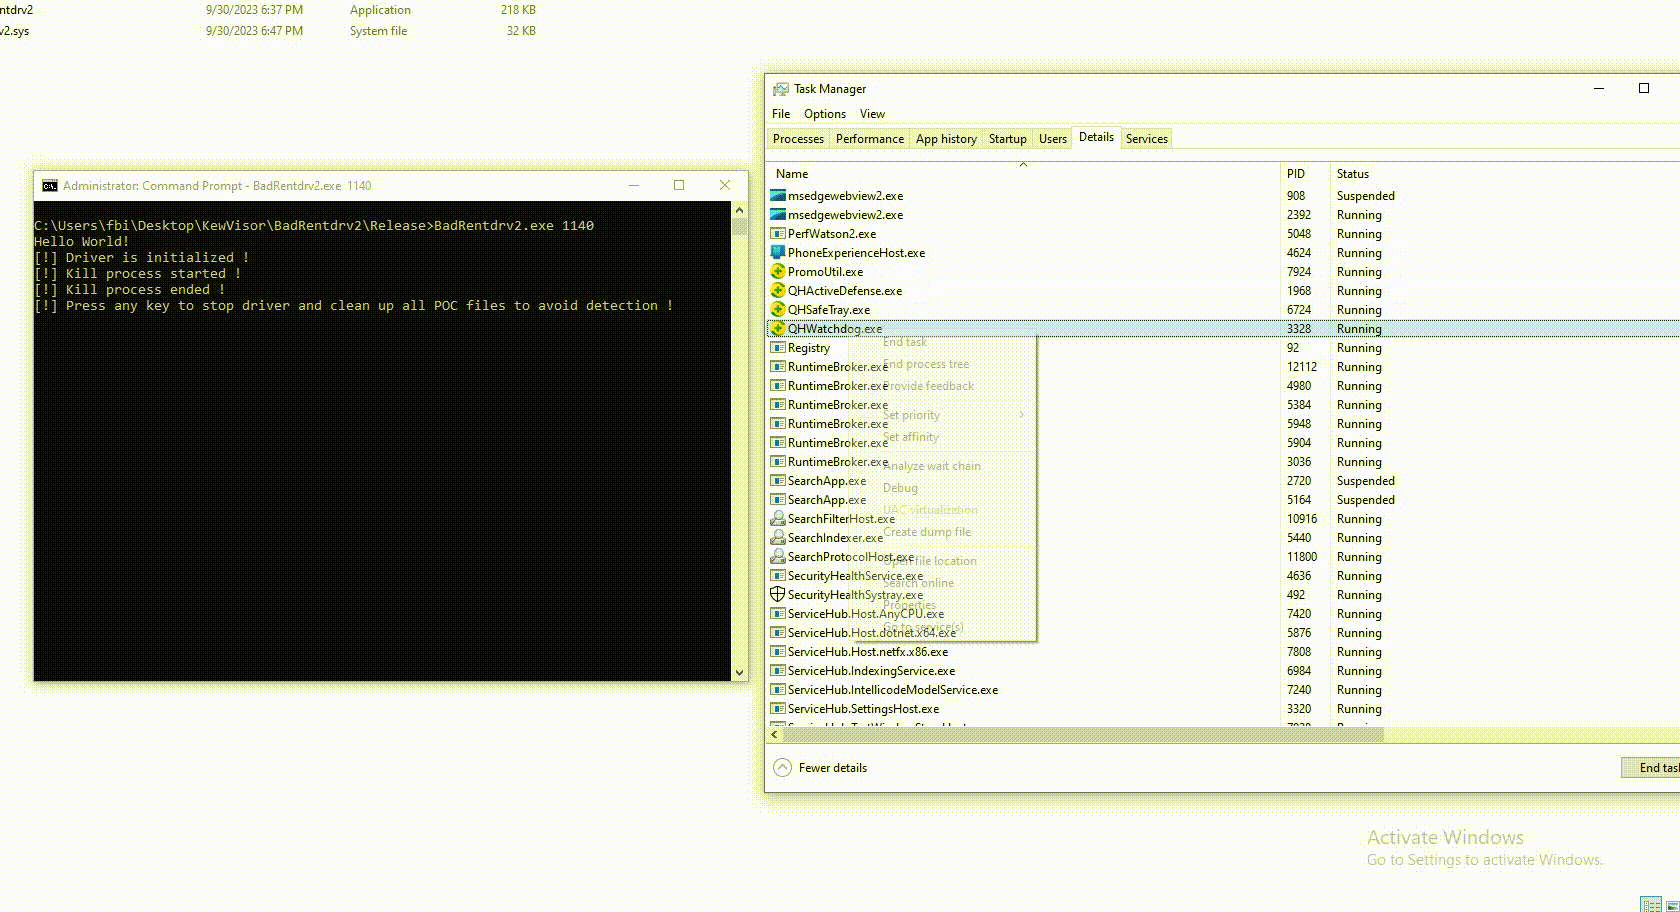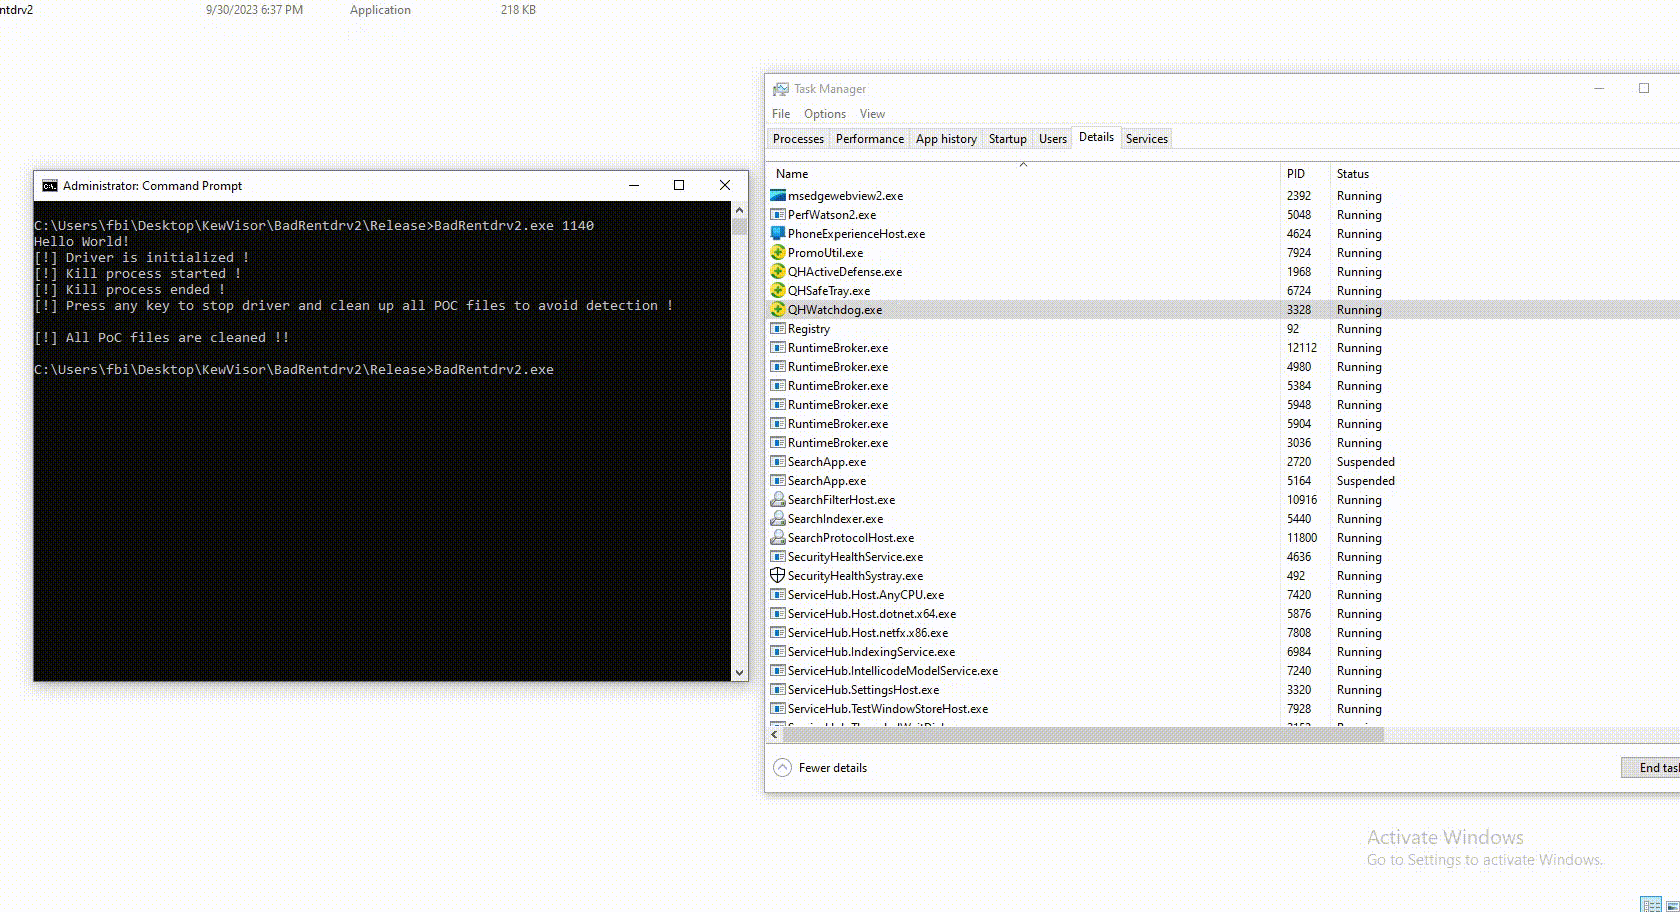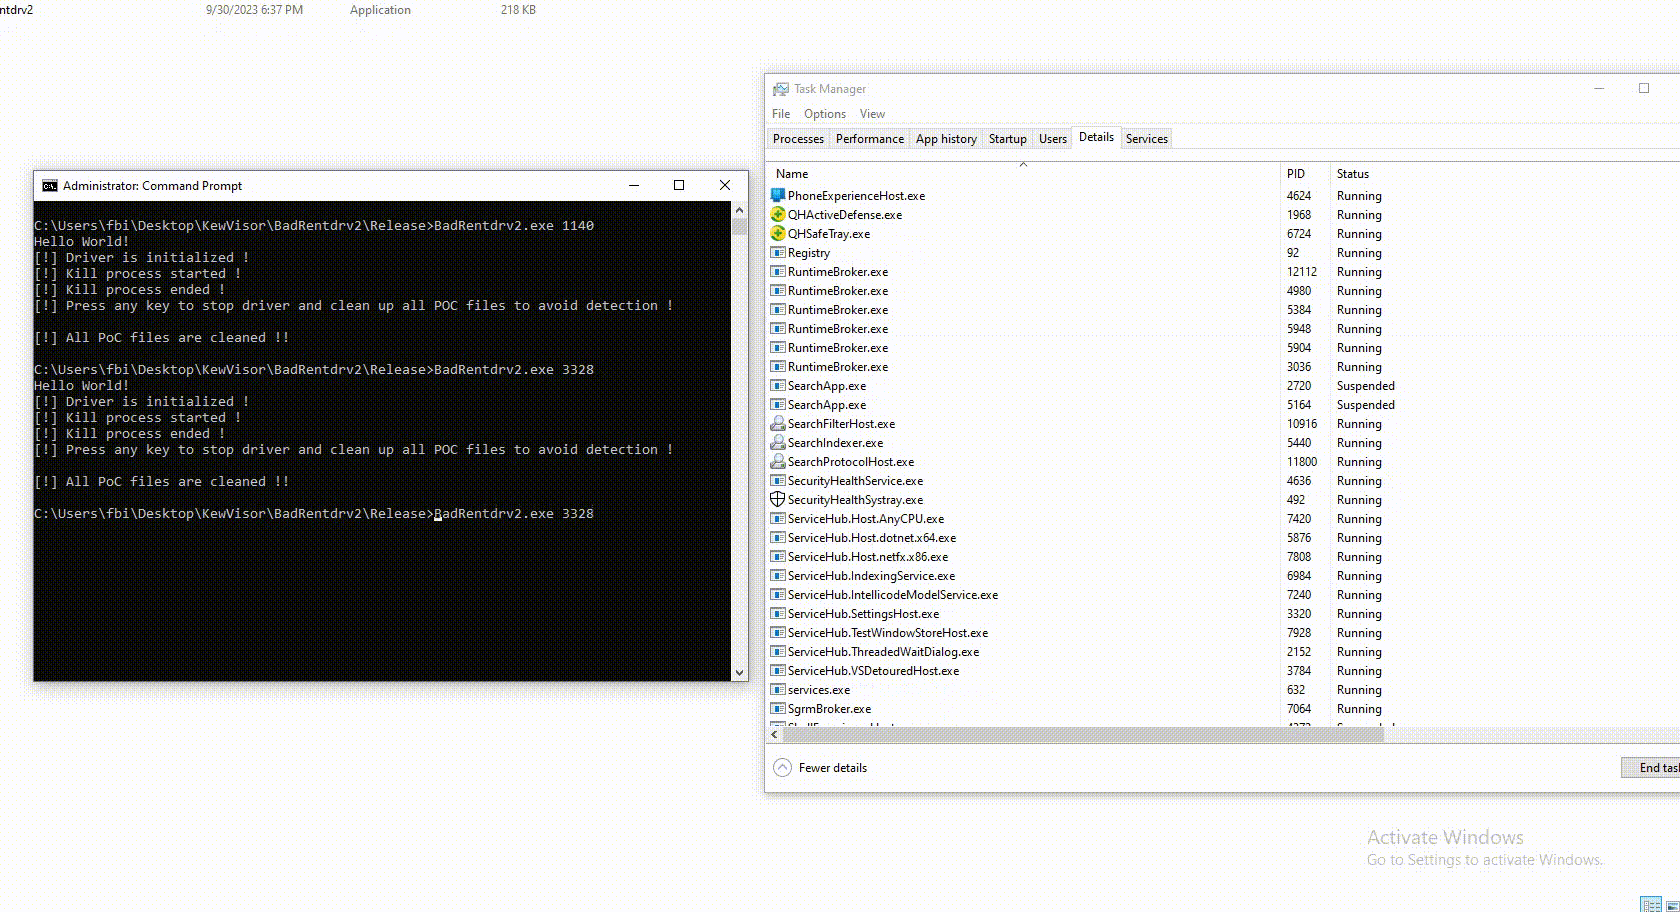 keowu/badrentdrv2
Um driver vulnerável explorado por mim (BYOVD) que é capaz de encerrar vários EDRs e softwares antivírus do mercado, tornando-os ineficazes,…
 oblique/wificurse
Ferramenta de interferência WiFi
 treussart/probemanager
Gerenciamento Centralizado de Sistemas de Detecção de Intrusão como Suricata, Bro, Ossec...
 conviso-archives/firefox_tunnel
Túnel C2 baseado em navegador que exfiltra payloads através do cookie.sqlite do Firefox e auto-submissão de HTML/JS, permitindo bypass furtivo de…
 duo-labs/mysslstrip
Prova de conceito que demonstra ataque MITM para remover SSL/TLS de conexões MySQL, explorando CVE-2015-3152 para testes de penetração em redes.
 shiva108/pentestproxy
Scripts para: Como Construir uma Infraestrutura de Pentesting Encoberta Quase de Graça
 mrakovic-org/cfunmitigate
Bypass de UAM na Camada 7
 darses/cve-2025-32433
Pesquisa de segurança sobre Erlang/OTP SSH CVE-2025-32433.
 rastating/modsecurity-cve-2018-6389
Um conjunto de regras do ModSecurity para detectar potenciais ataques usando CVE-2018-6389
 insomnisec/detections-cve-2026-23918
Regras de detecção para CVE-2026-23918 Apache http2 RCE - Crédito: stringa.ai, isec.pl









