
 #1
Ferramentas para contornar Sistemas de Detecção e Prevenção de Intrusões (IDS/IPS) e controles de segurança de rede.
Recomendado pelo Kitploit

 antisurveillanceagency/shadownet
ShadowNet é um protocolo de roteamento anônimo que força todas as conexões (em todo o sistema) a passarem pelo Tor enquanto implementa técnicas…
 nicocha30/ligolo-ng
Uma ferramenta avançada, mas simples, de tunelamento/pivoting que usa uma interface TUN.
 weedhashpeddler/rc4decryption
Abusa da LOLBin tlscsp.dll assinada pela Microsoft para executar criptografia/descriptografia RC4 via LsCsp_EncryptHwid, aplicando patch na chave…
 ymsniper/kto
Ferramenta automatizada de desautenticação Wi-Fi que escaneia continuamente clientes em um SSID alvo e remove dispositivos não autorizados na lista…
 danthegoodman1/netfence
Como Envoy xDS, mas para filtros eBPF
 shadowy-pycoder/go-http-proxy-to-socks
Proxy CLI MITM que converte SOCKS4/SOCKS5 em proxy HTTP/HTTPS/HTTP2/HTTP3 com redirecionamento transparente de TCP/UDP, spoofing ARP/NDP/DNS,…
 4n4s4zi/tfo-connect-bypass
Usando TCP Fast Open para contornar regras de rede baseadas em syscalls (PoC de CVE-2026-63828/CVE-2026-72243)
 davidsonrafaelk/evillimiter
Ferramenta que monitora, analisa e limita a largura de banda de dispositivos na rede local sem acesso administrativo
 cifertech/esp32-div
ESP32DIV é um kit de ferramentas sem fio multifuncional, ofensivo e defensivo, alimentado por um ESP32.
 iamsopotatoe-coder/tinyload
Empacotador e criptografador de PE Windows x64 de código aberto. Comprime e criptografa executáveis com uma máquina virtual personalizada em um stub…
 drk1wi/portspoof
Emula portas abertas e assinaturas de serviço em todas as 65535 portas TCP para retardar o reconhecimento, confundir scanners e desperdiçar recursos…
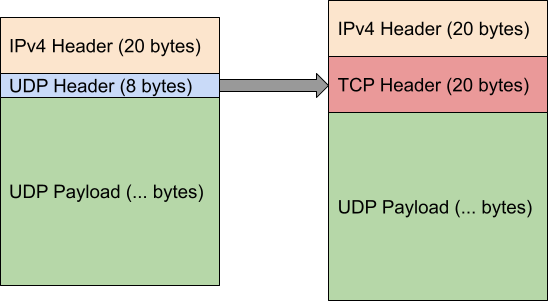 dndx/phantun
Transforma fluxo UDP em fluxos TCP (falsos) que podem atravessar firewalls/NATs de Camada 3 e Camada 4 (NAPT).

 jvoisin/snuffleupagus
Módulo de segurança para php7 e php8 - Eliminando classes de bugs e fazendo virtual-patching do resto! https://snuffleupagus.rtfd.io
 whispergate/lldp
Perfil de C2 para Mythic que tunela tráfego criptografado de agente ponto a ponto através de TLVs Organizationally Specific do IEEE 802.1AB LLDP para…
 blacksnufkin/byovd
Casos de uso de pesquisa BYOVD com metodologia de descoberta de drivers vulneráveis e engenharia reversa. (CVE-2025-52915, CVE-2025-1055,…
 1neptune/shieldbreak
Prova de conceito de 0day do Windows Defender demonstrando um bypass de patch para CVE-2026-69414, visando Windows 11 25H2 e Server 2025 para evadir…
 cenobyte-vincit/dyen
Carregador de dylib Mach-O em memória para Python padrão do macOS; descriptografa, mapeia e executa payloads sem usar dlopen ou gravar em disco, com…
 cenobyte-vincit/memdumper
Abusa dos entitlements de depurador do macOS e da DYLD_INSERT_LIBRARIES para despejar ou pesquisar a memória de um processo em execução, ao mesmo…







