
 #1
Ferramentas para gerenciar identidades de usuário, autenticação, autorização e controles de acesso dentro de sistemas e redes.
Recomendado pelo Kitploit
 fengchenzxc/cve-2020-28148
Exploração de bypass de autenticação de portal Wi-Fi usando spoofing de endereço MAC para obter acesso não autorizado à rede, demonstrada em…
 lay0us/cve-2022-32532
Apache Shiro CVE-2022-32532
 sanmilie/pkcs11sshagent
SRO PKCS11 – SSH Agent CNG é um agente Windows soberano, ultraleve e zero dependência que unifica PKCS#11, SSH-agent, Pageant e CNG/Smartcard em um…
 garrettfoster13/cve-2025-59501
Código POC do CVE-2025-59501
 synacktiv/bissap
Uma nova ferramenta de código aberto para auditar rapidamente permissões SAP.
 deepingh0st/cve-2022-22978
CVE-2022-22978 Demonstração de bypass do Spring-Security
 muirlandoracle/cve-2019-17662
Código de exploit para CVE-2019-17662
 synacktiv/kcmapper
KcMapper é uma ferramenta de auditoria de segurança para Keycloak. Ele exporta sua configuração Keycloak (realms, clientes, usuários, papéis, etc.)…
 qarait/gate0
Um pequeno motor de micropolíticas auditável, terminante e determinístico
 corelight/corelight-client
Cliente de linha de comando da API do Sensor Corelight
 karaaslanlabs/kl-security-key
Autenticador FIDO2/WebAuthn experimental para RP2040 com atestação empacotada e interoperabilidade documentada com Windows/Entra
 contrastsecurity/contrast
CLI de SAST para verificação de aplicações Java, JavaScript e .NET, além de funções AWS Lambda, detectando vulnerabilidades de código e políticas IAM…
 marcgoam/cve-2026-54121-certighost
CVE-2026-54121 (Certighost) PoC de impersonação de DC do AD CS. Tratamento de SAN corrigido + reutilização de conta segura para MAQ.
 virgula0/poc-cve-2018-10933
Exploit de bypass de autenticação do LibSSH usando RCE
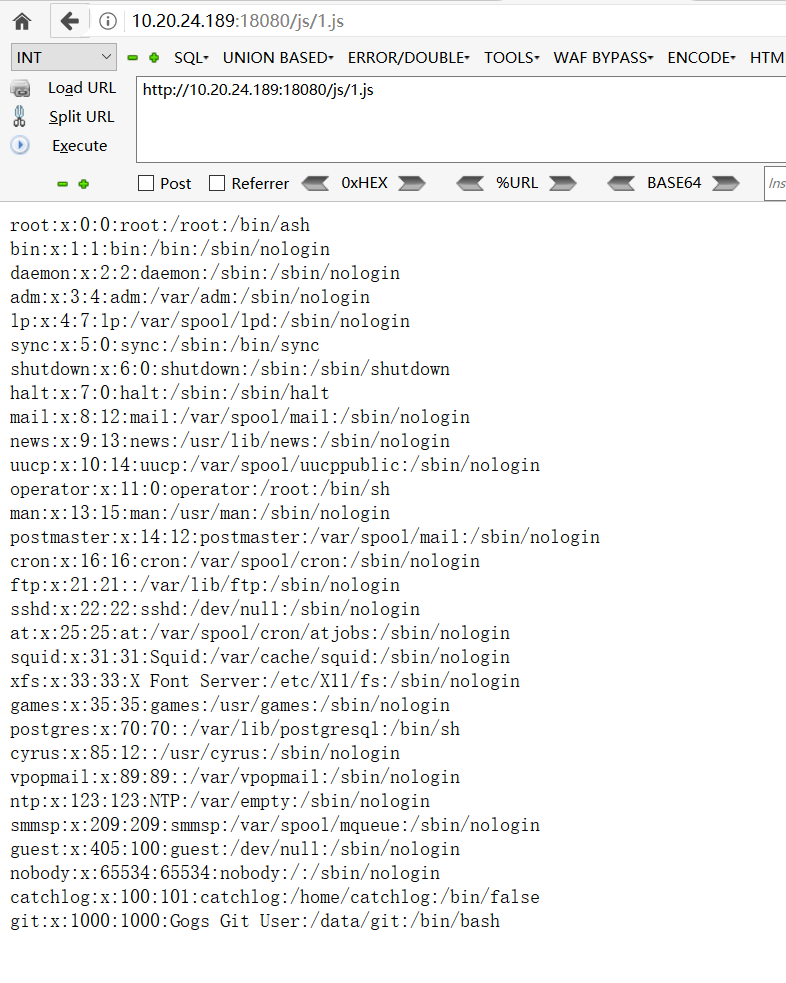 jas502n/gogs_rce
Exploit para RCE do Gogs (CVE-2018-18925) que aproveita falsificação de sessão e injeção de hooks do Git para obter execução arbitrária de comandos…
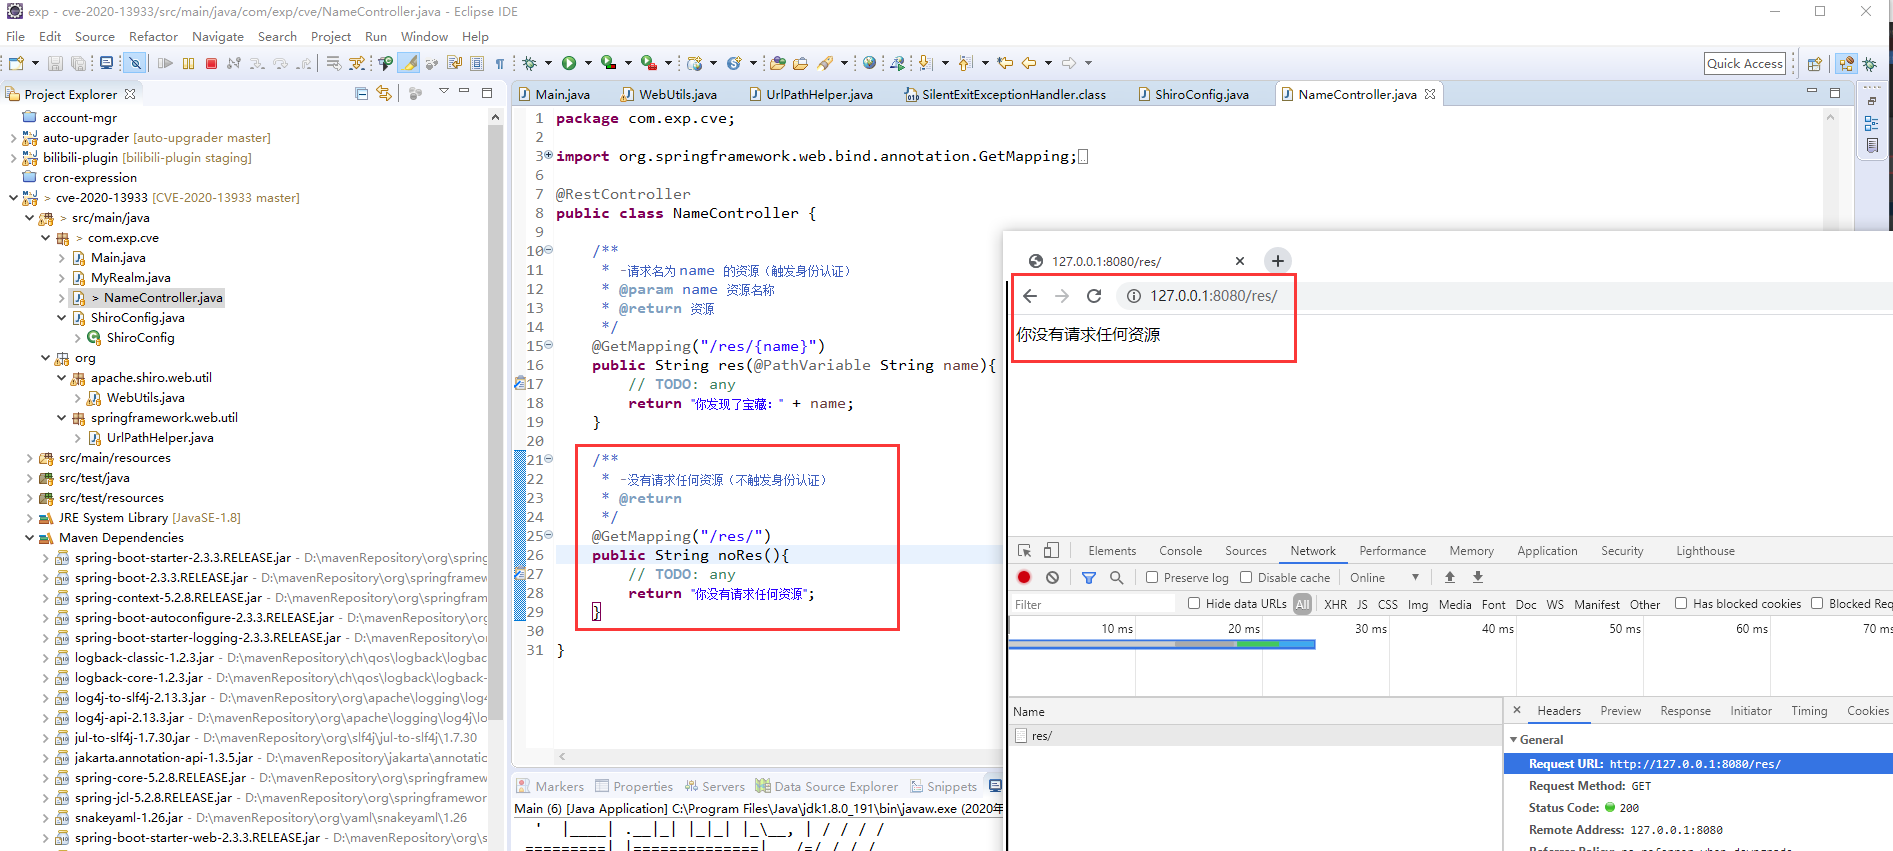 exp-docs/cve-2020-13933
Laboratório CVE-2020-13933: vulnerabilidade de bypass de autenticação do Shiro
 bughunt4me/cpanelcve-2026-41940
Prova de conceito de exploit para CVE-2026-41940, uma bypass crítica de autenticação no cPanel & WHM via injeção de CRLF em arquivo de sessão,…
 eduardolat/authkeysync
🔐 Utilitário CLI leve projetado para sincronizar chaves públicas SSH de URLs remotas para arquivos authorized_keys locais








