
 #1
Ferramentas para gerenciar identidades de usuário, autenticação, autorização e controles de acesso dentro de sistemas e redes.
Recomendado pelo Kitploit
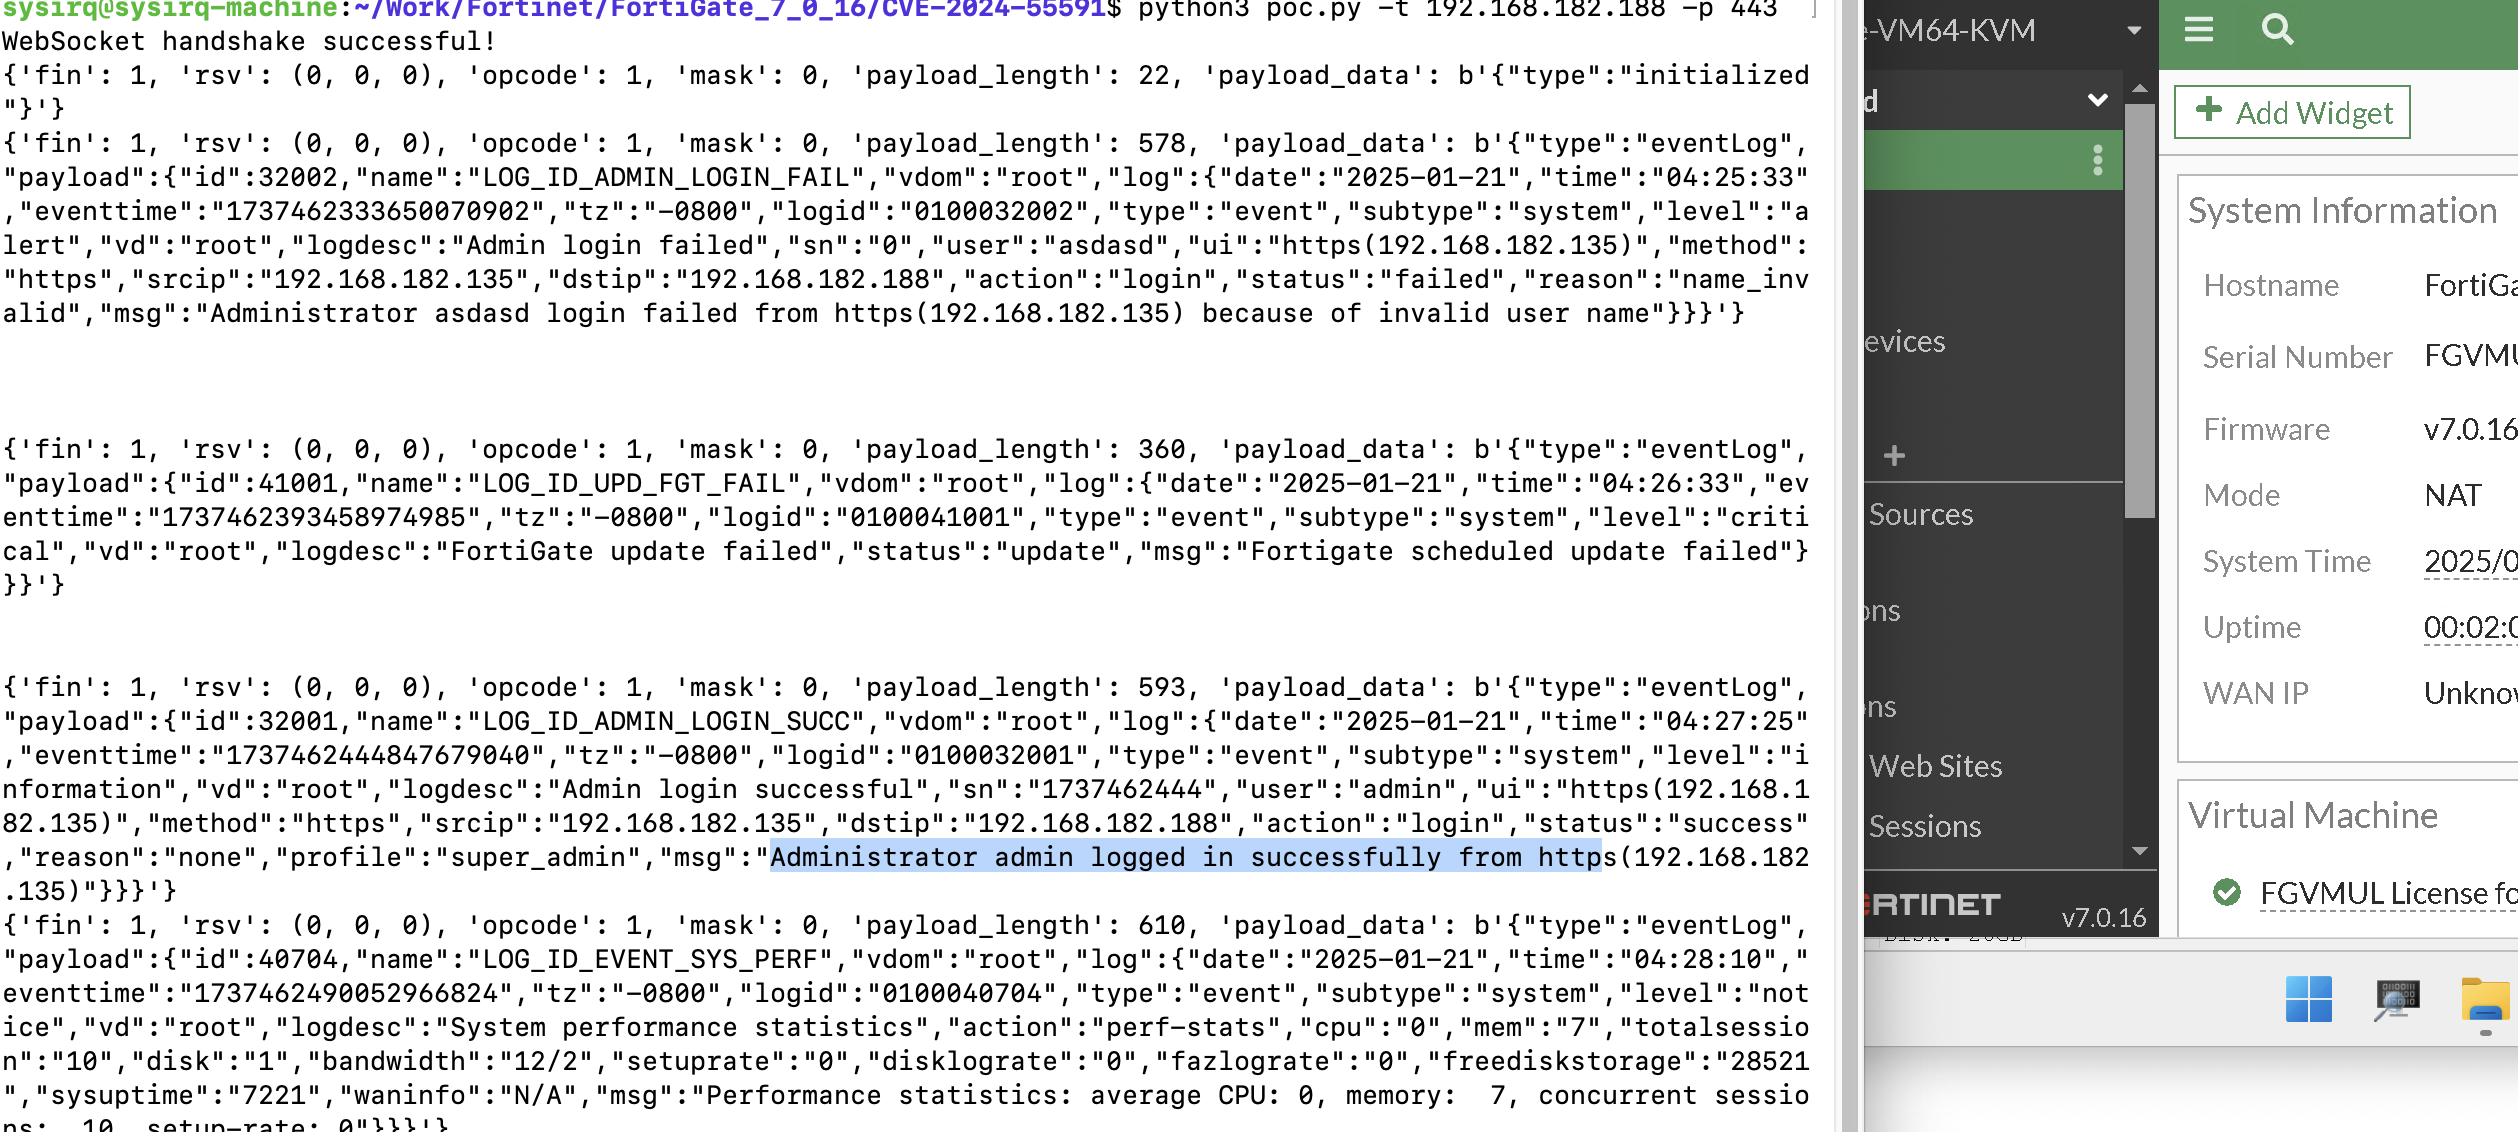
 sysirq/fortios-auth-bypass-poc-cve-2024-55591
Exploit de prova de conceito para bypass de autenticação do FortiOS (CVE-2024-55591) que permite acesso não autenticado aos logs do sistema via…
 watchtowrlabs/watchtowr-vs-progress-moveit_cve-2024-5806
Exploit para o CVE-2024-5806
 l0ading-x/cve-2022-23131
cve-2022-23131
 mafifrizi/tanuki
Tactical Identity Operator for Linux & Hybrid Active Directory
 jakabakos/cve-2023-27524-apache-superset-auth-bypass-and-rce
Exploit para CVE-2023-27524 visando bypass de autenticação e RCE no Apache Superset. Forja cookies de sessão, enumera bancos de dados/usuários,…
 stra-x/outoftune
Ferramenta de inscrição de dispositivos rogue para Entra ID e Intune MDM. Automatiza a junção de dispositivos, aquisição de token, inscrição MDM e…
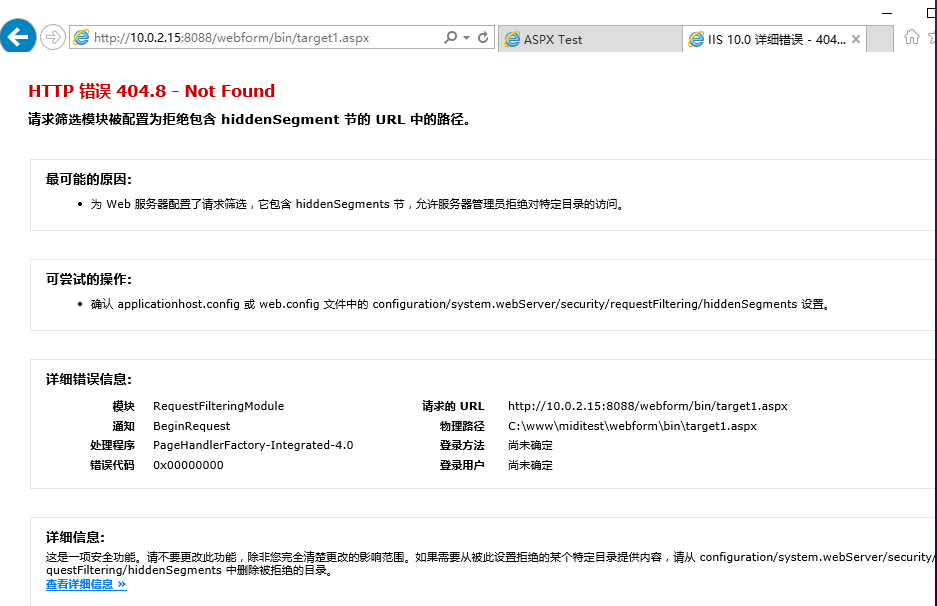 midisec/cve-2023-36899
Ambiente de reprodução e ferramentas para a vulnerabilidade CVE-2023-36899, visando a bypass de autenticação de sessão sem cookie no framework…
 golioth/signy
Biblioteca de criptografia assimétrica para geração de URLs assinadas em dispositivos embarcados, permitindo acesso a recursos com limite de tempo…
 duy-31/cve-2023-46805_cve-2024-21887
Uma vulnerabilidade de bypass de autenticação no componente web do Ivanti ICS 9.x, 22.x e Ivanti Policy Secure permite que um atacante remoto acesse…
 otterhacker/labs4u2self
Laboratório de pentest de Active Directory implantável e hospedado na AWS, com controlador de domínio e MSSQL vulnerável; pratique abuso de S4U2Self,…
 uzju/gin-vue-admin-poc-cve-2022-21660
CVE-2022-21660
 d0ge/xsw
Extensões do Burp Suite para XML Signature Wrapping
 m3ssap0/wordpress-really-simple-security-authn-bypass-exploit
Exploit em Python para o bypass de autenticação CVE-2024-10924 no Really Simple Security < 9.1.2. Permite login não autenticado como qualquer usuário…
 qarait/ephemera
CA SSH de Confiança Zero
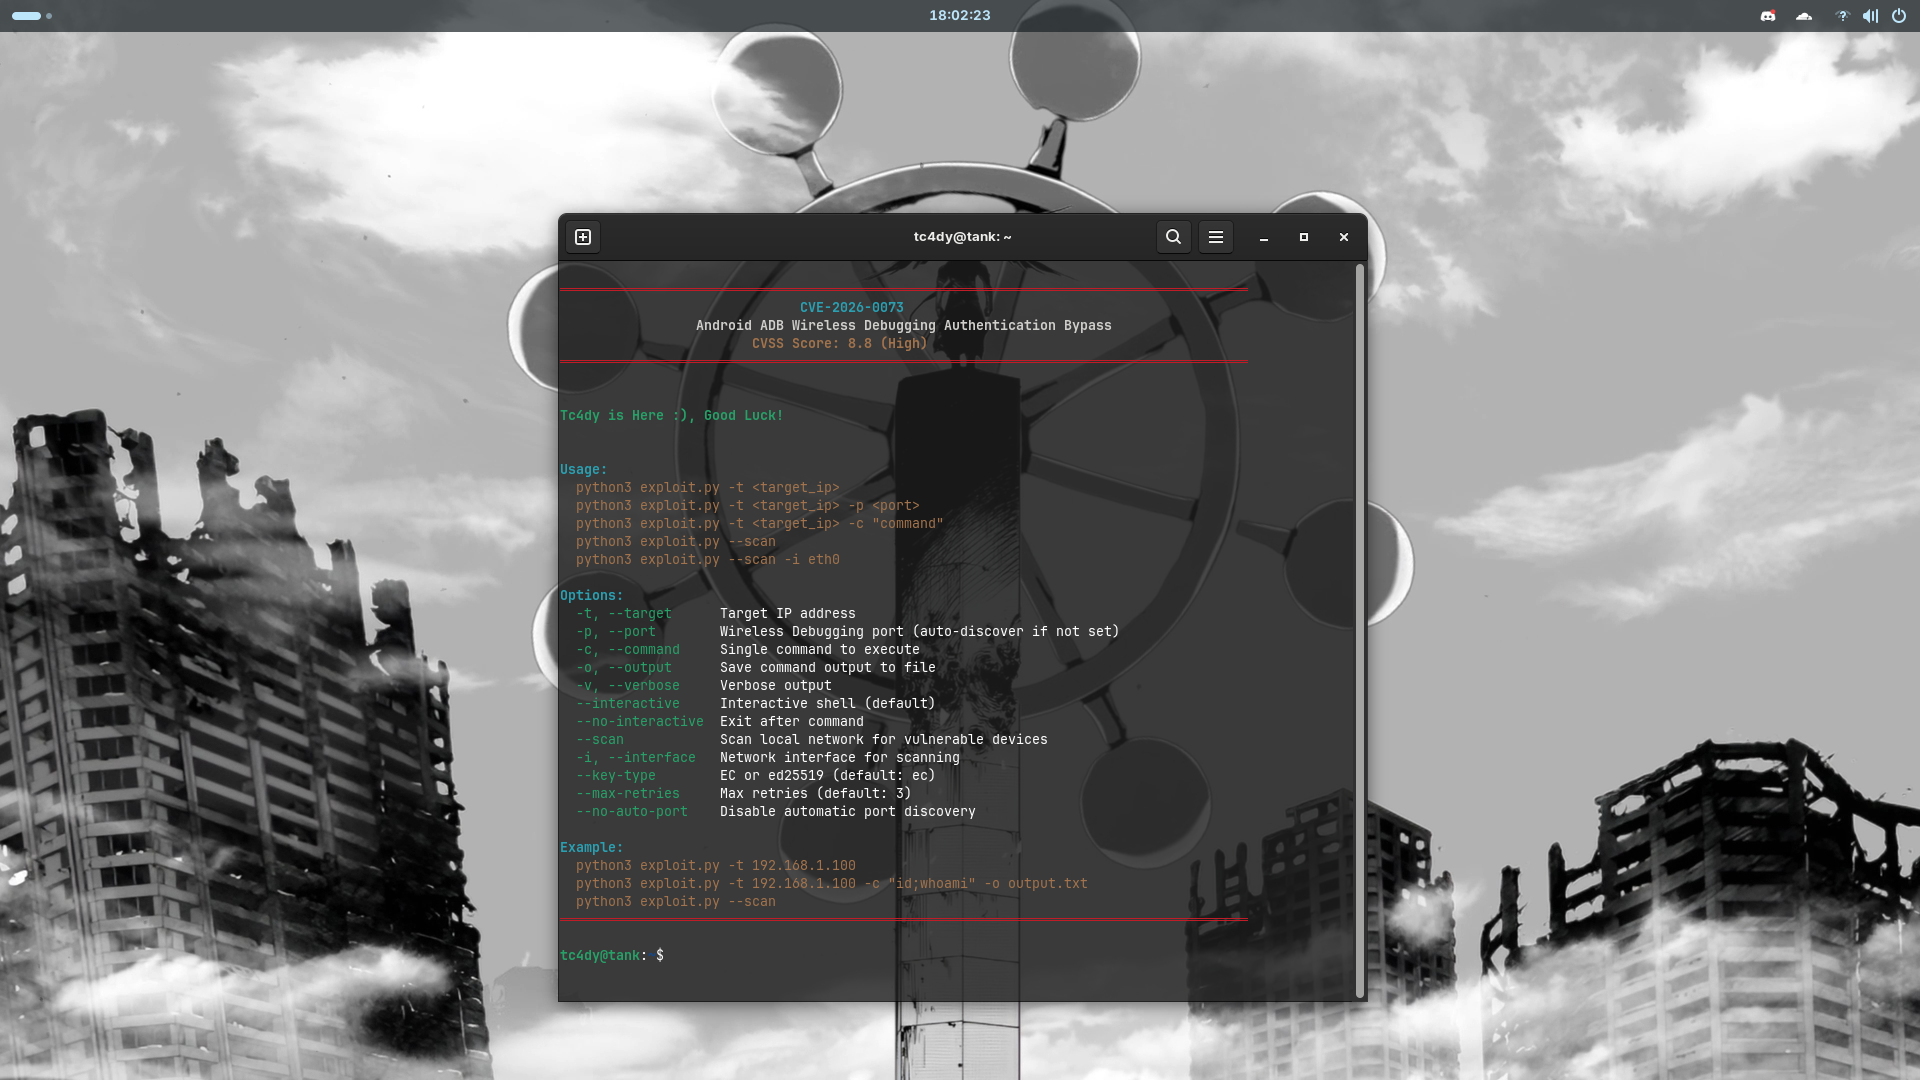 tc4dy/cve-2026-0073-poc-exploit
Exploit de bypass de autenticação zero-click para Android ADB Wireless Debugging (CVE-2026-0073). Fornece shell interativo, execução de comandos e…
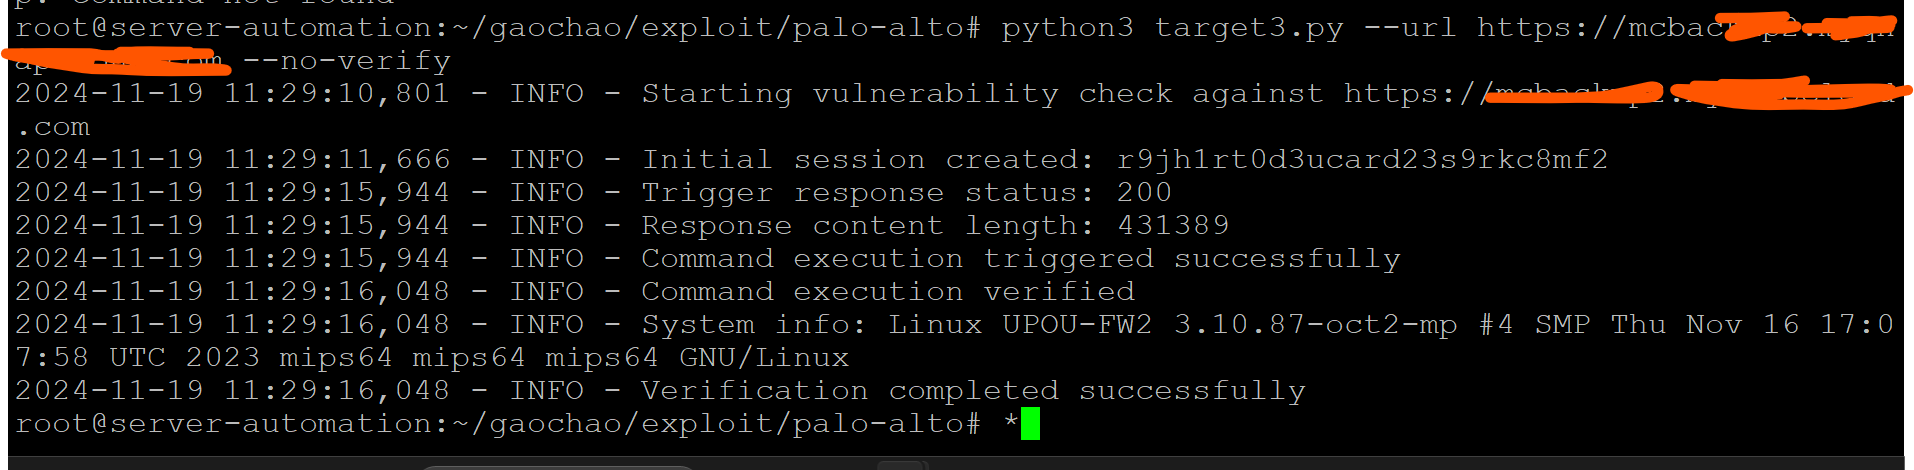 sachinart/cve-2024-0012-poc
CVE-2024-0012 PAN-OS: Bypass de Autenticação na Interface Web de Gerenciamento (PAN-SA-2024-0015) RCE POC
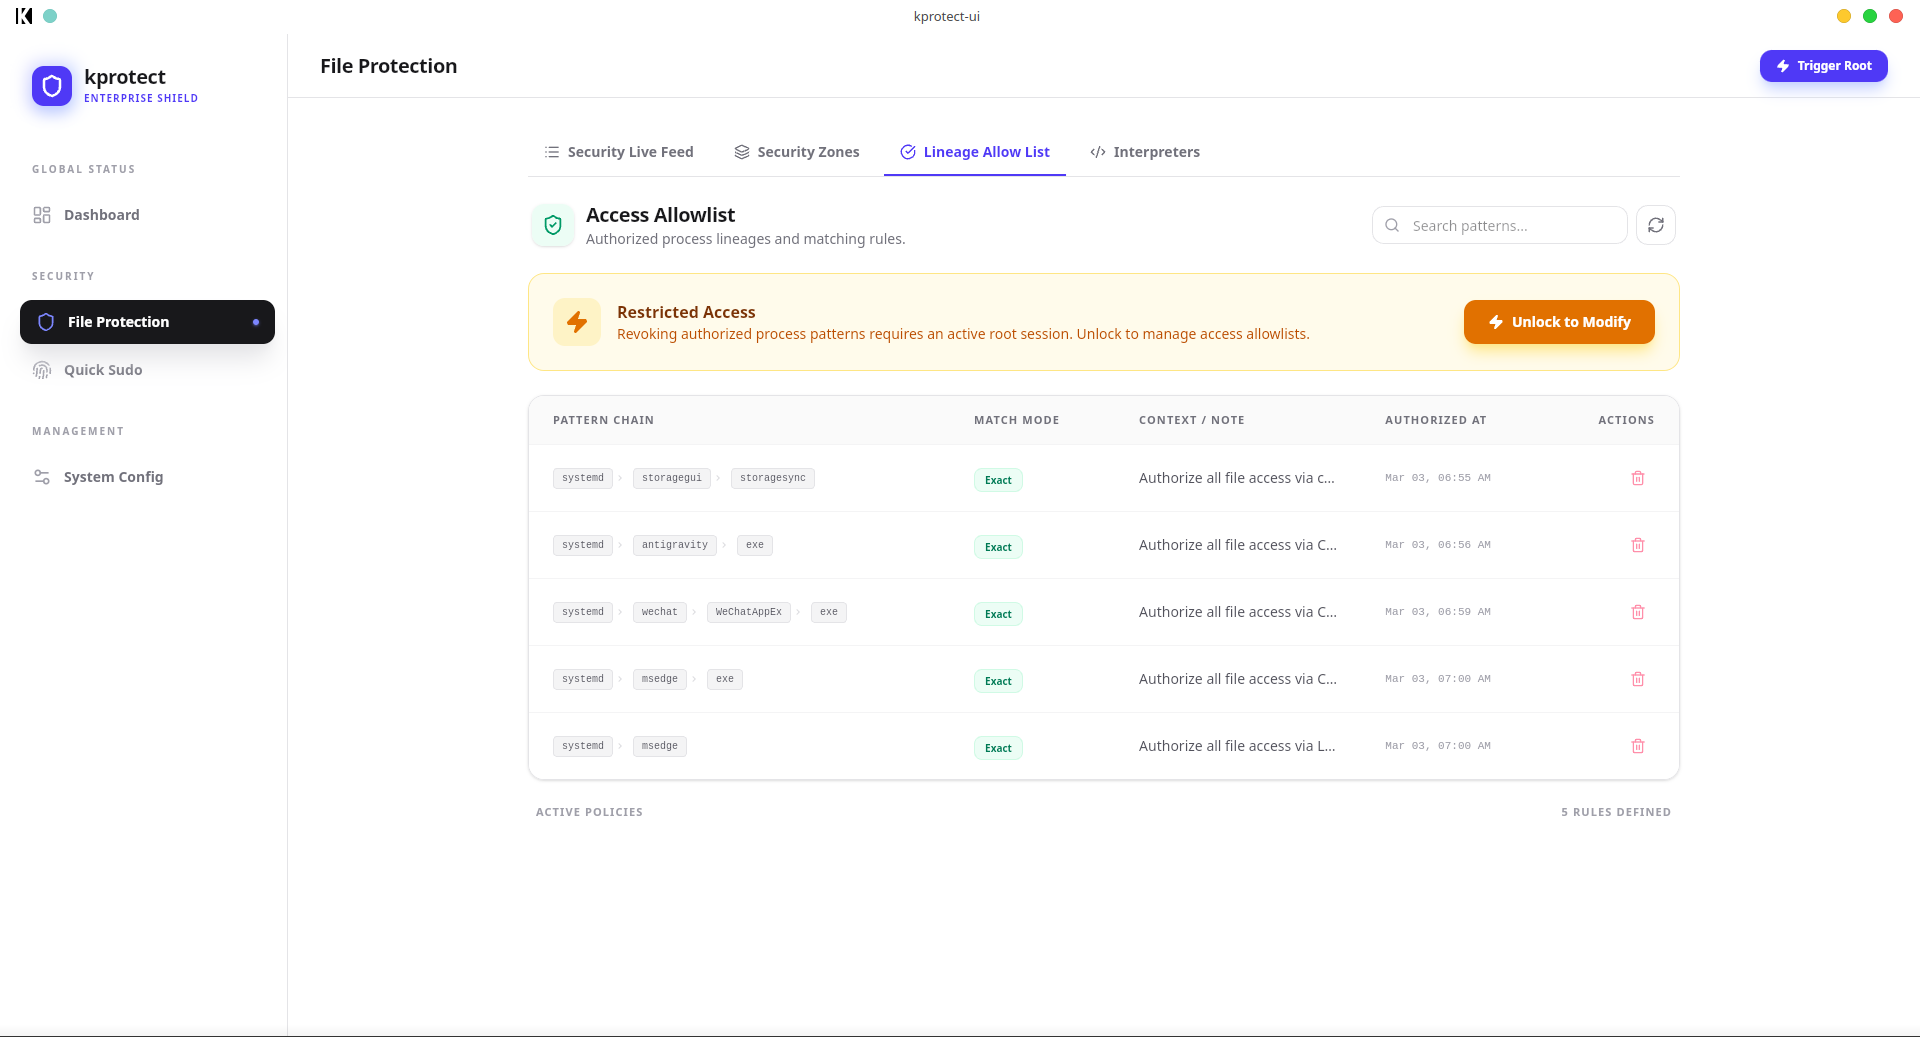 khoinp1012/kprotect
Mecanismo de segurança em nível de kernel usando eBPF-LSM para aplicar políticas de acesso a arquivos com base na linhagem de processos, protegendo…








