
 #1
Ferramentas para gerenciar identidades de usuário, autenticação, autorização e controles de acesso dentro de sistemas e redes.
Recomendado pelo Kitploit
 lequoca/fortinet-fortiweb-cve-2025-64446-58034
Pesquisa de segurança sobre vulnerabilidades do Fortinet FortiWeb (CVE-2025-64446, CVE-2025-58034)
 gh-ost00/cve-2024-4898
Prova de conceito de exploit para CVE-2024-4898, demonstrando configuração de API não autenticada, atualização arbitrária de opções e criação de…
 dagowda/zabbix-cve-2022-23131-sso-bypass
Script de exploit para CVE-2022-23131 que contorna a autenticação SSO do Zabbix forjando tokens JWT, permitindo acesso administrativo não autorizado…
 d34dun1c02n/cve-2023-31704
Exploit de prova de conceito para CVE-2023-31704: Controle de acesso incorreto no Sourcecodester Online Computer and Laptop Store 1.0 permite…
 cve-2024/cve-2024-5326-poc
Exploit de prova de conceito para CVE-2024-5326, uma vulnerabilidade de falta de autorização no plugin PostX WordPress que permite que atacantes…
 theway-hue/cve-2017-5689-checker
Verificador-explorador automatizado para CVE-2017-5689, escaneando painéis Intel AMT em busca de bypass de autenticação e reportando IPs vulneráveis.
 0xmrma/cve-2026-34048
Rotas de bootstrap do terminal apenas para administradores verificadas apenas pelo estado de login, que permitem que um membro normal da equipe…
 0xblackash/cve-2025-64446
CVE-2025-64446
 00lucasm/cve-2025-58434-flowiseai-auth-bypass-poc
Prova de Conceito da Vulnerabilidade de Bypass de Autenticação do Flowiseai Flowise

 kit-lang/packages/kit-policy
Um framework de autorização flexível e componível para Kit (inspirado pelo Action Policy)
 sigstore/root-signing
Mantém o repositório TUF que entrega com segurança a raiz de confiança do Sigstore (trusted_root.json) aos clientes, usando assinatura por limiar de…
 hakaioffsec/cve-2026-16764
Exploit em Python para CVE-2026-16764, uma escalada de privilégios no OWASP DefectDojo onde um bypass da API REST is_staff permite que um usuário com…
 itsismarcos/cve-2026-41940
Exploit automatizado para CVE-2026-41940, um bypass de autenticação no cPanel/WHM, permitindo acesso administrativo não autorizado a servidores…
 logangoins/cable
.NET toolkit de pós-exploração para reconhecimento e exploração do Active Directory
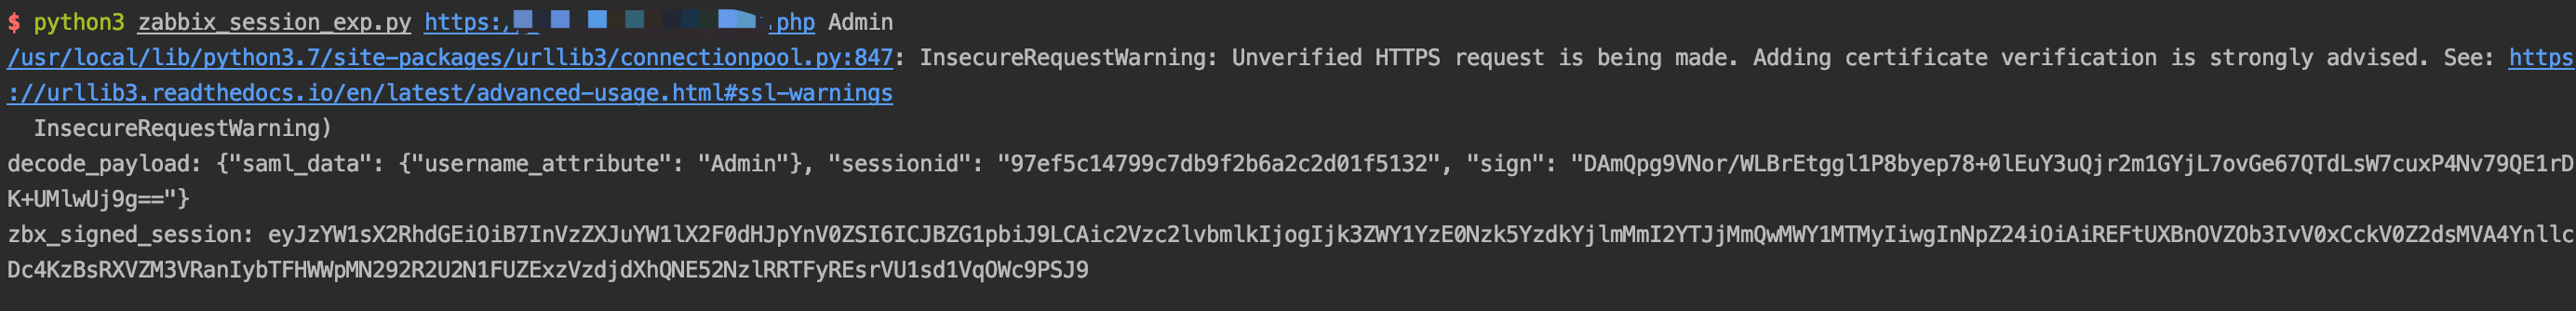 mr-xn/cve-2022-23131
cve-2022-23131 zabbix-saml-bypass-exp
 soledad208/cve-2018-10933
CVE-2018-10933 POC muito simples
 hakivvi/cve-2025-23369
Exploit para CVE-2025-23369: bypass de autenticação SAML no GitHub Enterprise Server por meio de peculiaridades do libxml2, permitindo acesso não…
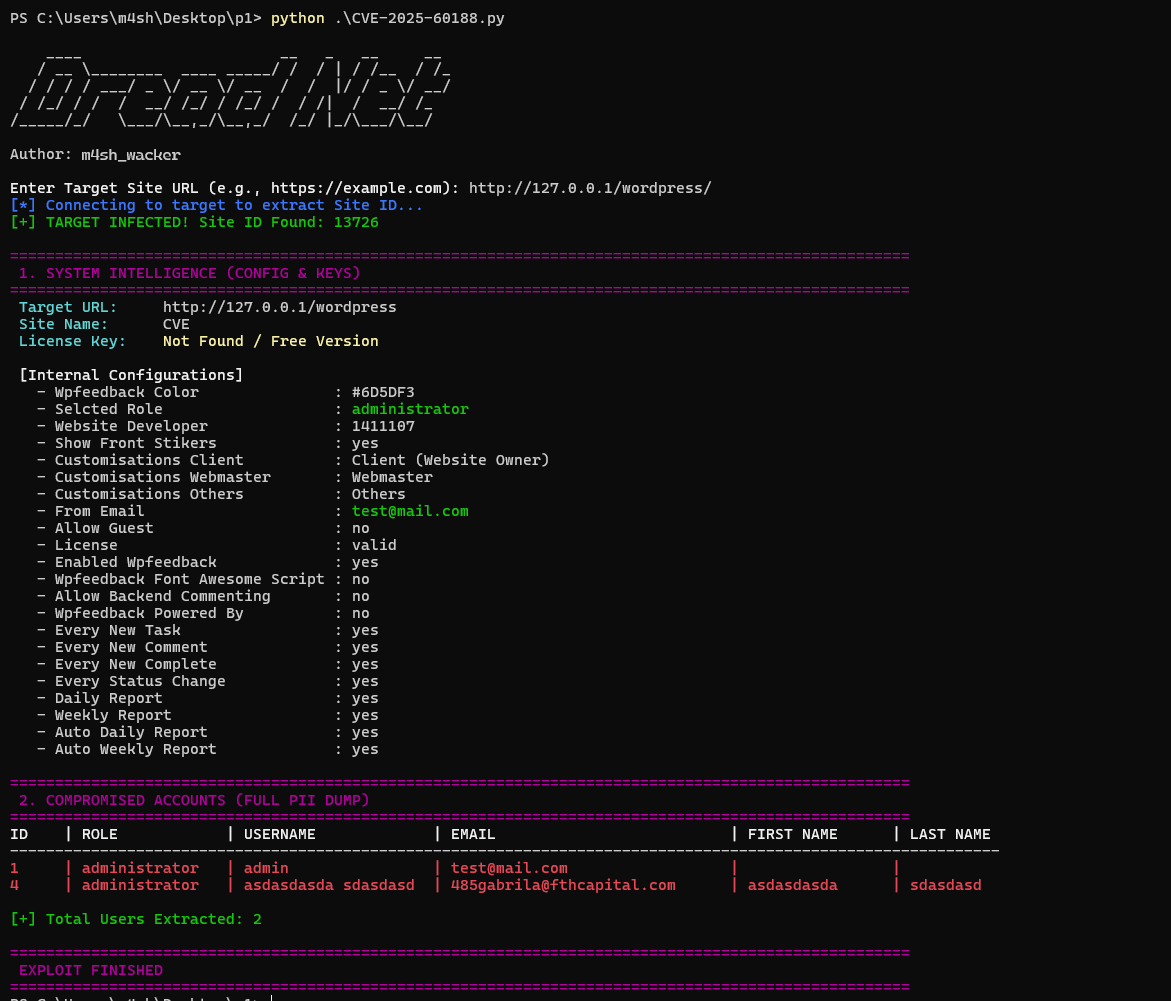 m4sh-wacker/cve-2025-60188-atarim-plugin-exploit
Exploit do Plugin Atarim CVE-2025-60188








