
 #1
Ferramentas para gerenciar identidades de usuário, autenticação, autorização e controles de acesso dentro de sistemas e redes.
Recomendado pelo Kitploit
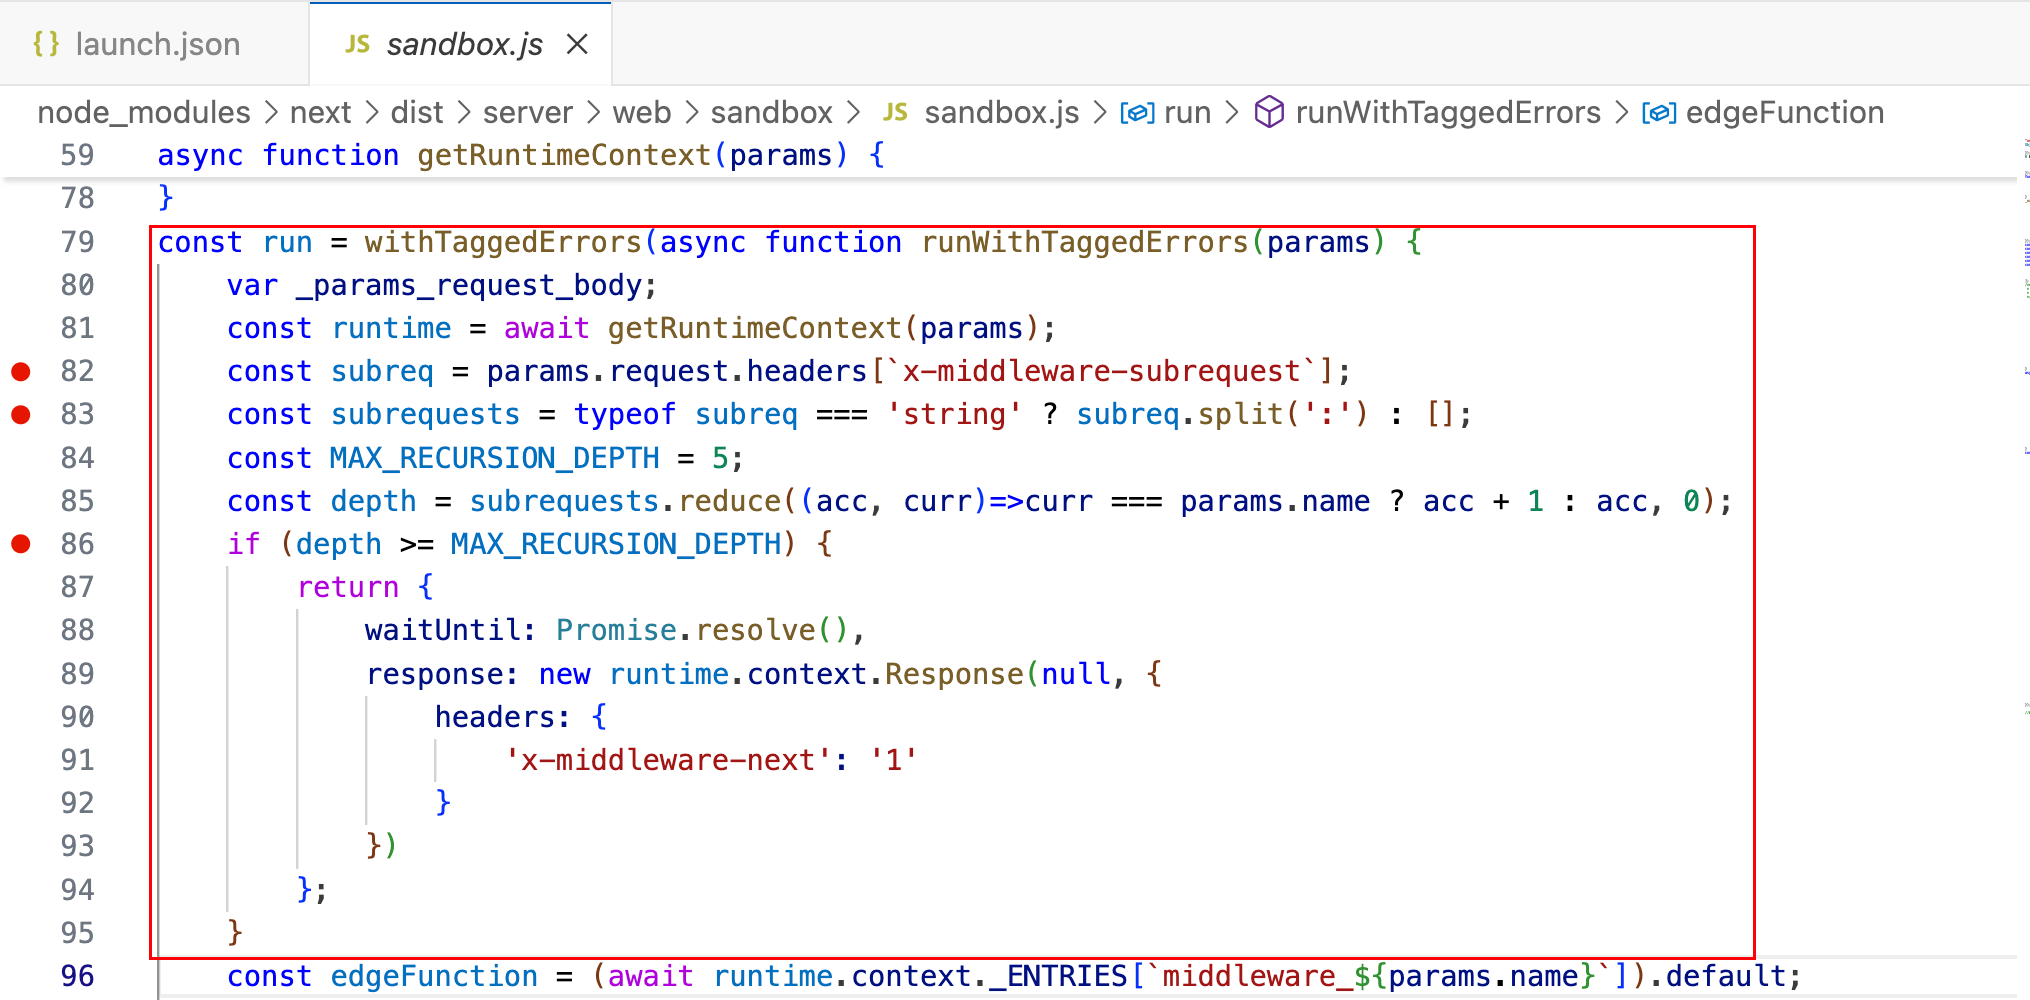
 oyst3r1ng/cve-2025-29927
Next.js Middleware Bypass de Autenticação
 xenom0rph97/cve-2024-30896
Exploit de prova de conceito para CVE-2024-30896, uma vulnerabilidade de escalada de privilégios no InfluxDB que permite que detentores de token…
 eqstlab/cve-2026-20896
Gitea Docker Image Authentication Bypass
 randomrobbiebf/cve-2024-52429
WP Quick Setup <= 2.0 - Falta de Autorização para Autenticado (Assinante+) Instalação Arbitrária de Plugins/Temas
 nxploited/cve-2026-20182
Bypass de Autenticação de Peering do Cisco Catalyst SD-WAN
 johanneslks/cve-2026-33186
Bypass de Política de Autorização RBAC do gRPC-Go via Ausência da Barra em `:path` (Auth Bypass)
 trqt/cve-2024-48322
Exploit para CVE-2024-48322 direcionado a instâncias RunCodes. Recupera senhas de usuários via caixa de entrada de e-mail após bypass de…
 sudo-wp/sudowp-postgallery
Um fork com segurança reforçada do plugin WordPress abandonado "PostGallery". Corrige vulnerabilidades críticas de Upload Arbitrário de Arquivos…
 0xblackash/cve-2025-31161
CVE-2025-31161
 vanhari/cve-2026-39987
Exploit de prova de conceito para uma bypass de autenticação no endpoint WebSocket do terminal do marimo, permitindo execução de comandos não…
 satheesh575555/openssl_1_1_1_g
Kit de ferramentas robusto que implementa protocolos TLS/SSL e uma biblioteca criptográfica de força total para criptografia, descriptografia,…
 darrocarocatest-sys/pv2-victim
pesquisa authz - cobertura da correção CVE-2026-3306
 nxploited/cve-2026-15981
SAML Single Sign On <= 5.4.4 - Bypass de Autenticação Não Autenticado via Parâmetro SAMLResponse
 nxploited/cve-2025-4796
Eventin <= 4.0.34 - Autenticado (Colaborador+) Escalação de Privilégios via Alteração de E-mail do Usuário/Assunção de Conta
 randomrobbiebf/cve-2024-54379
Minterpress <= 1.0.5 - Falta de Autorização para Atualização Arbitrária de Opções por Usuário Autenticado (Assinante+)
 nxploited/cve-2025-9209
RestroPress – Sistema de Pedidos de Comida Online 3.0.0 - 3.1.9.2 - Exposição de Informações sem Autenticação para Bypass de Autenticação via JWT…
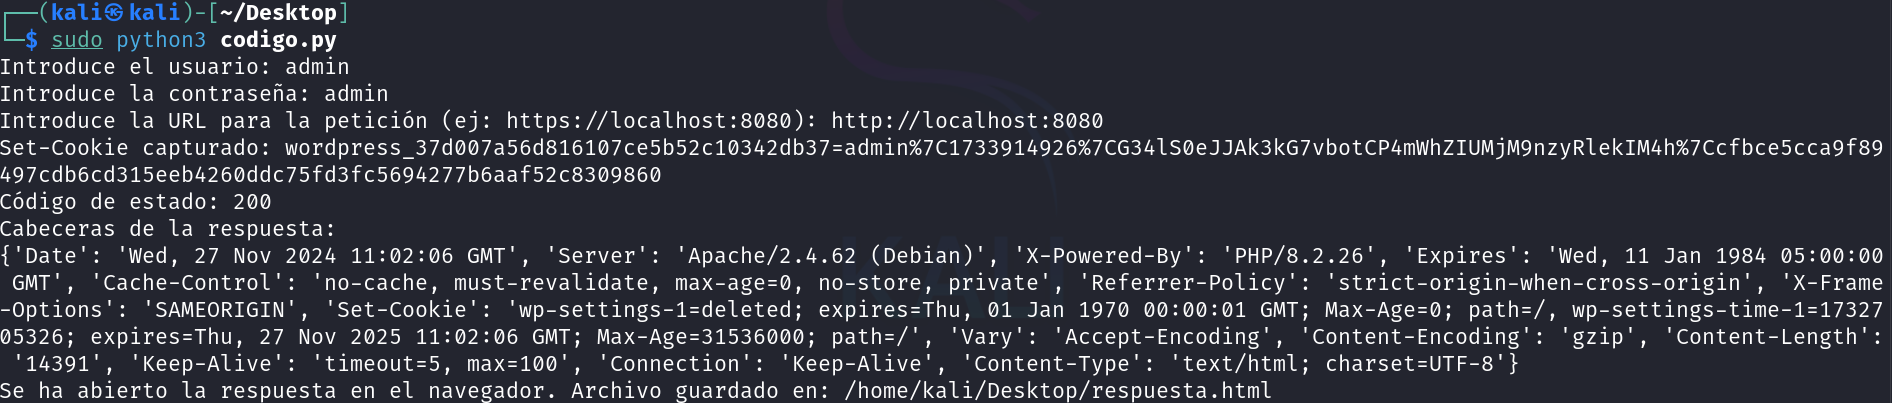 hunt3r850/cve-2024-10924-poc
Exploit de prova de conceito para CVE-2024-10924, uma vulnerabilidade de bypass de autenticação no plugin Really Simple Security do WordPress,…
 tansique-17/cve-2025-26198
Divulgação Pública








