
 #1
Módulos de segurança de hardware, TPM, enclave seguro e ferramentas de confiança de hardware.
Recomendado pelo Kitploit
 raspberrypi/rp2350_hacking_challenge
Desafio de hacking do Raspberry Pi RP2350: extraia um segredo OTP de 128 bits protegido por secure boot e bloqueio OTP, com scripts de configuração e…
 owasp/owasp-istg
O Guia de Testes de Segurança IoT (ISTG) fornece uma metodologia abrangente para testes de penetração no campo da IoT, oferecendo flexibilidade para…
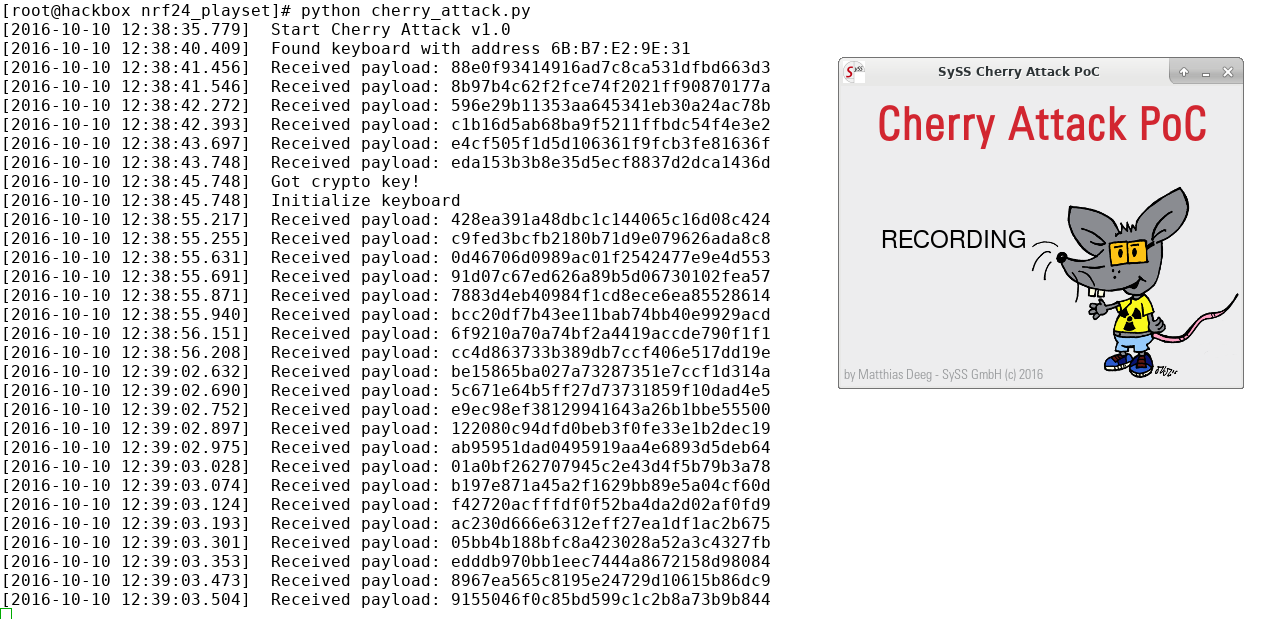 syss-research/nrf24-playset
Ferramentas de software para dispositivos baseados no Nordic Semiconductor nRF24, como teclados sem fio, mouses e apresentadores.
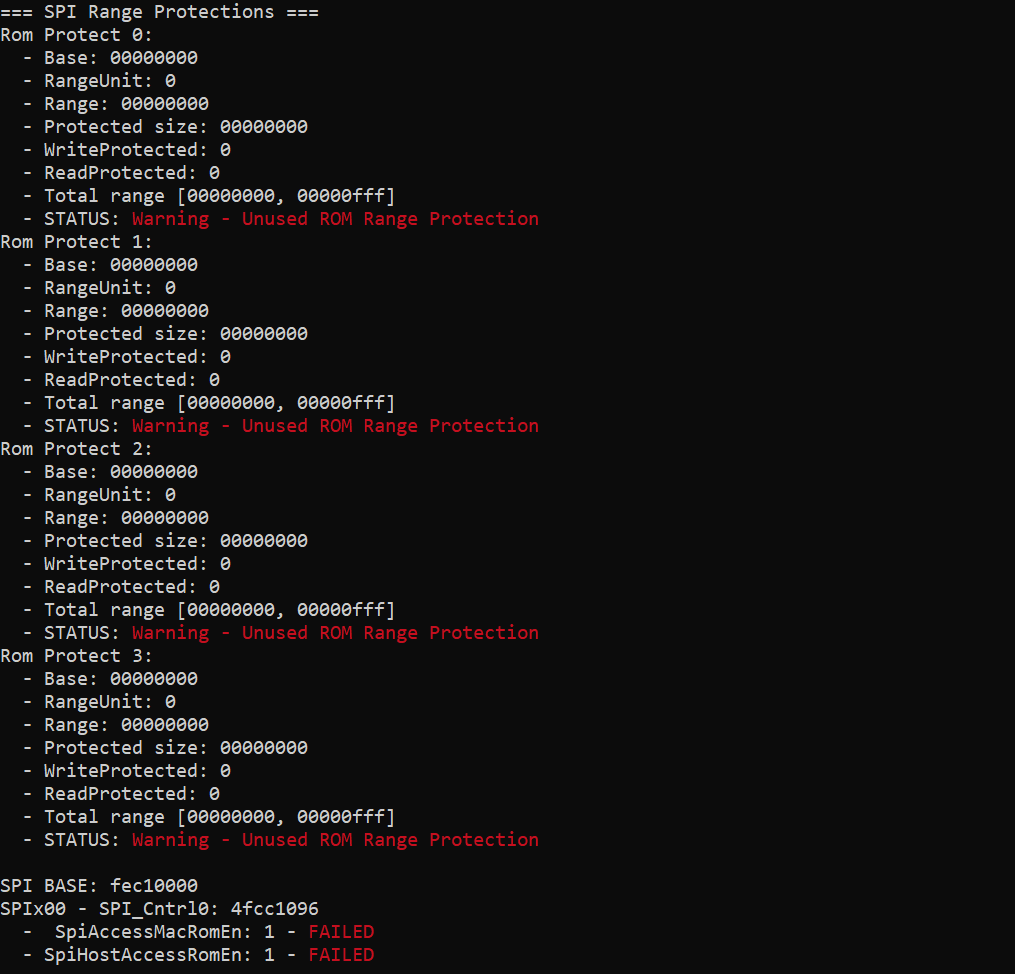 ioactive/platbox
Ferramenta de avaliação de segurança de plataforma para despejar e analisar registros UEFI/SMM, espaço de configuração PCI, memória física, flash SPI…
 s0duku/cve-2022-31705
CVE-2022-31705 (Geekpwn 2022 Vmware EHCI OOB) POC
 secure-systems-lab/securesystemslib
Rotinas criptográficas e de uso geral para projetos do Secure Systems Lab da NYU.
 xddxdd/nixos-config
Configuração NixOS de Lan Tian
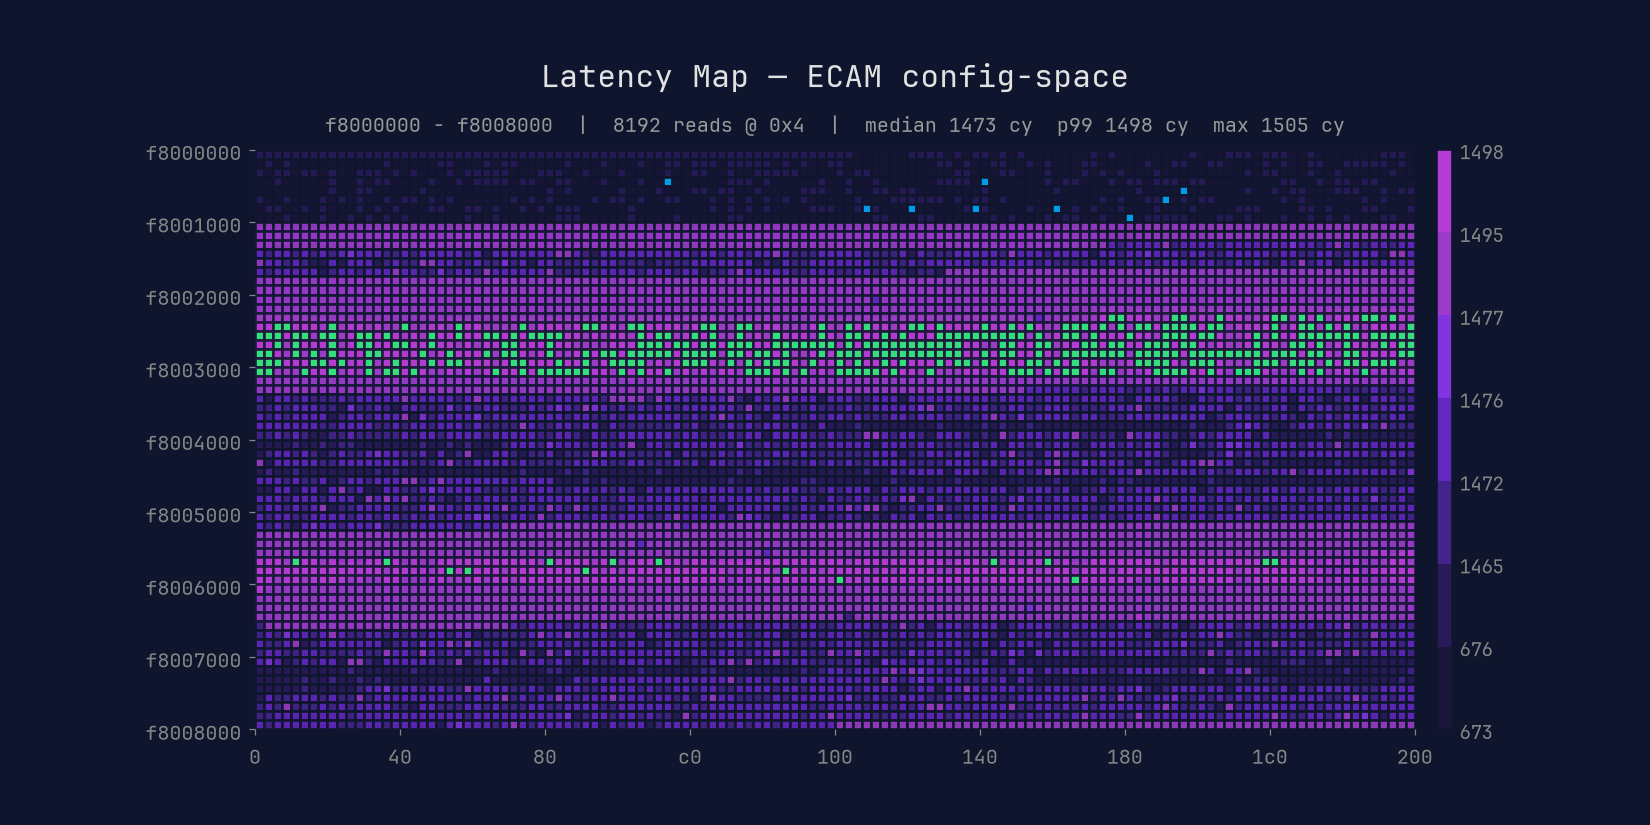 xoreaxeaxeax/mmiotic
Raio-x de latência para hardware não documentado
 cryptodev-linux/cryptodev-linux
Driver de dispositivo do kernel Linux fornecendo acesso em espaço de usuário a aceleradores criptográficos de hardware, permitindo a reutilização de…
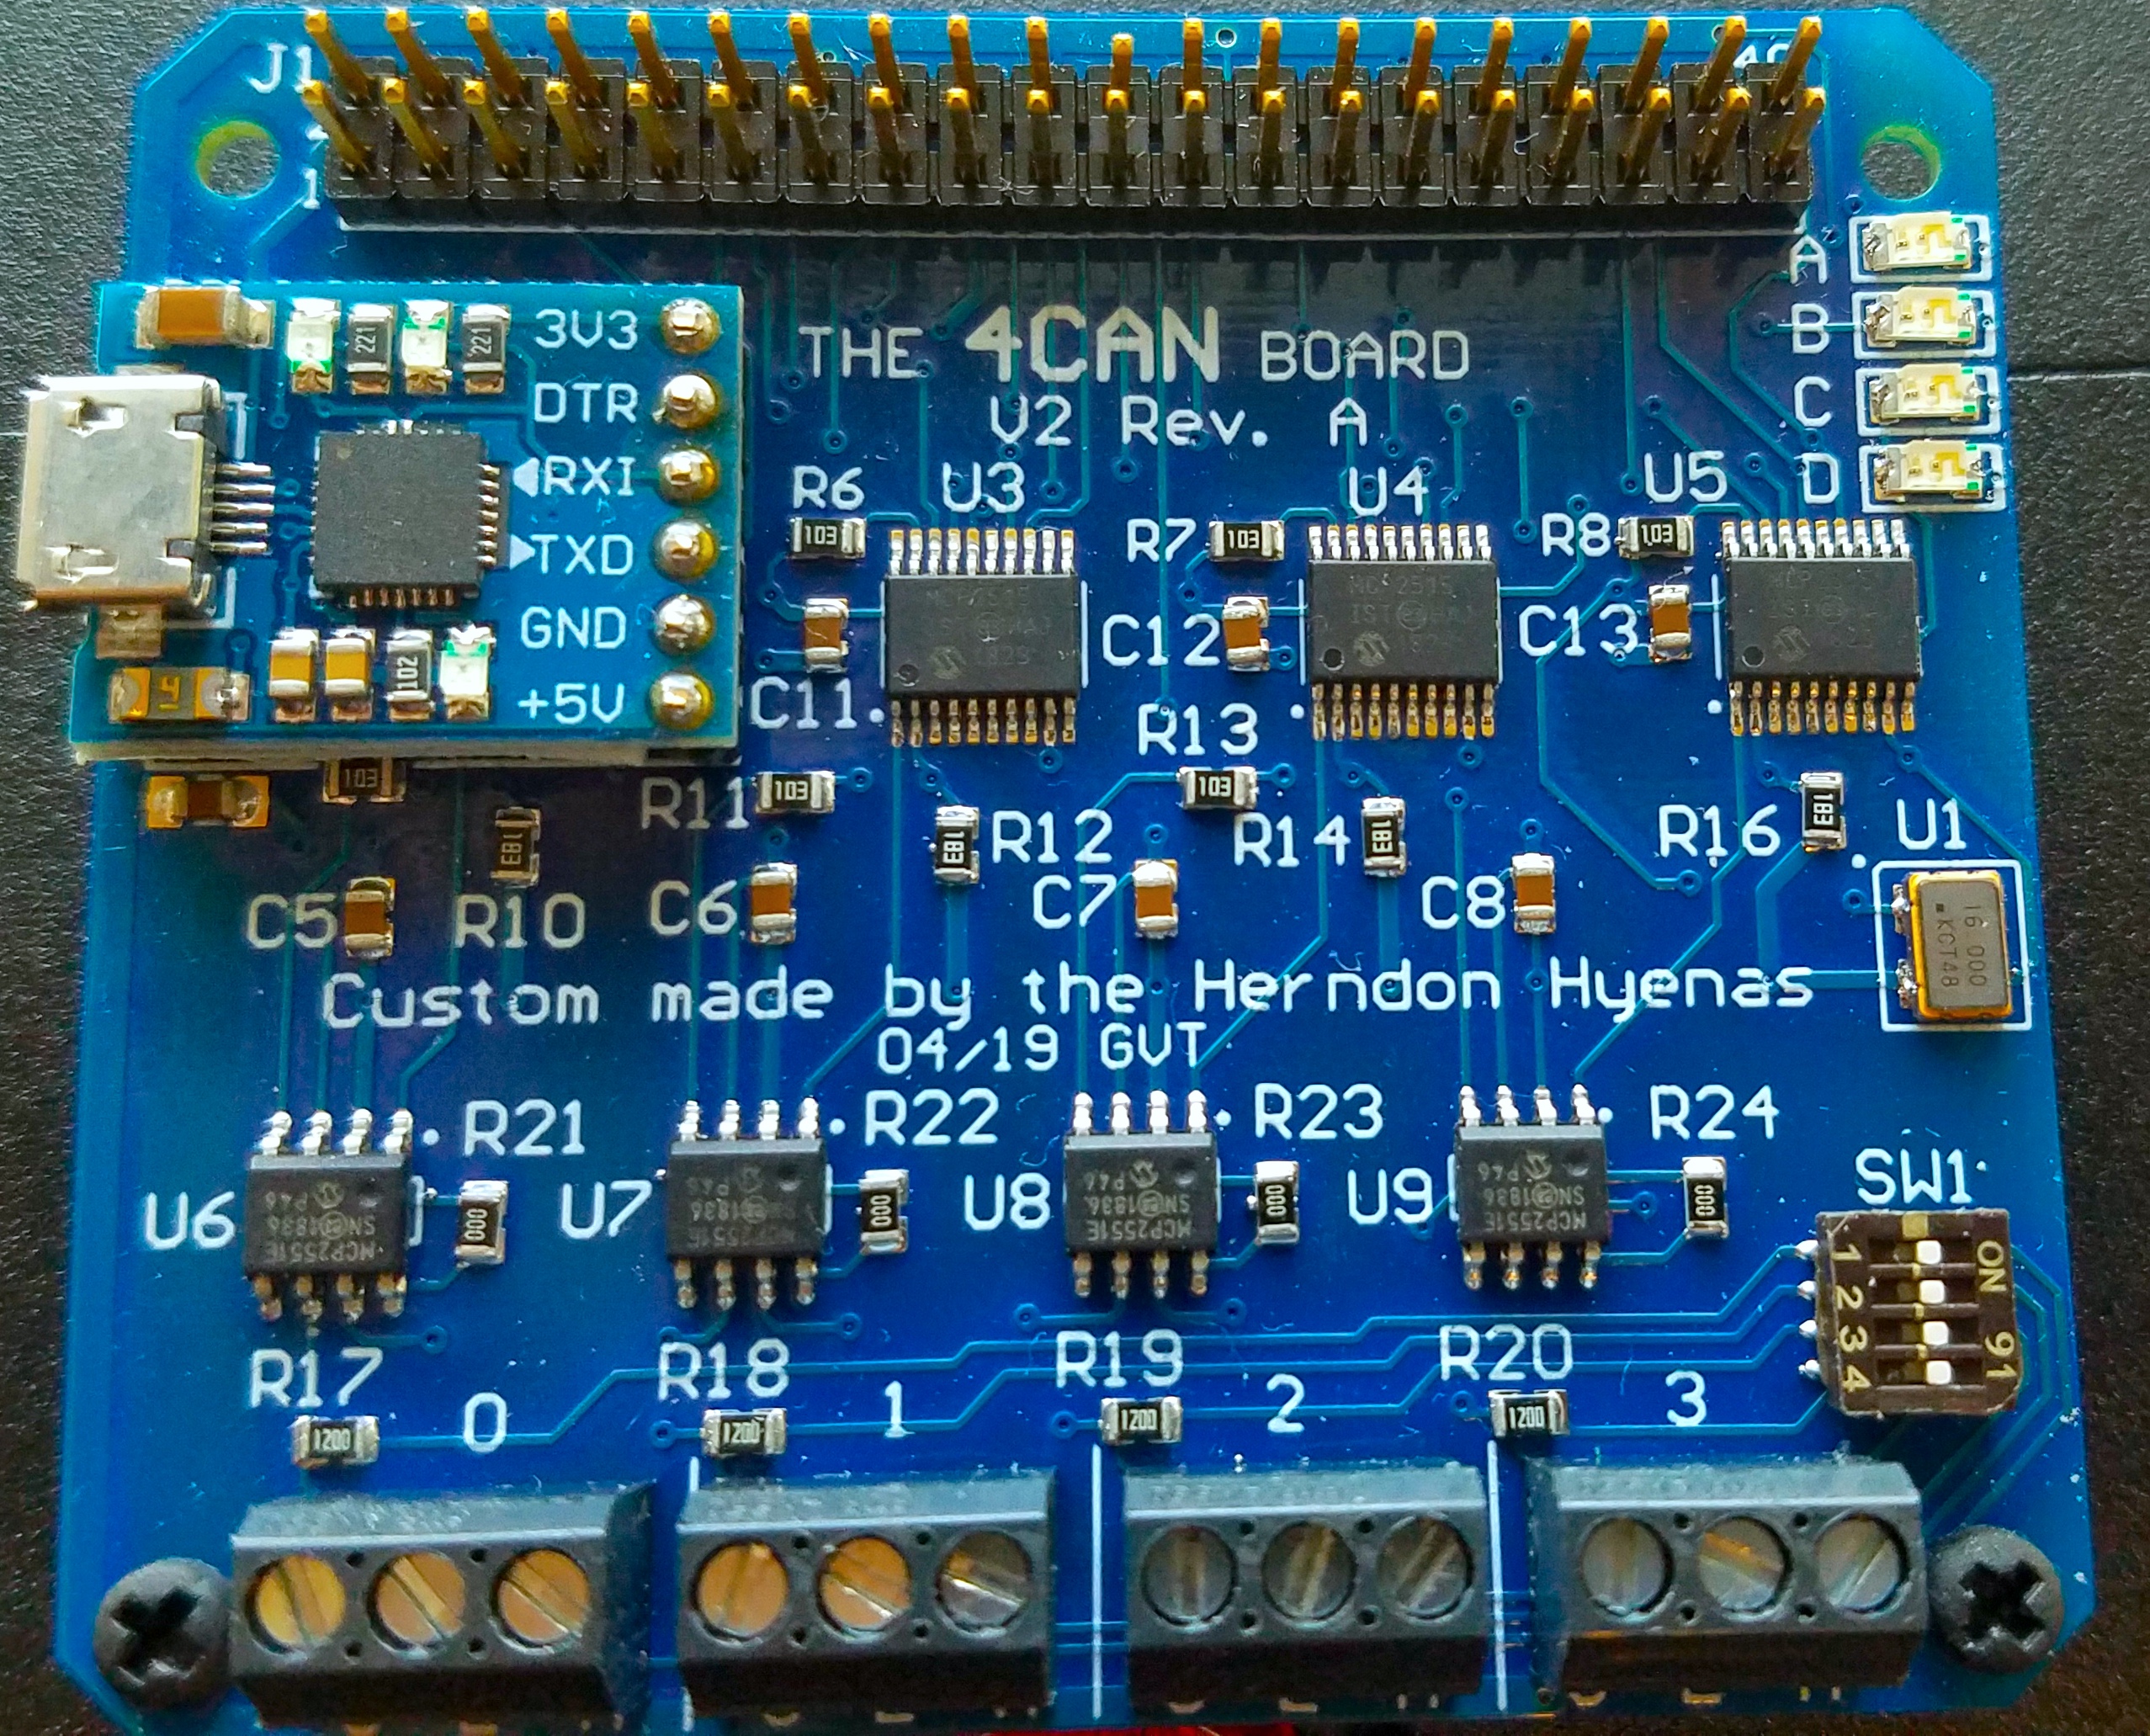 alexdetrano/4can
HAT open-source para Raspberry Pi que fornece 4 interfaces CAN para testes de barramento automotivo, ataques de intermediário CAN e monitoramento…
 rjw57/hdcp-genkey
Gere chaves de origem e destino HDCP a partir da chave mestra vazada.
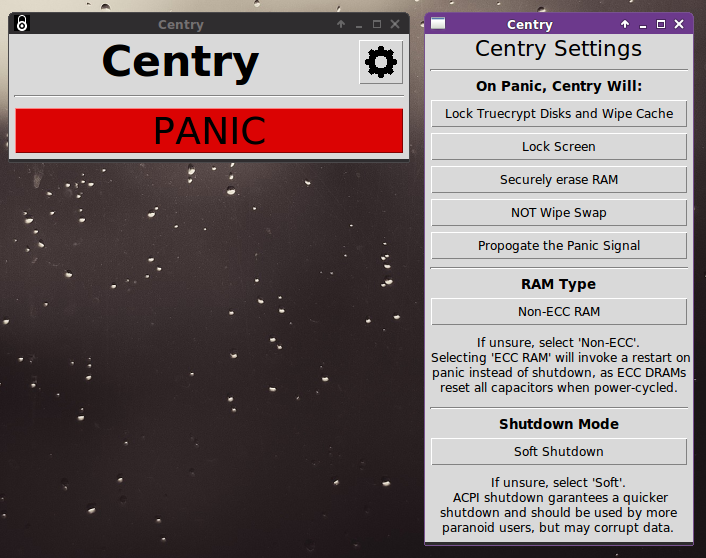 0xpoly/centry
Botão de pânico para proteção contra ataques de boot frio
 symbrkrs/ps5-uart
Interface para interagir com EMC e EFC do PlayStation 5
 ericlewis/libpo32
Biblioteca C99 para transferências acústicas PO-32 e síntese de bateria.
 foxboron/attezt
Um servidor CA TPM device-attest-01 de código aberto
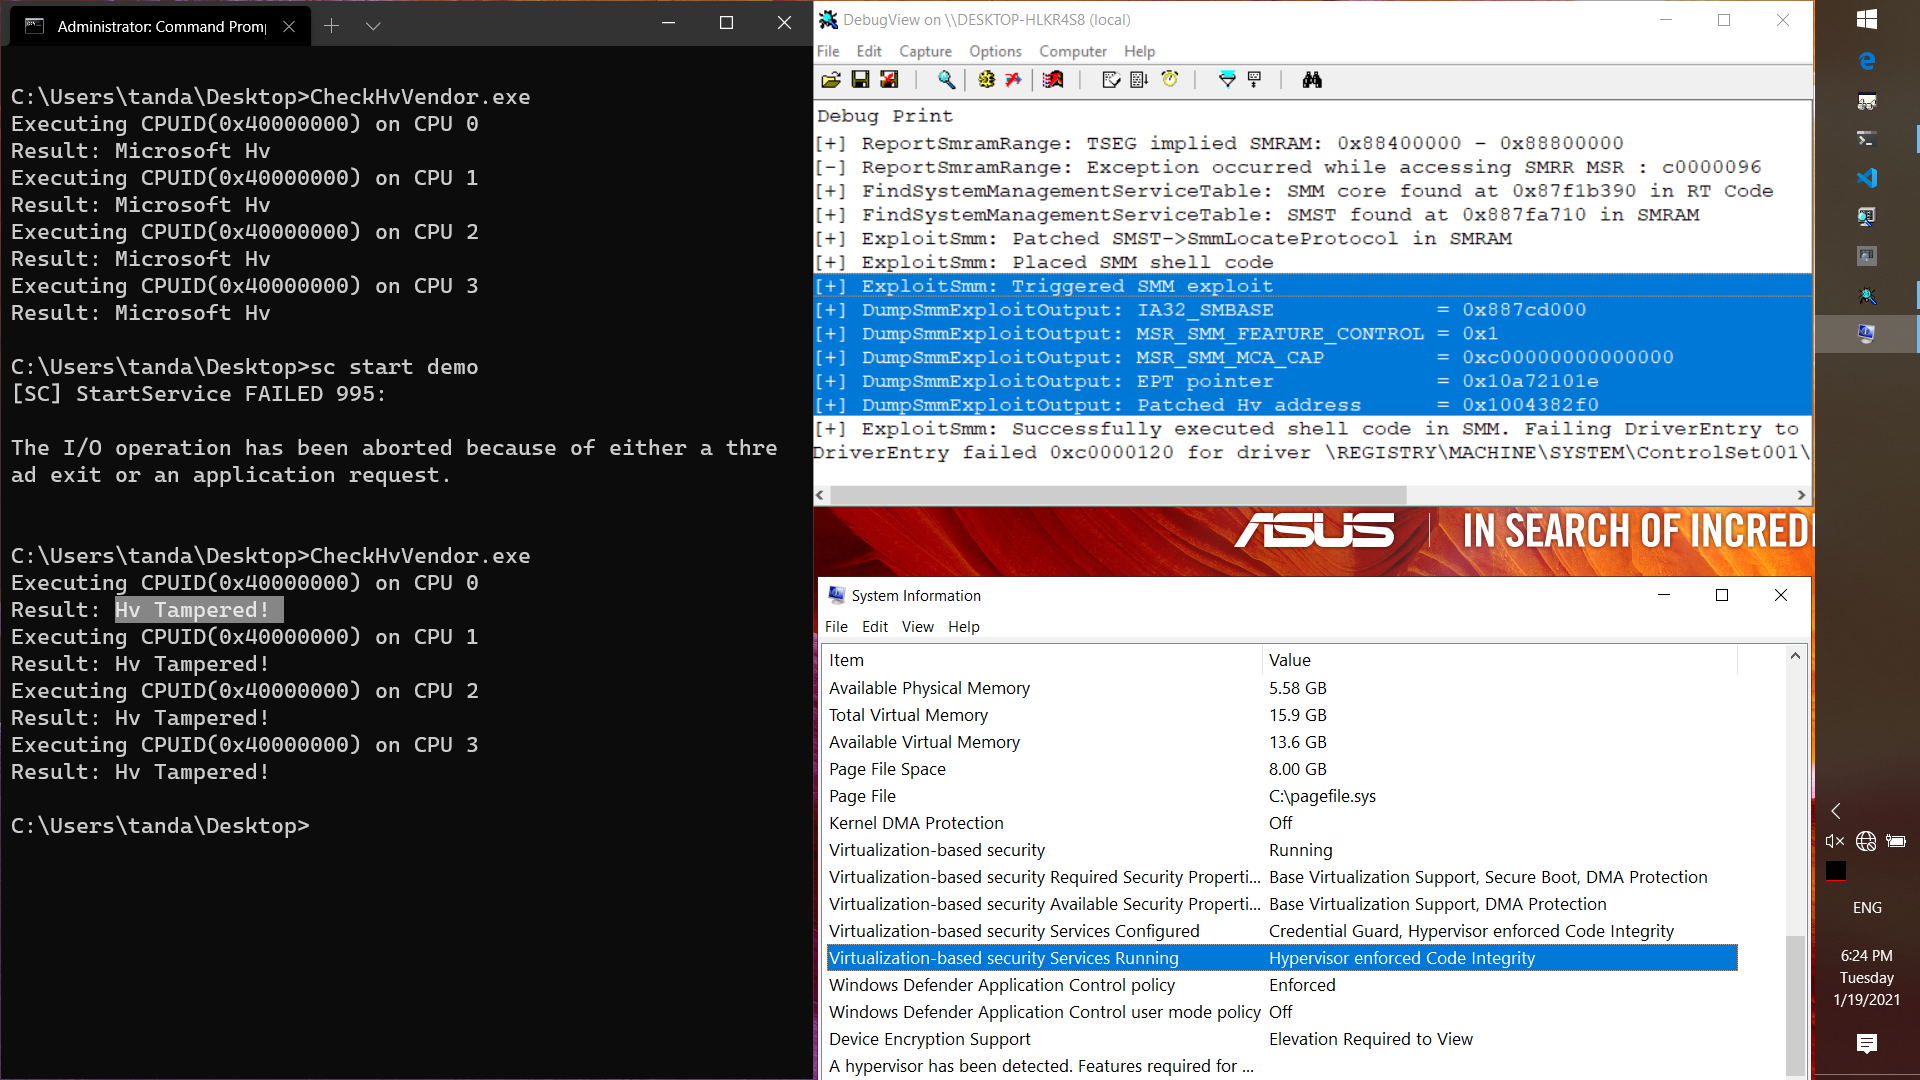 tandasat/smmexploit
O relatório e o exploit do CVE-2021-26943, a vulnerabilidade de escalonamento de privilégios local de kernel para SMM no ASUS UX360CA BIOS versão 303.
 tomasz-lisowski/swicc
Um framework para criação de cartões inteligentes (cartões baseados em ICC com contatos).
 nccgroup/asafw
Conjunto de scripts para lidar com firmware do Cisco ASA [empacotar/desempacotar etc.]








