
 #1
Módulos de segurança de hardware, TPM, enclave seguro e ferramentas de confiança de hardware.
Recomendado pelo Kitploit

 eugnis/spectre-attack
Exemplo de uso do exploit "Spectre" revelado (CVE-2017-5753 e CVE-2017-5715)
 opsxcq/exploit-cve-2017-5715
Exploração Spectre
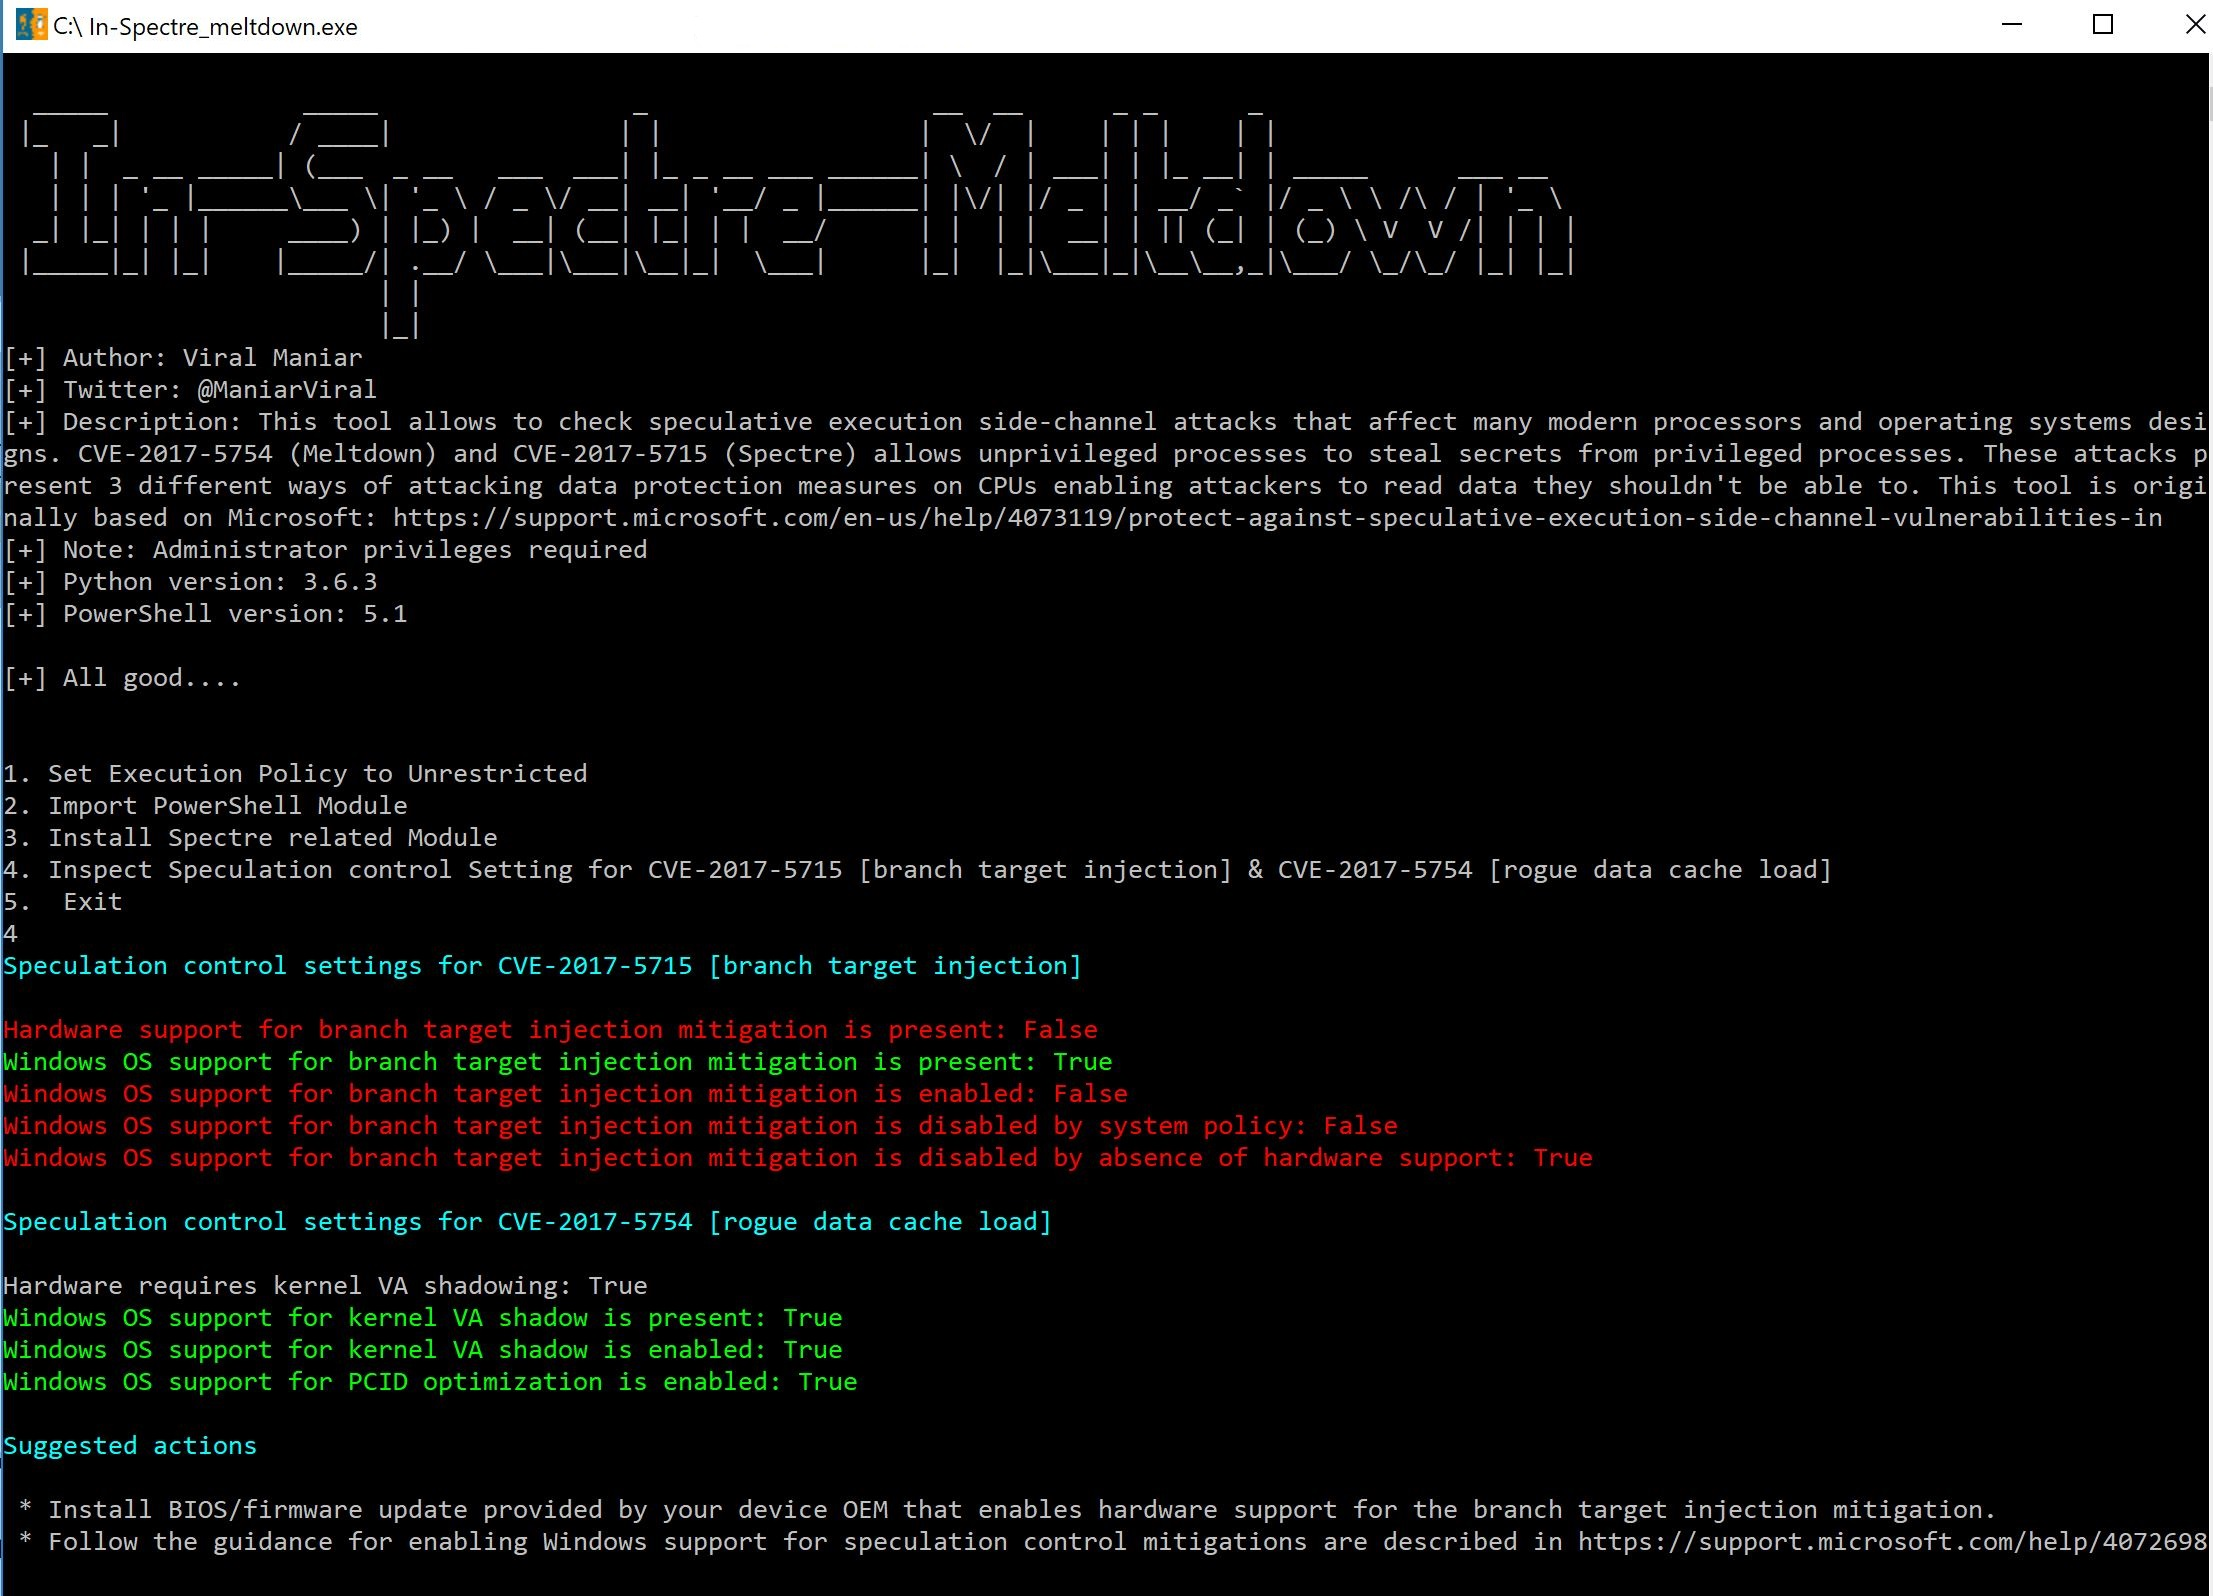 viralmaniar/in-spectre-meltdown
Esta ferramenta permite verificar ataques de canal lateral de execução especulativa que afetam muitos processadores modernos e designs de sistemas…
 albertleecn/cve-2017-5753
OSX 10.13.2, CVE-2017-5753, Spectre, PoC, C, ASM para OSX, MAC, Arquitetura Intel, Prova de Conceito, Saída do Hopper.App
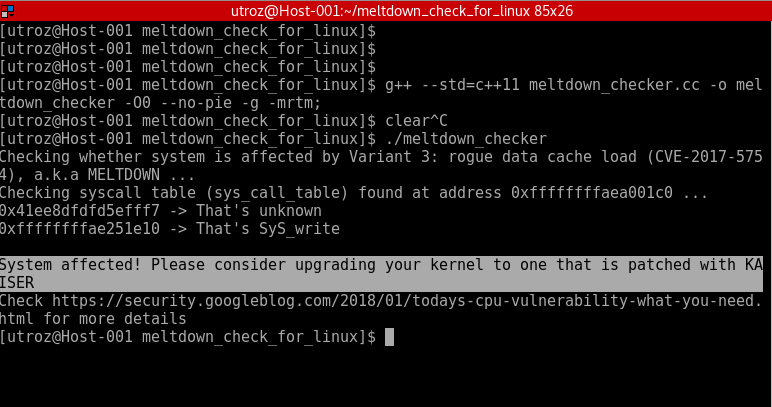 speecyy/am-i-affected-by-meltdown
Prova de conceito / Exploit / verifica se o sistema é afetado pela Variante 3: rogue data cache load (CVE-2017-5754), a.k.a
 pedrolucasoliva/spectre-attack-demo
Exemplo de uso do exploit "Spectre" revelado (CVE-2017-5753 e CVE-2017-5715)
 nccgroup/cachegrab
uma ferramenta projetada para auxiliar na realização e visualização de ataques de cache trace-driven contra software no mundo seguro de núcleos ARMv8…
 davidbuchanan314/cve-2017-13672
POCs para CVE-2017-13672 (leitura fora dos limites no driver VGA Cirrus do QEMU, causando DoS)
 rtlsdrblog/tempestsdr
Interceptação remota de vídeo usando uma plataforma de rádio definido por software
 jaydcarlson/c2-printf
Imprimir mensagens de trace através de uma conexão de depurador Silicon Labs C2
 eik00d/cantoolz
CANToolz - framework para análise black-box de redes CAN
 0xxon/roca
Reimplementação do verificador CVE-2017-15361 em C
 embedi/smm_usbrt_poc
Prova de Conceito para CVE-2017-5721
 lva/infineon-cve-2017-15361
Script PowerShell simples para verificar se um computador está usando um chip TPM Infineon vulnerável ao CVE-2017-15361.
 mailinneberg/broadpwn
Bug Broadpwn (CVE-2017-9417)
 nccgroup/the_automotive_threat_modeling_template
Modelo do NCC Group para o Microsoft Threat Modeling Tool 2016 para Segurança Automotiva
 battelle/sandsifter
O fuzzer de processador x86
 xoreaxeaxeax/sandsifter
O fuzzer de processador x86








