
 #1
Ferramentas para avaliar a segurança de hardware físico, sistemas embarcados e dispositivos IoT.
Recomendado pelo Kitploit
 0xblackash/cve-2026-11499
CVE-2026-11499
 andripwn/cve-2018-18852
RCE no CERIO CVE-2018-18852, RCE baseado na web autenticado (padrões do fornecedor) como usuário root.
 pazhanivel07/frameworks_av-r33_cve-2022-20413
 kaleth4/cve-2019-7711
Documentação técnica e prova de conceito para CVE-2019-7711, uma vulnerabilidade de string de formato no servidor Telnet do Green Hills INTEGRITY…
 shaikusaf/frameworks_av_aosp10_r33_cve-2021-0520
Exploit ou análise para CVE-2021-0520 no framework de mídia do Android (frameworks/av) no AOSP 10 r33, visando uma vulnerabilidade no processamento…
 trustedsec/artillery
Ferramenta open-source de blue team que protege sistemas Linux e Windows usando múltiplos métodos de defesa e detecção em host e rede.
 vulncheck-oss/cisco-ios-xe-implant-scanner
Scanner baseado em Go que detecta sistemas Cisco IOS XE implantados enviando requisições HTTP elaboradas para identificar dispositivos comprometidos…
 rkx1209/cve-2019-1010298
Exploit de prova de conceito visando o mundo seguro ARM TrustZone, demonstrando uma vulnerabilidade no OP-TEE OS para fins educacionais e de pesquisa.
 nullze/cve-2020-10558
Tesla Hack Todos os Veículos DoS Interface Touchscreen do Infotainment CVE-2020-10558
 neo-neo6/cve-2025-65018-heap-buffer-overflow-in-libpng-ps4-ps5-
Exploit de prova de conceito para um estouro de buffer de heap no libpng no PS4/PS5. Gera um PNG malicioso que aciona a vulnerabilidade quando aberto…
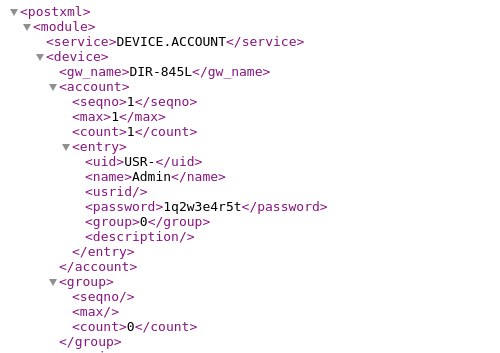 fallenskill1/cve-2024-33113
D-LINK DIR-845L é vulnerável a divulgação de informações através do arquivo bsc_sms_inbox.php.
 shadowgatt/cve-2019-19356
Exploit RCE do roteador Netis (CVE-2019-19356)
 full-disclosure/cve-2021-44827
Exploit de prova de conceito para execução remota de código autenticada (CVE-2021-44827) visando roteadores TP-Link Archer C20i. Fornece acesso a…
 tyeyeah/dir-890l-1.20-rce
Análise e PoC para D-Link DIR-890L RCE (CVE-2022-29778)
 bu0ucat/d-link-nas-cve-2024-10914-
Este é um programa de detecção de vulnerabilidade RCE da D-Link
 remenis/cve-2025-67159
O firmware de câmeras IP baseadas em Vatilon permite bypass de autenticação e exposição de credenciais em texto claro através de requisições à API…
 7h3w4lk3r/cve-2023-40459
CVE-2023-40459 Exploit PoC de DoS Não Autenticado
 ze0r/vmware-escape-cve-2023-20872-poc
Exploit de prova de conceito para CVE-2023-20872, demonstrando fuga de convidado para anfitrião (guest-to-host escape) do VMware através de uma carga…








