
 #1
Ferramentas para avaliar a segurança de hardware físico, sistemas embarcados e dispositivos IoT.
Recomendado pelo Kitploit
 explxx/cve-2023-33538
Exploit em Python para a Vulnerabilidade de Injeção de Comandos em TP-Link TL-WR940N/TL-WR841N
 xernary/cve-2025-15545
Prova de Conceito para CVE-2025-15545
 wanlichangchengwanlichang/cve-2024-29972
Script de exploração para CVE-2024-29972 conta de backdoor Zyxel NAS, combinando com CVE-2024-29973 para acesso root não autorizado via…
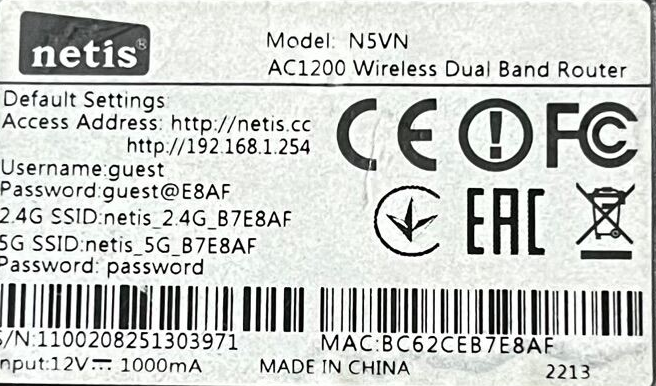 vanlam2001/netis-n5vn-ac1200-dos
Exploit de prova de conceito para uma vulnerabilidade de buffer overflow (CVE-2024-44596) em roteadores Netis N5VN AC1200, causando negação de…
 noverisp3/cve-2023-26083
CVE-2023-26083-Mali-InfoLeak-PoC
 michaeladamgroberman/cve-2026-54477
CVE-2026-54477: Painel de Administração sem cabeçalhos de segurança (clickjacking/XSS) - Gardyn (ICSA-26-183-03)
 darkspoook/cve-2025-67445
Um PoC para CVE-2025-67445
 pazhanivel07/frameworks_av-cve-2020-0242_cve-2020-0243
Código de exploração para vulnerabilidades do servidor de mídia Android CVE-2020-0242 e CVE-2020-0243, demonstrando exploração binária no componente…
 ndureiss/e1000_vulnerability_exploit
Exploração da vulnerabilidade do VirtualBox (https://nvd.nist.gov/vuln/detail/CVE-2018-3295)
 hmrumman777-beep/netaudit-iot
Scanner de vulnerabilidades UPnP orientado por pesquisa, focado em libupnp 1.6.19 e CVE-2012-5958.
 batmoshka55/cve-2018-9995_dvr_credentials
Ferramenta de exploit para CVE-2018-9995 que recupera credenciais de DVR via solicitação HTTP manipulada, visando vários fornecedores de DVR para…
 robintrigon/cve-2023-36143
Maxprint Maxlink 1200G v3.4.11E possui uma vulnerabilidade de injeção de comandos do SO na funcionalidade "Ferramenta de diagnóstico" do dispositivo.
 redfox-security/digisol-dg-gr1321-s-improper-access-control-cve-2024-4231
Exploit para CVE-2024-4231, uma vulnerabilidade de controle de acesso inadequado em roteadores Digisol DG-GR1321, permitindo acesso não autorizado a…
 pro-me3us/cve_2022_46395_gazelle
CVE-2022-46395 POC para FireTV 3ª geração Cube (gazelle)
 mr-wolf-is-me/ida-processor-modules
Módulos de processador do IDA Pro que adicionam suporte de desmontagem para arquiteturas incomuns de CPU, DSP e GPU, incluindo XMOS xCORE, TI…
 synacktiv/shannon-dbg
Depurador para o Shannon Baseband
 hook-s3c/cve-2018-18852
Exploit de execução remota de código autenticado para roteadores CERIO (DT300N, DT100G, AMR-3204, WMR-200N) usando credenciais padrão do fornecedor.…
 afang5472/tp-link-wdr-router-command-injection_poc
CVE-2019-6487. Uma vulnerabilidade de injeção de comandos na Série TP-Link WDR5620 até a versão 3.








