
 #1
Frameworks abrangentes para desenvolvimento, teste e execução de exploits.
Recomendado pelo Kitploit
 diabl0w/cve-2022-22057_sm-f926u
Qualcomm kgsl driver exploit (CVE-2022-22057) para dispositivos Samsung Galaxy que alcança leitura/escrita arbitrária de memória do kernel, bypass do…
 ele7enxxh/cve-2014-7911
Exploit de prova de conceito para escalonamento local de privilégios no Android (CVE-2014-7911) visando Nexus5 com cadeia ROP e heap spraying para…
 davidcarliez/mythic_telegram_profile
Perfil C2 do Mythic que faz túnel do tráfego dos agentes Athena e Apollo através de mensagens bot-a-bot do Telegram, encaminhando payloads…
 alihzsec/cve-2026-31431
Prova de conceito de exploit para CVE-2026-31431, uma vulnerabilidade de escalonamento local de privilégios no Linux, demonstrando exploração do…
 bo0l3an/cve-2024-49112-poc
CVE-2024-49112 LDAP RCE PoC e Metasploit Module
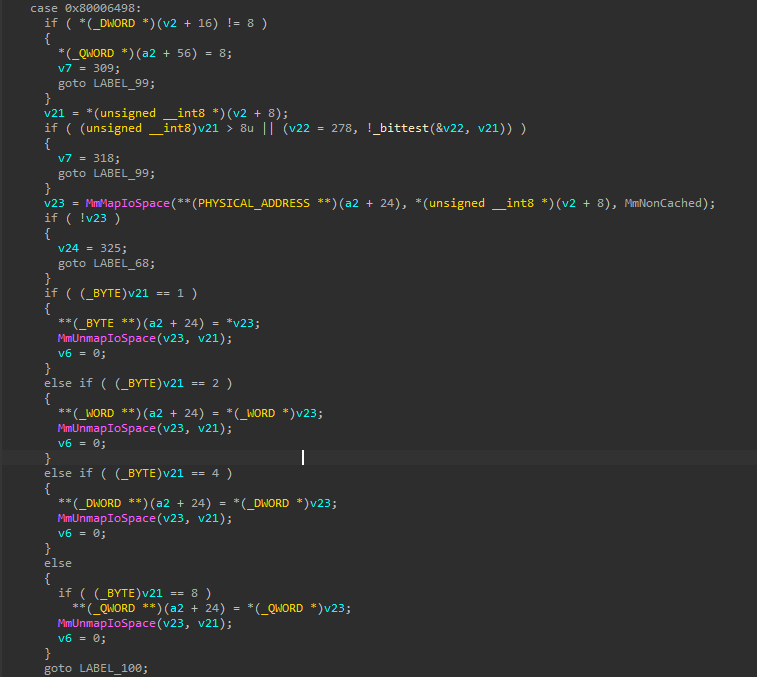 demoo1337/throttlestop
CVE-2025-7771 Exploit de escalonamento de privilégio no ThrottleStop.sys - acesso IOCTL irrestrito à memória física via MmMapIoSpace
 0dayninja/cve-2021-24155.rb
WordPress Backup Guard Exploit Autenticado de Execução Remota de Código
 otsmane-ahmed/cve-2025-29384-poc
Prova de conceito de exploit para CVE-2025-29384, um estouro de buffer baseado em pilha crítico em roteadores Tenda AC9. Inclui módulos Python e…
 wilfred-wulbou/hg532d-rce-exploit
Um exploit de Execução Remota de Código (RCE) para Huawei HG532d baseado na vulnerabilidade CVE-2017-17215. Modificado a partir do código PoC…
 zeop-cybersec/apache_normalize_path
Módulos do Metasploit-Framework (scanner e exploit) para os CVE-2021-41773 e CVE-2021-42013 (Path Traversal no Apache 2.4.49/2.4.50)
 epsilonpointori/ikev2-poc
IKEv2, ikeext.dll, CVE-2026-33824, double free, heap grooming, ROP, SKF fragmentation, exploit do Windows, anti-debug, ofuscação, API hooking,…
 attackercan/wp2shell-poc2
CVE-2026-63030
 perongh/badepoll-selinux-disabler
Use CVE-2026-43074 para desabilitar o SELinux no Android (Linux 6.6/6.12)
 hluwa/cobaltstrike_swing_xss2rce
Exploit for CVE-2022-39197, uma vulnerabilidade de cross-site scripting na GUI Swing do Cobalt Strike que permite execução remota de código em…
 cracksoft900/blue-borne
BlueBorne Exploits & Framework Este repositório contém um código PoC de vários exploits para as vulnerabilidades BlueBorne. Em 'android' podem ser…
 taroballzchen/cve-2021-44228-log4jvulnscanner-metasploit
Ferramenta aberta de detecção e varredura para descobrir e fazer fuzzing da vulnerabilidade Log4J RCE CVE-2021-44228
 ruthlezs/ie11_vbscript_exploit
Gerador de Exploits para CVE-2018-8174 & CVE-2019-0768 (RCE via Execução de VBScript no IE11)
 murataydemir/cve-2020-17519
[CVE-2020-17519] Leitura Arbitrária de Arquivos na API RESTful do Apache Flink








